AI dan Kawalan Dalaman: Pertimbangan SOX untuk Pasukan Kewangan
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
AI dan kawalan dalaman ialah persoalan tentang bagaimana alat AI yang menyentuh pelaporan kewangan sesuai dengan kawalan yang mesti dikekalkan oleh syarikat awam di bawah SOX: siapa pemiliknya, apa yang dibenarkan dilakukannya, bagaimana outputnya disemak, dan bukti apa yang membuktikan semakan itu berlaku. AI tidak mewujudkan set peraturan baharu. Ia menambah jenis pelaku baharu, yang boleh pantas, tidak konsisten dan sukar dijelaskan, ke dalam rangka kawalan yang direka sekitar manusia dan sistem deterministik.
Panduan ini ditujukan kepada pengawal kewangan (controller), CFO, ketua program SOX dan pengurus kewangan yang melancarkan AI dalam proses seperti akaun belum bayar, penyesuaian bank atau penutupan akaun hujung bulan. Ia berada dalam koleksi AI for Finance, jadi mulakan dengan AI dalam kewangan dan perakaunan jika anda mahu gambaran yang lebih luas terlebih dahulu.
Fakta Utama
- Peraturan SEC mewajibkan pengurusan sesebuah penerbit menilai kawalan dalaman ke atas pelaporan kewangan (ICFR) pada penghujung setiap tahun kewangan, menggunakan rangka kawalan yang sesuai dan diiktiraf yang diwujudkan melalui prosedur proses wajar (17 CFR 240.13a-15).
- PCAOB AS 2201 mentakrifkan kelemahan material sebagai kekurangan, atau gabungan kekurangan, dalam ICFR yang mewujudkan kemungkinan munasabah bahawa salah nyata material tidak dapat dicegah atau dikesan tepat pada masanya (PCAOB AS 2201).
- Penerbitan COSO pada Februari 2026, Achieving Effective Internal Control Over Generative AI, menerapkan lima komponen Internal Control-Integrated Framework dan mengelompokkan kes penggunaan AI generatif kepada lapan jenis keupayaan (Journal of Accountancy).
- Dalam Spotlight Julai 2024, kakitangan PCAOB melaporkan bahawa firma audit menjangka AI generatif menambah baik, bukan menggantikan, manusia, dan bahawa firma tidak menganggap piawaian pengauditan PCAOB sebagai penghalang kepada penggunaannya (PCAOB).
- Di bawah AS 2201, juruaudit boleh menggunakan "benchmarking" (penanda aras) bagi kawalan aplikasi yang diautomasikan sepenuhnya hanya jika kawalan am ke atas perubahan program, akses kepada program dan operasi komputer berkesan dan kawalan itu tidak berubah sejak garis dasar ditetapkan (PCAOB AS 2201).
Mengapa AI Merupakan Persoalan SOX, Bukan Sekadar Persoalan IT
Seksyen 404 SOX meletakkan tanggungjawab pada pengurusan. Peraturan SEC mewajibkan pengurusan menilai ICFR setiap tahun berdasarkan rangka kerja yang diiktiraf. Internal Control-Integrated Framework COSO ialah rangka kerja yang paling dikenali oleh kebanyakan pasukan kewangan. Jika alat AI menyediakan catatan jurnal, memadankan baris bank, mendraf pendedahan atau mengklasifikasikan invois, outputnya mengalir ke dalam penyata kewangan, dan persekitaran kawalan di sekelilingnya berada dalam skop.
Spotlight kakitangan PCAOB berguna di sini kerana ia menggambarkan apa yang sudah dikatakan oleh penyedia penyata. Sebahagian menggunakan AI generatif untuk draf pertama dokumen dalaman dan untuk kerja berulang yang kurang kompleks seperti menyediakan penyesuaian akaun. Penyedia penyata juga menandakan sifat "black-box" (kotak hitam) sesetengah alat dan output yang tidak konsisten, yang menimbulkan persoalan tentang kebolehauditan apa yang dihasilkan alat itu. Dan sesetengah juruaudit menyatakan bahawa penggunaan AI generatif oleh penyedia penyata boleh menguatkan risiko IT sedia ada seperti pengasingan tugas, atau mewujudkan risiko yang tidak pernah wujud sebelum ini.
Ketiga-tiga perkara itu membentuk rangka bagi baki panduan ini: alat yang digunakan untuk kerja perakaunan sebenar, output yang berbeza-beza, dan risiko kawalan lama di tempat baharu.
Cara AS 2201 Menangani Teknologi (dan Mengapa Ia Penting untuk AI)
AS 2201 ialah piawaian yang diikuti juruaudit luar apabila mereka mengaudit ICFR. Tiga idea di dalamnya membentuk cara juruaudit akan melihat AI.
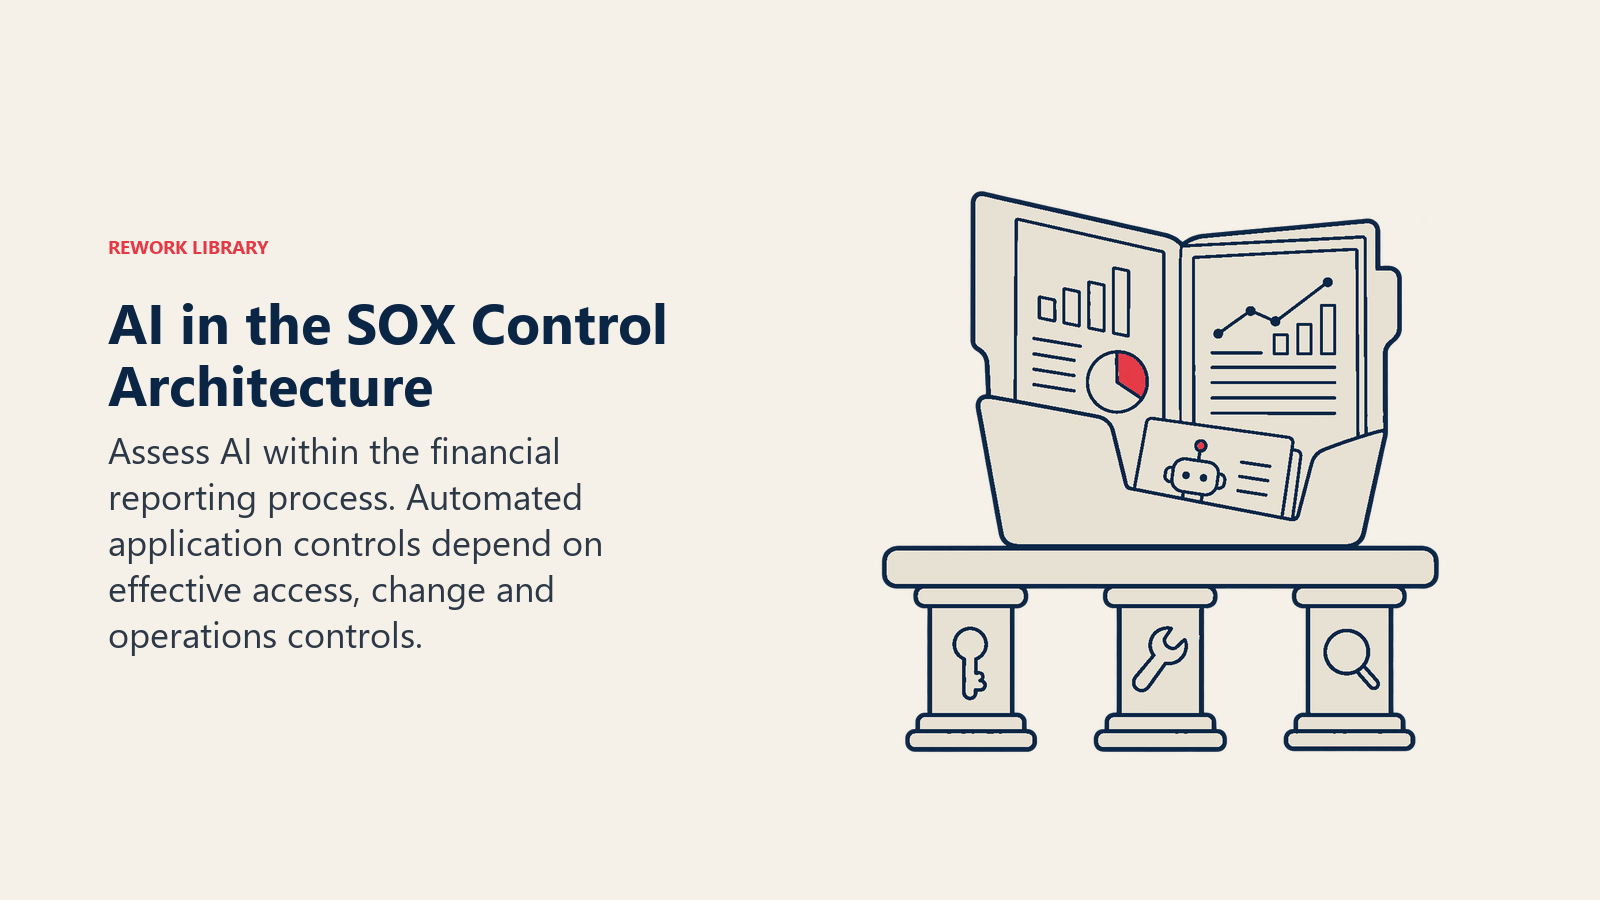
Pendekatan atas ke bawah. Juruaudit bermula pada peringkat penyata kewangan dan menumpukan pada kawalan peringkat entiti sebelum turun ke akaun signifikan dan pernyataan berkaitannya (PCAOB AS 2201). Alat AI yang berada di sudut perniagaan yang berisiko rendah dan bukan kewangan mungkin tidak pernah diuji. Alat yang berada di dalam akaun signifikan pasti akan diuji.
IT tidak dinilai secara berasingan. Piawaian ini menyatakan juruaudit harus memahami bagaimana IT menjejaskan aliran transaksi syarikat, dan bahawa mengenal pasti risiko serta kawalan dalam IT ialah "an integral part of the top-down approach" (bahagian yang tidak terpisahkan daripada pendekatan atas ke bawah) dan bukan penilaian berasingan. Bagi anda, itu bermakna sistem AI harus dinilai sebagai sebahagian daripada proses yang disokongnya, bukan dalam semakan teknologi yang terasing.
Kawalan automatik bergantung pada kawalan am. AS 2201 menyatakan kawalan automatik lazimnya berisiko lebih rendah jika kawalan am IT yang berkaitan berkesan, dan ia membenarkan benchmarking kawalan aplikasi yang diautomasikan sepenuhnya apabila kawalan perubahan program, akses dan operasi kekal teguh. Di sinilah AI menjadi janggal. Kawalan automatik tradisional berkelakuan sama setiap kali, jadi garis dasar kekal sah sehingga seseorang mengubah kod. Model yang tingkah lakunya berubah dengan kemas kini vendor, data latihan baharu atau prompt yang diubah tidak memberi juruaudit keselesaan itu. Rancang untuk memperlakukan perubahan model dan prompt seperti anda memperlakukan perubahan kod.
Tempat AI Menyentuh Persekitaran Kawalan
Panduan AI generatif COSO memetakan kawalan merentasi lima komponen rangka kerjanya (persekitaran kawalan, penilaian risiko, aktiviti kawalan, maklumat dan komunikasi, serta pemantauan) dan mengelompokkan kes penggunaan kepada lapan jenis keupayaan: pengambilan data, transformasi, pencatatan, orkestrasi, pertimbangan, pemantauan, perisikan kawal selia dan interaksi manusia-AI (Journal of Accountancy). Penerbitan itu menyertakan contoh, jangkaan kawalan minimum dan metrik ilustrasi bagi setiap keupayaan. COSO juga telah menerbitkan panduan tambahan terdahulu tentang automasi proses robotik, yang boleh dibaca bersama oleh pasukan kewangan yang mempunyai automasi lebih lama.
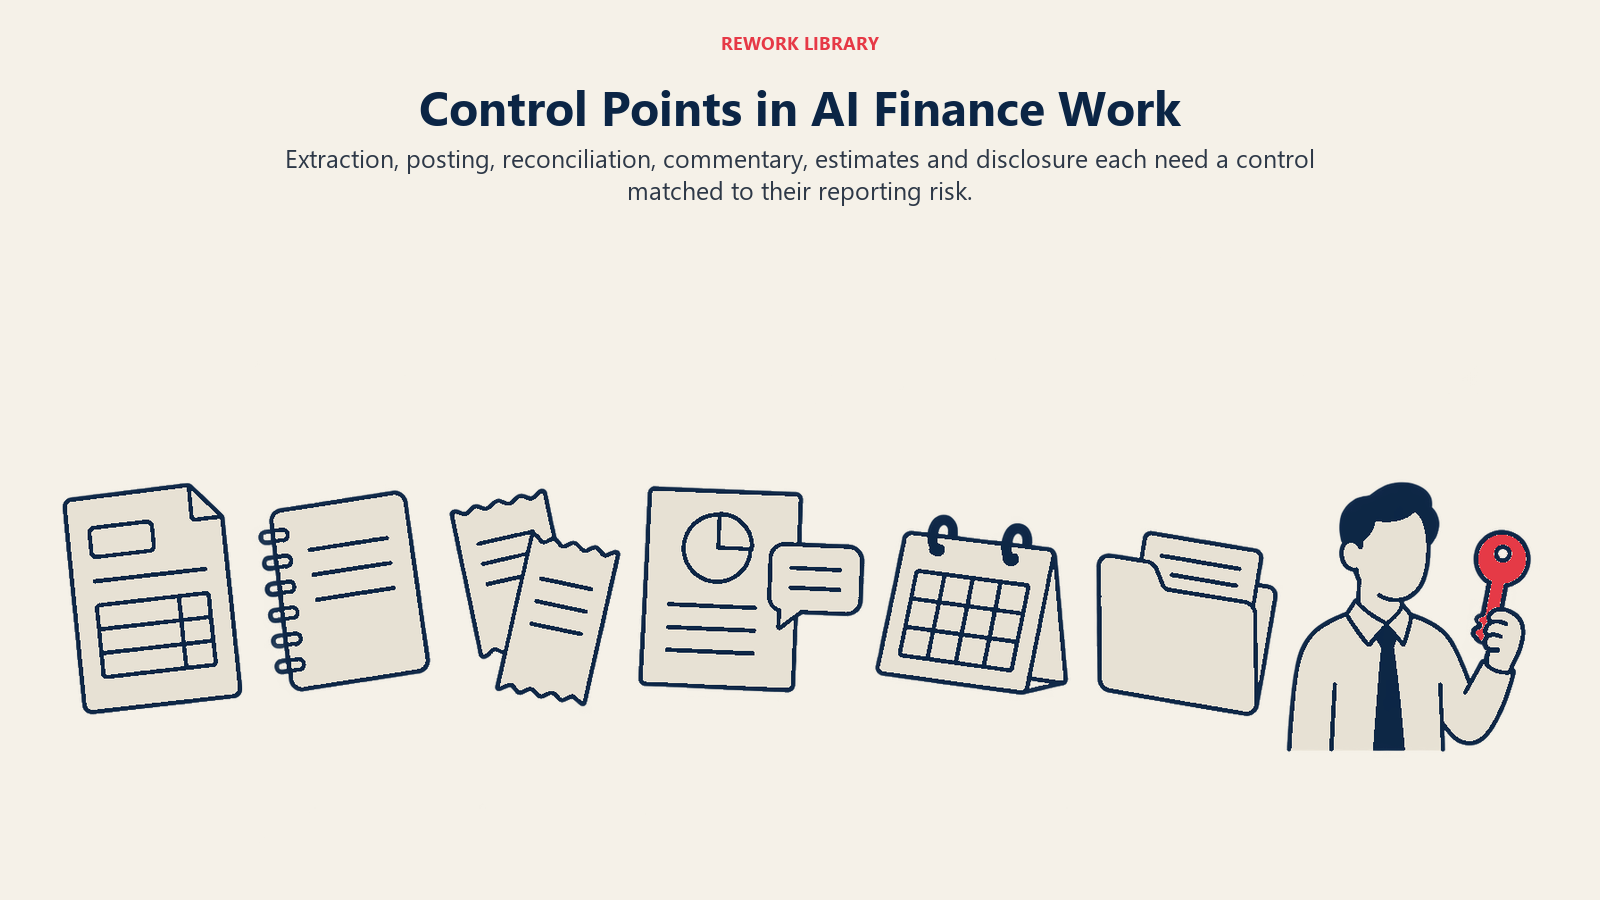
Jadual di bawah menerapkan pemikiran keupayaan itu kepada kerja kewangan yang lazim. Ia ilustrasi tentang cara menyusun analisis anda sendiri, bukan salinan pemetaan COSO.
| Penggunaan AI dalam kewangan | Apa yang dilakukan alat | Risiko SOX utama | Tindak balas kawalan yang lazim |
|---|---|---|---|
| Pengekstrakan invois dan dokumen | Membaca invois dan mengisi medan (pengambilan data) | Jumlah atau pembekal yang salah masuk ke dalam lejar | Pelaksanaan semula sampel terhadap dokumen sumber; baris gilir pengecualian |
| Draf catatan jurnal | Mencadangkan catatan daripada peraturan dan konteks (pencatatan) | Catatan tanpa kebenaran atau tanpa sokongan | Pengasingan penyedia/pelulus; akaun AI tiada hak kelulusan |
| Penyesuaian akaun | Memadankan item dan mencadangkan item penyesuaian | Item yang tidak dipadankan tersembunyi oleh padanan yang salah | Penyemak meluluskan padanan dengan sumber dan item yang dipadankan secara automatik melebihi ambang |
| Ulasan varians dan flux | Mendraf penjelasan daripada data (pertimbangan) | Penjelasan yang lancar tetapi salah diterima | Penyemak mesti menjejak setiap angka yang dinyatakan kepada lejar |
| Peramalan dan anggaran | Menghasilkan rizab, akruan atau unjuran | Anggaran yang berat sebelah atau menyimpang menyuap penyata | Ujian balik terhadap angka sebenar; toleransi dan pemilik yang didokumenkan |
| Draf pendedahan | Meringkaskan piawaian dan pemfailan terdahulu | Pendedahan yang tertinggal atau tersalah nyata | Semakan jawatankuasa pendedahan berdasarkan senarai semak |
Soalan Reka Bentuk Kawalan untuk Ditanya tentang Setiap Alat AI
Apabila alat masuk ke dalam proses kewangan, lalukan ia melalui soalan yang sama seperti yang anda tanya tentang mana-mana kawalan, ditambah beberapa soalan khusus kepada AI.
- Apakah peranannya: penyedia, penyemak atau bukan kedua-duanya? AI yang mendraf ialah penyedia. AI yang menyemak kerja AI lain bukan semakan bebas dalam erti kata SOX melainkan seseorang memiliki kesimpulan itu.
- Apa yang sebenarnya diperiksa oleh penyemak manusia? Kawalan yang menyatakan "controller menyemak output AI" adalah lemah jika penyemak hanya melihat ringkasan. Tentukan apa yang mereka lihat, ambang apa yang mencetuskan pemeriksaan lebih teliti dan apa yang mereka lakukan apabila ada sesuatu yang tidak kena.
- Maklumat apa yang menjadi sandaran kawalan? Jika semakan penyemak bergantung pada laporan yang dihasilkan AI, kelengkapan dan ketepatan laporan itu menjadi sebahagian daripada kawalan.
- Adakah outputnya boleh diulang? Jika input yang sama boleh memberikan output yang berbeza, nyatakannya dalam huraian kawalan dan reka bentuk semakan untuk mengesan variasi itu.
- Siapa yang boleh mengubahnya? Model, prompt, sumber capaian dan peraturan perniagaan ialah konfigurasi. Ia memerlukan pemilik dan rekod perubahan. Perlakukan prompt, penyambung capaian dan peraturan transformasi sebagai konfigurasi yang ditadbir.
- Apa yang berlaku apabila ia salah atau tidak berfungsi? Namakan sandaran manual dan orang yang boleh menghentikan alat itu.
Kawalan Am IT untuk AI
Kawalan am IT (ITGC) merangkumi persekitaran di sekeliling aplikasi: akses, pengurusan perubahan dan operasi. AI tidak menggantikannya. Ia meregangkannya.
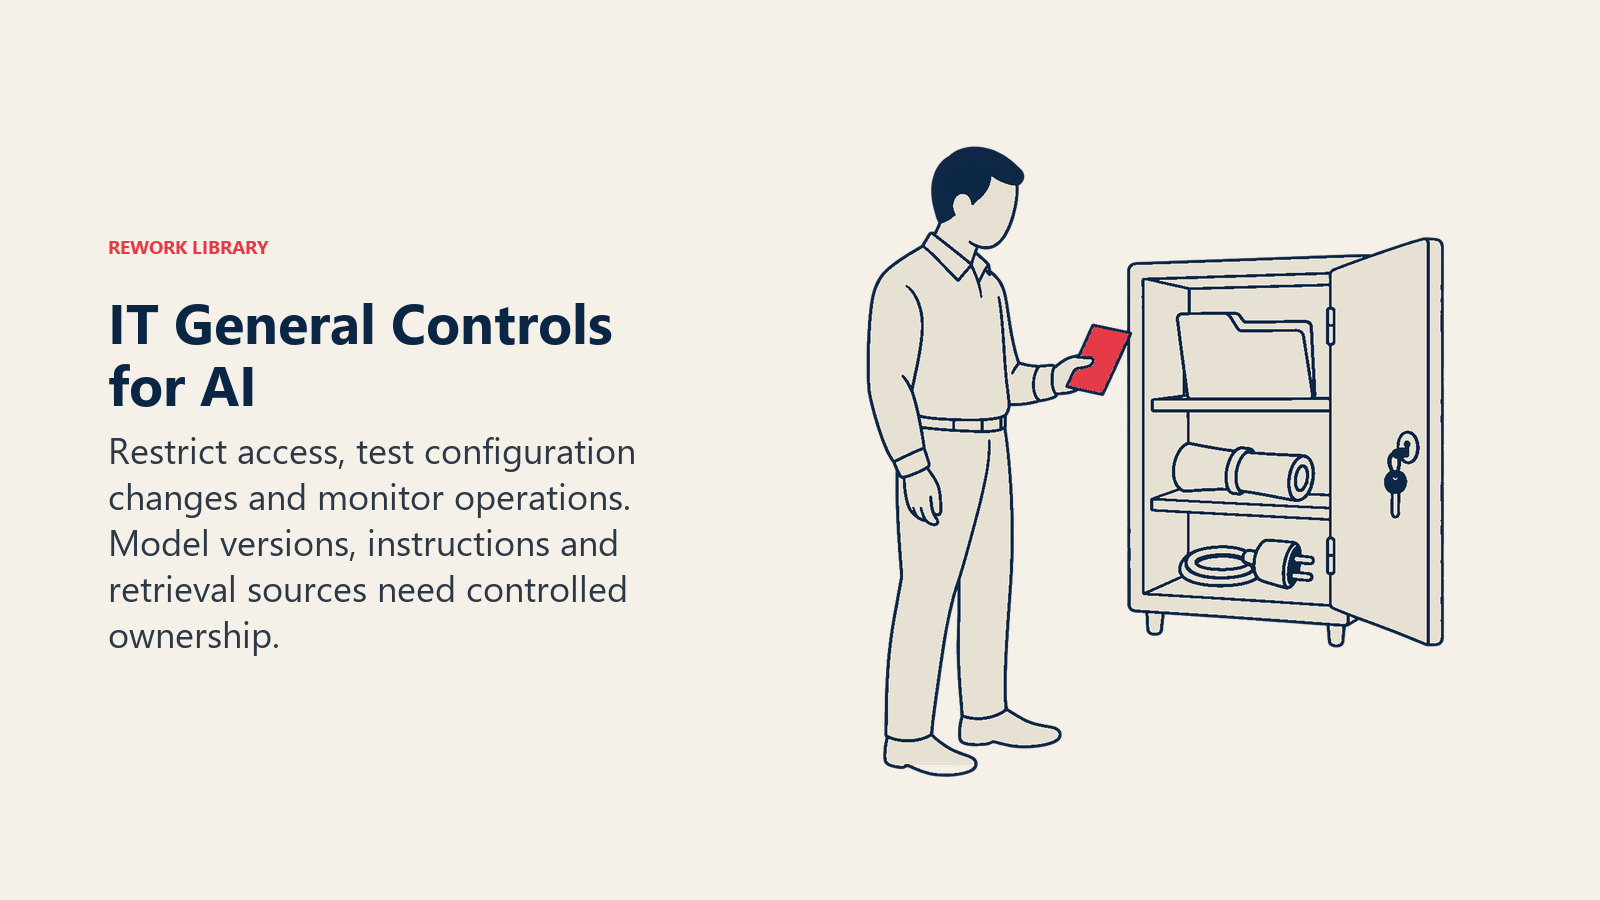
- Pengurusan akses. Hadkan siapa yang boleh menggunakan alat, data mana yang boleh dibacanya dan apa yang boleh ditulisnya. Akaun perkhidmatan yang boleh mencipta dan meluluskan catatan sekali gus meruntuhkan pengasingan tugas kepada satu kelayakan. Spotlight PCAOB merekodkan kebimbangan juruaudit bahawa AI boleh menguatkan risiko seperti ini.
- Pengurusan perubahan. Jejaki versi model, perubahan prompt, perubahan sumber capaian dan kemas kini vendor. Uji sebelum pelepasan dalam persekitaran bukan pengeluaran. Spotlight PCAOB menyatakan bahawa sesetengah penyedia penyata menjalankan teknologi baharu dalam persekitaran selari sebelum pelaksanaan, yang merupakan tabiat yang baik di sini.
- Operasi dan pemantauan. Log input, output dan pengatasan. Perhatikan hanyutan (drift): peralihan mendadak dalam volum, jumlah atau kadar pengatasan ialah petanda awal bahawa tingkah laku telah berubah.
- Risiko pihak ketiga dan data. Jika vendor menjadi hos model, fahami data kewangan apa yang meninggalkan persekitaran anda dan bagaimana vendor mengendalikannya. Spotlight menunjukkan firma menetapkan had tentang apa yang boleh dimuat naik ke alat AI untuk mengelakkan data sulit menjadi awam, dan pasukan kewangan memerlukan peraturan yang sama untuk data lejar dan maklumat bank.
Bukti: Apa yang Juruaudit Mahu Lihat
Bukti ialah tempat projek AI cenderung terlepas, kerana alat dibina untuk menjimatkan masa dan tiada siapa membina jejak audit. Rancang untuknya dari awal. Spotlight menerangkan firma yang mereka bentuk alat AI mereka sendiri untuk mendokumenkan data sumber asas yang digunakan, dan prinsip yang sama terpakai kepada alat anda.
| Item bukti | Apa yang ditunjukkan | Siapa yang menyimpannya |
|---|---|---|
| Inventori kes penggunaan dan pemilik | Alat itu diketahui, dihadkan skopnya dan dimiliki | Ketua program SOX |
| Naratif proses dan kemas kini matriks kawalan | Langkah AI berada dalam kawalan yang didokumenkan | Pemilik proses |
| Log input, output dan prompt | Apa yang masuk, apa yang keluar, versi mana yang berjalan | IT / pemilik alat |
| Kelulusan penyemak beserta apa yang diperiksa | Seorang manusia memeriksa output | Pelaksana kawalan |
| Rekod pengatasan dan pengecualian | Manusia mengubah atau menolak output AI | Pelaksana kawalan |
| Log perubahan untuk model, prompt dan peraturan | Tingkah laku tidak berubah tanpa kelulusan | IT / pemilik alat |
| Keputusan ujian balik dan ketepatan | Alat berfungsi dalam lingkungan toleransi | Kewangan dan pemilik alat |
| Semakan akses | Hanya orang dan akaun yang betul mempunyai hak | Keselamatan IT |
Untuk input asas, kesediaan data kewangan membincangkan kualiti data yang diandaikan oleh setiap kawalan ini.
Cara Memasukkan Alat AI ke dalam Program SOX Anda, Langkah demi Langkah
- Inventori setiap penggunaan AI dalam kewangan. Sertakan alat yang dibeli oleh pasukan individu dan ciri yang dihidupkan di dalam sistem sedia ada. Pastikan ia sentiasa terkini, kerana penggunaan baharu muncul sentiasa.
- Susun peringkat mengikut kesan terhadap pelaporan kewangan. Adakah output sampai ke akaun signifikan, pendedahan atau anggaran? Alat yang tidak boleh mengikuti dasar yang lebih ringan.
- Tetapkan pemilik bagi setiap alat. Seorang yang dinamakan bertanggungjawab atas skop, perubahan dan pemantauan.
- Dokumenkan proses dan kawalan. Kemas kini naratif dan matriks risiko dan kawalan untuk menunjukkan di mana AI berada, apa yang dilakukannya dan siapa yang menyemaknya. Jelas tentang semakan itu.
- Asingkan tugas. AI tidak harus menyediakan dan meluluskan item yang sama, dan tiada satu akaun pun harus mempunyai kedua-dua hak.
- Wujudkan liputan ITGC. Akses, pengurusan perubahan, pengelogan dan semakan vendor untuk alat dan konfigurasinya.
- Uji sebelum pelancaran. Jalankan selari dengan proses sedia ada selama beberapa kitaran dan bandingkan baris demi baris. Rekodkan keputusan sebagai bukti.
- Berbincang dengan juruaudit luar anda lebih awal. Kongsikan reka bentuk sebelum kawalan dilancarkan, bukan semasa panduan lalu tahun akhir. Untuk pandangan audit dalaman, lihat AI dalam audit dalaman.
- Pantau dan uji semula. Jejaki kadar pengatasan, pengecualian dan ketepatan. Jalankan semula ujian apabila model, prompt atau sumber data berubah.
Perangkap Biasa
- Menganggap "manusia menyemaknya" sebagai kawalan. Tanpa semakan yang ditentukan, ambang dan rekod, tiada kawalan untuk diuji.
- Membiarkan AI memiliki kelulusan. Kelulusan automatik sesuatu catatan oleh sistem yang sama yang menyediakannya ialah kekurangan pengasingan tugas yang menunggu untuk ditemui.
- Mengabaikan perubahan konfigurasi. Suntingan prompt atau kemas kini model vendor boleh mengubah tingkah laku tanpa pelepasan kod dan tanpa tiket.
- Tiada inventori. AI bayangan (shadow AI) dalam pasukan kewangan ialah risiko yang tidak dapat anda nilai jika anda tidak tahu ia wujud.
- Bukti selepas kejadian. Log dan nota penyemak sukar dibina semula beberapa bulan kemudian. Rakamkannya semasa kawalan berjalan.
- Menganggap jaminan vendor melindungi anda. Laporan vendor mungkin membantu, tetapi kawalan anda ke atas cara anda menggunakan alat itu kekal milik anda.
- Melupakan penipuan. Model boleh disalahgunakan atau dimanipulasi. Lihat pengesanan penipuan dengan AI dalam kewangan untuk melihat bagaimana AI berfungsi dua hala.
- Mengabaikan bidang pertimbangan. Bidang hasil dan yang banyak melibatkan anggaran memerlukan perhatian tambahan; AI dalam pengiktirafan hasil menunjukkan di mana pertimbangan itu berada.
Apa yang Perlu Diukur
- Liputan: bahagian kes penggunaan AI yang diinventori, dimiliki dan disusun peringkat.
- Prestasi kawalan: pengecualian yang dikesan penyemak, kadar pengatasan dan masa untuk menyelesaikan setiap satu.
- Ketepatan: kadar ralat berbanding dokumen sumber atau angka sebenar, mengikut alat.
- Disiplin perubahan: perubahan model, prompt dan peraturan yang dibuat dengan kelulusan berbanding tanpa kelulusan.
- Kesediaan bukti: bahagian kawalan yang mempunyai log dan kelulusan lengkap pada akhir suku tahun.
Langkah Seterusnya
Jika anda hanya melakukan satu perkara suku ini, bina inventori dan susun peringkat setiap alat mengikut sama ada ia sampai ke akaun signifikan. Kemudian ketatkan langkah semakan bagi alat peringkat tertinggi dan mula mengelog bukti sekarang. Kemudian putuskan siapa yang memiliki kawalan mana apabila kerja beralih, dan tuliskannya.
Soalan Lazim tentang AI dan Kawalan Dalaman
Adakah SOX melarang penggunaan AI dalam pelaporan kewangan?
Tidak. SOX dan peraturan SEC mewajibkan pengurusan mengekalkan dan menilai kawalan dalaman ke atas pelaporan kewangan menggunakan rangka kerja yang diiktiraf, bukan mengelakkan teknologi tertentu. Jika AI menjejaskan pelaporan kewangan, kawalan di sekelilingnya berada dalam penilaian itu, dan kakitangan PCAOB melaporkan bahawa firma tidak menganggap piawaian pengauditan sebagai penghalang kepada penggunaannya.
Rangka kerja mana yang patut kami gunakan untuk mereka bentuk kawalan ke atas AI?
Ramai pasukan kewangan sudah menggunakan Internal Control-Integrated Framework COSO, dan panduan COSO 2026 menerapkan lima komponennya kepada AI generatif. Memperluas matriks kawalan sedia ada anda dengan panduan itu biasanya lebih mudah daripada membina rangka kerja AI yang berasingan.
Adakah alat AI isu kawalan am IT atau isu kawalan aplikasi?
Kedua-duanya. Akses, pengurusan perubahan dan operasi alat itu termasuk di bawah ITGC, manakala apa yang dilakukannya dalam proses tertentu, seperti memadankan item atau mendraf catatan, ialah kawalan peringkat aplikasi. AS 2201 menganggap risiko IT sebagai sebahagian daripada penilaian proses secara atas ke bawah, jadi nilai kedua-duanya bersama.
Apakah bukti yang akan diminta oleh juruaudit luar untuk kawalan yang dibantu AI?
Jangkakan permintaan untuk huraian kawalan, pemilik, log input dan output, kelulusan penyemak yang menunjukkan apa yang diperiksa, rekod pengatasan, log perubahan dan keputusan ujian ketepatan. Membinanya semasa kawalan berjalan jauh lebih mudah daripada membinanya semula pada akhir tahun.
Bolehkah AI menjadi penyemak dalam kawalan semakan?
Ia boleh membantu, tetapi seorang manusia harus memiliki kesimpulan itu. Kawalan semakan bergantung pada seseorang yang mempunyai kuasa dan maklumat untuk mencabar keputusan, dan output model yang tidak dapat dijelaskan yang disemak oleh model lain tidak memberi juruaudit jaminan itu.
Bagaimana kemas kini model menjejaskan ujian SOX?
Ia boleh mengubah tingkah laku tanpa pelepasan kod tradisional, yang melemahkan tanggapan bahawa kawalan automatik kekal sama sehingga seseorang menyuntingnya. AS 2201 membenarkan benchmarking kawalan automatik hanya apabila kawalan itu tidak berubah, jadi lalukan perubahan model, prompt dan sumber data melalui pengurusan perubahan dan uji semula selepas perubahan yang material.
Head of Finance Strategy
On this page
- Fakta Utama
- Mengapa AI Merupakan Persoalan SOX, Bukan Sekadar Persoalan IT
- Cara AS 2201 Menangani Teknologi (dan Mengapa Ia Penting untuk AI)
- Tempat AI Menyentuh Persekitaran Kawalan
- Soalan Reka Bentuk Kawalan untuk Ditanya tentang Setiap Alat AI
- Kawalan Am IT untuk AI
- Bukti: Apa yang Juruaudit Mahu Lihat
- Cara Memasukkan Alat AI ke dalam Program SOX Anda, Langkah demi Langkah
- Perangkap Biasa
- Apa yang Perlu Diukur
- Langkah Seterusnya