Bahasa Indonesia
AI dan Pengendalian Internal: Pertimbangan SOX bagi Tim Keuangan
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
AI dan pengendalian internal adalah pertanyaan tentang bagaimana alat AI yang menyentuh pelaporan keuangan masuk ke dalam pengendalian yang wajib dijaga perusahaan publik berdasarkan SOX: siapa pemiliknya, apa yang boleh dilakukannya, bagaimana outputnya ditinjau, dan bukti apa yang membuktikan tinjauan itu benar-benar terjadi. AI tidak menciptakan seperangkat aturan baru. Ia menambahkan jenis aktor baru, yang bisa cepat, tidak konsisten, dan sulit dijelaskan, ke dalam kerangka pengendalian yang dirancang untuk manusia dan sistem deterministik.
Panduan ini ditujukan bagi controller (kepala akuntansi), CFO, pemimpin program SOX, dan manajer keuangan yang sedang meluncurkan AI dalam proses seperti utang usaha, rekonsiliasi bank, atau tutup buku akhir bulan. Panduan ini bagian dari koleksi AI for Finance, jadi mulailah dari AI di bidang keuangan dan akuntansi jika Anda ingin melihat gambaran yang lebih luas terlebih dahulu.
Fakta Utama
- Aturan SEC mewajibkan manajemen penerbit untuk mengevaluasi pengendalian internal atas pelaporan keuangan (ICFR) pada akhir setiap tahun fiskal, memakai kerangka pengendalian yang sesuai dan diakui yang ditetapkan melalui prosedur due process (17 CFR 240.13a-15).
- PCAOB AS 2201 mendefinisikan kelemahan material sebagai defisiensi, atau gabungan defisiensi, dalam ICFR yang menimbulkan kemungkinan yang wajar bahwa salah saji material tidak dicegah atau terdeteksi tepat waktu (PCAOB AS 2201).
- Publikasi COSO pada Februari 2026, Achieving Effective Internal Control Over Generative AI, menerapkan lima komponen Internal Control-Integrated Framework dan mengelompokkan kasus penggunaan AI generatif ke dalam delapan jenis kapabilitas (Journal of Accountancy).
- Dalam Spotlight Juli 2024, staf PCAOB melaporkan bahwa kantor audit memperkirakan AI generatif akan menambah, bukan menggantikan, manusia, dan bahwa kantor audit tidak memandang standar audit PCAOB sebagai penghalang untuk memakainya (PCAOB).
- Berdasarkan AS 2201, auditor boleh memakai "benchmarking" untuk kontrol aplikasi yang sepenuhnya otomatis hanya jika kontrol umum atas perubahan program, akses ke program, dan operasi komputer efektif dan kontrolnya tidak berubah sejak baseline ditetapkan (PCAOB AS 2201).
Mengapa AI Menjadi Persoalan SOX, Bukan Sekadar Persoalan TI
Pasal 404 SOX menempatkan tanggung jawab pada manajemen. Aturan SEC mewajibkan manajemen menilai ICFR setiap tahun terhadap kerangka yang diakui. Internal Control-Integrated Framework dari COSO adalah yang paling dikenal kebanyakan tim keuangan. Jika alat AI menyiapkan entri jurnal, mencocokkan baris bank, menyusun pengungkapan, atau mengklasifikasikan faktur, outputnya mengalir ke laporan keuangan, dan lingkungan pengendalian di sekitarnya masuk dalam cakupan.
Spotlight staf PCAOB berguna di sini karena menggambarkan apa yang sudah disampaikan para penyusun laporan. Sebagian memakai AI generatif untuk draf pertama dokumen internal dan untuk pekerjaan berulang yang kurang kompleks seperti menyiapkan rekonsiliasi akun. Para penyusun juga menyoroti sifat "kotak hitam" pada sebagian alat dan output yang tidak konsisten, yang menimbulkan pertanyaan tentang auditabilitas hasil keluaran alat tersebut. Dan sebagian auditor mencatat bahwa pemakaian AI generatif oleh penyusun dapat memperbesar risiko TI yang sudah ada, seperti pemisahan tugas, atau menciptakan risiko yang sebelumnya tidak ada.
Ketiga poin itu membingkai sisa panduan ini: alat yang dipakai untuk pekerjaan akuntansi sungguhan, output yang bervariasi, dan risiko pengendalian lama di tempat baru.
Bagaimana AS 2201 Memperlakukan Teknologi (dan Mengapa Penting bagi AI)
AS 2201 adalah standar yang diikuti auditor eksternal saat mengaudit ICFR. Tiga gagasannya membentuk cara auditor akan memandang AI.
Pendekatan top-down. Auditor memulai dari tingkat laporan keuangan dan berfokus pada kontrol tingkat entitas sebelum turun ke akun signifikan dan asersi yang relevan (PCAOB AS 2201). Alat AI yang berada di sudut bisnis yang berisiko rendah dan nonkeuangan mungkin tidak pernah diuji. Alat yang berada di dalam akun signifikan pasti akan diuji.
TI tidak dievaluasi secara terpisah. Standar itu menyatakan auditor harus memahami bagaimana TI memengaruhi aliran transaksi perusahaan, dan bahwa mengidentifikasi risiko dan kontrol di dalam TI adalah "bagian yang tidak terpisahkan dari pendekatan top-down" dan bukan evaluasi tersendiri. Bagi Anda, itu berarti sistem AI sebaiknya dinilai sebagai bagian dari proses yang didukungnya, bukan dalam tinjauan teknologi yang terisolasi.
Kontrol otomatis bersandar pada kontrol umum. AS 2201 menyatakan kontrol otomatis umumnya berisiko lebih rendah jika IT general controls yang relevan efektif, dan membolehkan benchmarking kontrol aplikasi yang sepenuhnya otomatis ketika kontrol perubahan program, akses, dan operasi bertahan baik. Di sinilah AI menjadi rumit. Kontrol otomatis tradisional berperilaku sama setiap saat, sehingga baseline tetap berlaku sampai seseorang mengubah kodenya. Model yang perilakunya bergeser bersama pembaruan vendor, data pelatihan baru, atau prompt yang diubah tidak memberi auditor kenyamanan itu. Rencanakan untuk memperlakukan perubahan model dan prompt seperti Anda memperlakukan perubahan kode.
Di Mana AI Menyentuh Lingkungan Pengendalian
Panduan AI generatif dari COSO memetakan kontrol ke lima komponen kerangkanya (lingkungan pengendalian, penilaian risiko, aktivitas pengendalian, informasi dan komunikasi, serta pemantauan) dan mengelompokkan kasus penggunaan ke dalam delapan jenis kapabilitas: ingesti, transformasi, pembukuan, orkestrasi, penilaian, pemantauan, intelijen regulasi, dan interaksi manusia-AI (Journal of Accountancy). Publikasi itu memuat contoh, ekspektasi kontrol minimum, dan metrik ilustratif untuk setiap kapabilitas. COSO juga telah menerbitkan panduan tambahan sebelumnya tentang otomatisasi proses robotik, yang dapat dibaca berdampingan oleh tim keuangan dengan otomatisasi lama.
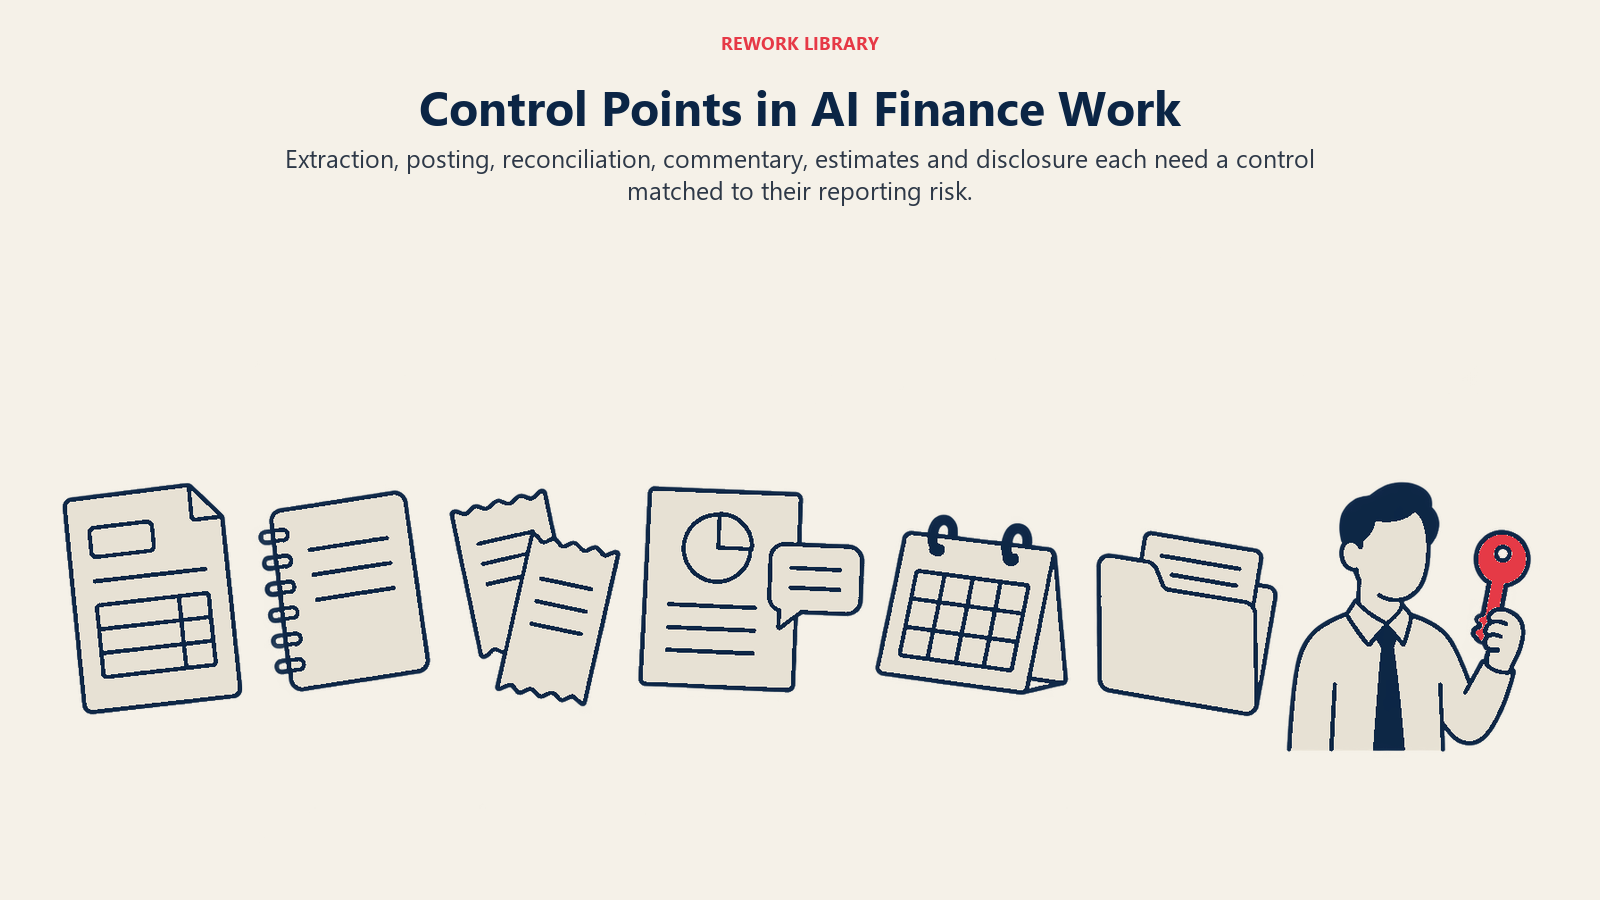
Tabel di bawah menerapkan pola pikir kapabilitas itu pada pekerjaan keuangan yang umum. Ini ilustrasi cara menata analisis Anda sendiri, bukan salinan pemetaan COSO.
| Penggunaan AI di keuangan | Apa yang dilakukan alat | Risiko SOX utama | Respons kontrol yang lazim |
|---|---|---|---|
| Ekstraksi faktur dan dokumen | Membaca faktur dan mengisi kolom (ingesti) | Jumlah atau vendor yang salah masuk ke buku besar | Pelaksanaan ulang sampel terhadap dokumen sumber; antrean pengecualian |
| Penyusunan entri jurnal | Mengusulkan entri dari aturan dan konteks (pembukuan) | Entri tanpa otorisasi atau tanpa dukungan | Pemisahan penyusun/penyetuju; akun AI tidak punya hak persetujuan |
| Rekonsiliasi akun | Mencocokkan item dan menyarankan item rekonsiliasi | Item tak cocok tersembunyi oleh pencocokan yang salah | Peninjau menyetujui tie-out dan item yang dicocokkan otomatis di atas ambang batas |
| Komentar varians dan flux | Menyusun penjelasan dari data (penilaian) | Penjelasan yang fasih tetapi salah diterima | Peninjau wajib menelusuri setiap angka yang dinyatakan ke buku besar |
| Prakiraan dan estimasi | Menghasilkan cadangan, akrual, atau proyeksi | Estimasi yang bias atau mengalami drift masuk ke laporan | Backtest terhadap angka aktual; toleransi dan pemilik yang terdokumentasi |
| Penyusunan pengungkapan | Meringkas standar dan dokumen pengajuan sebelumnya | Pengungkapan terlewat atau keliru dinyatakan | Tinjauan komite pengungkapan terhadap daftar periksa |
Pertanyaan Desain Kontrol yang Perlu Diajukan untuk Setiap Alat AI
Ketika sebuah alat masuk ke proses keuangan, jalankan melalui pertanyaan yang sama seperti untuk kontrol mana pun, ditambah beberapa yang khusus untuk AI.
- Apa perannya: penyusun, peninjau, atau bukan keduanya? AI yang menyusun draf adalah penyusun. AI yang meninjau pekerjaan AI lain bukanlah tinjauan independen dalam pengertian SOX kecuali ada orang yang memegang kesimpulannya.
- Apa yang sebenarnya diperiksa peninjau manusia? Kontrol yang berbunyi "controller meninjau output AI" lemah jika peninjau hanya melihat ringkasan. Tentukan apa yang mereka lihat, ambang batas apa yang memicu pemeriksaan lebih dekat, dan apa yang mereka lakukan saat ada yang janggal.
- Informasi apa yang diandalkan kontrol ini? Jika pemeriksaan peninjau bergantung pada laporan yang dihasilkan AI, kelengkapan dan akurasi laporan itu menjadi bagian dari kontrol.
- Apakah outputnya dapat diulang? Jika input yang sama bisa menghasilkan output berbeda, nyatakan hal itu dalam deskripsi kontrol dan rancang tinjauan untuk menangkap variasinya.
- Siapa yang bisa mengubahnya? Model, prompt, sumber retrieval, dan aturan bisnis adalah konfigurasi. Semuanya memerlukan pemilik dan catatan perubahan. Perlakukan prompt, konektor retrieval, dan aturan transformasi sebagai konfigurasi yang diatur tata kelolanya.
- Apa yang terjadi saat alat salah atau mati? Tunjuk cadangan manualnya dan orang yang dapat menghentikan sementara alat tersebut.
IT General Controls untuk AI
IT general controls (ITGC) mencakup lingkungan di sekitar aplikasi: akses, manajemen perubahan, dan operasi. AI tidak menggantikannya. AI meregangkannya.
- Manajemen akses. Batasi siapa yang dapat memakai alat, data apa yang dapat dibacanya, dan apa yang dapat ditulisnya. Akun layanan yang bisa membuat sekaligus menyetujui sebuah pembukuan meruntuhkan pemisahan tugas menjadi satu kredensial. Spotlight PCAOB mencatat kekhawatiran auditor bahwa AI dapat memperbesar persis risiko semacam ini.
- Manajemen perubahan. Lacak versi model, perubahan prompt, perubahan sumber retrieval, dan pembaruan vendor. Uji sebelum rilis di lingkungan nonproduksi. Spotlight PCAOB mencatat bahwa sebagian penyusun menjalankan teknologi baru di lingkungan paralel sebelum penerapan, kebiasaan yang baik juga di sini.
- Operasi dan pemantauan. Catat input, output, dan override. Waspadai drift: pergeseran mendadak pada volume, jumlah, atau tingkat override adalah tanda awal bahwa perilaku telah berubah.
- Risiko pihak ketiga dan data. Jika vendor menghosting model, pahami data keuangan apa yang keluar dari lingkungan Anda dan bagaimana vendor menanganinya. Spotlight menunjukkan kantor audit menetapkan batas tentang apa yang boleh diunggah ke alat AI agar data rahasia tidak menjadi publik, dan tim keuangan memerlukan aturan yang sama untuk data buku besar dan informasi bank.
Bukti: Apa yang Ingin Dilihat Auditor
Bukti adalah titik di mana proyek AI cenderung kurang, karena alat dibuat untuk menghemat waktu dan tidak ada yang membangun jejak audit. Rencanakan sejak awal. Spotlight menggambarkan kantor audit yang merancang alat AI sendiri untuk mendokumentasikan data sumber yang dipakai, dan prinsip yang sama berlaku untuk alat Anda.
| Butir bukti | Apa yang ditunjukkan | Siapa yang menyimpan |
|---|---|---|
| Inventaris kasus penggunaan dan pemilik | Alat dikenal, dibatasi cakupannya, dan ada pemiliknya | Pemimpin program SOX |
| Narasi proses dan pembaruan matriks kontrol | Langkah AI tercantum dalam kontrol yang terdokumentasi | Pemilik proses |
| Log input, output, dan prompt | Apa yang masuk, apa yang keluar, versi mana yang berjalan | TI / pemilik alat |
| Persetujuan peninjau beserta apa yang diperiksa | Seseorang memeriksa output | Pelaksana kontrol |
| Catatan override dan pengecualian | Manusia mengubah atau menolak output AI | Pelaksana kontrol |
| Log perubahan model, prompt, dan aturan | Perilaku tidak berubah tanpa persetujuan | TI / pemilik alat |
| Hasil backtest dan akurasi | Alat bekerja dalam batas toleransi | Keuangan dan pemilik alat |
| Tinjauan akses | Hanya orang dan akun yang tepat yang memiliki hak | Keamanan TI |
Untuk input yang mendasarinya, kesiapan data keuangan membahas kualitas data yang diasumsikan oleh setiap kontrol ini.
Cara Memasukkan Alat AI ke Program SOX Anda, Langkah demi Langkah
- Inventarisasi setiap penggunaan AI di keuangan. Sertakan alat yang dibeli oleh masing-masing tim dan fitur yang diaktifkan di dalam sistem yang ada. Jaga agar tetap mutakhir, karena penggunaan baru terus bermunculan.
- Jenjangkan menurut dampak pada pelaporan keuangan. Apakah outputnya sampai ke akun signifikan, pengungkapan, atau estimasi? Alat yang tidak demikian dapat mengikuti kebijakan yang lebih ringan.
- Tetapkan pemilik untuk setiap alat. Satu orang yang ditunjuk bertanggung jawab atas cakupan, perubahan, dan pemantauan.
- Dokumentasikan proses dan kontrolnya. Perbarui narasi dan matriks risiko-dan-kontrol untuk menunjukkan di mana AI berada, apa yang dilakukannya, dan siapa yang meninjaunya. Jelaskan tinjauannya secara spesifik.
- Pisahkan tugas. AI tidak boleh menyusun dan menyetujui item yang sama, dan tidak ada satu akun pun yang memiliki kedua hak tersebut.
- Siapkan cakupan ITGC. Akses, manajemen perubahan, pencatatan log, dan tinjauan vendor untuk alat dan konfigurasinya.
- Uji sebelum go-live. Jalankan paralel dengan proses yang ada selama beberapa siklus dan bandingkan baris demi baris. Catat hasilnya sebagai bukti.
- Bicaralah dengan auditor eksternal Anda sejak dini. Bagikan desainnya sebelum kontrol berjalan, bukan pada walkthrough akhir tahun. Untuk sudut pandang audit internal, lihat AI di audit internal.
- Pantau dan uji ulang. Lacak tingkat override, pengecualian, dan akurasi. Jalankan ulang pengujian saat model, prompt, atau sumber data berubah.
Kesalahan Umum
- Menganggap "ada manusia yang meninjaunya" sebagai kontrol. Tanpa tinjauan yang jelas, ambang batas, dan catatan, tidak ada kontrol yang dapat diuji.
- Membiarkan AI memegang persetujuan. Persetujuan otomatis atas suatu pembukuan oleh sistem yang sama yang menyusunnya adalah defisiensi pemisahan tugas yang tinggal menunggu ditemukan.
- Mengabaikan perubahan konfigurasi. Penyuntingan prompt atau pembaruan model vendor dapat mengubah perilaku tanpa rilis kode dan tanpa tiket.
- Tanpa inventaris. AI bayangan (shadow AI) di tim keuangan adalah risiko yang tidak dapat Anda nilai jika Anda tidak tahu keberadaannya.
- Bukti setelah kejadian. Log dan catatan peninjau sulit direkonstruksi berbulan-bulan kemudian. Tangkap saat kontrol berjalan.
- Mengira jaminan vendor menanggung Anda. Laporan vendor mungkin membantu, tetapi kontrol atas cara Anda memakai alat tetap menjadi tanggung jawab Anda.
- Melupakan penipuan. Model dapat disalahgunakan atau dimanipulasi. Lihat deteksi penipuan keuangan dengan AI untuk melihat bagaimana AI bermata dua.
- Mengabaikan area yang sarat penilaian. Pendapatan dan area yang sarat estimasi memerlukan kehati-hatian ekstra; AI dalam pengakuan pendapatan menunjukkan di mana letak penilaiannya.
Apa yang Perlu Diukur
- Cakupan: porsi kasus penggunaan AI yang sudah diinventarisasi, dimiliki, dan dijenjangkan.
- Kinerja kontrol: pengecualian yang ditangkap peninjau, tingkat override, dan waktu untuk menyelesaikan masing-masing.
- Akurasi: tingkat kesalahan terhadap dokumen sumber atau angka aktual, per alat.
- Disiplin perubahan: perubahan model, prompt, dan aturan yang dilakukan dengan persetujuan dibandingkan tanpa persetujuan.
- Kesiapan bukti: porsi kontrol dengan log dan persetujuan yang lengkap pada akhir kuartal.
Langkah Selanjutnya
Jika Anda hanya melakukan satu hal kuartal ini, bangun inventaris dan jenjangkan setiap alat menurut apakah ia menjangkau akun signifikan. Lalu perketat langkah tinjauan untuk alat jenjang tertinggi dan mulai mencatat bukti sekarang. Kemudian putuskan siapa yang memiliki kontrol yang mana seiring pekerjaan berpindah, dan tuliskan hal itu.
Pertanyaan yang Sering Diajukan tentang AI dan Pengendalian Internal
Apakah SOX melarang penggunaan AI dalam pelaporan keuangan?
Tidak. SOX dan aturan SEC mewajibkan manajemen menjaga dan menilai pengendalian internal atas pelaporan keuangan dengan kerangka yang diakui, bukan menghindari teknologi tertentu. Jika AI memengaruhi pelaporan keuangan, kontrol di sekitarnya masuk dalam penilaian itu, dan staf PCAOB melaporkan bahwa kantor audit tidak memandang standar audit sebagai penghalang untuk memakainya.
Kerangka mana yang sebaiknya kami pakai untuk merancang kontrol atas AI?
Banyak tim keuangan sudah memakai COSO Internal Control-Integrated Framework, dan panduan COSO 2026 menerapkan lima komponennya pada AI generatif. Memperluas matriks kontrol Anda yang ada dengan panduan itu biasanya lebih sederhana daripada membangun kerangka AI yang terpisah.
Apakah alat AI termasuk masalah IT general control atau masalah kontrol aplikasi?
Keduanya. Akses, manajemen perubahan, dan operasi alat berada di bawah ITGC, sedangkan apa yang dilakukannya dalam proses tertentu, seperti mencocokkan item atau menyusun entri, adalah kontrol tingkat aplikasi. AS 2201 memperlakukan risiko TI sebagai bagian dari penilaian top-down atas proses, jadi nilailah keduanya bersamaan.
Bukti apa yang akan diminta auditor eksternal untuk kontrol yang dibantu AI?
Bersiaplah menerima permintaan deskripsi kontrol, pemilik, log input dan output, persetujuan peninjau yang menunjukkan apa yang diperiksa, catatan override, log perubahan, dan hasil uji akurasi. Menyusunnya saat kontrol berjalan jauh lebih mudah daripada merekonstruksinya pada akhir tahun.
Bisakah AI menjadi peninjau dalam kontrol tinjauan?
AI dapat membantu, tetapi seseorang harus memegang kesimpulannya. Kontrol tinjauan bergantung pada orang yang memiliki wewenang dan informasi untuk menantang hasilnya, dan output model yang tidak dapat dijelaskan lalu ditinjau oleh model lain tidak memberi auditor jaminan itu.
Bagaimana pembaruan model memengaruhi pengujian SOX?
Pembaruan dapat mengubah perilaku tanpa rilis kode tradisional, yang melemahkan gagasan bahwa kontrol otomatis tetap sama sampai seseorang menyuntingnya. AS 2201 membolehkan benchmarking kontrol otomatis hanya bila kontrolnya tidak berubah, jadi lewatkan perubahan model, prompt, dan sumber data melalui manajemen perubahan dan uji ulang setelah perubahan yang material.
Head of Finance Strategy
On this page
- Fakta Utama
- Mengapa AI Menjadi Persoalan SOX, Bukan Sekadar Persoalan TI
- Bagaimana AS 2201 Memperlakukan Teknologi (dan Mengapa Penting bagi AI)
- Di Mana AI Menyentuh Lingkungan Pengendalian
- Pertanyaan Desain Kontrol yang Perlu Diajukan untuk Setiap Alat AI
- IT General Controls untuk AI
- Bukti: Apa yang Ingin Dilihat Auditor
- Cara Memasukkan Alat AI ke Program SOX Anda, Langkah demi Langkah
- Kesalahan Umum
- Apa yang Perlu Diukur
- Langkah Selanjutnya