Privasi Data Pelanggan dalam Sokongan AI: PII, Redaksi dan Pengekalan
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Privasi data pelanggan dalam sokongan AI ialah set kawalan yang menentukan data peribadi apa yang dilihat oleh sistem AI, berapa lama sesiapa menyimpannya, ke mana ia pergi, dan siapa yang boleh membacanya. Dalam amalan, itu bermaksud enam perkara: meredaksi data peribadi sebelum ia sampai ke model atau log, menetapkan tempoh pengekalan dan menguatkuasakannya, menjauhkan data kad pembayaran daripada sembang sepenuhnya, membaca terma data vendor, memilih di mana data disimpan, dan menghadkan siapa yang boleh membuka transkrip.
Sokongan ialah tempat privasi tersasar secara senyap. Pelanggan menampal nombor akaun dan butiran perubatan ke dalam kotak sembang kerana anda bertanya bagaimana anda boleh membantu, dan dengan lapisan AI setiap mesej boleh berakhir dalam gesaan, log penyedia, set data QA dan medan ringkasan. Panduan ini ditujukan kepada pemimpin sokongan yang perlu menjawab "ke mana data pergi?" tanpa ijazah undang-undang. Ia bukan nasihat undang-undang, jadi minta penasihat privasi mengesahkan apa yang terpakai di rantau anda. Ia membina atas menyediakan data sokongan untuk AI, yang membincangkan pembersihan data. Di sini tumpuannya ialah melindunginya.
Fakta Utama
- Perkara 5(1)(c) GDPR menghendaki data peribadi "mencukupi, relevan dan terhad kepada apa yang perlu" untuk tujuan pemprosesan, dan Perkara 5(1)(e) menyatakan ia boleh disimpan dalam bentuk yang boleh dikenal pasti "tidak lebih lama daripada yang perlu" (GDPR, EUR-Lex).
- PCI DSS tidak membenarkan kod pengesahan kad disimpan selepas transaksi diberi kuasa, walaupun disulitkan dan walaupun pelanggan bersetuju (PCI SSC FAQ 1280).
- Di bawah Perkara 28(3) GDPR, pemproses hanya boleh bertindak mengikut arahan terdokumen pengawal dan, atas pilihan pengawal, mesti memadam atau memulangkan data peribadi apabila perkhidmatan tamat (GDPR, EUR-Lex).
- OpenAI menyatakan bahawa data yang dihantar ke API-nya tidak digunakan untuk melatih modelnya melainkan pelanggan memilih untuk menyertai, dan bahawa log pemantauan penyalahgunaan disimpan sehingga 30 hari secara lalai (OpenAI).
- Pustaka sumber terbuka Presidio milik Microsoft memberi amaran bahawa pengesanan automatik tidak menjamin semua maklumat sensitif ditemui (Presidio).
- FTC menyatakan bahawa mungkin tidak adil atau mengelirukan jika terma ditulis semula secara senyap untuk membenarkan latihan AI ke atas data yang dikumpulkan di bawah janji terdahulu (FTC).
Di Mana Data Pelanggan Berakhir dalam Tindanan Sokongan AI
Sebelum memilih kawalan, petakan tempat data sebenarnya berada. Persediaan sokongan AI yang lazim mempunyai lebih banyak salinan daripada yang dijangka orang.
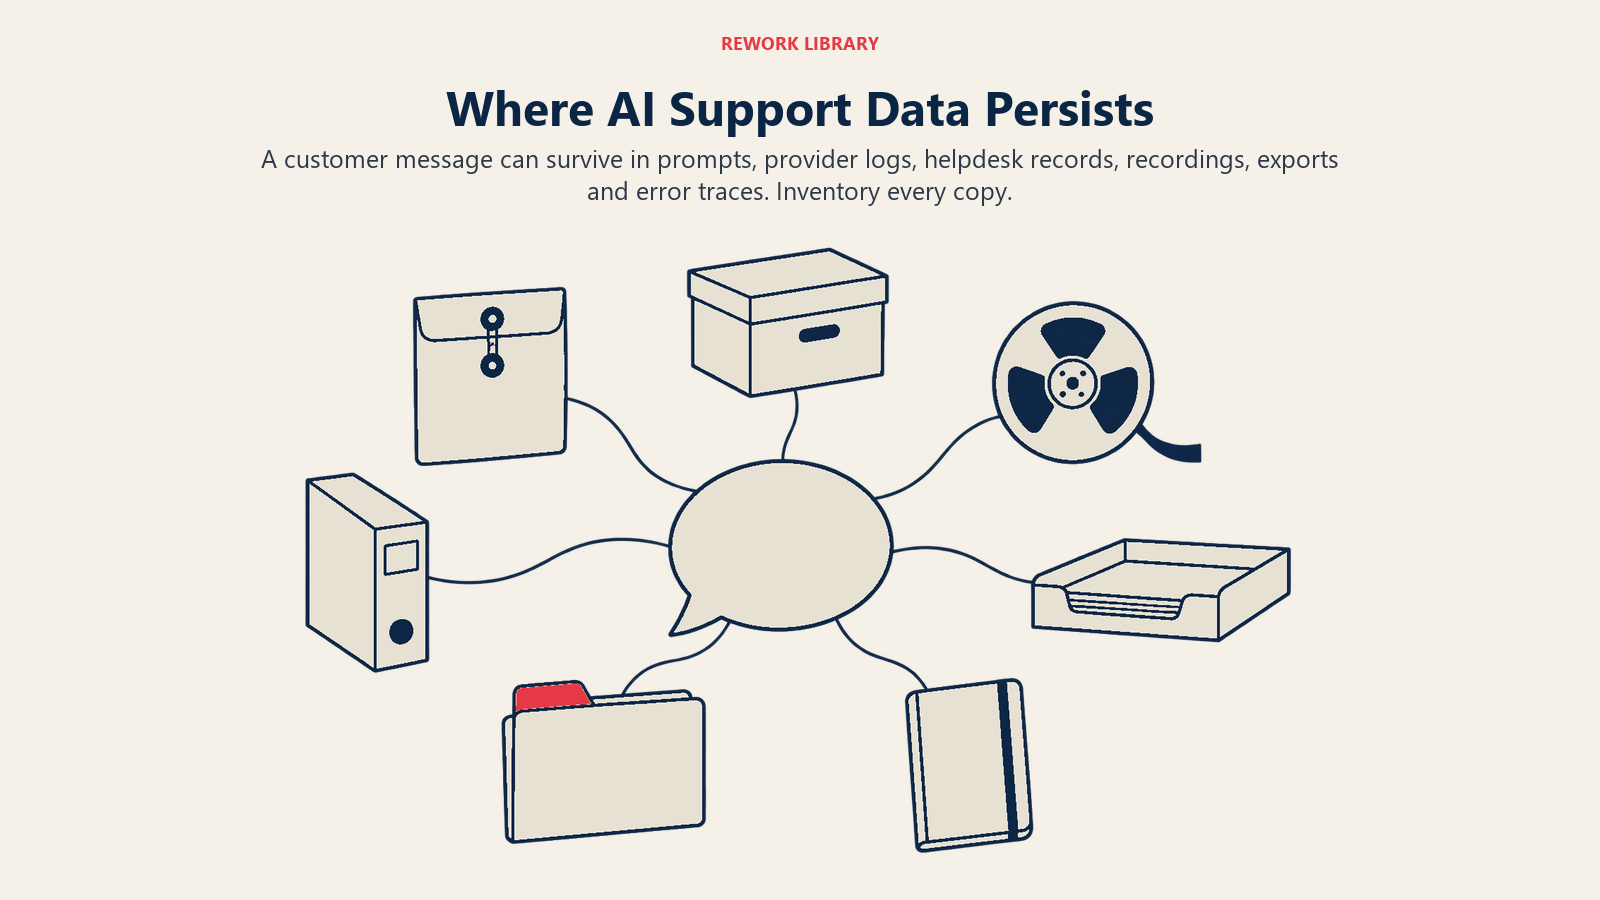
| Lokasi | Apa yang ada di dalamnya | Siapa yang biasanya terlupa |
|---|---|---|
| Perbualan langsung | Semua yang ditaip pelanggan, termasuk perkara yang tidak pernah anda minta | Tiada siapa, ia yang paling jelas |
| Gesaan yang dihantar kepada model | Mesej pelanggan ditambah sebarang medan akaun yang anda tambah sebagai konteks | Pasukan yang menghantar keseluruhan rekod pelanggan |
| Log penyedia model | Gesaan dan output, disimpan untuk pemantauan atau penyahpepijatan | Sesiapa yang belum membaca terma pengekalan penyedia |
| Transkrip dan tiket helpdesk | Teks penuh, lampiran, ringkasan yang ditulis AI | Pentadbir yang menetapkan tempoh pengekalan sekali dan tidak pernah menyemaknya semula |
| Rakaman panggilan dan transkrip suara | Nombor kad, nama, alamat yang dituturkan | Pasukan yang menambah AI suara selepas pelancaran sembang |
| Set analitik, QA dan latihan | Sampel yang dieksport untuk semakan kualiti atau penalaan | Sesiapa yang membina hamparan itu |
| Log aplikasi dan jejak ralat | Muatan mentah apabila sesuatu gagal | Jurutera, biasanya |
Jika permintaan privasi atau audit sampai ke meja anda, anda perlu dapat menyenaraikan setiap baris untuk persediaan anda sendiri.
Contoh mengikut Saluran
Risiko kelihatan berbeza dalam setiap saluran, dan itulah sebabnya AI merentasi saluran sokongan wajar mendapat semakan privasinya sendiri.
Sembang. Orang yang bertanya tentang pembayaran yang gagal selalunya akan menampal nombor kad penuh. Samarkan rentetan digit yang kelihatan seperti nombor kad sebelum mesej disimpan atau dihantar kepada model.
E-mel. Urutan e-mel membawa tandatangan, sejarah yang dimajukan dan lampiran seperti ID yang diimbas. Buang sejarah petikan dan teks lampiran melainkan tugas itu memerlukannya.
Suara. Data yang dituturkan paling sukar dibersihkan. PCI SSC membincangkannya secara langsung: kod pengesahan kad yang dirakam dalam rakaman audio digital selepas pemberian kuasa melanggar peraturan penyimpanan, setiap usaha harus dibuat untuk menghalang data itu daripada dirakam, dan jika rakaman tidak dapat dihalang, data harus dipadam dengan selamat serta-merta apabila kuasa diberi (PCI SSC FAQ 1210).
Agent assist dalaman. Walaupun alat yang hanya mencadangkan balasan kepada ejen anda sendiri melihat keseluruhan perbualan. Agent assist memerlukan peraturan redaksi dan pengekalan yang sama seperti bot yang berhadapan dengan pelanggan.
Enam Kawalan
| Kawalan | Apa yang dilindungi | Cara melaksanakan | Piawaian atau undang-undang |
|---|---|---|---|
| Redaksi PII | Nama, e-mel, ID, nombor kad dalam gesaan, transkrip dan log | Kesan dan samarkan sebelum menghantar kepada model dan sebelum menulis log; semak sampel untuk yang terlepas | GDPR Perkara 5(1)(c) pengurangan data; PCI DSS untuk data kad |
| Pengekalan dan pemadaman | Perbualan lama yang tidak lagi mempunyai tujuan | Jadual bertulis bagi setiap jenis data; pemadaman automatik dalam helpdesk, log dan eksport | GDPR Perkara 5(1)(e), Perkara 17 |
| Pengendalian kad pembayaran | Nombor kad dan kod pengesahan | Jangan sekali-kali meminta data kad dalam sembang; serahkan kepada halaman pembayaran atau aliran bertoken; samarkan jika ditaip | PCI DSS; PCI SSC FAQ 1280, 1210, 1533 |
| Terma vendor dan DPA | Data di tangan penyedia | Sahkan tiada latihan ke atas data anda, tempoh pengekalan, pemadaman semasa keluar, subpemproses | GDPR Perkara 28(3) |
| Residensi data | Di mana data disimpan dan diproses | Pilih rantau dalam konfigurasi vendor; semak laluan akses sokongan | GDPR Bab V (Perkara 44 dan seterusnya) |
| Kawalan akses | Siapa yang boleh membaca transkrip | Akses berasaskan peranan, keistimewaan minimum, akses yang dilog, penyingkiran pantas bagi yang berhenti | GDPR Perkara 32 (keselamatan pemprosesan) |
Bahagian di bawah membincangkan setiap satu mengikut urutan anda akan melaksanakannya.
Redaksi: PII dalam Transkrip, Gesaan dan Log
Perkara 5(1)(c) GDPR ialah prinsip di sebalik redaksi: data peribadi harus "mencukupi, relevan dan terhad kepada apa yang perlu" untuk tujuan ia diproses (GDPR, EUR-Lex). Bagi pembantu AI, itu diterjemahkan kepada peraturan reka bentuk. Hantar kepada model hanya yang minimum yang diperlukannya untuk satu perbualan ini. Permintaan tetapan semula kata laluan memerlukan status akaun, bukan sejarah pengebilan. Lihat memperibadikan perkhidmatan dengan AI untuk lebih banyak tentang penaakulan GDPR.
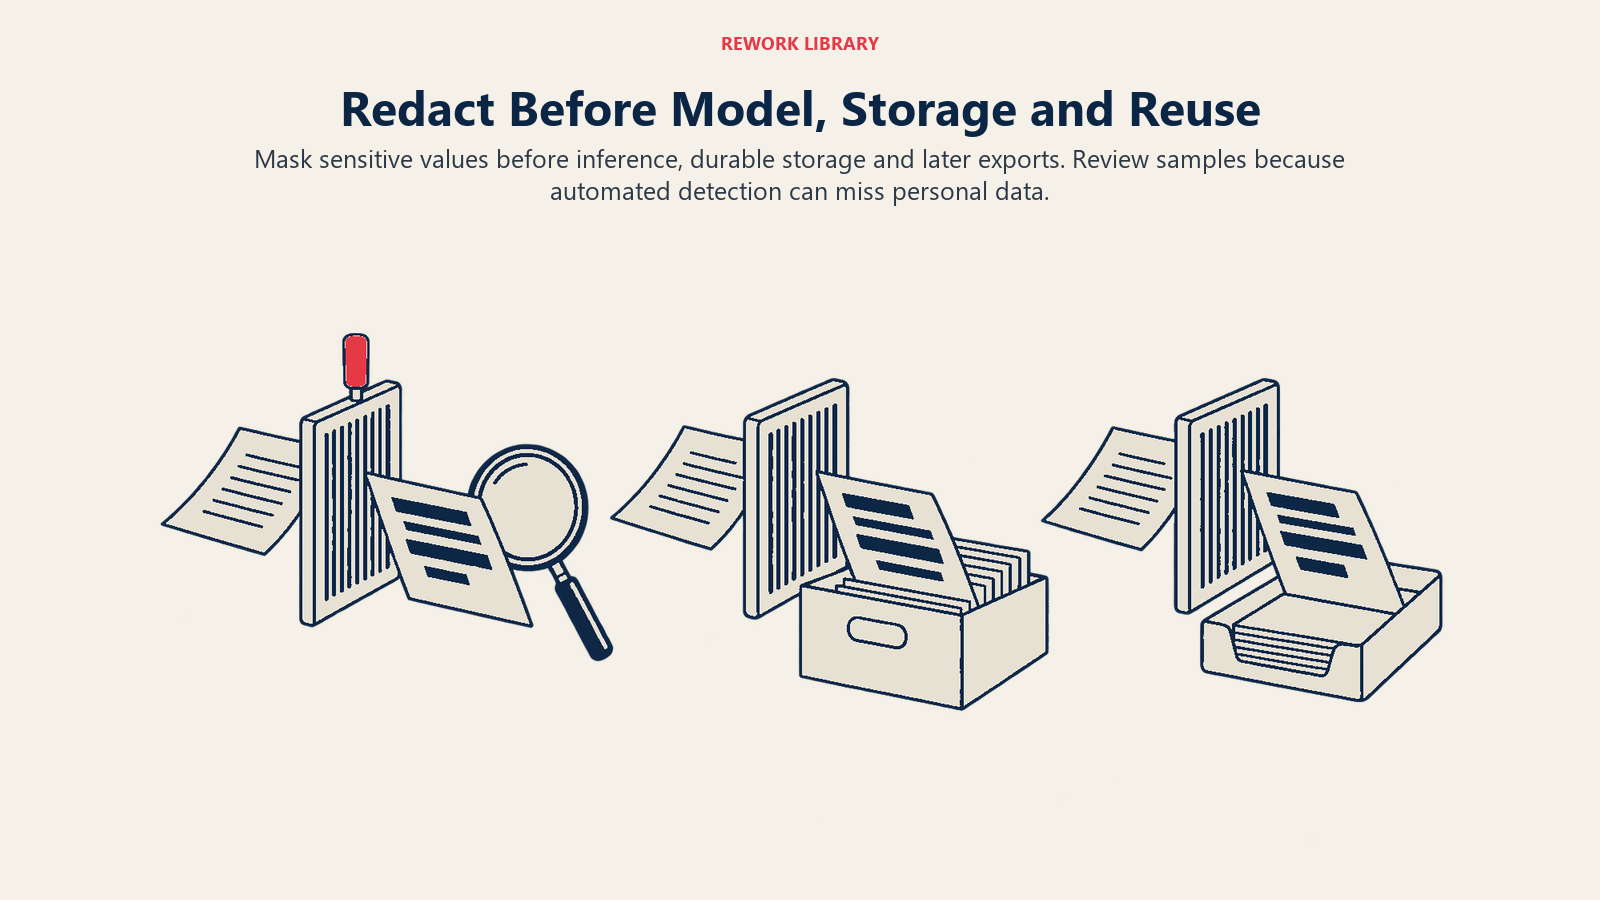
Redaksi boleh berlaku pada tiga titik, dan anda biasanya mahukan ketiga-tiganya:
- Sebelum model. Kesan data peribadi dalam mesej masuk dan gantikannya dengan pemegang tempat seperti
[EMAIL]atau[CARD_NUMBER]. Model masih boleh menjawab "saya telah menemui akaun yang dipautkan kepada e-mel itu" tanpa sekali-kali memegang alamat sebenar. Jika balasan akhir memerlukan nilai sebenar, sistem anda boleh memasukkannya semula selepas model menjawab. - Sebelum penyimpanan. Gunakan penyamaran yang sama sebelum transkrip ditulis ke helpdesk, saluran log atau jadual analitik, supaya nilai mentah tidak pernah mendarat di mana-mana tempat yang tahan lama.
- Sebelum penggunaan semula. Apabila anda mengeksport perbualan untuk QA, bimbingan atau penalaan, lakukan redaksi sekali lagi. Kit alat AI ICO mencadangkan penggunaan maklumat sintetik atau tanpa nama untuk melatih model jika boleh (ICO).
Satu peringatan tentang alat: Presidio, kit alat pengesanan sumber terbuka milik Microsoft, menyatakan tiada jaminan ia akan menemui semua maklumat sensitif kerana pengesanan dilakukan secara automatik (Presidio). Pemadanan corak mengendalikan nombor kad dan e-mel dengan baik, dan nama dalam ayat atau perihalan penyakit dengan kurang baik. Ambil sampel transkrip yang diredaksi setiap minggu dan cari yang terlepas.
Log nyahpepijat, penjejak ralat dan rakaman sesi widget sembang juga menyimpan teks mentah, jadi semaknya secara berasingan.
Pengekalan dan Pemadaman
Perkara 5(1)(e) GDPR menyatakan data peribadi boleh disimpan dalam bentuk yang boleh dikenal pasti tidak lebih lama daripada yang perlu untuk tujuan ia diproses (GDPR, EUR-Lex). Perenggan mukadimah menambah bahawa pengawal harus menetapkan had masa untuk pemadaman atau semakan berkala. Pelanggan juga mempunyai, dalam perkataan Perkara 17(1), "hak untuk mendapatkan daripada pengawal pemadaman data peribadi yang berkaitan dengannya" dalam keadaan yang disenaraikan oleh perkara itu.
Anda tidak memerlukan analisis undang-undang yang sempurna untuk bermula. Anda memerlukan jadual yang dimiliki oleh seseorang:
- Tentukan tujuan bagi setiap jenis data. Transkrip, rakaman, ringkasan AI, sampel QA dan log penyedia masing-masing wujud atas sesuatu sebab. Tuliskannya di sebelah tempoh pengekalan.
- Tetapkan tempoh yang sepadan dengan sebabnya. Pertikaian waranti dan pengebilan mungkin mewajarkan tiket disimpan lama. Sembang yang bertanya tentang waktu operasi tidak. Pasukan undang-undang dan kewangan anda biasanya menetapkan had luar, kerana undang-undang penyimpanan rekod berbeza-beza.
- Padamkan juga hasil sampingan AI. Ringkasan, skor sentimen, entiti yang diekstrak dan embedding yang dibina daripada sesuatu perbualan ialah data terbitan tentang orang yang sama. Pemadaman yang membuang tiket tetapi meninggalkan ringkasan AI tidak memadam banyak.
- Automasikannya. Jadual yang bergantung pada seseorang mengingatinya akan gagal. Gunakan tetapan pengekalan dalam helpdesk dan peraturan kitaran hayat storan dalam akaun awan anda.
- Tuliskan pengecualian. Kit alat AI ICO meminta jadual pengekalan yang didokumenkan, pemadaman maklumat peribadi yang dipegang dalam sistem AI selaras dengannya, dan justifikasi DPIA bagi sebarang pengekalan melebihi itu (ICO).
Sandaran ialah perangkap yang biasa. Nyatakan dalam dasar anda berapa lama data yang dipadam bertahan di sana, dan tanya vendor perkara yang sama.
Data Kad Pembayaran: Jauhkan daripada Sembang dan Log AI
Data kad ialah satu-satunya bidang dengan peraturan industri yang tegas, dan pasukan sokongan melanggarnya secara tidak sengaja lebih daripada sesiapa. Perbezaan utama dalam PCI DSS ialah antara nombor kad (PAN) dan data pengesahan sensitif, seperti kod keselamatan yang tercetak pada kad.
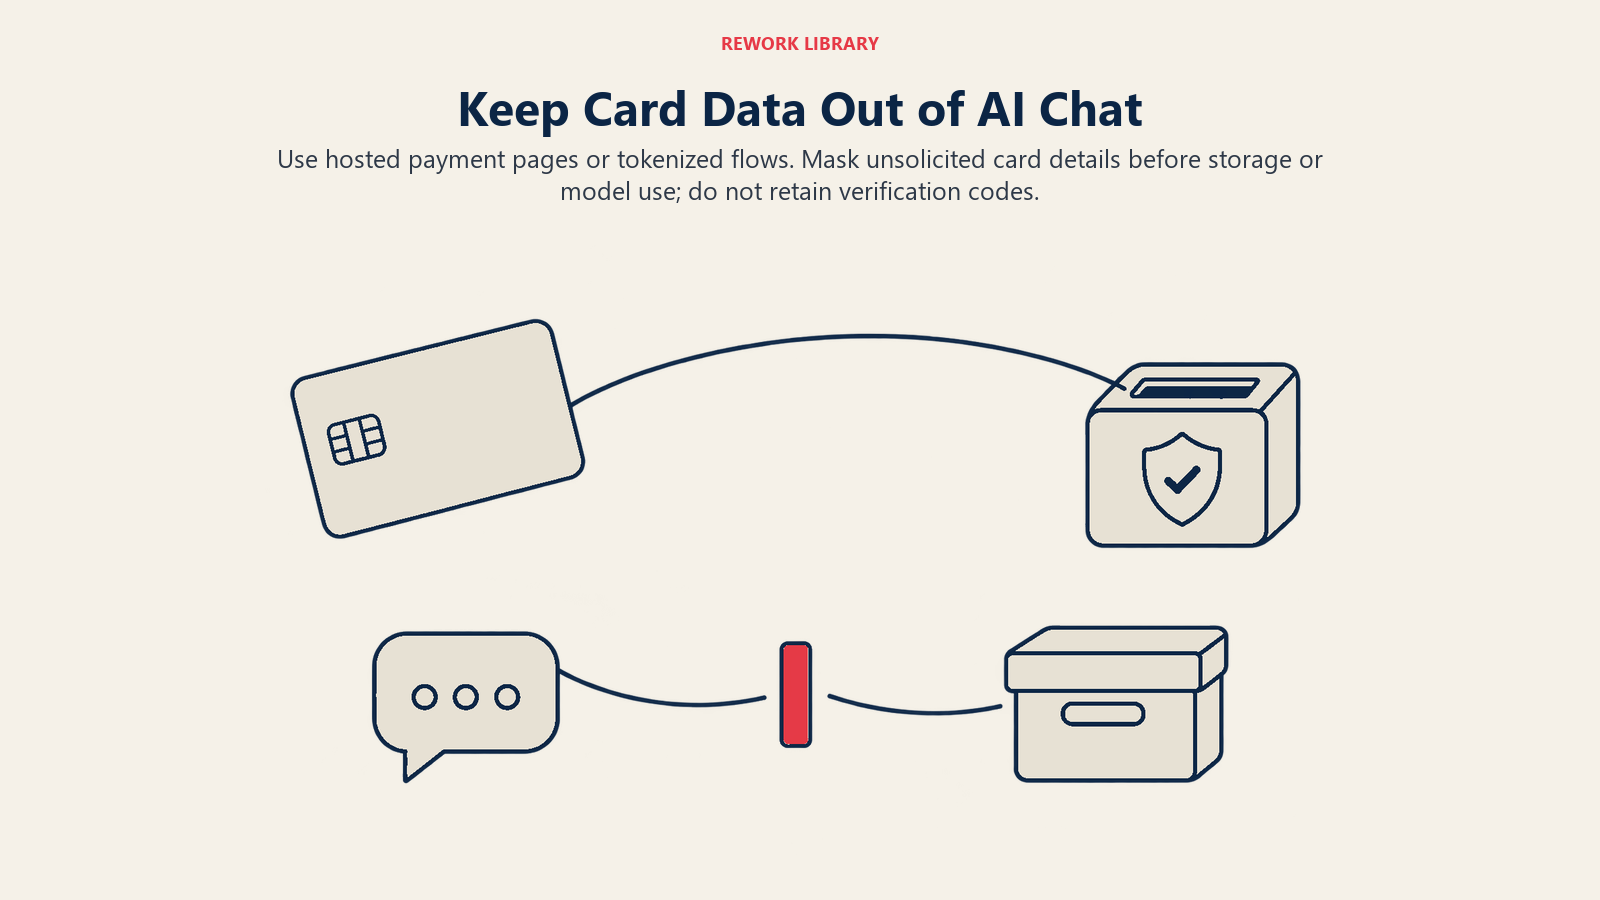
Mengenai kod keselamatan, FAQ PCI SSC jelas: tidak dibenarkan menyimpan kod pengesahan kad selepas transaksi diberi kuasa, mengumpulkannya sebelum pemberian kuasa dibenarkan, dan persetujuan pelanggan tidak membentuk kebenaran untuk menyimpannya (PCI SSC FAQ 1280). FAQ lain menambah bahawa data pengesahan sensitif tidak boleh disimpan selepas pemberian kuasa walaupun disulitkan, dan ini terpakai walaupun tiada PAN hadir (PCI SSC FAQ 1533).
Jika pelanggan menaip nombor kad dan kod ke dalam sembang dan platform menyimpan transkrip itu, kod tersebut kini berada dalam pangkalan data selepas pembayaran, dan mungkin juga mengalir ke gesaan, ringkasan, eksport QA dan log vendor. Panduan rakaman suara PCI SSC menetapkan tingkah laku yang paling hampir dengan jangkaan: halang rakaman jika boleh, dan padam serta-merta apabila kuasa diberi jika tidak dapat dihalang (PCI SSC FAQ 1210).
Pendekatan praktikalnya ialah pengurangan skop, iaitu mengatur sesuatu supaya data kad tidak pernah menyentuh sistem sokongan anda:
- Jangan minta butiran kad dalam sembang, e-mel atau kepada AI. Hantar pelanggan ke halaman pembayaran yang dihoskan atau pautan selamat yang dikendalikan oleh penyedia pembayaran anda.
- Samarkan apa-apa yang kelihatan seperti nombor kad sebaik sahaja tiba. Lakukannya sebelum penyimpanan dan sebelum model, dan beritahu pelanggan bahawa anda telah berbuat demikian.
- Gunakan token apabila AI perlu merujuk sesuatu pembayaran. Prinsip AI PCI SSC mencadangkan pertimbangan token pembayaran atau PAN sekali guna untuk menghadkan skop dan kesan sistem AI, dan menyatakan perlindungan utama ialah menghadkan data sensitif yang diberikan kepada sistem AI sejak awal lagi (blog PCI SSC).
- Jauhkan juga kelayakan. Prinsip yang sama menyatakan token API, kelayakan pengguna dan kunci kriptografi harus dijauhkan daripada set data AI.
- Sahkan skop dengan pemerolehan atau penilai anda. Tanya mereka bagaimana persediaan sembang, suara dan AI anda sesuai, dan sistem anda yang mana dikira mengendalikan data kad.
Terma Vendor: Data Latihan, DPA dan Subpemproses
Vendor AI biasanya ialah pemproses yang bertindak untuk anda. Perkara 28(3) GDPR menyatakan pemprosesan oleh pemproses dikawal oleh kontrak yang di bawahnya pemproses "memproses data peribadi hanya mengikut arahan terdokumen daripada pengawal" dan, atas pilihan pengawal, "memadam atau memulangkan semua data peribadi kepada pengawal" apabila perkhidmatan tamat (GDPR, EUR-Lex). Kontrak itu ialah perjanjian pemprosesan data, atau DPA. Dapatkan ia ditandatangani sebelum sebarang data pelanggan mengalir.
Dua perkara yang sering menyekat pasukan.
Terma berbeza mengikut produk. Baca dokumentasi setiap vendor untuk produk tepat yang anda beli. OpenAI, sebagai contoh, menyatakan bahawa data API tidak digunakan untuk melatih modelnya melainkan anda memilih untuk menyertai, bahawa log pemantauan penyalahgunaan disimpan sehingga 30 hari secara lalai, dan bahawa Zero Data Retention mengecualikan kandungan daripada log tersebut tetapi memerlukan kelulusan terlebih dahulu (OpenAI). AI terbina dalam helpdesk anda, vendor chatbot dan platform suara masing-masing mempunyai terma sendiri.
Terma berubah. FTC telah memberi amaran bahawa mungkin tidak adil atau mengelirukan bagi sesebuah syarikat untuk menggunakan amalan data yang lebih longgar, seperti menggunakan data untuk latihan AI, dan memberitahu pelanggan hanya melalui perubahan terma yang senyap dan berkuat kuasa ke belakang. Ia juga menyatakan bahawa perniagaan yang mengumpulkan data di bawah satu set komitmen privasi tidak boleh mengingkarinya secara sepihak (FTC). Itu melindungi pelanggan, tetapi ia juga memberitahu anda supaya menganggap terma vendor sebagai dokumen yang hidup. Letakkan hubungan notis perubahan pada kalendar seseorang dan semak terma semasa pembaharuan.
Senarai semak soalan vendor
Tanya setiap vendor AI dan alat sokongan, dan dapatkan jawapannya dalam kontrak atau DPA, bukan dalam panggilan jualan:
- Adakah data kami digunakan untuk melatih atau menambah baik model anda atau model mana-mana pihak ketiga? Adakah ia dimatikan secara lalai atau perlu dipilih untuk menyertai?
- Berapa lama anda menyimpan gesaan, output dan log, dan bolehkah kami memendekkannya atau menetapkan pengekalan sifar?
- Apa yang berlaku kepada data kami pada akhir kontrak, dan bagaimana pemadaman disahkan?
- Subpemproses mana yang menyentuh data kami, di negara mana, dan bagaimana kami dimaklumkan apabila mereka berubah?
- Bolehkah kami memilih rantau penyimpanan dan pemprosesan? Adakah kakitangan sokongan mengakses dari rantau lain?
- Apakah kawalan pengelogan dan akses yang wujud di pihak anda untuk data kami?
- Bagaimana anda akan memaklumkan kami tentang pelanggaran, dan dalam tempoh berapa lama?
- Adakah produk ini menyamarkan atau mengecualikan nombor kad, dan adakah rakaman suara dikendalikan secara berbeza?
Residensi Data dan Pemindahan Rentas Sempadan
Bab V GDPR, yang dibuka dengan Perkara 44, mengawal pemindahan data peribadi ke negara ketiga (GDPR, EUR-Lex). Bagi pemimpin sokongan, soalan praktikalnya mudah: di negara mana data pelanggan kami disimpan, dan negara mana yang boleh membacanya?
Ramai penyedia AI menawarkan tetapan rantau. OpenAI mendokumenkan residensi data sebagai pilihan peringkat projek yang menyimpan kandungan pelanggan semasa rehat di rantau yang dipilih bagi titik akhir yang disokong, dengan data sistem dikecualikan (OpenAI). "Semasa rehat" lebih sempit daripada "tidak pernah meninggalkan rantau", jadi tanya setiap vendor tentang sandaran, log dan akses sokongan manusia.
Kawalan Akses
Insiden privasi yang paling biasa dalam sokongan bukan serangan. Ia ialah seseorang yang mempunyai terlalu banyak akses membaca apa yang tiada sebab untuk dibacanya. Perkara 32(1)(a) GDPR menamakan pseudonim dan penyulitan antara langkah teknikal yang perlu dipertimbangkan (GDPR, EUR-Lex). Tambahkan asas-asasnya:
- Akses berasaskan peranan. Ejen melihat baris gilir mereka sendiri. Penyemak QA melihat sampel. Hanya kumpulan kecil yang melihat eksport mentah dan log AI.
- Keistimewaan minimum untuk AI itu sendiri. Prinsip AI PCI SSC mengesyorkan memberi AI hanya akses yang diperlukannya, dengan kelayakan sendiri yang boleh ditarik balik, dan melog tindakannya supaya ia boleh dijejaki kepada orang yang bertanggungjawab (blog PCI SSC). Bot yang boleh membaca setiap rekod pelanggan kerana lebih mudah disediakan begitu akan, lambat laun, ditanya tentang satu rekod.
- Log audit. Ketahui siapa yang membuka transkrip yang mana dan bila.
- Penyingkiran akses dan penyamaran. Buang akses pada hari seseorang berhenti, dan paparkan hanya digit terakhir ID atau nombor telefon secara lalai.
Cara Melaksanakannya dalam Lapan Langkah
- Inventori setiap tempat data pelanggan berada, menggunakan jadual berhampiran bahagian atas.
- Kelaskan setiap jenis data: data peribadi biasa, data sensitif, data pembayaran, kelayakan.
- Buang data pembayaran daripada laluan sokongan dengan halaman pembayaran yang dihoskan dan penyamaran.
- Tambah redaksi sebelum model, sebelum penyimpanan dan sebelum penggunaan semula, dan ambil sampel setiap minggu.
- Tulis jadual pengekalan dengan pemilik dan automasikan pemadaman merentasi transkrip, ringkasan, rakaman, log dan eksport.
- Tandatangani DPA dan lalui senarai semak vendor.
- Tetapkan rantau dan akses dalam setiap alat dan semak senarai pengguna.
- Uji ia dengan menolak data kad dan data peribadi palsu melalui sembang, kemudian cuba mencari setiap salinan. Lihat melaksanakan AI dalam perkhidmatan pelanggan untuk pelancaran yang lebih luas.
Perangkap yang Perlu Dielakkan
Meredaksi input model sahaja. Mesej mentah selalunya kekal dalam transkrip, log dan eksport. Lakukan redaksi di mana-mana ia dituliskan, dan jangan percaya sebarang kotak semak "penyamaran PII" tunggal untuk meliputi gudang data, perakam panggilan dan vendor AI anda.
Menyulitkan dan bukannya memadam. Bagi kod keselamatan, PCI SSC menyatakan larangan penyimpanan terpakai walaupun disulitkan (PCI SSC FAQ 1280).
Membiarkan eksport sekali pakai hidup selama-lamanya. Hamparan yang dibuat untuk semakan QA pada bulan Mac masih berada di pemacu kongsi pada bulan Disember. Beri eksport tarikh luput.
Melupakan pandangan pelanggan. Beritahu orang apabila mereka bercakap dengan AI dan apa yang berlaku kepada mesej mereka. Risiko AI dalam perkhidmatan pelanggan membincangkan masalah yang lebih luas yang disumbang oleh kegagalan privasi.
Soalan Lazim tentang Privasi Data Pelanggan dalam Sokongan AI
Apakah redaksi PII dalam sokongan pelanggan AI?
Ia ialah penyamaran automatik data peribadi, seperti nama, alamat e-mel dan nombor kad, sebelum mesej sampai ke model, log atau transkrip yang disimpan. Alat pengesanan terlepas pandang, jadi gandingkan redaksi dengan persampelan dan peraturan untuk mengumpulkan kurang data sejak awal.
Bolehkah pelanggan menaip nombor kad ke dalam sembang AI?
Anda patut mereka bentuk aliran supaya mereka tidak berbuat demikian. PCI DSS tidak membenarkan kod pengesahan kad disimpan selepas pemberian kuasa, walaupun disulitkan, jadi sembang yang menyimpannya mewujudkan pelanggaran. Hantar pelanggan ke halaman pembayaran yang dihoskan dan samarkan nombor yang menyerupai kad jika mereka menaipnya juga.
Berapa lama kami patut menyimpan transkrip sokongan AI?
Hanya selama tujuannya memerlukan. Perkara 5(1)(e) GDPR menghadkan penyimpanan data yang boleh dikenal pasti kepada apa yang perlu, jadi tetapkan tempoh bagi setiap jenis data, minta pasukan undang-undang dan kewangan menetapkan had luar, dan automasikan pemadaman transkrip, ringkasan dan log bersama-sama.
Adakah vendor AI kami melatih modelnya ke atas perbualan pelanggan kami?
Ia bergantung pada vendor dan peringkat produk, jadi semak kontrak dan dokumentasi vendor. Sesetengah penyedia menyatakan bahawa data API perniagaan tidak digunakan untuk latihan melainkan anda memilih untuk menyertai. Dapatkan jawapannya dalam DPA anda, dan awasi perubahan pada terma.
Di mana data sokongan kami patut disimpan?
Di tempat yang ditunjukkan oleh kewajipan undang-undang dan jangkaan pelanggan anda. Pilih rantau dalam tetapan setiap vendor apabila pilihan itu wujud, dan tanya apa yang kekal dalam rantau itu, termasuk log, sandaran dan akses kakitangan sokongan, kerana "disimpan semasa rehat di sesuatu rantau" lebih sempit daripada "tidak pernah meninggalkannya".

Customer Success Operations Manager
On this page
- Fakta Utama
- Di Mana Data Pelanggan Berakhir dalam Tindanan Sokongan AI
- Contoh mengikut Saluran
- Enam Kawalan
- Redaksi: PII dalam Transkrip, Gesaan dan Log
- Pengekalan dan Pemadaman
- Data Kad Pembayaran: Jauhkan daripada Sembang dan Log AI
- Terma Vendor: Data Latihan, DPA dan Subpemproses
- Senarai semak soalan vendor
- Residensi Data dan Pemindahan Rentas Sempadan
- Kawalan Akses
- Cara Melaksanakannya dalam Lapan Langkah
- Perangkap yang Perlu Dielakkan