Die besten KI-Tools für Cybersicherheit 2026: 15 Tools nach Sicherheitsfunktion bewertet
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Wenn Sie 2026 einen KI-gestützten Security-Stack aufbauen: Microsoft Security Copilot und CrowdStrike Charlotte AI führen bei KI, die direkt in die Plattformen eingebettet ist, die die meisten Unternehmen bereits betreiben, Darktrace und Vectra AI führen bei KI-gestützter Bedrohungserkennung über Netzwerk und Cloud, Abnormal Security führt bei KI-E-Mail-Abwehr, Wiz und Tenable führen bei KI-gestütztem Sicherheitsstatus und Exposure-Management, und Dropzone AI und Prophet Security führen die neue Kategorie agentischer KI-SOC-Analysten an, die Alerts triagieren, ohne dass ein Mensch jedes Ticket anfassen muss. Dieser Leitfaden bewertet 15 Tools nach der Sicherheitsaufgabe, die Sie tatsächlich erledigt haben wollen, nicht danach, welcher Anbieter am lautesten „agentisch" ruft.
Die meisten „KI für Cybersicherheit"-Übersichten mischen eine SOC-Automatisierungsplattform für 450.000 \(pro Jahr mit einem Endpoint-Agent-Add-on für 9\) im Monat und nennen das eine Rangliste. Das hilft nicht, wenn Ihr CISO bis Freitag eine Shortlist braucht. Jedes Tool unten wird danach bewertet, was es tatsächlich automatisiert (SOC-Untersuchung, Netzwerkerkennung, E-Mail-Abwehr, Schwachstellenpriorisierung oder Sicherheitsstatus), für wen es gebaut ist und was es kostet. Die Preise wurden über Anbieter-Preisseiten und Pressemitteilungen verifiziert, wo veröffentlicht, und im Juli 2026 mit Preistrackern von Drittanbietern (Vendr, G2, AWS-Marketplace-Einträge) abgeglichen, wo Anbieter die Preise hinter einem „Kontaktieren Sie uns"-Formular verstecken, was auf die meisten zutrifft.
Update Juli 2026: Was sich geändert hat
- Microsoft integrierte Security Copilot als enthaltenes Kontingent in Microsoft 365 E5 und E7, statt es als reines Pay-as-you-go-Add-on zu belassen, wodurch berechtigte Kunden 400 Security Compute Units pro Monat je 1.000 bezahlter Lizenzen erhalten (bis zu 10.000 SCUs/Monat), bevor die Überschreitungsabrechnung bei 6 $/SCU greift.
- SentinelOne öffnete Purple AIs Agentic Investigation 2026 für alle Singularity-Kunden und führte Singularity Credits ein, eine einheitliche Nutzungswährung für KI-gestützte Arbeit über die gesamte Plattform, zusammen mit einer kostenlosen Testphase.
- Tenable führte im April 2026 eine neue, flexible „Count Once"-Preisstruktur über Tenable One hinweg ein, mit dem Ziel, KI-priorisiertes Exposure-Management leichter budgetierbar zu machen, während Kunden im Laufe der Zeit mehr Asset-Typen und Angriffsflächen hinzufügen.
- Verizons Data Breach Investigations Report 2026 stellte fest, dass sich das Volumen KI-gestützten Texts in bösartigen Phishing-E-Mails im Jahresvergleich verdoppelte, während die Klickraten weitgehend stabil blieben, ein Zeichen dafür, dass KI derzeit den Output der Angreifer schneller skaliert als deren Fähigkeiten.
- Torq schloss Anfang 2026 eine Series-D-Runde über 140 Millionen Dollar bei einer Bewertung von 1,2 Milliarden Dollar ab, und die Kundenzahl hat sich innerhalb eines Jahres etwa verdoppelt, ein Signal dafür, wie viel Kapital und Enterprise-Budget speziell agentischen KI-SOC-Plattformen hinterherjagt.
Wichtige Fakten
- Organisationen, die KI und Automatisierung umfassend im Sicherheitsbereich einsetzen, sparten 1,9 Millionen Dollar pro Sicherheitsvorfall und identifizierten Vorfälle 80 Tage schneller als Organisationen ohne KI- oder Automatisierungseinsatz, laut IBMs Cost-of-a-Data-Breach-Forschung.
- Schwerwiegender Personalmangel im Sicherheitsbereich ist mit einem Anstieg der durchschnittlichen Kosten pro Sicherheitsvorfall um 1,76 Millionen Dollar im Vergleich zu gut besetzten Organisationen verbunden, laut IBM.
- Die globale Lücke bei Cybersicherheits-Fachkräften liegt bei 4,8 Millionen unbesetzten Stellen, ein Anstieg von 19 % im Jahresvergleich, und die Belegschaft müsste um 87 % wachsen, um die aktuelle Nachfrage zu decken, laut ISC2s Cybersecurity Workforce Study.
- Gartner prognostiziert, dass bis Ende 2026 50 % der Security Operations Center KI-gestützte Entscheidungsunterstützung einsetzen werden, laut Gartners Top Cybersecurity Trends.
- 76 % der Verteidiger sagen, dass KI-Agenten bereits mehr als 10 % ihrer täglichen Arbeitslast übernehmen, laut Vectra AIs State-of-Threat-Detection-Report 2026.
- Das Volumen KI-gestützten Texts in bösartigen Phishing-E-Mails verdoppelte sich im Jahresvergleich, und der menschliche Faktor blieb bei 62 % der Sicherheitsvorfälle präsent, laut Verizons Data Breach Investigations Report 2026.
- KI-SOC-Agenten liegen heute bei nur 1-5 % Marktdurchdringung, eine Kategorie, die Gartner als „embryonal" mit 2 bis 5 Jahren bis zur Mainstream-Adoption einstuft, laut Gartners Hype Cycle for Security Operations, zitiert via Simbian.
Schnellvergleichstabelle
| Tool | Am besten für | Einstiegspreis | Wichtigste Stärke | Wichtigste Einschränkung |
|---|---|---|---|---|
| Microsoft Security Copilot | Microsoft-zentrierte Unternehmen auf E5/E7 | Enthaltenes SCU-Kontingent auf E5/E7; sonst Pay-as-you-go ab 4 $/SCU-Stunde | KI eingebettet über Defender, Sentinel und Entra hinweg, ohne neue Konsole | Eigenständige Pay-as-you-go-Preise sind teuer ohne das E5/E7-Kontingent |
| CrowdStrike (Charlotte AI) | Endpoint-first-Teams, die einen KI-nativen Analysten wollen | Falcon 7,99-19,99 $/Gerät/Monat; Charlotte AI fügt ~8-14 $/Endpoint/Jahr hinzu | Tiefe Endpoint-Telemetrie liefert echt kontextbezogene KI-Antworten | Charlotte AIs Wert hängt davon ab, bereits tief im Falcon-Ökosystem zu sein |
| SentinelOne (Purple AI) | Autonome EDR-/XDR-Untersuchung und -Reaktion | Singularity Complete ab 179,99 $/Endpoint/Jahr (verhandelte Deals niedriger) | Agentic Investigation jetzt für alle Singularity-Kunden geöffnet | Eigenständige Purple-AI-Preise sind nicht separat von den Plattformstufen veröffentlicht |
| Darktrace | Anomaliebasierte Erkennung ohne Signaturabhängigkeit | Individuell; echte Deals liegen im Schnitt bei ~55.200 $/Jahr (Spanne 12.000-132.000 $) | Self-Learning AI bildet normales Verhalten als Basislinie, statt bekannten Bedrohungen hinterherzujagen | Preise sind intransparent; Multi-Modul-Bundles werden im Mid-Market schnell teuer |
| Abnormal Security | Stoppen von KI-generiertem Phishing und BEC | ~15-35 $/Mitarbeiter/Jahr Listenpreis; verhandelte Deals landen oft niedriger | Verhaltensbasislinie pro Mitarbeiter erkennt Angriffe ohne Payload und ohne Signatur | Nur E-Mail; kein Ersatz für Endpoint-, Netzwerk- oder SIEM-Abdeckung |
| Vectra AI | KI-gestützte Netzwerkerkennung und -reaktion | Individuell; für ein Angebot kontaktieren | Attack Signal Intelligence reduziert Alert-Rauschen über hybride/Cloud-Netzwerke hinweg | Keine veröffentlichten Preise; ohne Vertriebsgespräch schwer schnell in die Vorauswahl zu nehmen |
| Wiz | Absicherung von Cloud- und KI-Workloads (Modelle, Pipelines) | Individuell; typischerweise 30.000-50.000 $/Jahr Einstieg, skaliert mit Workload-Anzahl | AI-SPM erweitert die CNAPP-Sichtbarkeit auf den KI-Stack selbst, nicht nur auf Cloud-Infrastruktur | Reine Enterprise-Preise; Kosten skalieren schnell mit Workload und Cloud-Ausgaben |
| Tenable | KI-priorisiertes Schwachstellen- und Exposure-Management | Vulnerability Management ab ~3.500 $/Jahr; Tenable One ab ~25.000 $/Jahr | Neue „Count Once"-Preise 2026 vereinfachen die Budgetierung über Asset-Typen hinweg | Volle Tenable-One-AI-Exposure-Tiefe erfordert die Advanced-Stufe |
| Exabeam | Verhaltensanalytisches SIEM statt reiner Regelkorrelation | Ab 250 $/überwachtem Nutzer/Jahr (entitätsbasiert, nicht pro Seat) | UEBA-first-Erkennung erfasst Insider-Bedrohungen, die regelbasiertes SIEM verpasst | Kein einfaches öffentliches Preisverzeichnis; Angebot variiert nach Datenvolumen und Modulen |
| Google Security Operations (Gemini) | Hochvolumige Log-Aufnahme mit natürlichsprachlicher Untersuchung | Standard ~30-50 $/Mitarbeiter/Jahr; Enterprise ~60-95 $/Mitarbeiter/Jahr | Gemini-Untersuchungsassistent in die Stufenpreise integriert, im Hyperscale-Maßstab | Gemini-Funktionen sind nicht separat aufgeschlüsselt; Kosten/Wert schwer zu isolieren |
| Torq | SOC-Vollstack-Automatisierung als Ersatz für Legacy-SOAR | HyperSOC ab 450.000 $/Jahr (AWS Marketplace, 12-Monats-Laufzeit) | Multi-Agent-KI-SOC mit 300+ vorgefertigten Integrationen, No-Code-Workflows | Enterprise-Einstiegspreis liegt außerhalb der Reichweite kleinerer Sicherheitsteams |
| Tines | Schlanke Teams, die flexible KI-gestützte Automatisierung wollen | Kostenlos (Community); Starter 500 $/Monat; Enterprise ab ~50.000 $/Jahr | Verbrauchsbasierte Preise skalieren auch nach unten für kleine Teambudgets, nicht nur nach oben | KI-Credits verursachen zusätzliche Kosten zum Basisplan, außer bei eigenen API-Keys |
| Dropzone AI | Autonome Tier-1-Alert-Triage bei hohem Alert-Volumen | Ab 36.000 $/Jahr für 4.000 Untersuchungen, unbegrenzte Nutzer | Untersuchungsbasierte Preise, nicht pro Seat; 80+ Integrationen enthalten | Abrechnung pro erfasstem Alert kann bei großem, unvorhersehbarem Alert-Volumen teuer werden |
| Prophet Security | KI-Analyst, aufgesetzt auf einen bestehenden SIEM-/EDR-Stack | ~10 $/Untersuchung (~50.000 $/Jahr für 5.000 Untersuchungen) | Nutzungsbasierte Preise koppeln Kosten direkt an das Untersuchungsvolumen, nicht an die Kopfzahl | Nur individuelle Angebote; ohne Kenntnis des Untersuchungsvolumens schwerer zu budgetieren |
| Huntress | KMU und MSPs, die 24/7-SOC ohne eigenes Sicherheitsteam wollen | 2,50-3,50 $/Endpoint/Monat (MSP); ~8,99 $/Endpoint/Monat direkt | 24/7-SOC aus Mensch und KI, Threat Hunting und verwaltetes Antivirus gebündelt, keine Zusatzgebühren | Nicht für großen Enterprise-Maßstab oder tiefes individuelles Erkennungs-Engineering gebaut |
Passung nach Größe und Einsatz
Nutzen Sie diese Tabelle als Stufenfilter, sobald Sie ungefähr wissen, wie viele Endpoints, Mitarbeitende oder Untersuchungen Sie absichern.
| Tool | KMU (unter 200 Mitarbeitende) | Mid-Market (200-2.000) | Enterprise (2.000+) |
|---|---|---|---|
| Microsoft Security Copilot | Möglich | Starker Fit (bei M365) | Starker Fit |
| CrowdStrike (Charlotte AI) | Möglich | Starker Fit | Starker Fit |
| SentinelOne (Purple AI) | Möglich | Starker Fit | Starker Fit |
| Darktrace | - | Möglich | Starker Fit |
| Abnormal Security | Möglich | Starker Fit | Starker Fit |
| Vectra AI | - | Möglich | Starker Fit |
| Wiz | - | Möglich | Starker Fit |
| Tenable | Möglich | Starker Fit | Starker Fit |
| Exabeam | - | Möglich | Starker Fit |
| Google Security Operations | - | Möglich | Starker Fit |
| Torq | - | - | Starker Fit |
| Tines | Starker Fit | Starker Fit | Möglich |
| Dropzone AI | Möglich | Starker Fit | Möglich |
| Prophet Security | Möglich | Starker Fit | Möglich |
| Huntress | Starker Fit | Starker Fit | - |
1. Microsoft Security Copilot: KI eingebettet über Defender, Sentinel und Entra hinweg
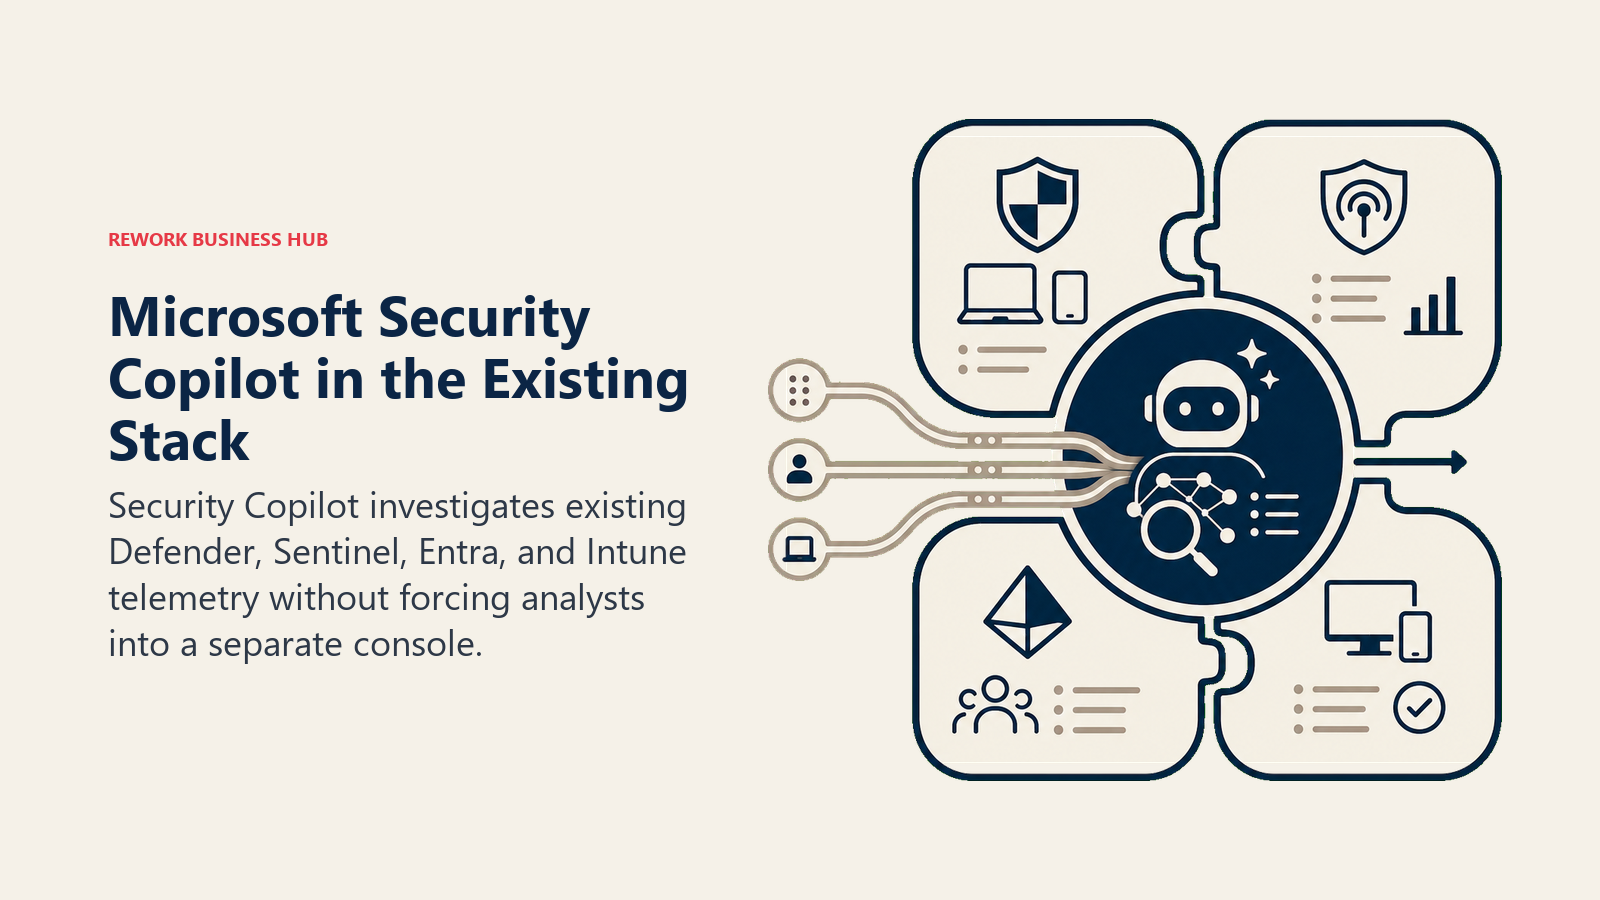
Microsofts Ansatz ist, dass Sicherheits-KI nicht in einer separaten Konsole leben sollte. Security Copilot sitzt innerhalb von Defender, Sentinel, Entra und Intune, beantwortet natürlichsprachliche Fragen gegen Telemetriedaten, die Sie bereits sammeln, und entwirft Vorfallzusammenfassungen, KQL-Abfragen und Reverse-Engineering-Notizen ohne Kontextwechsel.
Die Preisänderung 2026 ist für die meisten Käufer wichtiger als das Produkt selbst. Microsoft-365-E5- und -E7-Kunden erhalten jetzt monatlich ohne Zusatzkosten ein SCU-Kontingent (400 SCUs je 1.000 Lizenzen, bis zu 10.000/Monat), was Copilot für jeden, der bereits für E5/E7 zahlt, praktisch kostenlos testbar macht. Eigenständige Pay-as-you-go-Preise kosten dagegen rund 35.000 $/Jahr für eine einzige bereitgestellte SCU, und die meisten echten Deployments benötigen mindestens drei.
| Was Sie bekommen | Was Sie nicht bekommen |
|---|---|
| KI eingebettet über Defender, Sentinel und Entra hinweg, ohne neues Tool zu lernen | Voller Wert erfordert bereits tiefe Investition in den Microsoft-Sicherheits-Stack |
| Enthaltenes SCU-Kontingent für M365-E5-/E7-Kunden seit Juli 2026 | Eigenständige Pay-as-you-go-Preise sind außerhalb dieses Kontingents teuer |
| Natürlichsprachliche Vorfalluntersuchung und KQL-Abfragegenerierung | SCU-Zuteilungen werden monatlich zurückgesetzt und verfallen bei Nichtnutzung |
| Skaliert von einem einzelnen Analysten bis zum vollständigen Enterprise-SOC | Weniger nützlich für Teams, die einen überwiegend Nicht-Microsoft-Sicherheits-Stack betreiben |
Preise: Enthaltenes SCU-Kontingent für Microsoft-365-E5-/E7-Kunden (400 SCUs/Monat je 1.000 Lizenzen, bis zu 10.000/Monat); eigenständige bereitgestellte SCUs ab 4 $/Stunde (~35.000 $/Jahr für eine), Überschreitung bei 6 $/SCU.
Am besten für: Unternehmen, die bereits Defender, Sentinel oder Entra als Kern-Sicherheits-Stack betreiben und KI-Untersuchung ohne neuen Anbieter wollen.
2. CrowdStrike (Charlotte AI): Agentischer Analyst auf der Falcon-Endpoint-Plattform
CrowdStrikes Philosophie ist, dass Endpoint-Telemetrie das reichhaltigste Signal in der Sicherheit ist, und Charlotte AI ist gebaut, um direkt über diese Telemetrie zu schlussfolgern. Es ist als generativer Sicherheitsanalyst positioniert, der natürlichsprachliche Fragen gegen Ihre Falcon-Daten beantwortet und über Charlotte Agentic SOAR credit-basierte automatisierte Aktionen in Ihrer Umgebung durchführt.
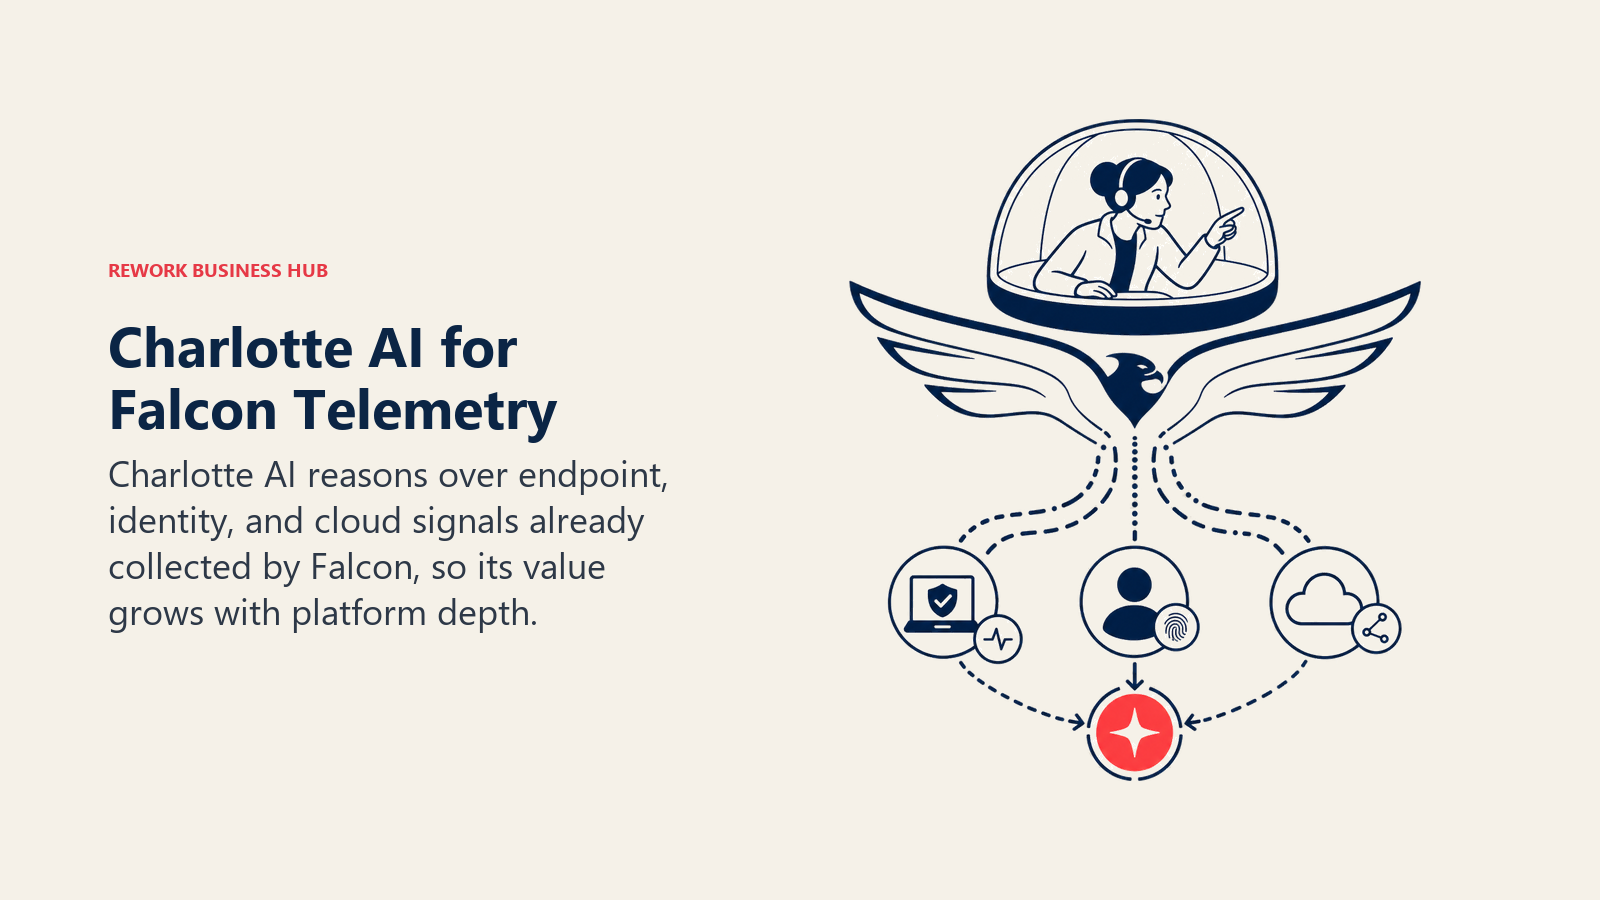
Der Haken ist, dass Charlotte AIs Nutzen mit der Tiefe skaliert, in der Sie bereits im Falcon-Ökosystem stecken. Teams, die Falcon für Endpoint-, Identitäts- und Cloud-Schutz betreiben, erhalten echt kontextbezogene Antworten; Teams, die Charlotte AI auf ein schmales Falcon-Deployment aufsetzen, bekommen einen weniger leistungsfähigen Assistenten. Falcon selbst umfasst vier Stufen von 7,99 bis 19,99 $ pro Gerät und Monat, wobei Charlotte-AI-Funktionen in den höheren Stufen enthalten und anderswo als Add-on verfügbar sind.
| Was Sie bekommen | Was Sie nicht bekommen |
|---|---|
| Generative KI-Analystin, die über tiefe Endpoint-, Identitäts- und Cloud-Telemetrie schlussfolgert | Der Wert ist direkt daran gekoppelt, wie viel von der Falcon-Plattform Sie bereits adoptiert haben |
| Charlotte Agentic SOAR für credit-basierte automatisierte Reaktionsaktionen | Credit-basierte Preise für agentische Aktionen fügen eine zweite Kostendimension hinzu |
| KI-native Positionierung über die vereinheitlichte Falcon-Konsole hinweg | Charlotte-AI-Preisbenchmarks sind als neueres Add-on noch nicht endgültig etabliert |
| Starker Fit für Teams, die bereits auf CrowdStrike standardisiert sind | Weniger überzeugend als eigenständige KI-Ebene für Nicht-Falcon-Umgebungen |
Preise: Falcon-Plattform ab 7,99-19,99 $/Gerät/Monat über vier Stufen; Charlotte AI fügt bei Enterprise-Verträgen typischerweise 8-14 $/Endpoint/Jahr hinzu, laut Benchmark-Daten aus unterzeichneten Falcon-Deals.
Am besten für: Endpoint-first-Sicherheitsteams, die bereits auf CrowdStrike Falcon standardisiert sind und einen aufgesetzten KI-Analysten wollen, keine Ersatzplattform.
3. SentinelOne (Purple AI): Agentic Investigation jetzt für jeden Singularity-Kunden geöffnet
SentinelOnes Purple AI basiert auf einer bestimmten These: dass der Wert von KI-SOC aus autonomer Untersuchung kommt, nicht nur aus Chat. 2026 öffnete SentinelOne die Agentic-Investigation-Fähigkeit von Purple AI für alle Singularity-Kunden und führte Singularity Credits ein, eine einheitliche Währung für KI-gestützte Arbeit über die gesamte Plattform, mit einer kostenlosen Testphase für den Einstieg.
Purple AI läuft innerhalb der Singularity-Complete-Stufe statt als eigenständige SKU, sodass die Preise dem breiteren Plattformmodell folgen. Der Listenpreis liegt bei Complete bei rund 179,99 $/Endpoint/Jahr, wobei verhandelte Enterprise-Deals im Bereich von 200-2.000 Endpoints üblicherweise näher an 135-153 $/Endpoint landen. Der Kompromiss ist, dass Sie Purple AIs spezifische Fähigkeiten nicht kaufen können, ohne zuerst in Singularity Complete einzusteigen.
| Was Sie bekommen | Was Sie nicht bekommen |
|---|---|
| Agentic Investigation jetzt für alle Singularity-Kunden verfügbar | Keine eigenständige Purple-AI-SKU; erfordert die Singularity-Complete-Stufe |
| Singularity Credits vereinheitlichen die KI-Nutzungsabrechnung über die Plattform | Credit-Verbrauch bei intensiver agentischer Nutzung kann anfangs schwer zu prognostizieren sein |
| Vollständige EDR-, Storyline-Sichtbarkeit und 14 Tage Aufbewahrung bei Complete enthalten | Der Listenpreis pro Endpoint ist vor der Enterprise-Verhandlung hoch |
| Starker Fit für Teams, die autonome Untersuchung wollen, nicht nur Frage-Antwort | Weniger überzeugend für Teams, die SentinelOne nicht bereits als ihr EDR evaluieren |
Preise: Singularity Complete (inklusive Purple AI) ab 179,99 $/Endpoint/Jahr Listenpreis; verhandelte Deals für 200-2.000 Endpoints landen üblicherweise bei 135-153 $/Endpoint.
Am besten für: Teams, die SentinelOne als ihre Kern-EDR-/XDR-Plattform evaluieren und agentische, autonome Untersuchung inklusive statt angeflanscht wollen.
4. Darktrace: Self-Learning AI für Anomalieerkennung ohne Signaturen
Darktraces Gründungsüberzeugung hat sich seit 2013 nicht geändert: Sicherheitstools, die auf bekannten Signaturen basieren, werden unbekannten Angriffen immer hinterherhinken, daher baut die KI ein lebendiges, sich entwickelndes Modell von „normal" für Ihr Netzwerk, Ihre E-Mail und Ihre Cloud, markiert dann Abweichungen und kann sie über Antigena, das automatisierte Reaktionsmodul, autonom eindämmen.
Dieser Ansatz ist echt differenzierend beim Erkennen neuartiger, langsamer oder Insider-Bedrohungen, die signaturbasierte Tools komplett verpassen. Der Kompromiss liegt bei Preistransparenz und Kosten im großen Maßstab: Darktrace veröffentlicht keine Listenpreise, und echte, von Vendr erfasste Verträge liegen im Schnitt bei 55.200 $/Jahr, reichen aber von 12.000 bis über 131.000 $, je nach überwachten Geräten und eingesetzten Modulen, wobei Multi-Modul-Bundles im Mid-Market 150.000-500.000 $/Jahr laufen.
| Was Sie bekommen | Was Sie nicht bekommen |
|---|---|
| Self-Learning AI bildet normales Verhalten über Netzwerk, E-Mail und Cloud als Basislinie ab | Keine veröffentlichten Preise; jeder Deal ist eine individuelle Verhandlung |
| Antigenas autonome Reaktion dämmt Bedrohungen ein, ohne auf einen Menschen zu warten | Multi-Modul-Bundles werden über kleine Deployments hinaus schnell teuer |
| Stark beim Erkennen neuartiger und Insider-Bedrohungen, die Signaturtools verpassen | Erfordert Einlaufzeit, damit die KI die Basislinie Ihrer Umgebung lernt |
| Rabatte von 20-35 % auf Erstangebote sind mit Vorbereitung üblich | Vertragseskalatoren (3-7 %/Jahr) bei Mehrjahresverträgen summieren sich |
Preise: Individuelle Angebote; echte Deals liegen im Schnitt bei ~55.200 $/Jahr (Spanne 12.000-131.667 $); kleine Deployments (100-500 Geräte) laufen 50.000-150.000 $/Jahr für ein Modul.
Am besten für: Mid-Market- bis Enterprise-Teams, die anomaliebasierte Erkennung über Netzwerk, E-Mail und Cloud wollen, ohne sich auf bekannte Bedrohungssignaturen zu verlassen.
5. Abnormal Security: KI-native Abwehr gegen Phishing und Business Email Compromise
Abnormals gesamtes Produkt basiert auf einer Erkenntnis: Moderne Phishing- und Business-Email-Compromise-Angriffe tragen selten eine bösartige Payload, weshalb signatur- und reputationsbasierte E-Mail-Gateways sie verpassen. Abnormal baut stattdessen für jeden Mitarbeiter und jede Lieferantenbeziehung eine Verhaltensbasislinie und markiert dann Anomalien in Echtzeit, egal ob das eine Lieferantenrechnung von einer leicht falschen Domain ist oder eine CEO-Imitation mit perfekter Grammatik.
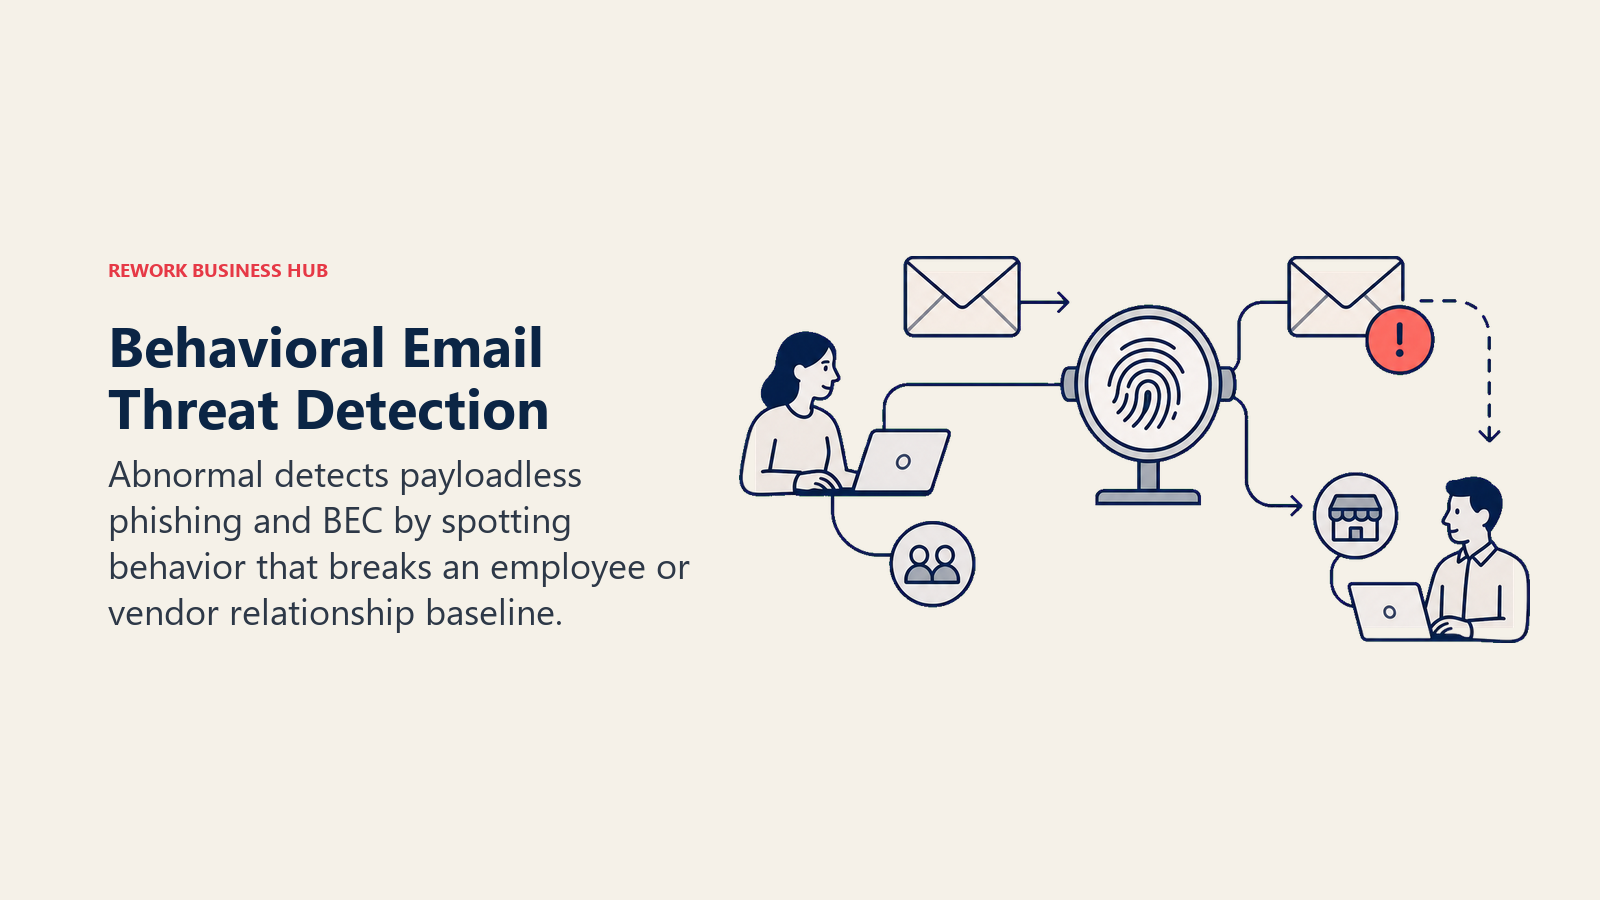
Dieser verhaltensbasierte Ansatz wird jedes Quartal wichtiger. Verizons DBIR 2026 stellte fest, dass sich KI-gestützter Text in bösartigen Phishing-E-Mails im Jahresvergleich verdoppelte, und Phishing bleibt mit 44 % der größte KI-gestützte Erstzugriffsvektor. Abnormals Einschränkung liegt im Umfang: Es ist ein E-Mail-Sicherheitsspezialist, keine vollständige Plattform, daher muss es neben Endpoint-, Netzwerk- und SIEM-Abdeckung stehen, statt sie zu ersetzen.
| Was Sie bekommen | Was Sie nicht bekommen |
|---|---|
| Verhaltensbasislinie pro Mitarbeiter/Lieferant erkennt Angriffe ohne Payload | Nur E-Mail; deckt keine Endpoint-, Netzwerk- oder Cloud-Workloads ab |
| Erkennt BEC und Account-Übernahmen, die gatewayartige Tools verpassen | Der Listenpreis (15-35 $/Mitarbeiter/Jahr) lässt echten Verhandlungsspielraum |
| API-basiertes Deployment sitzt neben Microsoft 365/Google Workspace | Ersetzt nicht die Notwendigkeit eines breiteren Erkennungs- und Reaktionsstacks |
| Speziell für den im DBIR 2026 dokumentierten KI-gestützten Phishing-Anstieg gebaut | Kleinere Organisationen könnten dedizierte E-Mail-KI im Vergleich zu Bundle-Suiten als überdimensioniert empfinden |
Preise: Listenpreis rund 15-35 $/Mitarbeiter/Jahr; verhandelte Mehrjahresverträge für 500-2.000 Mitarbeitende landen üblicherweise bei 18-28 $/Mitarbeiter/Jahr, und Unternehmen mit 5.000+ Mitarbeitenden sehen oft 12-20 $/Mitarbeiter/Jahr.
Am besten für: Jede Organisation, unabhängig von der Größe, deren primäre E-Mail-Plattform Microsoft 365 oder Google Workspace ist und die speziell verhaltensbasierte KI-Abwehr gegen Phishing und BEC will.
6. Vectra AI: KI-gestützte Netzwerkerkennung und -reaktion über die hybride Cloud hinweg
Vectras Produktphilosophie zentriert sich auf Attack Signal Intelligence, seine KI-Engine, die Alert-Rauschen durchdringt, indem sie die Signale bewertet und priorisiert, die tatsächlich auf einen aktiven Angreifer hindeuten, statt jede Anomalie zu melden, die ein Netzwerk sieht. Es deckt hybride und Multi-Cloud-Netzwerke ab, nicht nur On-Premises-Traffic, was wichtig wird, während sich mehr Angriffsfläche vom traditionellen Perimeter wegverschiebt.
Vectras eigene Forschung von 2026 fand heraus, dass 76 % der Verteidiger sagen, KI-Agenten übernähmen bereits mehr als 10 % ihrer täglichen Arbeitslast, ein Datenpunkt, den Vectra nutzt, um zu argumentieren, dass KI-gestützte Triage nicht mehr optional ist. Der Kompromiss für Käufer ist Preisintransparenz: Vectra veröffentlicht keine Preise öffentlich, und jedes Deployment erfordert ein Vertriebsgespräch zur Abgrenzung, wobei flexible Paketierung sowohl Mid-Market- als auch Enterprise-Teams berücksichtigt.
| Was Sie bekommen | Was Sie nicht bekommen |
|---|---|
| Attack Signal Intelligence priorisiert echtes Angreiferverhalten gegenüber Rauschen | Keine veröffentlichten Preise; jeder Deal beginnt mit einem Vertriebsgespräch |
| Abdeckung über hybriden, Multi-Cloud- und On-Premises-Netzwerktraffic hinweg | Der beste Wert erfordert Integrationsarbeit mit Ihrem bestehenden SOC-Tooling |
| Gestützt auf Vectras eigene jährliche State-of-Threat-Detection-Forschung | Überdimensioniert für kleinere Organisationen ohne dedizierten Netzwerksicherheitsbedarf |
| Flexible, deployment-größenbasierte Paketierung | Ohne formellen RFP-Prozess schwerer schnell zu vergleichen |
Preise: Individuell; für ein Angebot basierend auf Netzwerkgröße und Deployment-Umfang kontaktieren Sie Vectra. Keine veröffentlichten Listenpreise.
Am besten für: Mid-Market- bis Enterprise-Teams, die KI-gestützte Netzwerkerkennung und -reaktion über hybride oder Multi-Cloud-Umgebungen benötigen, nicht nur Endpoints.
7. Wiz: KI-Sicherheitsstatus-Management für Cloud- und KI-Workloads
Wiz hat sich mit agentenloser Cloud-Security-Posture-Management einen Namen gemacht, und sein AI-SPM-Modul erweitert dieselbe graphbasierte Sichtbarkeit auf den KI-Stack selbst: die Modelle, Trainingsdaten, Vektordatenbanken und Pipelines, die traditionelle CNAPP-Tools nie sehen konnten. Während mehr Unternehmen eigene KI-Funktionen ausliefern, ist die Absicherung der KI-Lieferkette genauso dringend geworden wie die Absicherung der darunterliegenden Cloud-Infrastruktur.
Wiz veröffentlicht keine Preise pro Workload; Verträge skalieren mit der Anzahl der verwalteten Cloud-Ressourcen, Container und Serverless-Funktionen, teils auch als Prozentsatz der Cloud-Ausgaben. Einstiegsverträge starten typischerweise bei 30.000-50.000 $/Jahr für kleinere Fußabdrücke (500-1.000 Workloads) und klettern bei Unternehmen mit Zehntausenden Ressourcen in sechs- und siebenstellige Bereiche.
| Was Sie bekommen | Was Sie nicht bekommen |
|---|---|
| Graphbasierte Sichtbarkeit über Cloud-Infrastruktur und KI-Pipelines hinweg | Keine veröffentlichten Preise pro Workload; jedes Angebot ist individuell |
| AI-SPM erweitert die Abdeckung auf Modelle, Trainingsdaten und Vektordatenbanken | Kosten skalieren direkt mit Workload-Anzahl und Größe des Cloud-Fußabdrucks |
| Agentenloses Deployment reduziert Implementierungsreibung | Reine Enterprise-Preise liegen außerhalb der Reichweite sehr kleiner Teams |
| Starker Fit für Teams, die intern eigene KI-Funktionen ausliefern | Mehrjahresverpflichtungen nötig, um nennenswerte Rabatte freizuschalten |
Preise: Individuell; Einstiegsverträge typischerweise 30.000-50.000 $/Jahr für 500-1.000 Workloads, skalierend in sechs- und siebenstellige Bereiche für große Enterprise-Cloud-Fußabdrücke.
Am besten für: Cloud-native und KI-bauende Organisationen, die Sichtbarkeit über den Status sowohl der traditionellen Cloud-Infrastruktur als auch der KI-Modelle/Pipelines darüber brauchen.
8. Tenable: KI-priorisiertes Schwachstellen- und Exposure-Management
Tenables These ist, dass Schwachstellenmanagement allein nie der Punkt war; der Punkt ist zu verstehen, welche Expositionen in Kombination tatsächlich Geschäftsrisiko schaffen, und genau dafür sind Tenable One (die vereinheitlichte Exposure-Management-Plattform) und seine AI-Exposure-Fähigkeiten gebaut. Statt einer flachen Liste von CVEs, sortiert nach CVSS-Score, legt KI-gestützte Priorisierung die Angriffspfade offen, die ein Angreifer tatsächlich aneinanderreihen würde.
Tenables Preisüberarbeitung im April 2026 führte ein vereinfachtes „Count Once"-Modell ein, sodass ein von mehreren Sensoren gescanntes Asset nur einmal abgerechnet wird, eine bedeutende Änderung für Teams, die es leid waren, für denselben Server doppelt zu zahlen. Das eigenständige Tenable Vulnerability Management startet bei kleineren Umgebungen bei rund 3.500 $/Jahr, während Tenable-One-Deployments für 500-2.000 Assets typischerweise 25.000-150.000 $/Jahr kosten.
| Was Sie bekommen | Was Sie nicht bekommen |
|---|---|
| KI-priorisiertes Exposure-Management, nicht nur eine CVE-Schweregrad-Liste | Volle AI-Exposure-Tiefe erfordert die Tenable-One-Advanced-Stufe |
| Neue „Count Once"-Preise 2026 vereinfachen die Multi-Sensor-Asset-Abrechnung | Enterprise-Deployments (10.000+ Assets) können 500.000 $/Jahr übersteigen |
| Deckt Schwachstellenmanagement, Cloud, Identität und OT in einer Plattform ab | Die Komplexität der vereinheitlichten Plattform erfordert Einarbeitungszeit für gute Konfiguration |
| Starke Analysten- und Marktanerkennung im Schwachstellenmanagement | Das eigenständige VM-Produkt allein enthält nicht die neueren AI-Exposure-Funktionen |
Preise: Tenable Vulnerability Management ab ~3.500 $/Jahr; Tenable One (Foundation/Advanced) typischerweise 25.000-150.000 $/Jahr für 500-2.000 Assets, skaliert über 500.000 $/Jahr bei 10.000+ Assets.
Am besten für: Sicherheitsteams, die Schwachstellenmanagement und KI-priorisierte Exposure-/Risikobewertung in einer Plattform vereint wollen, statt sie zusammenzuflicken.
9. Exabeam: Verhaltensanalytisches SIEM, das nicht nur auf Korrelationsregeln setzt
Exabeams Differenzierung war schon immer UEBA-first-Erkennung: Statt sich rein auf Korrelationsregeln zu verlassen, die langsame Insider-Bedrohungen verpassen, baut Exabeam Verhaltensbasislinien für jeden Nutzer und jede Entität und markiert dann Abweichungen, die eine Regel-Engine nie erfassen würde. Die neuere Nova-Plattform ist cloud-nativ und modular und lässt Teams Datenebene, Analytics, UEBA und Reaktionskapazität separat kaufen.
Die Preise werden pro überwachter Entität abgerechnet, nicht pro Analysten-Seat, startend bei rund 250 $/Nutzer/Jahr, was die Kostenrechnung im Vergleich zu seat-basierten SIEMs verändert, während Ihre überwachte Population (nicht Ihre SOC-Kopfzahl) wächst. Bestehende Fusion-SIEM-Kunden erhalten Migrationsgutschriften im Wert von 20-40 % des ersten Jahres der Nova-Lizenzierung, um auf die neuere Plattform umzusteigen.
| Was Sie bekommen | Was Sie nicht bekommen |
|---|---|
| UEBA-first-Erkennung erfasst Insider-Bedrohungen, die regelbasiertes SIEM verpasst | Kein einfaches öffentliches Preisverzeichnis; Angebot hängt von Datenvolumen und Modulen ab |
| Entitätsbasierte Abrechnung entkoppelt die Kosten von der SOC-Analysten-Kopfzahl | Modulare Nova-Preise (Datenebene, Analytics, UEBA, Reaktion) erhöhen die Komplexität |
| Fusion-zu-Nova-Migrationsgutschriften erleichtern den Wechsel zur cloud-nativen Plattform | Bestehende Fusion-SIEM-Kunden stehen vor einer echten Plattform-Migrationsentscheidung |
| 20-30 % Mehrjahresrabatte sind bei geplanter Use-Case-Staffelung üblich | Der volle Wert der Verhaltensanalyse braucht Zeit zu reifen, während sich Basislinien aufbauen |
Preise: Ab 250 $/überwachtem Nutzer/Jahr (entitätsbasiert, nicht pro Seat); modulare Nova-Preise lassen Teams Datenebene, Analytics, UEBA und Reaktion separat kaufen; 20-30 % Mehrjahresrabatte üblich.
Am besten für: Sicherheitsteams, die SIEM-Erkennung von Anfang an auf Verhaltensanalyse aufbauen wollen, besonders zum Erkennen von Insider-Bedrohungen, die Korrelationsregeln verpassen.
10. Google Security Operations (Chronicle) mit Gemini: KI-Untersuchung im Hyperscale-Maßstab
Googles Ansatz mit Security Operations (früher Chronicle) ist Aufnahmeskala ohne die Pro-GB-Preisangst, die legacy SIEM plagt: Die Preise sind pro Mitarbeiter und Jahr, nicht pro geloggtem Gigabyte, was den Anreiz beseitigt, die eigene Umgebung zur Kostenkontrolle zu unterprotokollieren. Gemini legt sich darüber als natürlichsprachlicher Untersuchungsassistent, der kontextualisierte Zusammenfassungen, empfohlene Reaktionsmaßnahmen und sogar Erkennungs-/Playbook-Erstellung aus Klartext-Prompts generiert.
Die drei Stufen (Standard, Enterprise, Enterprise Plus) kosten je nach Tiefe rund 30-140 \(pro Mitarbeiter und Jahr, und eine Organisation mit 1.000 Mitarbeitenden auf Enterprise landet typischerweise bei 60.000-95.000\)/Jahr, vor den bei diesem Umfang üblichen Rabatten von 25-35 %. Geminis spezifische Fähigkeiten werden nicht als separater Posten ausgewiesen, was es schwer macht, genau zu isolieren, was die KI-Ebene im Vergleich zur Basisplattform kostet.
| Was Sie bekommen | Was Sie nicht bekommen |
|---|---|
| Preise pro Mitarbeiter beseitigen den Anreiz, die eigene Umgebung zu unterprotokollieren | Gemini-Funktionen sind nicht separat von den Basis-Stufenpreisen aufgeschlüsselt |
| Natürlichsprachliche Untersuchung und automatisierte Playbook-Generierung | Volle Enterprise-Plus-Stufe nötig für die tiefste Datenaufbewahrung und Gemini-Nutzung |
| Ein Jahr Telemetrie-Aufbewahrung ohne Zusatzkosten enthalten | Erfordert echte Investition ins Google-Cloud-Ökosystem für den vollen Wert |
| Gestützt auf Googles Threat-Intelligence-Integration (Mandiant, VirusTotal) | Verträge für Unternehmen mit 20.000+ Mitarbeitenden können vor Rabatt 900.000-1,4 Millionen $ erreichen |
Preise: Standard ~30-50 $/Mitarbeiter/Jahr; Enterprise ~60-95 $/Mitarbeiter/Jahr; Enterprise Plus ~100-140 $/Mitarbeiter/Jahr; 25-35 % Rabatte üblicherweise im großen Maßstab verhandelt.
Am besten für: Hochvolumige Unternehmen, die Hyperscale-Log-Aufnahme mit natürlichsprachlicher KI-Untersuchung wollen, besonders solche, die bereits in Google Cloud investiert sind.
11. Torq: KI-SOC-Plattform, gebaut als Ersatz für Legacy-SOAR
Torqs Argument ist, dass traditionelles SOAR (Security Orchestration, Automation, and Response) an seine Grenze gestoßen ist: Playbooks, die für enge, regelbasierte Automatisierung gebaut wurden, können mit dem Volumen und der Komplexität eines modernen SOC nicht mithalten. HyperSOC, Torqs Flaggschiffprodukt, ist ein Multi-Agent-KI-System, berichtet als erstes KI-SOC mit nativer MCP-Unterstützung (Model Context Protocol), mit 300+ vorgefertigten Integrationen und 4.000+ vorgefertigten Automatisierungsschritten.
Der Anspruch zeigt sich im Preisschild. HyperSOC ist auf dem AWS Marketplace mit 450.000 $/Jahr bei einem 12-Monats-Vertrag gelistet, eine Enterprise-taugliche Verpflichtung, die Torqs Positionierung widerspiegelt: vollständige Sicherheits-Hyperautomatisierung, kein Punktwerkzeug. Die Series-D-Runde des Unternehmens über 140 Millionen Dollar bei einer Bewertung von 1,2 Milliarden Dollar Anfang 2026 und die etwa verdoppelte Kundenzahl deuten auf echte Enterprise-Traktion bei diesem Preispunkt hin.
| Was Sie bekommen | Was Sie nicht bekommen |
|---|---|
| Multi-Agent-KI-SOC mit nativer MCP-Unterstützung und 300+ Integrationen | Der Einstiegspreis von 450.000 $/Jahr liegt außerhalb der Reichweite der meisten Mid-Market-Teams |
| 4.000+ vorgefertigte Automatisierungsschritte reduzieren individuellen Playbook-Aufbau | Positioniert als vollständiger Ersatz für Legacy-SOAR, ein bedeutendes Migrationsprojekt |
| Gut kapitalisierter Anbieter (332 Millionen \(Gesamtfinanzierung, 1,2 Milliarden\) Bewertung 2026) | Workflow-/Integrations-/aktionsbasierte Preise sind schwer präzise zu prognostizieren |
| Gebaut für vollständige Sicherheits-Hyperautomatisierung, keine engen Anwendungsfälle | Überdimensioniert für Teams, die nur Alert-Triage brauchen, keine vollständige SOC-Automatisierung |
Preise: HyperSOC ab 450.000 $/Jahr (12-Monats-Vertrag, AWS-Marketplace-Eintrag); breitere Plattformpreise skalieren nach Workflows, Integrationen und Automatisierungsaktionen.
Am besten für: Große Unternehmen, die bereit sind, Legacy-SOAR vollständig durch eine Vollstack-Multi-Agent-KI-SOC-Automatisierungsplattform zu ersetzen.
12. Tines: Flexible KI-gestützte Automatisierung, die nach unten skaliert, nicht nur nach oben
Tines hat sich mit No-Code-Sicherheits-Workflow-Automatisierung einen Namen gemacht, die Teams nicht in starre, anbietervorgeschriebene Playbooks zwingt, und seine KI-Ebene (die AI-Agent-Aktion und Workbench) erweitert dieselbe Flexibilität auf KI-gestützte Untersuchung und Reaktion. Während Torq für Enterprise-Hyperautomatisierung gebaut ist, ist Tines bewusst so gebaut, dass es auch für ein Zwei-Personen-Sicherheitsteam funktioniert.
Das ist der echte Unterschied: eine dauerhaft kostenlose Community-Stufe für Proof-of-Concepts, eine 500-$/Monat-Starter-Stufe (eingeführt im Februar 2026) für kleine Teams, die Produktions-Workloads betreiben, und Enterprise-Preise, die erst nahe 50.000 $/Jahr für Deployments auf Abteilungsebene greifen. KI-Credits werden zu den tatsächlichen AWS-Bedrock-Kosten ohne Aufschlag abgerechnet, und Teams, die ihre eigenen API-Keys mitbringen, umgehen das Credit-System ganz und erhalten dabei höhere Ratenlimits.
| Was Sie bekommen | Was Sie nicht bekommen |
|---|---|
| Kostenlose Community-Stufe und 500-$/Monat-Starter machen es für schlanke Teams zugänglich | KI-Credits verursachen zusätzliche Kosten zum Basis-Abo, außer bei selbst gehosteten Keys |
| No-Code-Workflow-Builder vermeidet anbietervorgeschriebene Playbook-Bindung | Verbrauchsbasierte Preise koppeln Kosten an das Automatisierungsvolumen, was überraschen kann |
| Skaliert von einem Zwei-Personen-Team bis zum abteilungsweiten Enterprise-Deployment | Weniger vorgefertigte Integrationstiefe von Haus aus als Torqs 300+-Bibliothek |
| KI-Credits zu tatsächlichen Kosten abgerechnet, kein Aufschlag, transparentes Preismodell | Enterprise-Funktionen (SCIM, dedizierte Infrastruktur) erfordern die oberste Stufe |
Preise: Community kostenlos; Starter 500 $/Monat (1 Mio. Events/Monat, 5-20 Flows); Business skaliert bis Abteilungsebene; Enterprise auf Angebotsbasis, typischerweise ab ~50.000 $/Jahr.
Am besten für: Schlanke Sicherheitsteams und Mid-Market-SOCs, die flexible, No-Code-KI-gestützte Automatisierung ohne reine Enterprise-Preisuntergrenze wollen.
13. Dropzone AI: Autonome Tier-1-Alert-Triage im großen Maßstab
Dropzone AIs Ansatz ist spezifisch: Der Großteil der SOC-Alert-Erschöpfung kommt von Tier-1-Triage, der sich wiederholenden Arbeit, zu untersuchen, ob ein Alert eine echte Bedrohung oder Rauschen ist, und genau das ist die Arbeit, die ein KI-Agent autonom, rund um die Uhr, ohne müde zu werden oder Schritte zu verpassen, erledigen kann. Es kommt mit 80+ Integrationen und eingebauter Threat Intelligence, und das Basis-Abo deckt unbegrenzte Nutzer ab, statt pro Analysten-Seat zu berechnen.
Die Preise sind untersuchungsbasiert statt seat-basiert: 36.000 $/Jahr decken 4.000 Untersuchungen jährlich ab, mit Mengenrabatten und individuellen Enterprise-/MSSP-Preisen darüber hinaus. Die ehrliche Einschränkung ist, dass Dropzone pro erfasstem Alert abrechnet, was für Organisationen mit großem, unvorhersehbarem Alert-Volumen schnell teuer werden kann, und manche Kunden berichten, deswegen gezielt auswählen zu müssen, welche Alert-Quellen sie anbinden.
| Was Sie bekommen | Was Sie nicht bekommen |
|---|---|
| Autonome, 24/7-Tier-1-Alert-Untersuchung ohne Preise pro Seat | Abrechnung pro erfasstem Alert kann bei unvorhersehbarem Alert-Volumen sprunghaft steigen |
| 80+ Integrationen und Threat Intelligence im Basis-Abo enthalten | Individuelle Enterprise-/MSSP-Preise erforderlich jenseits des Standard-Untersuchungsvolumens |
| Unbegrenzte Nutzer im Basisplan, ungewöhnlich für Sicherheits-Tooling | Neuerer Marktteilnehmer; weniger Enterprise-Erfolgsbilanz als etablierte Plattformen |
| Untersuchungsbasierte Preise koppeln Kosten an tatsächliche Nutzung, nicht an Kopfzahl | Erfordert sorgfältige Auswahl der Alert-Quellen, um ausufernde Untersuchungskosten zu vermeiden |
Preise: Ab 36.000 $/Jahr für 4.000 Untersuchungen jährlich, unbegrenzte Nutzer, 80+ Integrationen und Threat Intelligence enthalten; darüber Mengenrabatte und individuelle Enterprise-/MSSP-Preise.
Am besten für: Sicherheitsteams, die im Tier-1-Alert-Volumen ertrinken und autonome Triage wollen, ohne zusätzliche Tier-1-Analysten einzustellen.
14. Prophet Security: KI-Analyst, aufgesetzt auf Ihren bestehenden SIEM- und EDR-Stack
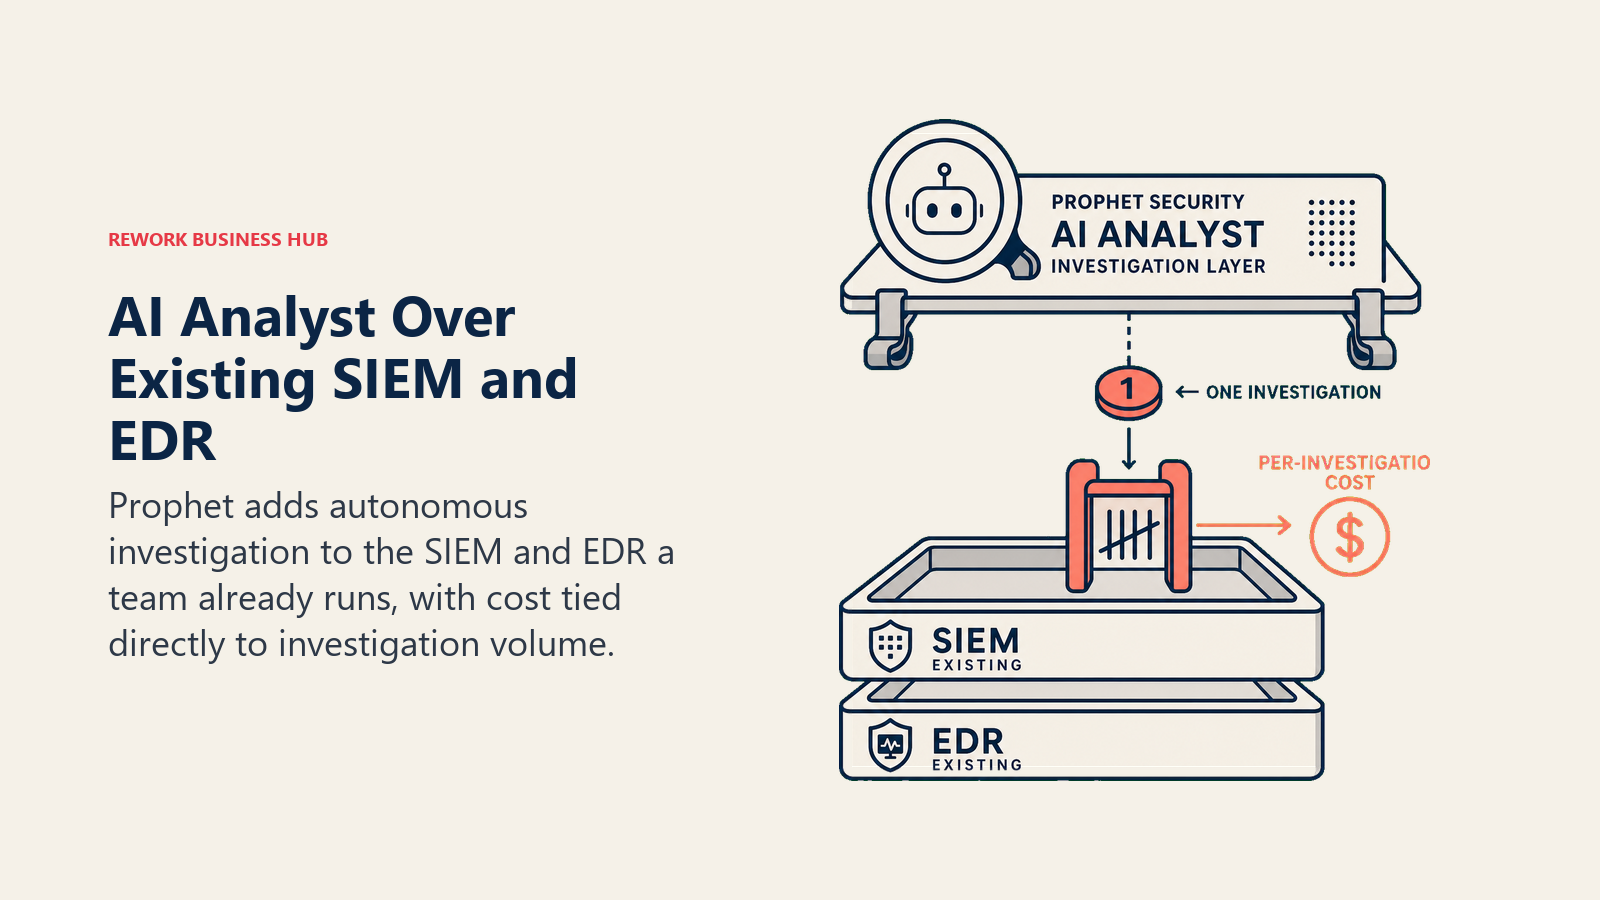
Prophet Securitys Positionierung ähnelt der von Dropzone (ein KI-SOC-Analyst mit Fokus auf autonome Untersuchung), aber sein Preismodell ist noch direkter nutzungsbasiert: rund 10 \(pro Untersuchung, was bedeutet, dass ein Team mit 5.000 Untersuchungen im Jahr rund 50.000\)/Jahr budgetiert, plus Überschreitung zum gleichen Preis pro Untersuchung. Der Ansatz ist, dass Prophet sich in den SIEM- und EDR-Stack integriert, den Sie bereits betreiben, statt Sie zu bitten, ihn zu ersetzen.
Dieses nutzungsbasierte Modell ist ehrlich, erfordert aber, Ihr Untersuchungsvolumen zu kennen, bevor Sie sicher budgetieren können, was für Teams schwieriger ist, die es zuvor nicht gemessen haben. Prophet veröffentlicht keine gestaffelten Preise öffentlich, daher erfordert ein genaues Angebot, einem Vertriebsteam Ihr aktuelles Alert- und Untersuchungsvolumen darzulegen.
| Was Sie bekommen | Was Sie nicht bekommen |
|---|---|
| KI-Analyst, aufgesetzt auf Ihren bestehenden SIEM/EDR-Stack, kein Rip-and-Replace | Nutzungsbasierte Preise erfordern, das eigene Untersuchungsvolumen vorab zu kennen |
| Preise pro Untersuchung koppeln Kosten direkt an die tatsächliche Nutzung | Keine veröffentlichten gestaffelten Preise; jedes Angebot ist individuell |
| Speziell dafür positioniert, sich zu integrieren, nicht das bestehende Tooling zu ersetzen | Neuerer Marktteilnehmer, der noch an der Erfolgsbilanz größerer Plattformen arbeitet |
| Unkomplizierte Kostenrechnung, sobald das Untersuchungsvolumen bekannt ist | Überschreitungsuntersuchungen werden zum gleichen Satz abgerechnet, Spitzen kosten also echt Geld |
Preise: Nutzungsbasiert, rund 10 $/Untersuchung (~50.000 $/Jahr für 5.000 Untersuchungen), plus 10 $ pro Überschreitungsuntersuchung. Individuelle Angebote für größere Volumen.
Am besten für: Teams mit einem etablierten SIEM- und EDR-Stack, die einen aufgesetzten KI-Analysten für die Untersuchung wollen, keine Plattformmigration.
15. Huntress: Verwaltetes KI-gestütztes SOC für Teams ohne eigenes Sicherheitsteam
Huntress existiert für einen bestimmten Käufer: das kleine Unternehmen oder mittelgroße Unternehmen, das 24/7-Bedrohungserkennung und -reaktion braucht, aber kein eigenes SOC und keinen realistischen Weg hat, eines aufzubauen. Die verwalteten EDR-, ITDR- und SIEM-Produkte bündeln ein 24/7-SOC aus Mensch und KI, aktives Threat Hunting, Ransomware-Kanarienvögel und verwaltetes Antivirus in einem Preis, ohne separate SOC-Gebühr und ohne Funktionssperren nach Stufe.
Bei 2,50-3,50 \(pro Endpoint und Monat über MSP-Partner (oder rund 8,99\)/Endpoint/Monat beim Direktkauf) bekommt ein KMU mit 100 Endpoints, was sonst 2.000-3.000 $/Monat an ungebündeltem Enterprise-Tooling kosten würde, für ein paar Hundert Dollar. Der Kompromiss liegt ehrlich gesagt in der Größenordnung: Huntress ist nicht für große Enterprise-Umgebungen oder tiefes individuelles Erkennungs-Engineering gebaut, und die Mindestverpflichtung von 50 Endpoints bedeutet, dass es auch für sehr kleine Teams nicht die günstigste Option ist.
| Was Sie bekommen | Was Sie nicht bekommen |
|---|---|
| 24/7-SOC aus Mensch und KI, Threat Hunting und verwaltetes Antivirus in einem Preis | Nicht für großen Enterprise-Maßstab oder tiefes individuelles Erkennungs-Engineering gebaut |
| Keine separate SOC-Gebühr, keine KI-Add-on-SKU, keine Funktionssperren nach Stufe | Mindestverpflichtung von 50 Endpoints bei einer Standard-12-Monats-Laufzeit |
| MSP-freundliche Mengenrabatte bei 50, 100, 250, 500 und 1.000+ Stufen | Direktkauf (statt über einen MSP) kostet pro Endpoint spürbar mehr |
| Deutlich niedrigere Kosten als das individuelle Zusammenstellen von Enterprise-Tools | Weniger Tiefe bei KI-gestützter Untersuchung als dedizierte KI-SOC-Analysten-Tools |
Preise: 2,50-3,50 $/Endpoint/Monat zu MSP-Partnersätzen; ~8,99 $/Endpoint/Monat beim Direktkauf; Mindestverpflichtung von 50 Endpoints bei einer 12-Monats-Standardlaufzeit.
Am besten für: Kleine Unternehmen und MSPs, die 24/7-Erkennungs- und Reaktionsabdeckung ohne das Budget oder die Kopfzahl für ein internes Sicherheitsteam brauchen.
Entscheidungsrahmen
Nutzen Sie diese Tabelle als letzten Filter. Ordnen Sie Ihre Situation dem richtigen Tool zu.
| Wenn Sie brauchen... | Wählen Sie... | Warum |
|---|---|---|
| KI eingebettet über einen Microsoft-zentrierten Sicherheits-Stack, den Sie bereits betreiben | Microsoft Security Copilot | Enthaltenes SCU-Kontingent auf E5/E7 macht den Einstieg nahezu kostenlos |
| Einen KI-nativen agentischen Analysten auf Endpoint/XDR, auf das Sie standardisiert sind | CrowdStrike Charlotte AI oder SentinelOne Purple AI | Beide schlussfolgern über tiefe Endpoint-Telemetrie, die bereits durch die Plattform fließt |
| Autonome Anomalieerkennung, ohne sich auf bekannte Bedrohungssignaturen zu verlassen | Darktrace | Self-Learning AI erkennt neuartige und Insider-Bedrohungen, die Signaturtools verpassen |
| KI-generiertes Phishing und BEC stoppen, bevor es im Posteingang landet | Abnormal Security | Verhaltensbasislinien erkennen Angriffe ohne Payload, die Gateway-Tools komplett verpassen |
| KI-gestützte Netzwerkerkennung und -reaktion über hybride oder Multi-Cloud-Umgebungen | Vectra AI | Attack Signal Intelligence durchdringt Alert-Rauschen auf der Netzwerkebene |
| Cloud-Infrastruktur und die darauf laufenden KI-Modelle/Pipelines absichern | Wiz | AI-SPM ist das einzige Angebot hier, das speziell für die Absicherung des KI-Stacks selbst gebaut ist |
| KI-priorisiertes Schwachstellen- und Exposure-Management, nicht nur eine CVE-Liste | Tenable | AI Exposure legt die Angriffspfade offen, die tatsächlich Geschäftsrisiko schaffen |
| Ein SIEM, das auf Verhaltensanalyse statt nur auf Korrelationsregeln aufbaut | Exabeam | UEBA-first-Erkennung erfasst Insider-Bedrohungen, die regelbasiertes SIEM verpasst |
| Hyperscale-Log-Aufnahme mit natürlichsprachlicher KI-Untersuchung | Google Security Operations | Preise pro Mitarbeiter beseitigen den Anreiz, die eigene Umgebung zu unterprotokollieren |
| Legacy-SOAR durch Vollstack-Multi-Agent-SOC-Automatisierung ersetzen | Torq | HyperSOC ist für Hyperautomatisierung gebaut, keine enge Punktwerkzeug-Automatisierung |
| Flexible KI-gestützte Automatisierung, die zum Budget eines schlanken Sicherheitsteams passt | Tines | Kostenlose und 500-$/Monat-Stufen machen es unterhalb von Torqs Enterprise-Untergrenze zugänglich |
| Autonome Tier-1-Alert-Triage, ohne mehr Tier-1-Analysten einzustellen | Dropzone AI oder Prophet Security | Beide bepreisen nach Untersuchungsvolumen, nicht nach Seat, und triagieren rund um die Uhr |
| Enterprise-taugliche 24/7-Erkennung und -Reaktion bei einem KMU-Budget | Huntress | Gebündeltes SOC aus Mensch und KI schlägt die Kosten, Enterprise-Tools einzeln zusammenzustellen |
Die nächsten Schritte
Wählen Sie die Sicherheitsfunktion, die gerade am meisten schmerzt (Tier-1-Alert-Erschöpfung, Phishing, das an Ihrem Gateway vorbeikommt, ungepatchte Exposition, die Sie nicht priorisieren können, oder ein SOC, das nicht mit der Kopfzahl mitskaliert), nicht das Tool mit der auffälligsten agentischen Demo. Stellen Sie zwei Optionen aus derselben Zeile des obigen Entscheidungsrahmens zur engeren Auswahl und pilotieren Sie gegen eine definierte, begrenzte Menge von Alert-Typen oder Anwendungsfällen, bevor Sie Ihre gesamte Umgebung anschließen.
Wenn Ihre Organisation bereits Microsoft, CrowdStrike oder SentinelOne als Kernplattform betreibt, fragen Sie zuerst, welche KI bereits enthalten ist, bevor Sie ein neues Punktwerkzeug kaufen. Wenn Sie die neuere KI-SOC-Analysten-Kategorie (Dropzone AI, Prophet Security, Torq, Tines) evaluieren, messen Sie zuerst Ihr tatsächliches Alert- oder Untersuchungsvolumen, da diese Zahl fast die gesamte Preisrechnung in dieser Liste antreibt. Und falls sich herausstellt, dass Cybersicherheit nicht Ihre eigentliche Lücke ist, decken die breitere Übersicht best AI tools in 2026 und der Leitfaden best AI tools for enterprise angrenzende Kategorien ab, die einen Blick wert sind.
Für Teams, die die Menschen hinter diesen Tools aufbauen oder beaufsichtigen, sind das Cybersecurity-Awareness-Framework und die Cybersecurity AI Specialist Stellenbeschreibung nützliche Ausgangspunkte, und die Erklärstücke zu KI-Sicherheit und API-Sicherheit decken die zugrunde liegenden Konzepte ab, die mehrere Tools auf dieser Liste zu verteidigen gebaut sind. Wenn Sie abwägen, ob Sie eine Sicherheitsautomatisierungsebene selbst bauen sollten, führt der AI-Security-Monitoring-Agent-Bauplan durch das, was eine selbst gebaute Version der Kernfunktion von Dropzone AI oder Prophet Security tatsächlich bedeutet, und KI-Sicherheit und Compliance deckt die Governance-Seite ab, die die meisten dieser Tools nicht für Sie übernehmen. Für einen breiteren Blick auf KI-Automatisierung jenseits von Sicherheit im Speziellen siehe best AI automation tools und best AI agents.
Principal Product Marketing Strategist
On this page
- Update Juli 2026: Was sich geändert hat
- Wichtige Fakten
- Schnellvergleichstabelle
- Passung nach Größe und Einsatz
- 1. Microsoft Security Copilot: KI eingebettet über Defender, Sentinel und Entra hinweg
- 2. CrowdStrike (Charlotte AI): Agentischer Analyst auf der Falcon-Endpoint-Plattform
- 3. SentinelOne (Purple AI): Agentic Investigation jetzt für jeden Singularity-Kunden geöffnet
- 4. Darktrace: Self-Learning AI für Anomalieerkennung ohne Signaturen
- 5. Abnormal Security: KI-native Abwehr gegen Phishing und Business Email Compromise
- 6. Vectra AI: KI-gestützte Netzwerkerkennung und -reaktion über die hybride Cloud hinweg
- 7. Wiz: KI-Sicherheitsstatus-Management für Cloud- und KI-Workloads
- 8. Tenable: KI-priorisiertes Schwachstellen- und Exposure-Management
- 9. Exabeam: Verhaltensanalytisches SIEM, das nicht nur auf Korrelationsregeln setzt
- 10. Google Security Operations (Chronicle) mit Gemini: KI-Untersuchung im Hyperscale-Maßstab
- 11. Torq: KI-SOC-Plattform, gebaut als Ersatz für Legacy-SOAR
- 12. Tines: Flexible KI-gestützte Automatisierung, die nach unten skaliert, nicht nur nach oben
- 13. Dropzone AI: Autonome Tier-1-Alert-Triage im großen Maßstab
- 14. Prophet Security: KI-Analyst, aufgesetzt auf Ihren bestehenden SIEM- und EDR-Stack
- 15. Huntress: Verwaltetes KI-gestütztes SOC für Teams ohne eigenes Sicherheitsteam
- Entscheidungsrahmen
- Die nächsten Schritte