Bahasa Indonesia
Alat AI Terbaik untuk Cybersecurity di 2026: 15 Tools Diurutkan Berdasarkan Fungsi Keamanan
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Jika Anda sedang membangun security stack berbantuan AI di 2026, Microsoft Security Copilot dan CrowdStrike Charlotte AI memimpin AI yang tertanam langsung di platform yang sudah dipakai kebanyakan enterprise, Darktrace dan Vectra AI memimpin deteksi ancaman berbasis AI lintas jaringan dan cloud, Abnormal Security memimpin pertahanan email berbasis AI, Wiz dan Tenable memimpin posture keamanan dan manajemen exposure berbasis AI, dan Dropzone AI serta Prophet Security memimpin kategori baru agentic AI SOC analyst yang mentriase alert tanpa manusia harus menyentuh setiap tiket. Panduan ini mengurutkan 15 tools berdasarkan fungsi keamanan yang benar-benar Anda butuhkan, bukan berdasarkan vendor mana yang paling keras meneriakkan kata "agentic."
Kebanyakan roundup "AI untuk cybersecurity" mencampur platform otomasi SOC seharga $450.000 setahun dengan add-on endpoint agent seharga $9 sebulan lalu menyebutnya sebuah peringkat. Itu tidak berguna saat CISO Anda menginginkan shortlist pada hari Jumat. Setiap tool di bawah ini dievaluasi berdasarkan apa yang sebenarnya diotomatisasi (investigasi SOC, deteksi jaringan, pertahanan email, prioritisasi kerentanan, atau posture keamanan), untuk siapa ia dibangun, dan berapa biayanya. Harga diverifikasi lewat halaman harga vendor dan siaran pers tempat dipublikasikan, dan disilangkan dengan pelacak harga pihak ketiga (Vendr, G2, listing AWS Marketplace) pada Juli 2026 tempat vendor menyembunyikan harga di balik formulir "hubungi kami," yang berlaku untuk kebanyakan dari mereka.
Update Juli 2026: Apa yang Berubah
- Microsoft melebur Security Copilot ke dalam Microsoft 365 E5 dan E7 sebagai jatah yang sudah termasuk, bukan sekadar add-on bayar-sesuai-pakai murni, memberi pelanggan yang memenuhi syarat 400 Security Compute Unit per bulan untuk setiap 1.000 lisensi berbayar (hingga 10.000 SCU/bulan) sebelum penagihan kelebihan berlaku di $6/SCU.
- SentinelOne membuka Agentic Investigation milik Purple AI untuk semua pelanggan Singularity di 2026 dan memperkenalkan Singularity Credits, mata uang pemakaian terpadu untuk pekerjaan berbasis AI di seluruh platform, disertai periode trial gratis.
- Tenable meluncurkan harga fleksibel "count once" baru di seluruh Tenable One pada April 2026, bertujuan memudahkan penganggaran manajemen exposure yang diprioritaskan AI saat pelanggan menambah lebih banyak jenis aset dan attack surface dari waktu ke waktu.
- Laporan Data Breach Investigations 2026 milik Verizon menemukan volume teks berbantuan AI dalam email phishing berbahaya berlipat dua dari tahun ke tahun, bahkan ketika tingkat keberhasilan klik tetap relatif datar, tanda bahwa AI menskalakan output penyerang lebih cepat dibanding kemampuan penyerang saat ini.
- Torq menutup putaran Series D senilai $140 juta pada valuasi $1,2 miliar di awal 2026, dan jumlah pelanggannya kira-kira berlipat dua dalam setahun, sinyal betapa besar modal dan anggaran enterprise yang mengejar platform AI SOC agentic secara khusus.
Fakta Kunci
- Organisasi yang memakai AI dan otomasi secara ekstensif dalam keamanan menghemat $1,9 juta per breach dan mengidentifikasi insiden 80 hari lebih cepat dibanding yang tidak memakai AI atau otomasi sama sekali, menurut riset Cost of a Data Breach IBM.
- Kekurangan staf keamanan yang parah dikaitkan dengan kenaikan biaya breach rata-rata $1,76 juta dibanding organisasi yang stafnya cukup, menurut IBM.
- Kesenjangan tenaga kerja cybersecurity global mencapai 4,8 juta peran yang belum terisi, kenaikan 19% dari tahun ke tahun, dan tenaga kerja perlu tumbuh 87% untuk memenuhi permintaan saat ini, menurut studi Cybersecurity Workforce ISC2.
- Gartner memprediksi 50% security operations center akan menerapkan decision support berbasis AI pada akhir 2026, menurut Top Cybersecurity Trends Gartner.
- 76% defender mengatakan AI agent sudah menangani lebih dari 10% beban kerja harian mereka, menurut laporan 2026 State of Threat Detection Vectra AI.
- Volume teks berbantuan AI yang ditemukan dalam email phishing berbahaya berlipat dua dari tahun ke tahun, dan unsur manusia tetap hadir dalam 62% breach, menurut laporan Data Breach Investigations 2026 Verizon.
- AI SOC agent baru berada di penetrasi pasar 1%-5% saat ini, kategori yang dinilai Gartner "embrionik" dengan 2 hingga 5 tahun menuju adopsi mainstream, menurut Hype Cycle for Security Operations Gartner, dikutip lewat Simbian.
Tabel Perbandingan Cepat
| Tool | Paling Cocok Untuk | Harga Awal | Kekuatan Utama | Keterbatasan Utama |
|---|---|---|---|---|
| Microsoft Security Copilot | Enterprise yang berpusat pada Microsoft di E5/E7 | Jatah SCU termasuk di E5/E7; bayar-sesuai-pakai mulai $4/SCU-jam di luar itu | AI tertanam lintas Defender, Sentinel, dan Entra tanpa console baru | Harga bayar-sesuai-pakai standalone mahal tanpa jatah E5/E7 |
| CrowdStrike (Charlotte AI) | Tim endpoint-first yang ingin analyst AI-native | Falcon $7,99-$19,99/perangkat/bulan; Charlotte AI menambah ~$8-$14/endpoint/tahun | Telemetri endpoint yang dalam menghasilkan jawaban AI yang benar-benar kontekstual | Nilai Charlotte AI bergantung pada seberapa dalam Anda sudah masuk ekosistem Falcon |
| SentinelOne (Purple AI) | Investigasi dan respons EDR/XDR otonom | Singularity Complete mulai $179,99/endpoint/tahun (kesepakatan negosiasi lebih rendah) | Investigasi agentic kini terbuka untuk semua pelanggan Singularity | Harga Purple AI standalone tidak dipublikasikan terpisah dari tingkatan platform |
| Darktrace | Deteksi berbasis anomali tanpa mengandalkan signature | Custom; kesepakatan riil rata-rata ~$55.200/tahun (rentang $12K-$132K) | Self-Learning AI membangun baseline perilaku normal, bukan mengejar ancaman yang sudah dikenal | Harga tidak transparan; bundel multi-modul cepat menjadi mahal di mid-market |
| Abnormal Security | Menghentikan phishing dan BEC yang dihasilkan AI | ~$15-$35/karyawan/tahun harga daftar; kesepakatan negosiasi sering lebih rendah | Baseline perilaku per karyawan menangkap serangan tanpa payload dan tanpa signature | Hanya email; bukan pengganti cakupan endpoint, jaringan, atau SIEM |
| Vectra AI | Deteksi dan respons jaringan berbasis AI | Custom; hubungi untuk quote | Attack Signal Intelligence memangkas noise alert lintas jaringan hybrid/cloud | Tidak ada harga yang dipublikasikan; sulit membuat shortlist cepat tanpa panggilan sales |
| Wiz | Mengamankan workload cloud dan AI (model, pipeline) | Custom; biasanya $30K-$50K/tahun entri, berskala dengan jumlah workload | AI-SPM memperluas visibilitas CNAPP ke stack AI itu sendiri, bukan hanya infra cloud | Harga khusus enterprise; biaya berskala cepat dengan jumlah workload dan pengeluaran cloud |
| Tenable | Manajemen kerentanan dan exposure yang diprioritaskan AI | Vulnerability Management mulai ~$3.500/tahun; Tenable One mulai ~$25K/tahun | Harga "count once" baru 2026 menyederhanakan penganggaran lintas jenis aset | Kedalaman penuh AI Exposure Tenable One memerlukan tingkatan Advanced |
| Exabeam | SIEM analitik perilaku yang menggantikan korelasi berbasis aturan | Mulai $250/pengguna termonitor/tahun (berbasis entitas, bukan per seat) | Deteksi UEBA-first menangkap ancaman internal yang terlewat SIEM berbasis aturan | Tidak mempublikasikan daftar harga sederhana; quote bervariasi menurut volume data dan modul |
| Google Security Operations (Gemini) | Ingesti log volume tinggi dengan investigasi bahasa natural | Standard ~$30-$50/karyawan/tahun; Enterprise ~$60-$95/karyawan/tahun | Asisten investigasi Gemini terbundel dalam harga tingkatan pada skala hyperscale | Fitur Gemini tidak dirinci terpisah; sulit mengisolasi biaya/nilainya |
| Torq | Otomasi SOC full-stack menggantikan SOAR lama | HyperSOC mulai $450.000/tahun (AWS Marketplace, kontrak 12 bulan) | AI SOC multi-agent dengan 300+ integrasi siap pakai, workflow no-code | Harga entri kelas enterprise membuatnya tak terjangkau tim security yang lebih kecil |
| Tines | Tim ramping yang ingin otomasi berbantuan AI yang fleksibel | Gratis (Community); Starter $500/bulan; Enterprise mulai ~$50K/tahun | Harga berbasis konsumsi berskala turun ke anggaran tim kecil, bukan hanya naik | Kredit AI menambah biaya di atas paket dasar kecuali Anda membawa API key sendiri |
| Dropzone AI | Triase alert Tier-1 otonom pada volume alert tinggi | Mulai $36.000/tahun untuk 4.000 investigasi, pengguna tak terbatas | Harga berbasis investigasi, bukan per seat; 80+ integrasi sudah termasuk | Penagihan per-alert-yang-di-ingest bisa jadi mahal dengan volume alert besar dan tak terduga |
| Prophet Security | Analyst AI yang dilapiskan pada stack SIEM/EDR yang sudah ada | $10/investigasi ($50.000/tahun untuk 5.000 investigasi) | Harga berbasis pemakaian mengaitkan biaya langsung dengan volume investigasi, bukan headcount | Hanya quote custom; lebih sulit dianggarkan tanpa mengetahui volume investigasi Anda lebih dulu |
| Huntress | UKM dan MSP yang ingin SOC 24/7 tanpa tim security | $2,50-$3,50/endpoint/bulan (MSP); ~$8,99/endpoint/bulan langsung | SOC 24/7 gabungan manusia-plus-AI, threat hunting, dan managed AV terbundel, tanpa biaya add-on | Tidak dibangun untuk skala enterprise besar atau rekayasa deteksi custom yang mendalam |
Kecocokan Ukuran dan Deployment
Gunakan tabel ini sebagai filter tahap setelah Anda tahu kira-kira berapa banyak endpoint, karyawan, atau investigasi yang Anda amankan.
| Tool | UKM (di bawah 200 karyawan) | Mid-Market (200-2.000) | Enterprise (2.000+) |
|---|---|---|---|
| Microsoft Security Copilot | Mungkin | Kecocokan kuat (jika di M365) | Kecocokan kuat |
| CrowdStrike (Charlotte AI) | Mungkin | Kecocokan kuat | Kecocokan kuat |
| SentinelOne (Purple AI) | Mungkin | Kecocokan kuat | Kecocokan kuat |
| Darktrace | - | Mungkin | Kecocokan kuat |
| Abnormal Security | Mungkin | Kecocokan kuat | Kecocokan kuat |
| Vectra AI | - | Mungkin | Kecocokan kuat |
| Wiz | - | Mungkin | Kecocokan kuat |
| Tenable | Mungkin | Kecocokan kuat | Kecocokan kuat |
| Exabeam | - | Mungkin | Kecocokan kuat |
| Google Security Operations | - | Mungkin | Kecocokan kuat |
| Torq | - | - | Kecocokan kuat |
| Tines | Kecocokan kuat | Kecocokan kuat | Mungkin |
| Dropzone AI | Mungkin | Kecocokan kuat | Mungkin |
| Prophet Security | Mungkin | Kecocokan kuat | Mungkin |
| Huntress | Kecocokan kuat | Kecocokan kuat | - |
1. Microsoft Security Copilot: AI Tertanam Lintas Defender, Sentinel, dan Entra
Taruhan Microsoft adalah AI keamanan seharusnya tidak hidup di console terpisah. Security Copilot duduk di dalam Defender, Sentinel, Entra, dan Intune, menjawab pertanyaan bahasa natural terhadap telemetri yang sudah Anda kumpulkan dan menyusun ringkasan insiden, query KQL, serta catatan reverse-engineering tanpa perlu berpindah konteks.
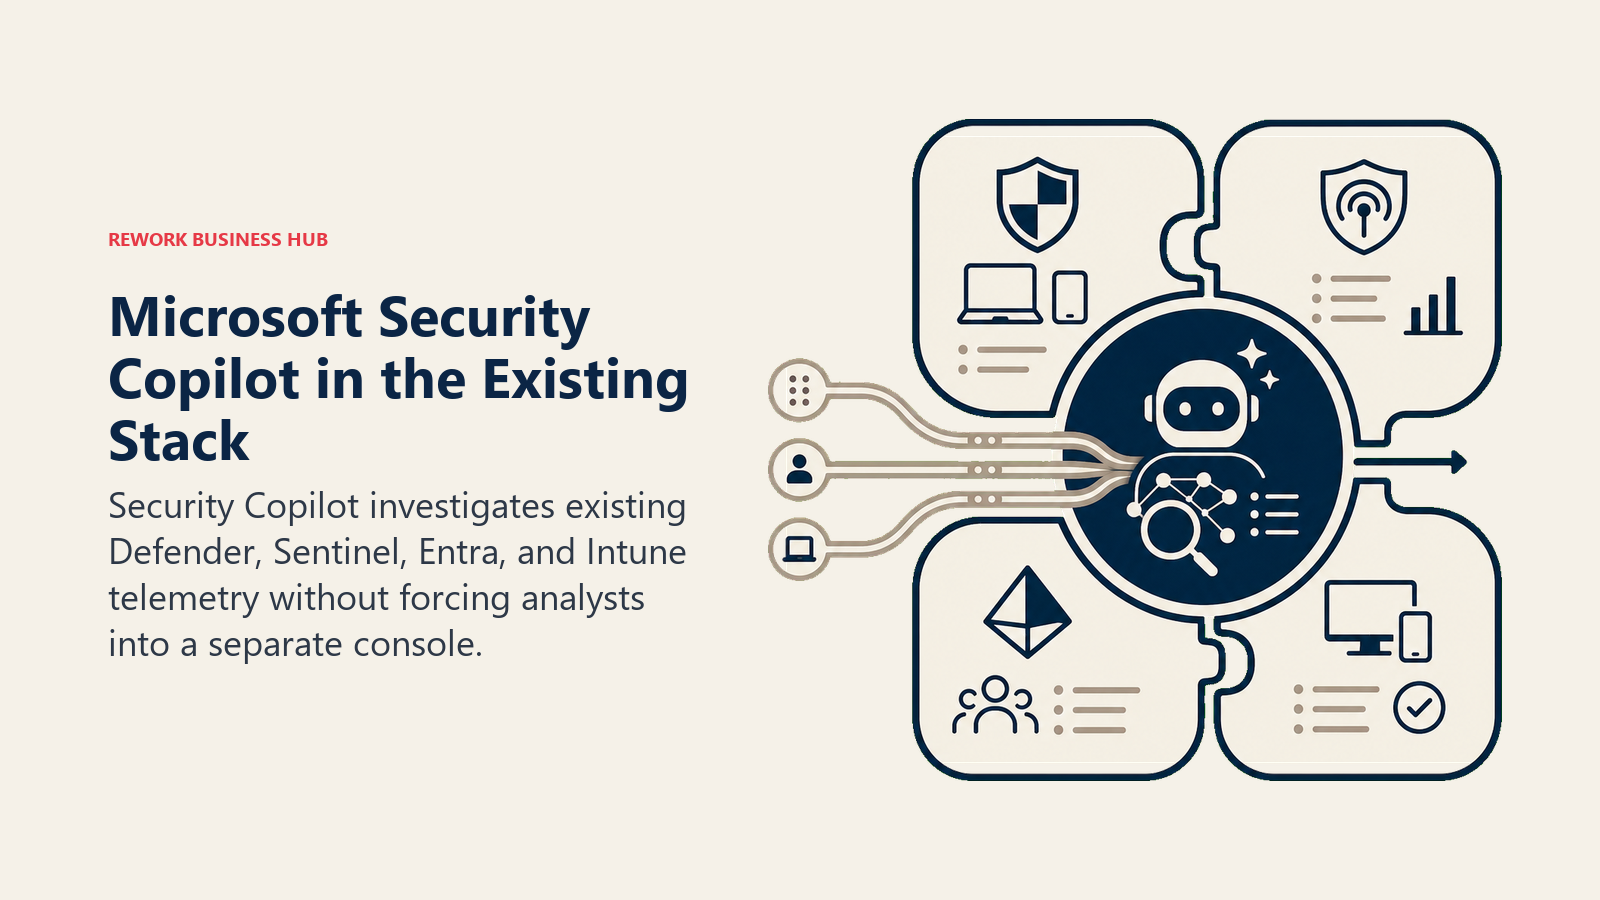
Pergeseran harga di 2026 lebih penting daripada produknya sendiri bagi kebanyakan pembeli. Pelanggan Microsoft 365 E5 dan E7 kini mendapat jatah SCU bulanan (400 SCU per 1.000 lisensi, hingga 10.000/bulan) tanpa biaya tambahan, yang membuat Copilot efektif gratis untuk dicoba bagi siapa pun yang sudah membayar E5/E7. Sebaliknya, harga bayar-sesuai-pakai standalone berkisar sekitar $35.000/tahun untuk satu SCU yang diprovisikan, dan kebanyakan deployment riil membutuhkan setidaknya tiga.
| Yang Anda dapat | Yang tidak Anda dapat |
|---|---|
| AI tertanam lintas Defender, Sentinel, dan Entra tanpa tool baru untuk dipelajari | Nilai penuhnya memerlukan investasi mendalam pada security stack Microsoft yang sudah ada |
| Jatah SCU termasuk untuk pelanggan M365 E5/E7 per Juli 2026 | Harga bayar-sesuai-pakai standalone mahal di luar jatah itu |
| Investigasi insiden bahasa natural dan pembuatan query KQL | Alokasi SCU direset bulanan dan tidak bergulir jika tidak terpakai |
| Berskala dari satu analyst hingga SOC enterprise penuh | Kurang berguna untuk tim yang menjalankan security stack yang bukan Microsoft |
Harga: Jatah SCU termasuk untuk pelanggan Microsoft 365 E5/E7 (400 SCU/bulan per 1.000 lisensi, hingga 10.000/bulan); SCU terprovisi standalone mulai $4/jam (~$35.000/tahun untuk satu), kelebihan di $6/SCU.
Paling cocok untuk: Enterprise yang sudah menjalankan Defender, Sentinel, atau Entra sebagai security stack inti mereka dan ingin investigasi AI tanpa menambah vendor baru.
2. CrowdStrike (Charlotte AI): Analyst Agentic di Atas Platform Endpoint Falcon
Filosofi CrowdStrike adalah telemetri endpoint merupakan sinyal terkaya dalam keamanan, dan Charlotte AI dibangun untuk bernalar langsung atas telemetri itu. Ia diposisikan sebagai security analyst generatif yang menjawab pertanyaan bahasa natural terhadap data Falcon Anda dan, lewat Charlotte Agentic SOAR, mengambil aksi otomatis berbasis kredit di seluruh environment Anda.
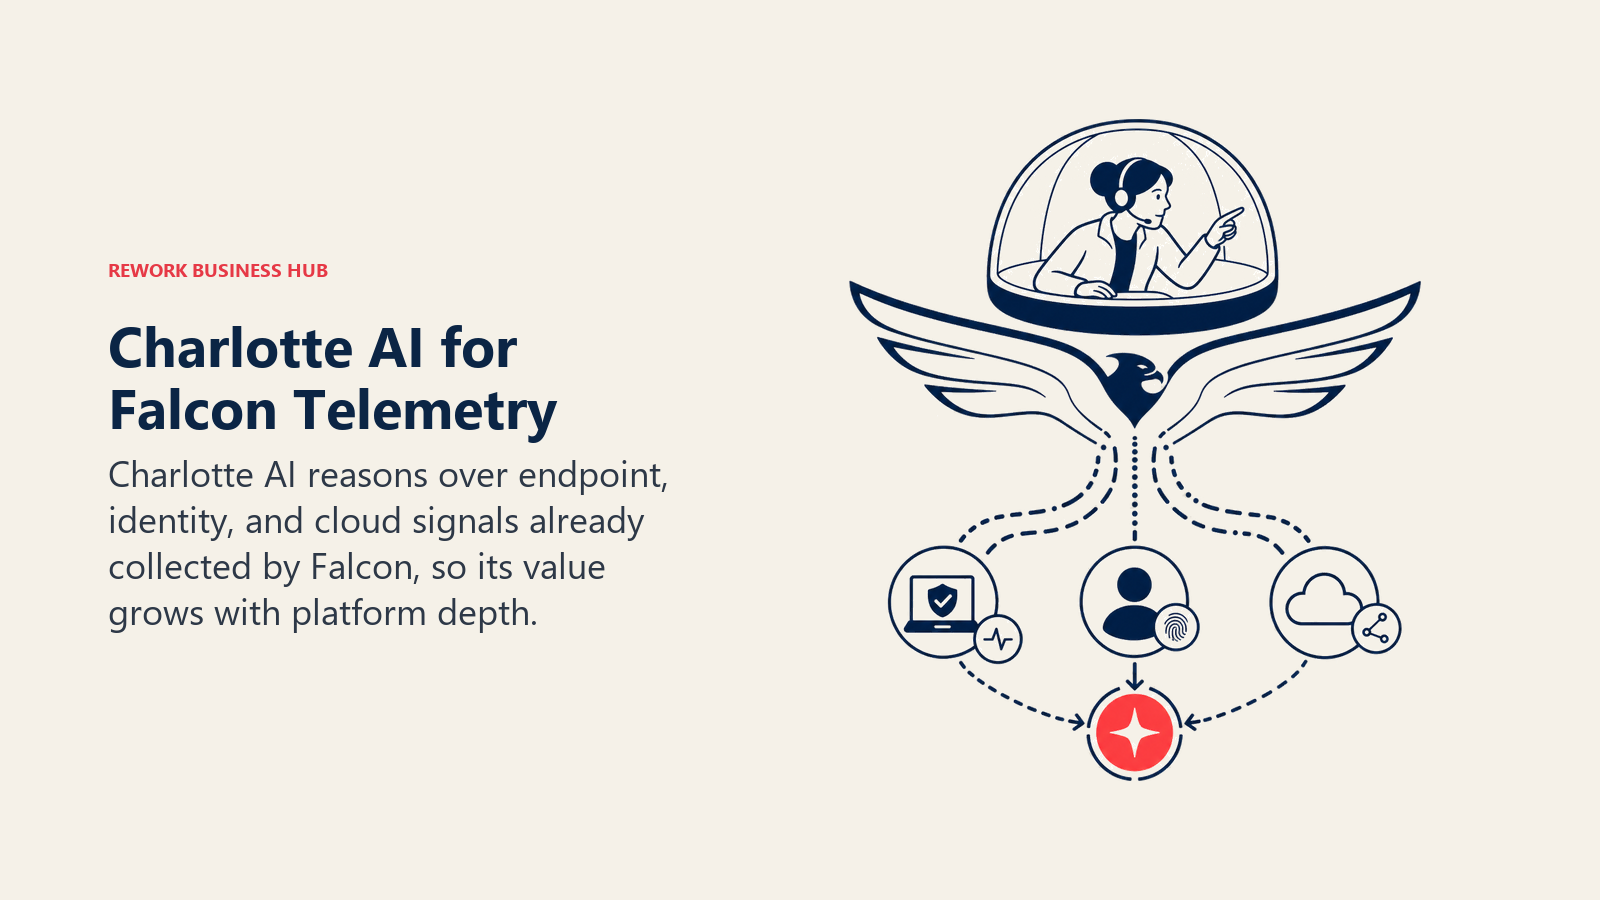
Jebakannya adalah kegunaan Charlotte AI berskala sesuai seberapa dalam Anda sudah masuk ekosistem Falcon. Tim yang menjalankan Falcon untuk proteksi endpoint, identity, dan cloud mendapat jawaban yang benar-benar kontekstual; tim yang menempelkan Charlotte AI pada deployment Falcon yang tipis mendapat asisten yang kurang mampu. Falcon sendiri membentang empat tingkatan dari $7,99 hingga $19,99 per perangkat per bulan, dengan fitur Charlotte AI termasuk di tingkatan yang lebih tinggi dan tersedia sebagai add-on di tempat lain.
| Yang Anda dapat | Yang tidak Anda dapat |
|---|---|
| Analyst AI generatif yang bernalar atas telemetri endpoint, identity, dan cloud yang dalam | Nilai terikat langsung pada seberapa banyak platform Falcon yang sudah Anda adopsi |
| Charlotte Agentic SOAR untuk aksi respons otomatis berbasis kredit | Harga berbasis kredit untuk aksi agentic menambah satu dimensi biaya lagi untuk dilacak |
| Positioning AI-native lintas console Falcon yang terpadu | Benchmark harga Charlotte AI masih menyesuaikan sebagai add-on yang lebih baru |
| Kecocokan kuat untuk tim yang sudah terstandardisasi pada CrowdStrike | Kurang menarik sebagai lapisan AI standalone untuk environment non-Falcon |
Harga: Platform Falcon mulai $7,99-$19,99/perangkat/bulan lintas empat tingkatan; Charlotte AI biasanya menambah $8-$14/endpoint/tahun pada kontrak enterprise, menurut data benchmark dari kesepakatan Falcon yang sudah ditandatangani.
Paling cocok untuk: Tim security endpoint-first yang sudah terstandardisasi pada CrowdStrike Falcon dan ingin analyst AI yang dilapiskan di atasnya, bukan platform pengganti.
3. SentinelOne (Purple AI): Investigasi Agentic Kini Terbuka untuk Semua Pelanggan Singularity
Purple AI milik SentinelOne dibangun di sekitar satu taruhan spesifik: nilai AI SOC datang dari investigasi otonom, bukan sekadar chat. Di 2026, SentinelOne membuka kapabilitas Agentic Investigation milik Purple AI untuk semua pelanggan Singularity dan memperkenalkan Singularity Credits, mata uang terpadu untuk menjalankan pekerjaan berbasis AI di seluruh platform, disertai trial gratis untuk memulai.
Purple AI dikirim di dalam tingkatan Singularity Complete, bukan sebagai SKU standalone, sehingga harganya mengikuti platform yang lebih luas. Harga daftar berada di sekitar $179,99/endpoint/tahun pada Complete, meski kesepakatan enterprise yang dinegosiasikan pada rentang 200-2.000 endpoint umumnya mendekati $135-$153/endpoint. Trade-off-nya adalah Anda tidak bisa membeli kapabilitas spesifik Purple AI tanpa membeli tingkatan Singularity Complete terlebih dahulu.
| Yang Anda dapat | Yang tidak Anda dapat |
|---|---|
| Agentic Investigation kini tersedia untuk semua pelanggan Singularity | Tidak ada SKU Purple AI standalone; memerlukan tingkatan Singularity Complete |
| Singularity Credits menyatukan penagihan pemakaian AI di seluruh platform | Konsumsi kredit untuk pemakaian agentic yang berat bisa sulit diproyeksikan sejak awal |
| EDR penuh, visibilitas Storyline, dan retensi 14 hari termasuk di Complete | Harga daftar per endpoint tinggi sebelum negosiasi enterprise |
| Kecocokan kuat untuk tim yang ingin investigasi otonom, bukan sekadar tanya-jawab | Kurang menarik untuk tim yang belum mengevaluasi SentinelOne sebagai EDR mereka |
Harga: Singularity Complete (termasuk Purple AI) mulai $179,99/endpoint/tahun harga daftar; kesepakatan negosiasi pada rentang 200-2.000 endpoint umumnya mendekati $135-$153/endpoint.
Paling cocok untuk: Tim yang sedang mengevaluasi SentinelOne sebagai platform EDR/XDR inti mereka dan ingin investigasi otonom agentic sudah termasuk, bukan ditempelkan belakangan.
4. Darktrace: AI Self-Learning untuk Deteksi Anomali Tanpa Signature
Keyakinan pendirian Darktrace belum berubah sejak 2013: tool keamanan yang mengandalkan signature yang sudah dikenal akan selalu tertinggal dari serangan yang belum dikenal, sehingga AI-nya membangun model "normal" yang hidup dan terus berevolusi untuk jaringan, email, dan cloud Anda, lalu menandai dan bisa secara otonom mengisolasi penyimpangan lewat Antigena, modul respons otomatisnya.
Pendekatan itu benar-benar terdiferensiasi untuk menangkap ancaman baru, bergerak lambat, atau internal yang sepenuhnya terlewat tool berbasis signature. Trade-off-nya adalah transparansi harga dan biaya pada skala: Darktrace tidak mempublikasikan harga daftar, dan kontrak riil yang dilacak Vendr rata-rata $55.200/tahun tetapi berkisar dari $12.000 hingga lebih dari $131.000 tergantung perangkat yang dimonitor dan modul yang dideploy, dengan bundel multi-modul mid-market berkisar $150.000-$500.000/tahun.
| Yang Anda dapat | Yang tidak Anda dapat |
|---|---|
| Self-Learning AI membangun baseline perilaku normal lintas jaringan, email, dan cloud | Tidak ada harga yang dipublikasikan; setiap kesepakatan adalah negosiasi custom |
| Respons otonom Antigena mengisolasi ancaman tanpa menunggu manusia | Bundel multi-modul cepat menjadi mahal di luar deployment skala kecil |
| Kuat dalam menangkap ancaman baru dan internal yang terlewat tool signature | Memerlukan waktu tuning agar AI mempelajari baseline environment Anda |
| Diskon 20-35% dari quote awal umum terjadi dengan persiapan yang tepat | Eskalator kontrak (3-7%/tahun) pada kesepakatan multi-tahun bertambah signifikan |
Harga: Quote custom; kesepakatan riil rata-rata ~$55.200/tahun (rentang $12.000-$131.667); deployment kecil (100-500 perangkat) berkisar $50.000-$150.000/tahun untuk satu modul.
Paling cocok untuk: Tim mid-market hingga enterprise yang ingin deteksi berbasis anomali lintas jaringan, email, dan cloud tanpa mengandalkan signature ancaman yang sudah dikenal.
5. Abnormal Security: Pertahanan AI-Native Terhadap Phishing dan Business Email Compromise
Seluruh produk Abnormal dibangun atas satu wawasan: phishing dan business email compromise modern jarang membawa payload berbahaya, sehingga gateway email berbasis signature dan reputasi melewatkannya. Sebagai gantinya, Abnormal membangun baseline perilaku untuk setiap karyawan dan hubungan vendor, lalu menandai anomali secara real time, entah itu invoice vendor dari domain yang sedikit salah atau impersonasi CEO dengan tata bahasa sempurna.
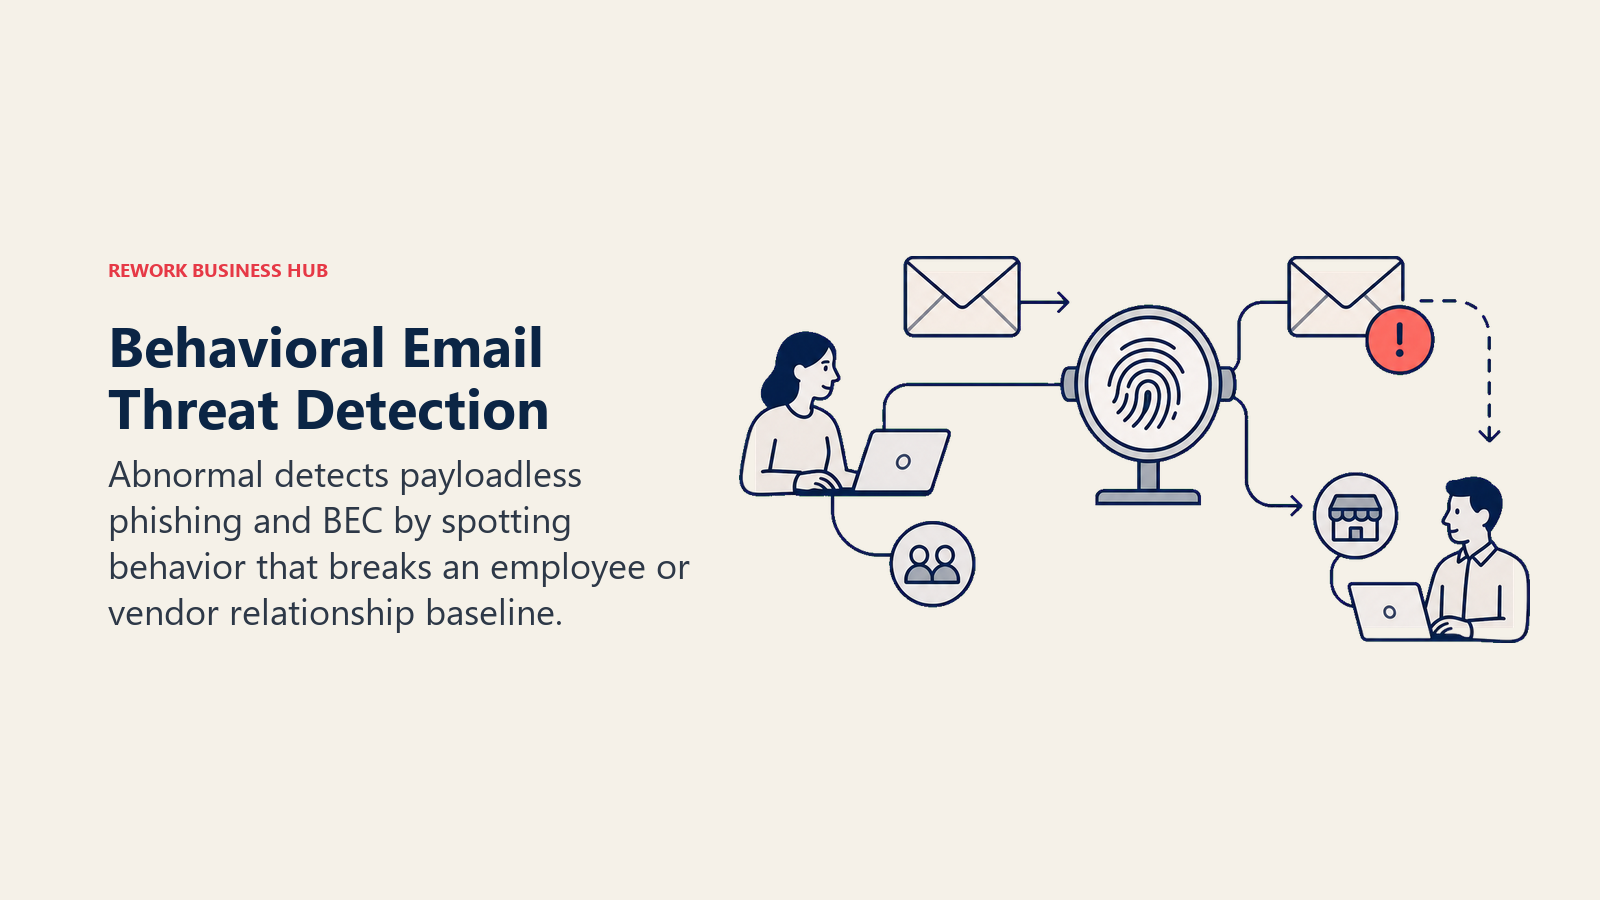
Pendekatan perilaku itu makin penting setiap kuartal. DBIR 2026 milik Verizon menemukan teks berbantuan AI dalam email phishing berbahaya berlipat dua dari tahun ke tahun, dan phishing tetap menjadi vektor akses awal berbantuan AI terbesar di angka 44%. Keterbatasan Abnormal adalah cakupannya: ia adalah spesialis keamanan email, bukan platform lengkap, sehingga perlu berdampingan dengan cakupan endpoint, jaringan, dan SIEM, bukan menggantikannya.
| Yang Anda dapat | Yang tidak Anda dapat |
|---|---|
| Baseline perilaku per karyawan/vendor menangkap serangan tanpa payload | Hanya email; tidak mencakup endpoint, jaringan, atau workload cloud |
| Mendeteksi BEC dan account takeover yang terlewat tool bergaya gateway | Harga daftar ($15-$35/karyawan/tahun) masih ada ruang negosiasi nyata |
| Deployment berbasis API berdampingan dengan Microsoft 365/Google Workspace | Tidak menggantikan kebutuhan stack deteksi dan respons yang lebih luas |
| Dibangun khusus untuk lonjakan phishing berbantuan AI yang tercatat dalam DBIR 2026 | Organisasi kecil mungkin menganggap AI email khusus berlebihan dibanding suite terbundel |
Harga: Harga daftar sekitar $15-$35/karyawan/tahun; kesepakatan multi-tahun negosiasi untuk 500-2.000 karyawan umumnya mendekati $18-$28/karyawan/tahun, dan enterprise 5.000+ karyawan sering melihat $12-$20/karyawan/tahun.
Paling cocok untuk: Organisasi mana pun, tanpa memandang ukuran, yang platform email utamanya adalah Microsoft 365 atau Google Workspace dan ingin pertahanan AI perilaku terhadap phishing dan BEC secara spesifik.
6. Vectra AI: Deteksi dan Respons Jaringan Berbasis AI Lintas Hybrid Cloud
Filosofi produk Vectra berpusat pada Attack Signal Intelligence, mesin AI-nya untuk memangkas noise alert dengan menilai dan memprioritaskan sinyal yang benar-benar mengindikasikan penyerang aktif, bukan menampilkan setiap anomali yang dilihat jaringan. Ia mencakup jaringan hybrid dan multi-cloud, bukan hanya traffic on-premises, yang penting seiring makin banyak attack surface bergeser dari perimeter tradisional.
Riset Vectra sendiri di 2026 menemukan 76% defender mengatakan AI agent sudah menangani lebih dari 10% beban kerja harian mereka, sebuah data point yang dipakai Vectra untuk berargumen bahwa triase berbantuan AI bukan lagi opsional. Trade-off bagi pembeli adalah ketidaktransparanan harga: Vectra tidak mempublikasikan tarif secara publik, dan setiap deployment memerlukan percakapan sales untuk menentukan ruang lingkup, meski packaging yang fleksibel berarti tim mid-market maupun enterprise bisa diakomodasi.
| Yang Anda dapat | Yang tidak Anda dapat |
|---|---|
| Attack Signal Intelligence memprioritaskan perilaku penyerang nyata di atas noise | Tidak ada harga yang dipublikasikan; setiap kesepakatan dimulai dengan percakapan sales |
| Cakupan membentang jaringan hybrid, multi-cloud, dan on-premises | Nilai terbaik memerlukan pekerjaan integrasi dengan tooling SOC yang sudah ada |
| Didukung riset tahunan State of Threat Detection milik Vectra sendiri | Berlebihan untuk organisasi kecil tanpa kebutuhan keamanan jaringan khusus |
| Packaging fleksibel berdasarkan ukuran deployment | Lebih sulit dibandingkan cepat tanpa proses RFP formal |
Harga: Custom; hubungi Vectra untuk quote berdasarkan ukuran jaringan dan ruang lingkup deployment. Tidak ada harga daftar yang dipublikasikan.
Paling cocok untuk: Tim mid-market hingga enterprise yang butuh deteksi dan respons jaringan berbasis AI lintas environment hybrid atau multi-cloud, bukan hanya endpoint.
7. Wiz: Manajemen Posture Keamanan AI untuk Cloud dan Workload AI
Wiz membangun namanya lewat cloud security posture management tanpa agen, dan modul AI-SPM-nya memperluas visibilitas berbasis graph yang sama ke stack AI itu sendiri: model, data training, vector database, dan pipeline yang tidak pernah bisa dilihat tool CNAPP tradisional. Seiring makin banyak perusahaan meluncurkan fitur AI mereka sendiri, mengamankan supply chain AI menjadi sepenting mengamankan infrastruktur cloud di bawahnya.
Wiz tidak mempublikasikan harga per workload; kontrak berskala dengan jumlah resource cloud, container, dan fungsi serverless yang dikelola, dan kadang sebagai persentase dari pengeluaran cloud. Kontrak entri biasanya mulai $30.000-$50.000/tahun untuk jejak yang lebih kecil (500-1.000 workload), naik ke angka enam dan tujuh digit untuk enterprise yang mengelola puluhan ribu resource.
| Yang Anda dapat | Yang tidak Anda dapat |
|---|---|
| Visibilitas berbasis graph lintas infrastruktur cloud dan pipeline AI | Tidak ada harga per workload yang dipublikasikan; setiap quote bersifat custom |
| AI-SPM memperluas cakupan ke model, data training, dan vector database | Biaya berskala langsung dengan jumlah workload dan ukuran jejak cloud |
| Deployment tanpa agen mengurangi friksi implementasi | Harga khusus enterprise membuatnya tak terjangkau tim yang sangat kecil |
| Kecocokan kuat untuk tim yang meluncurkan fitur AI mereka sendiri | Komitmen multi-tahun dibutuhkan untuk membuka diskon yang berarti |
Harga: Custom; kontrak entri biasanya $30.000-$50.000/tahun untuk 500-1.000 workload, naik ke angka enam dan tujuh digit untuk jejak cloud enterprise besar.
Paling cocok untuk: Organisasi cloud-native dan pembangun AI yang butuh visibilitas posture lintas infrastruktur cloud tradisional maupun model/pipeline AI yang berjalan di atasnya.
8. Tenable: Manajemen Kerentanan dan Exposure yang Diprioritaskan AI
Taruhan Tenable adalah manajemen kerentanan saja tidak pernah menjadi inti persoalannya, intinya adalah memahami exposure mana yang benar-benar menciptakan risiko bisnis saat dikombinasikan, dan itulah yang dibangun oleh Tenable One (platform unified exposure management-nya) dan kapabilitas AI Exposure-nya. Alih-alih daftar CVE datar yang diurutkan berdasarkan skor CVSS, prioritisasi berbasis AI menampilkan jalur exposure yang benar-benar akan dirangkai penyerang.
Perombakan harga Tenable pada April 2026 memperkenalkan model "count once" yang disederhanakan, sehingga aset yang di-scan oleh beberapa sensor hanya ditagih satu kali, perubahan berarti bagi tim yang lelah membayar dua kali untuk server yang sama. Tenable Vulnerability Management standalone mulai sekitar $3.500/tahun untuk environment kecil, sementara deployment Tenable One untuk 500-2.000 aset biasanya berkisar $25.000-$150.000/tahun.
| Yang Anda dapat | Yang tidak Anda dapat |
|---|---|
| Manajemen exposure yang diprioritaskan AI, bukan sekadar daftar keparahan CVE | Kedalaman penuh AI Exposure memerlukan tingkatan Advanced Tenable One |
| Harga "count once" baru 2026 menyederhanakan penagihan aset multi-sensor | Deployment enterprise (10.000+ aset) bisa melebihi $500.000/tahun |
| Mencakup vulnerability management, cloud, identity, dan OT dalam satu platform | Kompleksitas platform terpadu memerlukan waktu ramp-up untuk dikonfigurasi dengan baik |
| Pengakuan analyst dan pasar yang kuat dalam vulnerability management | Produk VM standalone saja tidak menyertakan fitur AI Exposure yang lebih baru |
Harga: Tenable Vulnerability Management mulai ~$3.500/tahun; Tenable One (Foundation/Advanced) biasanya $25.000-$150.000/tahun untuk 500-2.000 aset, naik melebihi $500.000/tahun pada 10.000+ aset.
Paling cocok untuk: Tim security yang ingin vulnerability management dan penilaian risiko/exposure yang diprioritaskan AI menyatu dalam satu platform, bukan disambung-sambung sendiri.
9. Exabeam: SIEM Analitik Perilaku yang Tidak Hanya Mengandalkan Aturan Korelasi
Diferensiasi Exabeam selalu berupa deteksi UEBA-first: alih-alih murni mengandalkan aturan korelasi yang melewatkan ancaman internal yang bergerak lambat, Exabeam membangun baseline perilaku untuk setiap user dan entitas, lalu menandai penyimpangan yang tidak akan pernah tertangkap mesin aturan. Platform Nova terbarunya cloud-native dan modular, memungkinkan tim membeli kapasitas data plane, analytics, UEBA, dan response secara terpisah.
Harga ditagih per entitas yang dimonitor, bukan per seat analyst, mulai sekitar $250/pengguna/tahun, yang mengubah matematika biaya dibanding SIEM berbasis seat seiring populasi yang dimonitor (bukan headcount SOC Anda) bertumbuh. Pelanggan Fusion SIEM yang sudah ada mendapat kredit migrasi senilai 20-40% dari lisensi Nova tahun pertama untuk berpindah ke platform yang lebih baru.
| Yang Anda dapat | Yang tidak Anda dapat |
|---|---|
| Deteksi UEBA-first menangkap ancaman internal yang terlewat SIEM berbasis aturan | Tidak ada daftar harga publik sederhana; quote bergantung pada volume data dan modul |
| Penagihan berbasis entitas memisahkan biaya dari headcount analyst SOC | Harga Nova modular (data plane, analytics, UEBA, response) menambah kompleksitas |
| Kredit migrasi Fusion-ke-Nova memudahkan perpindahan ke platform cloud-native | Pelanggan Fusion SIEM lama menghadapi keputusan migrasi platform yang nyata |
| Diskon multi-tahun 20-30% rutin dengan staging use-case yang disengaja | Nilai penuh analitik perilaku butuh waktu untuk matang seiring baseline terbentuk |
Harga: Mulai $250/pengguna termonitor/tahun (berbasis entitas, bukan per seat); harga Nova modular memungkinkan tim membeli data plane, analytics, UEBA, dan response terpisah; diskon multi-tahun 20-30% umum terjadi.
Paling cocok untuk: Tim security yang ingin deteksi SIEM dibangun atas analitik perilaku sejak awal, terutama untuk menangkap ancaman internal yang terlewat aturan korelasi.
10. Google Security Operations (Chronicle) dengan Gemini: Investigasi AI pada Skala Hyperscale
Pitch Google dengan Security Operations (dulunya Chronicle) adalah skala ingesti tanpa kecemasan harga per-GB yang menghantui SIEM lama: harga dihitung per karyawan per tahun, bukan per gigabyte yang di-log, yang menghilangkan insentif untuk under-log environment Anda demi menekan biaya. Gemini melapis di atasnya sebagai asisten investigasi bahasa natural, menghasilkan ringkasan terkontekstualisasi, aksi respons yang direkomendasikan, dan bahkan pembuatan deteksi/playbook dari prompt bahasa Inggris biasa.
Tiga tingkatan (Standard, Enterprise, Enterprise Plus) berkisar sekitar $30-$140 per karyawan per tahun tergantung kedalaman, dan organisasi 1.000 karyawan di Enterprise biasanya mencapai $60.000-$95.000/tahun sebelum diskon 25-35% yang rutin diberikan pada skala besar. Kapabilitas spesifik Gemini tidak dirinci sebagai baris terpisah, yang membuat sulit mengisolasi tepatnya berapa biaya lapisan AI dibanding platform dasar.
| Yang Anda dapat | Yang tidak Anda dapat |
|---|---|
| Harga per karyawan menghilangkan insentif untuk under-log environment Anda | Fitur Gemini tidak dirinci terpisah dari harga tingkatan dasar |
| Investigasi bahasa natural dan pembuatan playbook otomatis | Tingkatan Enterprise Plus penuh dibutuhkan untuk retensi data dan pemakaian Gemini terdalam |
| Retensi telemetri satu tahun sudah termasuk tanpa biaya tambahan | Memerlukan investasi ekosistem Google Cloud yang sungguhan untuk nilai penuh |
| Didukung integrasi threat intelligence Google (Mandiant, VirusTotal) | Kontrak enterprise 20.000+ karyawan bisa mencapai $900K-$1,4M sebelum diskon |
Harga: Standard ~$30-$50/karyawan/tahun; Enterprise ~$60-$95/karyawan/tahun; Enterprise Plus ~$100-$140/karyawan/tahun; diskon 25-35% rutin dinegosiasikan pada skala besar.
Paling cocok untuk: Enterprise volume tinggi yang ingin ingesti log hyperscale dengan investigasi AI bahasa natural, terutama yang sudah berinvestasi di Google Cloud.
11. Torq: Platform AI SOC yang Dibangun untuk Menggantikan SOAR Lama
Argumen Torq adalah SOAR tradisional (security orchestration, automation, and response) sudah mentok: playbook yang dibangun untuk otomasi sempit berbasis aturan tidak bisa mengimbangi volume dan kompleksitas SOC modern. HyperSOC, produk unggulan Torq, adalah sistem AI multi-agent, dilaporkan sebagai AI SOC pertama dengan dukungan native MCP (Model Context Protocol), dengan 300+ integrasi siap pakai dan 4.000+ langkah otomasi siap pakai.
Ambisi itu tercermin pada label harganya. HyperSOC dihargai $450.000/tahun di AWS Marketplace dengan kontrak 12 bulan, komitmen kelas enterprise yang mencerminkan positioning Torq: hyperautomasi keamanan full-stack, bukan point tool. Series D $140 juta perusahaan pada valuasi $1,2 miliar di awal 2026 dan jumlah pelanggan yang kira-kira berlipat dua menunjukkan traksi enterprise nyata pada titik harga itu.
| Yang Anda dapat | Yang tidak Anda dapat |
|---|---|
| AI SOC multi-agent dengan dukungan MCP native dan 300+ integrasi | Harga entri $450.000/tahun membuatnya tak terjangkau bagi kebanyakan tim mid-market |
| 4.000+ langkah otomasi siap pakai mengurangi pembangunan playbook custom | Diposisikan untuk sepenuhnya menggantikan SOAR lama, proyek migrasi yang signifikan |
| Vendor bermodal kuat ($332 juta total pendanaan, valuasi $1,2 miliar di 2026) | Harga berbasis workflow/integrasi/aksi bisa sulit diproyeksikan dengan presisi |
| Dibangun untuk hyperautomasi keamanan full-stack, bukan use case sempit | Berlebihan untuk tim yang hanya butuh triase alert, bukan otomasi SOC penuh |
Harga: HyperSOC mulai $450.000/tahun (kontrak 12 bulan, listing AWS Marketplace); harga platform yang lebih luas berskala berdasarkan workflow, integrasi, dan aksi otomasi.
Paling cocok untuk: Enterprise besar yang siap menggantikan SOAR lama sepenuhnya dengan AI SOC multi-agent full-stack.
12. Tines: Otomasi Berbantuan AI yang Fleksibel dan Berskala ke Bawah, Bukan Hanya ke Atas
Tines membangun reputasinya lewat otomasi workflow security no-code yang tidak mengunci tim ke dalam playbook kaku yang ditentukan vendor, dan lapisan AI-nya (aksi AI Agent dan Workbench) memperluas fleksibilitas yang sama ke investigasi dan respons berbantuan AI. Jika Torq dibangun untuk hyperautomasi skala enterprise, Tines sengaja dibangun agar bisa dipakai tim security dua orang juga.
Itulah diferensiator sebenarnya: tingkatan Community gratis permanen untuk proof-of-concept, tingkatan Starter $500/bulan (diluncurkan Februari 2026) untuk tim kecil yang menjalankan beban kerja produksi, dan harga Enterprise yang baru berlaku mendekati $50.000/tahun untuk deployment skala departemen. Kredit AI ditagih pada biaya aktual AWS Bedrock tanpa markup, dan tim yang membawa API key sendiri menghindari sistem kredit sepenuhnya sambil mendapat rate limit yang lebih tinggi.
| Yang Anda dapat | Yang tidak Anda dapat |
|---|---|
| Tingkatan Community gratis dan Starter $500/bulan membuatnya terjangkau tim ramping | Kredit AI menambah biaya di atas subscription dasar kecuali memakai key sendiri |
| Pembangun workflow no-code menghindari lock-in playbook yang ditentukan vendor | Harga berbasis konsumsi berarti biaya mengikuti volume otomasi, yang bisa mengejutkan |
| Berskala dari tim dua orang hingga deployment Enterprise skala departemen | Kedalaman integrasi siap pakai lebih rendah dibanding library 300+ milik Torq |
| Kredit AI ditagih pada biaya aktual, tanpa markup, model harga transparan | Fitur Enterprise (SCIM, infrastruktur khusus) memerlukan tingkatan teratas |
Harga: Community gratis; Starter $500/bulan (1 juta event/bulan, 5-20 flow); Business berskala ke level departemen; Enterprise berbasis quote, biasanya mulai ~$50.000/tahun.
Paling cocok untuk: Tim security ramping dan SOC mid-market yang ingin otomasi berbantuan AI yang fleksibel dan no-code tanpa lantai harga khusus enterprise.
13. Dropzone AI: Triase Alert Tier-1 Otonom pada Skala Besar
Pitch Dropzone AI spesifik: kebanyakan kelelahan alert SOC berasal dari triase Tier-1, pekerjaan berulang menyelidiki apakah sebuah alert adalah ancaman nyata atau noise, dan itulah persis pekerjaan yang bisa dilakukan AI agent secara otonom, 24/7, tanpa lelah atau melewatkan langkah. Ia dikirim dengan 80+ integrasi dan threat intel bawaan, dan subscription dasarnya mencakup pengguna tak terbatas, bukan menagih per seat analyst.
Harga berbasis investigasi, bukan berbasis seat: $36.000/tahun mencakup 4.000 investigasi tahunan, dengan diskon volume dan harga Enterprise/MSSP custom di atasnya. Keterbatasan sebenarnya adalah Dropzone menagih per alert yang di-ingest, yang bisa cepat mahal untuk organisasi dengan volume alert besar dan tak terduga, dan sebagian pelanggan melaporkan harus memilah dengan cermat sumber alert mana yang dihubungkan sebagai akibatnya.
| Yang Anda dapat | Yang tidak Anda dapat |
|---|---|
| Investigasi alert Tier-1 otonom 24/7 tanpa harga per seat | Penagihan per-alert-yang-di-ingest bisa melonjak dengan volume alert tak terduga |
| 80+ integrasi dan threat intel termasuk dalam subscription dasar | Harga Enterprise/MSSP custom dibutuhkan di luar volume investigasi standar |
| Pengguna tak terbatas di paket dasar, tidak lazim untuk tooling security | Pemain baru; rekam jejak enterprise lebih sedikit dibanding incumbent platform |
| Harga berbasis investigasi mengaitkan biaya dengan pemakaian aktual, bukan headcount | Memerlukan pemilihan sumber alert yang cermat untuk menghindari biaya investigasi yang membengkak |
Harga: Mulai $36.000/tahun untuk 4.000 investigasi tahunan, pengguna tak terbatas, 80+ integrasi, dan threat intel termasuk; diskon volume dan harga Enterprise/MSSP custom di atasnya.
Paling cocok untuk: Tim security yang tenggelam dalam volume alert Tier-1 dan ingin triase otonom tanpa merekrut analyst Tier-1 tambahan.
14. Prophet Security: Analyst AI yang Dilapiskan pada SIEM dan EDR yang Sudah Ada
Positioning Prophet Security mirip Dropzone (AI SOC analyst yang berfokus pada investigasi otonom) tetapi model harganya bahkan lebih langsung berbasis pemakaian: sekitar $10 per investigasi, artinya tim yang menjalankan 5.000 investigasi setahun menganggarkan sekitar $50.000/tahun plus kelebihan pada tarif per-investigasi yang sama. Pitch-nya adalah Prophet terintegrasi dengan stack SIEM dan EDR yang sudah Anda jalankan, bukan meminta Anda menggantikannya.
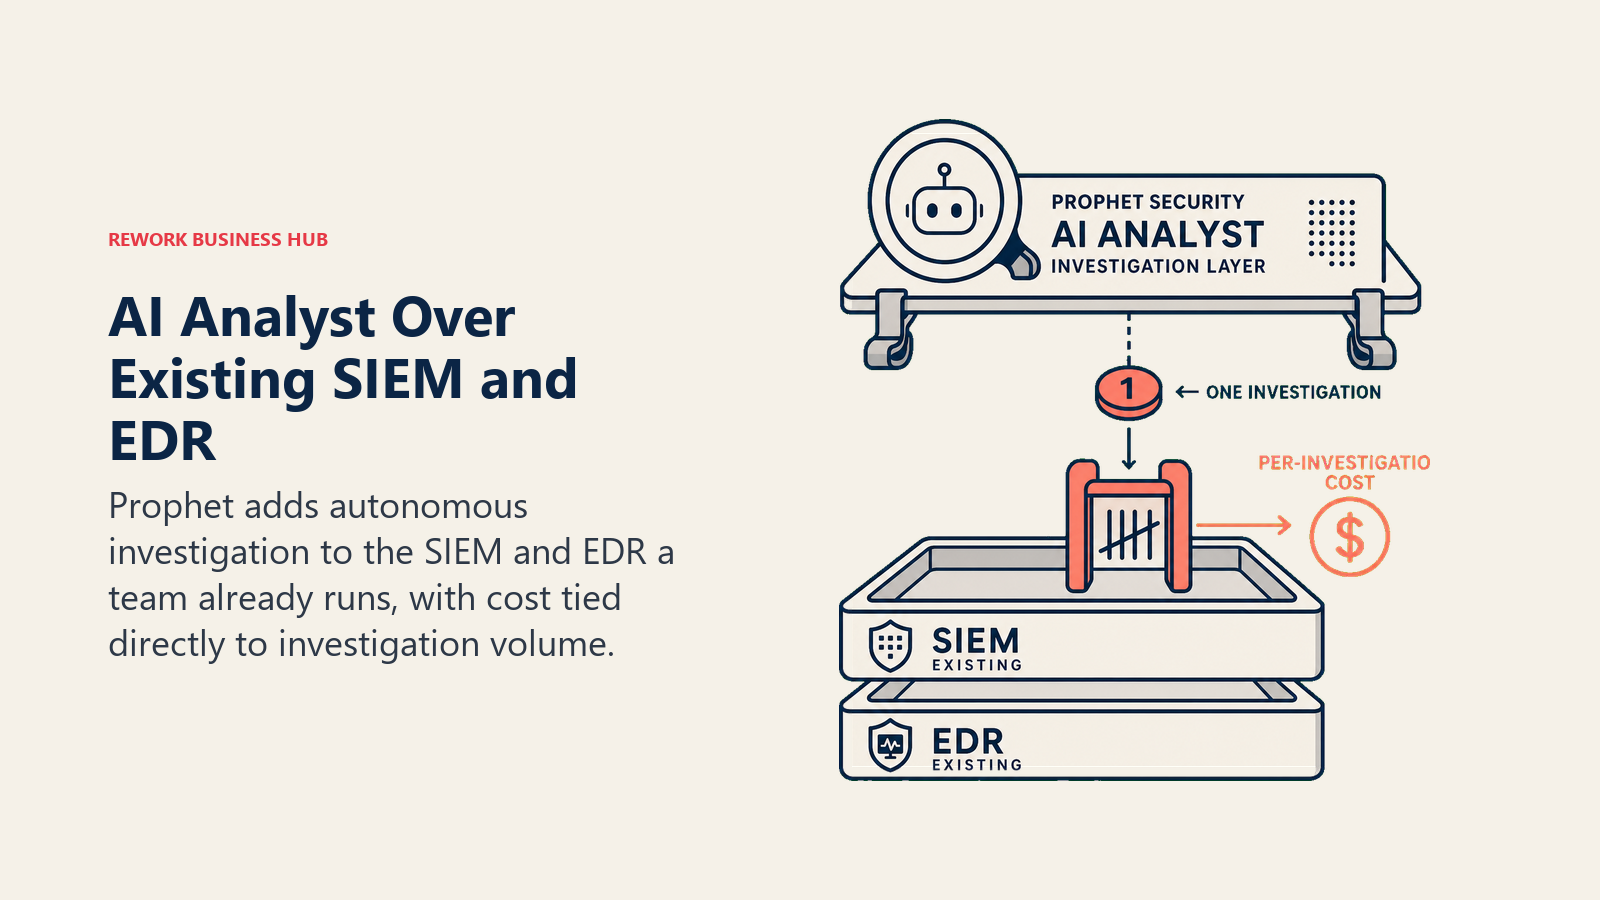
Model berbasis pemakaian itu jujur tetapi mengharuskan Anda mengetahui volume investigasi sebelum bisa menganggarkan dengan percaya diri, yang lebih sulit bagi tim yang belum pernah mengukurnya. Prophet tidak mempublikasikan harga bertingkat secara publik, sehingga quote yang akurat memerlukan tim sales yang menelusuri volume alert dan investigasi Anda saat ini.
| Yang Anda dapat | Yang tidak Anda dapat |
|---|---|
| Analyst AI yang dilapiskan pada SIEM/EDR yang sudah ada, bukan rip-and-replace | Harga berbasis pemakaian mengharuskan Anda tahu volume investigasi di muka |
| Harga per investigasi mengaitkan biaya langsung dengan pemakaian aktual | Tidak ada harga bertingkat yang dipublikasikan; setiap quote bersifat custom |
| Diposisikan khusus untuk terintegrasi dengan, bukan menggantikan, tooling saat ini | Pemain baru yang masih membangun rekam jejak yang dimiliki platform yang lebih besar |
| Matematika biaya yang lugas begitu volume investigasi diketahui | Investigasi kelebihan ditagih pada tarif yang sama, sehingga lonjakan berbiaya nyata |
Harga: Berbasis pemakaian, sekitar $10/investigasi (~$50.000/tahun untuk 5.000 investigasi), plus $10 per investigasi kelebihan. Quote custom untuk volume yang lebih besar.
Paling cocok untuk: Tim dengan stack SIEM dan EDR yang sudah mapan yang ingin analyst AI dilapiskan di atasnya untuk investigasi, bukan migrasi platform.
15. Huntress: SOC Berbantuan AI Terkelola untuk Tim Tanpa Tim Security
Huntress ada untuk pembeli spesifik: bisnis kecil atau perusahaan skala menengah yang butuh deteksi dan respons ancaman 24/7 tetapi tidak punya SOC internal dan tidak punya jalur realistis untuk membangunnya. Produk EDR, ITDR, dan SIEM terkelolanya membundel SOC 24/7 gabungan manusia-plus-AI, threat hunting aktif, ransomware canary, dan managed antivirus dalam satu harga tanpa biaya SOC terpisah dan tanpa pembatasan fitur antar tingkatan.
Pada $2,50-$3,50 per endpoint per bulan lewat mitra MSP (atau sekitar $8,99/endpoint/bulan membeli langsung), UKM dengan 100 endpoint mendapatkan apa yang seharusnya berbiaya $2.000-$3.000/bulan dalam tooling enterprise yang tidak terbundel, hanya dengan beberapa ratus dolar. Trade-off-nya, secara jujur, adalah skala: Huntress tidak dibangun untuk environment enterprise besar atau rekayasa deteksi custom yang mendalam, dan komitmen minimum 50 endpoint-nya berarti ia bukan opsi termurah untuk tim yang sangat kecil sekalipun.
| Yang Anda dapat | Yang tidak Anda dapat |
|---|---|
| SOC 24/7 gabungan manusia-plus-AI, threat hunting, dan managed AV dalam satu harga | Tidak dibangun untuk skala enterprise besar atau rekayasa deteksi custom yang mendalam |
| Tanpa biaya SOC terpisah, tanpa SKU add-on AI, tanpa pembatasan fitur per tingkatan | Komitmen minimum 50 endpoint pada kontrak standar 12 bulan |
| Diskon volume ramah-MSP pada tingkatan 50, 100, 250, 500, dan 1.000+ | Membeli langsung (dibanding lewat MSP) berbiaya jauh lebih mahal per endpoint |
| Biaya jauh lebih rendah dibanding merakit tool enterprise satu per satu | Kedalaman investigasi berbasis AI lebih rendah dibanding tool AI SOC analyst khusus |
Harga: $2,50-$3,50/endpoint/bulan pada tarif mitra MSP; ~$8,99/endpoint/bulan membeli langsung; minimum 50 endpoint pada kontrak standar 12 bulan.
Paling cocok untuk: Bisnis kecil dan MSP yang butuh cakupan deteksi dan respons 24/7 tanpa anggaran atau headcount untuk tim security internal.
Kerangka Keputusan
Gunakan tabel ini sebagai filter akhir Anda. Cocokkan situasi Anda dengan tool yang tepat.
| Jika Anda butuh... | Pilih... | Alasannya |
|---|---|---|
| AI tertanam lintas security stack berpusat-Microsoft yang sudah Anda jalankan | Microsoft Security Copilot | Jatah SCU yang termasuk di E5/E7 membuatnya hampir gratis untuk dimulai |
| Analyst agentic AI-native di atas endpoint/XDR yang sudah Anda standardisasi | CrowdStrike Charlotte AI atau SentinelOne Purple AI | Keduanya bernalar atas telemetri endpoint yang dalam yang sudah mengalir lewat platform |
| Deteksi anomali otonom tanpa mengandalkan signature ancaman yang sudah dikenal | Darktrace | Self-Learning AI menangkap ancaman baru dan internal yang terlewat tool signature |
| Menghentikan phishing dan BEC yang dihasilkan AI sebelum masuk ke inbox | Abnormal Security | Baseline perilaku menangkap serangan tanpa payload yang sepenuhnya terlewat tool gateway |
| Deteksi dan respons jaringan berbasis AI lintas hybrid atau multi-cloud | Vectra AI | Attack Signal Intelligence memangkas noise alert di lapisan jaringan |
| Mengamankan infrastruktur cloud dan model/pipeline AI yang berjalan di atasnya | Wiz | AI-SPM adalah satu-satunya penawaran di sini yang dibangun khusus untuk mengamankan stack AI itu sendiri |
| Manajemen kerentanan dan exposure yang diprioritaskan AI, bukan sekadar daftar CVE | Tenable | AI Exposure menampilkan jalur serangan yang benar-benar menciptakan risiko bisnis |
| SIEM yang dibangun atas analitik perilaku, bukan hanya aturan korelasi | Exabeam | Deteksi UEBA-first menangkap ancaman internal yang terlewat SIEM berbasis aturan |
| Ingesti log hyperscale dengan investigasi AI bahasa natural | Google Security Operations | Harga per karyawan menghilangkan insentif untuk under-log environment Anda |
| Menggantikan SOAR lama dengan otomasi SOC full-stack multi-agent | Torq | HyperSOC dibangun untuk hyperautomasi, bukan otomasi point-tool sempit |
| Otomasi berbantuan AI yang fleksibel dan sesuai anggaran tim security ramping | Tines | Tingkatan gratis dan $500/bulan membuatnya terjangkau di bawah lantai enterprise Torq |
| Triase alert Tier-1 otonom tanpa merekrut lebih banyak analyst Tier-1 | Dropzone AI atau Prophet Security | Keduanya menghargai berdasarkan volume investigasi, bukan seat, dan mentriase sepanjang waktu |
| Deteksi dan respons 24/7 kelas enterprise dengan anggaran UKM | Huntress | SOC gabungan manusia-plus-AI yang terbundel mengalahkan biaya merakit tool enterprise sendiri |
Apa yang Harus Dilakukan Selanjutnya
Pilih fungsi security yang paling merugikan Anda saat ini (kelelahan alert Tier-1, phishing yang lolos dari gateway Anda, exposure yang belum di-patch dan tidak bisa Anda prioritaskan, atau SOC yang tidak bisa berskala dengan headcount), bukan tool dengan demo agentic paling mencolok. Buat shortlist dua opsi dari baris yang sama pada kerangka keputusan di atas, dan pilot terhadap set jenis alert atau use case yang jelas dan terbatas sebelum menghubungkan seluruh environment Anda.
Jika organisasi Anda sudah menjalankan Microsoft, CrowdStrike, atau SentinelOne sebagai platform inti, mulailah dengan menanyakan AI apa yang sudah termasuk sebelum membeli point tool baru. Jika Anda sedang mengevaluasi kategori AI SOC analyst yang lebih baru (Dropzone AI, Prophet Security, Torq, Tines), ukur volume alert atau investigasi aktual Anda terlebih dahulu karena angka itu menentukan hampir semua matematika harga dalam daftar ini. Dan jika ternyata cybersecurity bukan kesenjangan sebenarnya Anda, roundup alat AI terbaik di 2026 yang lebih luas dan panduan alat AI terbaik untuk enterprise membahas kategori berdekatan yang layak dilihat.
Bagi tim yang membangun atau mengawasi manusia di balik tools ini, kerangka kesadaran cybersecurity dan Job Description Cybersecurity AI Specialist adalah titik awal yang berguna, dan penjelasan AI security serta API security membahas konsep dasar yang menjadi dasar pembangunan sebagian tools di daftar ini. Jika Anda mempertimbangkan untuk membangun lapisan otomasi security sendiri, blueprint AI security monitoring agent membahas apa yang sebenarnya terlibat dalam membangun versi buatan sendiri dari fungsi inti Dropzone AI atau Prophet Security, dan AI security and compliance membahas sisi governance yang tidak ditangani kebanyakan tools ini untuk Anda. Untuk pandangan yang lebih luas soal otomasi AI di luar security secara spesifik, lihat alat otomasi AI terbaik dan AI agent terbaik.
Principal Product Marketing Strategist
On this page
- Update Juli 2026: Apa yang Berubah
- Fakta Kunci
- Tabel Perbandingan Cepat
- Kecocokan Ukuran dan Deployment
- 1. Microsoft Security Copilot: AI Tertanam Lintas Defender, Sentinel, dan Entra
- 2. CrowdStrike (Charlotte AI): Analyst Agentic di Atas Platform Endpoint Falcon
- 3. SentinelOne (Purple AI): Investigasi Agentic Kini Terbuka untuk Semua Pelanggan Singularity
- 4. Darktrace: AI Self-Learning untuk Deteksi Anomali Tanpa Signature
- 5. Abnormal Security: Pertahanan AI-Native Terhadap Phishing dan Business Email Compromise
- 6. Vectra AI: Deteksi dan Respons Jaringan Berbasis AI Lintas Hybrid Cloud
- 7. Wiz: Manajemen Posture Keamanan AI untuk Cloud dan Workload AI
- 8. Tenable: Manajemen Kerentanan dan Exposure yang Diprioritaskan AI
- 9. Exabeam: SIEM Analitik Perilaku yang Tidak Hanya Mengandalkan Aturan Korelasi
- 10. Google Security Operations (Chronicle) dengan Gemini: Investigasi AI pada Skala Hyperscale
- 11. Torq: Platform AI SOC yang Dibangun untuk Menggantikan SOAR Lama
- 12. Tines: Otomasi Berbantuan AI yang Fleksibel dan Berskala ke Bawah, Bukan Hanya ke Atas
- 13. Dropzone AI: Triase Alert Tier-1 Otonom pada Skala Besar
- 14. Prophet Security: Analyst AI yang Dilapiskan pada SIEM dan EDR yang Sudah Ada
- 15. Huntress: SOC Berbantuan AI Terkelola untuk Tim Tanpa Tim Security
- Kerangka Keputusan
- Apa yang Harus Dilakukan Selanjutnya