Alat AI Terbaik untuk Keselamatan Siber pada 2026: 15 Alat Disenaraikan Mengikut Fungsi Keselamatan
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Jika Anda sedang membina tindanan keselamatan dibantu AI pada 2026, Microsoft Security Copilot dan CrowdStrike Charlotte AI mendahului AI yang terbina terus dalam platform yang sudah dijalankan kebanyakan perusahaan, Darktrace dan Vectra AI mendahului pengesanan ancaman dipacu AI merentasi rangkaian dan awan, Abnormal Security mendahului pertahanan e-mel AI, Wiz dan Tenable mendahului postur keselamatan dan pengurusan pendedahan berkuasa AI, dan Dropzone AI serta Prophet Security mendahului kategori baharu penganalisis SOC AI agentic yang men-triage amaran tanpa manusia menyentuh setiap tiket. Panduan ini menyenaraikan 15 alat mengikut fungsi keselamatan yang benar-benar Anda perlukan, bukan mengikut vendor mana yang paling kuat menjerit "agentic".
Kebanyakan penyusunan "AI untuk keselamatan siber" mencampurkan platform automasi SOC bernilai $450,000 setahun dengan tambahan ejen endpoint $9 sebulan dan memanggilnya satu kedudukan. Itu tidak berguna apabila CISO Anda mahukan senarai pendek menjelang Jumaat. Setiap alat di bawah dinilai berdasarkan apa yang benar-benar diautomasikannya (siasatan SOC, pengesanan rangkaian, pertahanan e-mel, keutamaan kerentanan, atau postur keselamatan), untuk siapa ia dibina, dan berapakah kosnya. Harga disahkan melalui halaman harga vendor dan kenyataan akhbar apabila diterbitkan, dan disemak silang dengan penjejak harga pihak ketiga (Vendr, G2, penyenaraian AWS Marketplace) pada Julai 2026 apabila vendor mengekalkan harga di sebalik borang "hubungi kami", iaitu kebanyakan daripada mereka.
Kemas Kini Julai 2026: Apa yang Berubah
- Microsoft menggabungkan Security Copilot ke dalam Microsoft 365 E5 dan E7 sebagai peruntukan yang disertakan, bukannya sekadar tambahan bayar-mengikut-guna, memberikan pelanggan yang layak 400 Security Compute Unit sebulan bagi setiap 1,000 lesen berbayar (sehingga 10,000 SCU/bulan) sebelum pengebilan lebihan bermula pada $6/SCU.
- SentinelOne membuka Agentic Investigation Purple AI kepada semua pelanggan Singularity pada 2026 dan memperkenalkan Singularity Credits, mata wang penggunaan bersatu untuk kerja berkuasa AI merentasi platform, di samping tempoh percubaan percuma.
- Tenable melancarkan harga fleksibel "kira sekali" yang baharu merentasi Tenable One pada April 2026, bertujuan menjadikan pengurusan pendedahan yang diutamakan AI lebih mudah dibajet apabila pelanggan menambah lebih banyak jenis aset dan permukaan serangan dari semasa ke semasa.
- Laporan Data Breach Investigations 2026 Verizon mendapati volum teks dibantu AI dalam e-mel pancingan data berniat jahat berganda dua tahun ke tahun, walaupun kadar kejayaan klik kekal lebih kurang mendatar, satu tanda bahawa AI kini mempercepatkan output penyerang lebih pantas daripada kemahiran penyerang.
- Torq menutup pusingan Series D bernilai $140 juta pada penilaian $1.2 bilion awal 2026, dan bilangan pelanggannya telah berganda dua lebih kurang dalam setahun, satu isyarat betapa banyak modal dan bajet perusahaan sedang mengejar platform SOC AI agentic secara khusus.
Fakta Utama
- Organisasi yang menggunakan AI dan automasi secara meluas dalam keselamatan menjimatkan $1.9 juta setiap pelanggaran dan mengenal pasti insiden 80 hari lebih pantas berbanding organisasi yang tidak menggunakan AI atau automasi, menurut penyelidikan Cost of a Data Breach IBM.
- Kekurangan kakitangan keselamatan yang teruk dikaitkan dengan peningkatan $1.76 juta dalam purata kos pelanggaran berbanding organisasi yang berkakitangan mencukupi, menurut IBM.
- Jurang tenaga kerja keselamatan siber global berada pada 4.8 juta peranan yang belum diisi, peningkatan 19% tahun ke tahun, dan tenaga kerja perlu berkembang 87% untuk memenuhi permintaan semasa, menurut Cybersecurity Workforce Study ISC2.
- Gartner meramalkan 50% pusat operasi keselamatan akan menggunakan sokongan keputusan berasaskan AI menjelang akhir 2026, menurut Top Cybersecurity Trends Gartner.
- 76% pembela menyatakan ejen AI sudah mengendalikan lebih 10% beban kerja harian mereka, menurut laporan 2026 State of Threat Detection Vectra AI.
- Volum teks dibantu AI yang dijumpai dalam e-mel pancingan data berniat jahat berganda dua tahun ke tahun, dan unsur manusia tetap hadir dalam 62% pelanggaran, menurut laporan Data Breach Investigations 2026 Verizon.
- Ejen AI SOC hanya berada pada penembusan pasaran 1%-5% hari ini, kategori yang dinilai Gartner sebagai "embrionik" dengan tempoh 2 hingga 5 tahun sebelum penggunaan arus perdana, menurut Hype Cycle for Security Operations Gartner, dipetik melalui Simbian.
Jadual Perbandingan Pantas
| Alat | Paling Sesuai Untuk | Harga Permulaan | Kekuatan Utama | Batasan Utama |
|---|---|---|---|---|
| Microsoft Security Copilot | Perusahaan berpusatkan Microsoft pada E5/E7 | Peruntukan SCU disertakan pada E5/E7; bayar-mengikut-guna bermula $4/jam-SCU jika tidak | AI terbina merentasi Defender, Sentinel, dan Entra tanpa konsol baharu | Harga bayar-mengikut-guna berdiri sendiri adalah mahal tanpa peruntukan E5/E7 |
| CrowdStrike (Charlotte AI) | Pasukan endpoint-first yang mahukan penganalisis AI-native | Falcon $7.99-$19.99/peranti/bulan; Charlotte AI menambah ~$8-$14/endpoint/tahun | Telemetri endpoint yang mendalam menggerakkan jawapan AI yang benar-benar kontekstual | Nilai Charlotte AI bergantung pada sejauh mana Anda sudah mendalami ekosistem Falcon |
| SentinelOne (Purple AI) | Siasatan dan tindak balas EDR/XDR autonomi | Singularity Complete bermula $179.99/endpoint/tahun (perjanjian yang dirunding lebih rendah) | Siasatan agentic kini terbuka kepada semua pelanggan Singularity | Harga Purple AI berdiri sendiri tidak diterbitkan berasingan daripada peringkat platform |
| Darktrace | Pengesanan berasaskan anomali tanpa bergantung pada tandatangan | Tersuai; perjanjian sebenar purata ~$55,200/tahun (julat $12K-$132K) | Self-Learning AI membina garis dasar tingkah laku normal, bukannya mengejar ancaman yang diketahui | Harga tidak telus; pakej berbilang modul menjadi mahal dengan cepat pada mid-market |
| Abnormal Security | Menghentikan pancingan data dan BEC yang dijana AI | Senarai ~$15-$35/pekerja/tahun; perjanjian yang dirunding selalunya lebih rendah | Garis dasar tingkah laku setiap pekerja menangkap serangan tanpa muatan dan tanpa tandatangan | Khusus e-mel sahaja; bukan pengganti liputan endpoint, rangkaian, atau SIEM |
| Vectra AI | Pengesanan dan tindak balas rangkaian dipacu AI | Tersuai; hubungi untuk sebut harga | Attack Signal Intelligence mengurangkan bunyi amaran merentasi rangkaian hibrid/awan | Tiada harga diterbitkan; sukar untuk disenarai pendek dengan cepat tanpa panggilan jualan |
| Wiz | Mengamankan beban kerja awan dan AI (model, saluran paip) | Tersuai; biasanya kemasukan $30K-$50K/tahun, berskala mengikut bilangan beban kerja | AI-SPM melanjutkan keterlihatan CNAPP kepada tindanan AI itu sendiri, bukan sekadar infrastruktur awan | Harga khusus perusahaan; kos berskala dengan cepat mengikut beban kerja dan perbelanjaan awan |
| Tenable | Pengurusan kerentanan dan pendedahan yang diutamakan AI | Vulnerability Management bermula ~$3,500/tahun; Tenable One bermula ~$25K/tahun | Harga "kira sekali" baharu 2026 memudahkan pembajetan merentasi jenis aset | Kedalaman penuh Tenable One AI Exposure memerlukan peringkat Advanced |
| Exabeam | SIEM analitik tingkah laku menggantikan korelasi peraturan | Bermula $250/pengguna dipantau/tahun (berasaskan entiti, bukan setiap kerusi) | Pengesanan UEBA-first menangkap ancaman dalaman yang terlepas pandang SIEM berasaskan peraturan | Tidak menerbitkan senarai harga yang ringkas; sebut harga berbeza mengikut volum data dan modul |
| Google Security Operations (Gemini) | Kemasukan log volum tinggi dengan siasatan bahasa semula jadi | Standard ~$30-$50/pekerja/tahun; Enterprise ~$60-$95/pekerja/tahun | Pembantu siasatan Gemini disertakan dalam harga peringkat pada skala hiper | Ciri Gemini tidak diitemkan secara berasingan; sukar mengasingkan kos/nilainya |
| Torq | Automasi SOC tindanan penuh menggantikan SOAR warisan | HyperSOC bermula $450,000/tahun (AWS Marketplace, tempoh 12 bulan) | SOC AI berbilang ejen dengan 300+ integrasi pra-bina, aliran kerja tanpa kod | Harga kemasukan bertaraf perusahaan meletakkannya di luar jangkauan pasukan keselamatan yang lebih kecil |
| Tines | Pasukan ramping yang mahukan automasi dibantu AI yang fleksibel | Percuma (Community); Starter $500/bulan; Enterprise bermula ~$50K/tahun | Harga berasaskan penggunaan berskala turun kepada bajet pasukan kecil, bukan sekadar naik | Kredit AI menambah kos di atas pelan asas melainkan Anda membawa kunci API sendiri |
| Dropzone AI | Triage amaran Tier-1 autonomi pada volum amaran yang tinggi | Bermula $36,000/tahun untuk 4,000 siasatan, pengguna tanpa had | Harga berasaskan siasatan, bukan setiap kerusi; 80+ integrasi disertakan | Pengebilan setiap amaran yang diserap boleh menjadi mahal dengan volum amaran yang besar dan tidak boleh diramal |
| Prophet Security | Penganalisis AI dilapiskan atas tindanan SIEM/EDR sedia ada | $10/siasatan ($50,000/tahun untuk 5,000 siasatan) | Harga berasaskan penggunaan mengaitkan kos terus dengan volum siasatan, bukan bilangan kakitangan | Sebut harga tersuai sahaja; lebih sukar dibajet tanpa mengetahui volum siasatan Anda terlebih dahulu |
| Huntress | PKS dan MSP yang mahukan SOC 24/7 tanpa pasukan keselamatan | $2.50-$3.50/endpoint/bulan (MSP); ~$8.99/endpoint/bulan secara langsung | SOC gabungan manusia-dan-AI 24/7, pemburuan ancaman, dan AV terurus digabungkan, tiada yuran tambahan | Tidak dibina untuk skala perusahaan besar atau kejuruteraan pengesanan tersuai yang mendalam |
Kesesuaian Saiz dan Penggunaan
Gunakan jadual ini sebagai penapis peringkat selepas Anda mengetahui lebih kurang berapa banyak endpoint, pekerja, atau siasatan yang sedang Anda amankan.
| Alat | PKS (kurang 200 pekerja) | Mid-Market (200-2,000) | Perusahaan (2,000+) |
|---|---|---|---|
| Microsoft Security Copilot | Mungkin Sesuai | Padanan Kukuh (jika pada M365) | Padanan Kukuh |
| CrowdStrike (Charlotte AI) | Mungkin Sesuai | Padanan Kukuh | Padanan Kukuh |
| SentinelOne (Purple AI) | Mungkin Sesuai | Padanan Kukuh | Padanan Kukuh |
| Darktrace | - | Mungkin Sesuai | Padanan Kukuh |
| Abnormal Security | Mungkin Sesuai | Padanan Kukuh | Padanan Kukuh |
| Vectra AI | - | Mungkin Sesuai | Padanan Kukuh |
| Wiz | - | Mungkin Sesuai | Padanan Kukuh |
| Tenable | Mungkin Sesuai | Padanan Kukuh | Padanan Kukuh |
| Exabeam | - | Mungkin Sesuai | Padanan Kukuh |
| Google Security Operations | - | Mungkin Sesuai | Padanan Kukuh |
| Torq | - | - | Padanan Kukuh |
| Tines | Padanan Kukuh | Padanan Kukuh | Mungkin Sesuai |
| Dropzone AI | Mungkin Sesuai | Padanan Kukuh | Mungkin Sesuai |
| Prophet Security | Mungkin Sesuai | Padanan Kukuh | Mungkin Sesuai |
| Huntress | Padanan Kukuh | Padanan Kukuh | - |
1. Microsoft Security Copilot: AI Terbina Merentasi Defender, Sentinel, dan Entra
Pertaruhan Microsoft ialah AI keselamatan tidak sepatutnya berada dalam konsol yang berasingan. Security Copilot diletakkan dalam Defender, Sentinel, Entra, dan Intune, menjawab soalan bahasa semula jadi berdasarkan telemetri yang sudah Anda kumpulkan serta merangka ringkasan insiden, pertanyaan KQL, dan nota kejuruteraan songsang tanpa perlu bertukar konteks.
Peralihan harga pada 2026 lebih penting berbanding produk itu sendiri bagi kebanyakan pembeli. Pelanggan Microsoft 365 E5 dan E7 kini mendapat peruntukan SCU bulanan (400 SCU bagi setiap 1,000 lesen, sehingga 10,000/bulan) tanpa kos tambahan, yang menjadikan Copilot pada dasarnya percuma untuk dicuba oleh sesiapa yang sudah membayar untuk E5/E7. Sebaliknya, harga bayar-mengikut-guna berdiri sendiri berjalan lebih kurang $35,000/tahun untuk satu SCU yang diperuntukkan, dan kebanyakan penggunaan sebenar memerlukan sekurang-kurangnya tiga.
| Apa yang Anda dapat | Apa yang Anda tidak dapat |
|---|---|
| AI terbina merentasi Defender, Sentinel, dan Entra tanpa alat baharu untuk dipelajari | Nilai penuh memerlukan pelaburan yang mendalam dalam tindanan keselamatan Microsoft sedia ada |
| Peruntukan SCU disertakan untuk pelanggan M365 E5/E7 setakat Julai 2026 | Harga bayar-mengikut-guna berdiri sendiri adalah mahal di luar peruntukan tersebut |
| Siasatan insiden bahasa semula jadi dan penjanaan pertanyaan KQL | Peruntukan SCU ditetapkan semula setiap bulan dan tidak dibawa ke hadapan jika tidak digunakan |
| Berskala daripada seorang penganalisis kepada SOC perusahaan yang penuh | Kurang berguna untuk pasukan yang menjalankan tindanan keselamatan yang bukan Microsoft sebahagian besarnya |
Harga: Peruntukan SCU disertakan untuk pelanggan Microsoft 365 E5/E7 (400 SCU/bulan bagi setiap 1,000 lesen, sehingga 10,000/bulan); SCU yang diperuntukkan secara berdiri sendiri bermula $4/jam (~$35,000/tahun untuk satu), lebihan pada $6/SCU.
Paling sesuai untuk: Perusahaan yang sudah menjalankan Defender, Sentinel, atau Entra sebagai tindanan keselamatan teras mereka dan mahukan siasatan AI tanpa menambah vendor baharu.
2. CrowdStrike (Charlotte AI): Penganalisis Agentic pada Platform Endpoint Falcon
Falsafah CrowdStrike ialah telemetri endpoint adalah isyarat paling kaya dalam keselamatan, dan Charlotte AI dibina untuk menaakul terus atas telemetri tersebut. Ia diposisikan sebagai penganalisis keselamatan generatif yang menjawab soalan bahasa semula jadi berdasarkan data Falcon Anda dan, melalui Charlotte Agentic SOAR, mengambil tindakan automatik berasaskan kredit merentasi persekitaran Anda.
Perangkapnya ialah kegunaan Charlotte AI berskala mengikut sejauh mana Anda sudah mendalami ekosistem Falcon. Pasukan yang menjalankan Falcon untuk perlindungan endpoint, identiti, dan awan mendapat jawapan yang benar-benar kontekstual; pasukan yang menampal Charlotte AI atas penggunaan Falcon yang nipis mendapat pembantu yang kurang mampu. Falcon sendiri merentasi empat peringkat daripada $7.99 hingga $19.99 setiap peranti sebulan, dengan ciri Charlotte AI disertakan pada peringkat yang lebih tinggi dan tersedia sebagai tambahan di tempat lain.
| Apa yang Anda dapat | Apa yang Anda tidak dapat |
|---|---|
| Penganalisis AI generatif yang menaakul atas telemetri endpoint, identiti, dan awan yang mendalam | Nilai dikaitkan terus dengan sejauh mana Anda sudah menerima pakai platform Falcon |
| Charlotte Agentic SOAR untuk tindakan tindak balas automatik berasaskan kredit | Harga berasaskan kredit untuk tindakan agentic menambah satu dimensi kos lagi untuk dijejaki |
| Kedudukan AI-native merentasi konsol Falcon yang bersatu | Penanda aras harga Charlotte AI masih menstabil sebagai tambahan yang lebih baharu |
| Padanan kukuh untuk pasukan yang sudah dipiawaikan pada CrowdStrike | Kurang menarik sebagai lapisan AI berdiri sendiri untuk persekitaran bukan-Falcon |
Harga: Platform Falcon daripada $7.99-$19.99/peranti/bulan merentasi empat peringkat; Charlotte AI biasanya menambah $8-$14/endpoint/tahun pada kontrak perusahaan, berdasarkan data penanda aras daripada perjanjian Falcon yang ditandatangani.
Paling sesuai untuk: Pasukan keselamatan endpoint-first yang sudah dipiawaikan pada CrowdStrike Falcon yang mahukan penganalisis AI dilapiskan di atasnya, bukan platform gantian.
3. SentinelOne (Purple AI): Siasatan Agentic Kini Terbuka kepada Setiap Pelanggan Singularity
Purple AI SentinelOne dibina di sekeliling satu pertaruhan khusus: bahawa nilai AI SOC datang daripada siasatan autonomi, bukan sekadar sembang. Pada 2026, SentinelOne membuka keupayaan Agentic Investigation Purple AI kepada semua pelanggan Singularity dan memperkenalkan Singularity Credits, mata wang bersatu untuk menjalankan kerja berkuasa AI merentasi platform, dengan percubaan percuma untuk membolehkan pasukan bermula.
Purple AI dihantar dalam peringkat Singularity Complete dan bukannya sebagai SKU berdiri sendiri, jadi harganya mengikut platform yang lebih luas. Harga senarai berada sekitar $179.99/endpoint/tahun pada Complete, walaupun perjanjian perusahaan yang dirunding dalam julat 200-2,000 endpoint lazimnya mendarat lebih hampir kepada $135-$153/endpoint. Pertukarannya ialah Anda tidak boleh membeli keupayaan khusus Purple AI tanpa membeli Singularity Complete terlebih dahulu.
| Apa yang Anda dapat | Apa yang Anda tidak dapat |
|---|---|
| Agentic Investigation kini tersedia kepada semua pelanggan Singularity | Tiada SKU Purple AI berdiri sendiri; memerlukan peringkat Singularity Complete |
| Singularity Credits menyatukan pengebilan penggunaan AI merentasi platform | Penggunaan kredit untuk penggunaan agentic yang tinggi boleh sukar diramal pada peringkat awal |
| EDR penuh, keterlihatan Storyline, dan 14 hari pengekalan disertakan pada Complete | Harga senarai setiap endpoint adalah tinggi sebelum perundingan perusahaan |
| Padanan kukuh untuk pasukan yang mahukan siasatan autonomi, bukan sekadar soal jawab | Kurang menarik untuk pasukan yang belum menilai SentinelOne sebagai EDR mereka |
Harga: Singularity Complete (termasuk Purple AI) bermula harga senarai $179.99/endpoint/tahun; perjanjian 200-2,000 endpoint yang dirunding lazimnya mendarat pada $135-$153/endpoint.
Paling sesuai untuk: Pasukan yang menilai SentinelOne sebagai platform EDR/XDR teras mereka yang mahukan siasatan agentic dan autonomi disertakan, bukannya ditampal kemudian.
4. Darktrace: AI Self-Learning untuk Pengesanan Anomali Tanpa Tandatangan
Keyakinan asas Darktrace tidak berubah sejak 2013: alat keselamatan yang bergantung pada tandatangan yang diketahui akan sentiasa ketinggalan berbanding serangan yang tidak diketahui, jadi AI-nya membina model "normal" yang hidup dan sentiasa berkembang untuk rangkaian, e-mel, dan awan Anda, kemudian menandakan dan boleh membendung penyimpangan secara autonomi melalui Antigena, modul tindak balas automatiknya.
Pendekatan itu benar-benar berbeza untuk menangkap ancaman baharu, bergerak perlahan, atau dalaman yang terlepas sepenuhnya daripada alat berasaskan tandatangan. Pertukarannya ialah ketelusan harga dan kos pada skala: Darktrace tidak menerbitkan harga senarai, dan kontrak sebenar yang dijejaki Vendr purata $55,200/tahun tetapi berjulat daripada $12,000 hingga melebihi $131,000 bergantung pada peranti yang dipantau dan modul yang digunakan, dengan pakej berbilang modul mid-market berjalan $150,000-$500,000/tahun.
| Apa yang Anda dapat | Apa yang Anda tidak dapat |
|---|---|
| Self-Learning AI membina garis dasar tingkah laku normal merentasi rangkaian, e-mel, dan awan | Tiada harga diterbitkan; setiap perjanjian adalah rundingan tersuai |
| Tindak balas autonomi Antigena membendung ancaman tanpa menunggu manusia | Pakej berbilang modul menjadi mahal dengan cepat melebihi penggunaan kecil |
| Kukuh dalam menangkap ancaman baharu dan dalaman yang terlepas daripada alat tandatangan | Memerlukan masa penalaan untuk AI mempelajari garis dasar persekitaran Anda |
| Diskaun 20-35% daripada sebut harga awal adalah lazim dengan persediaan | Peningkat kontrak (3-7%/tahun) pada perjanjian berbilang tahun bertambah |
Harga: Sebut harga tersuai; perjanjian sebenar purata ~$55,200/tahun (julat $12,000-$131,667); penggunaan kecil (100-500 peranti) berjalan $50,000-$150,000/tahun untuk satu modul.
Paling sesuai untuk: Pasukan mid-market hingga perusahaan yang mahukan pengesanan berasaskan anomali merentasi rangkaian, e-mel, dan awan tanpa bergantung pada tandatangan ancaman yang diketahui.
5. Abnormal Security: Pertahanan AI-Native Terhadap Pancingan Data dan Kompromi E-mel Perniagaan
Keseluruhan produk Abnormal dibina atas satu pemahaman: pancingan data dan kompromi e-mel perniagaan moden jarang membawa muatan berniat jahat, jadi get e-mel berasaskan tandatangan dan reputasi terlepas pandang. Sebaliknya, Abnormal membina garis dasar tingkah laku untuk setiap hubungan pekerja dan vendor, kemudian menandakan anomali secara masa nyata, sama ada itu invois vendor daripada domain yang sedikit salah atau penyamaran CEO dengan tatabahasa yang sempurna.
Pendekatan tingkah laku itu semakin penting setiap suku tahun. DBIR 2026 Verizon mendapati teks dibantu AI dalam e-mel pancingan data berniat jahat berganda dua tahun ke tahun, dan pancingan data kekal sebagai vektor akses awal dibantu AI yang terbesar pada 44%. Batasan Abnormal terletak pada skopnya: ia adalah pakar keselamatan e-mel, bukan platform penuh, jadi ia perlu berada bersebelahan liputan endpoint, rangkaian, dan SIEM, bukannya menggantikannya.
| Apa yang Anda dapat | Apa yang Anda tidak dapat |
|---|---|
| Garis dasar tingkah laku setiap pekerja/vendor menangkap serangan tanpa muatan | Khusus e-mel sahaja; tidak meliputi beban kerja endpoint, rangkaian, atau awan |
| Mengesan BEC dan pengambilalihan akaun yang terlepas pandang alat bergaya get | Harga senarai ($15-$35/pekerja/tahun) meninggalkan ruang sebenar untuk rundingan |
| Penggunaan berasaskan API berada bersebelahan Microsoft 365/Google Workspace | Tidak menggantikan keperluan untuk tindanan pengesanan dan tindak balas yang lebih luas |
| Dibina khusus untuk lonjakan pancingan data dibantu AI yang didokumenkan dalam DBIR 2026 | Organisasi yang lebih kecil mungkin mendapati AI e-mel khusus berlebihan berbanding rangkaian yang digabungkan |
Harga: Harga senarai lebih kurang $15-$35/pekerja/tahun; perjanjian berbilang tahun yang dirunding untuk 500-2,000 pekerja lazimnya mendarat $18-$28/pekerja/tahun, dan perusahaan 5,000+ pekerja selalunya melihat $12-$20/pekerja/tahun.
Paling sesuai untuk: Mana-mana organisasi, tanpa mengira saiz, yang platform e-mel utamanya ialah Microsoft 365 atau Google Workspace dan mahukan pertahanan AI tingkah laku terhadap pancingan data dan BEC secara khusus.
6. Vectra AI: Pengesanan dan Tindak Balas Rangkaian Dipacu AI Merentasi Awan Hibrid
Falsafah produk Vectra berpusat pada Attack Signal Intelligence, enjin AI-nya untuk menembusi bunyi amaran dengan menskor dan mengutamakan isyarat yang benar-benar menunjukkan penyerang aktif, dan bukannya memaparkan setiap anomali yang dilihat rangkaian. Ia meliputi rangkaian hibrid dan berbilang awan, bukan sekadar trafik on-premises, yang penting apabila lebih banyak permukaan serangan beralih daripada perimeter tradisional.
Penyelidikan Vectra sendiri pada 2026 mendapati 76% pembela menyatakan ejen AI sudah mengendalikan lebih 10% beban kerja harian mereka, satu titik data yang digunakan Vectra untuk berhujah bahawa triage yang diperkasa AI tidak lagi pilihan. Pertukaran bagi pembeli ialah ketidaktelusan harga: Vectra tidak menerbitkan kadar secara awam, dan setiap penggunaan memerlukan perbualan jualan untuk skop, walaupun pembungkusan fleksibel bermakna pasukan mid-market dan perusahaan boleh sama-sama diakomodasi.
| Apa yang Anda dapat | Apa yang Anda tidak dapat |
|---|---|
| Attack Signal Intelligence mengutamakan tingkah laku penyerang sebenar berbanding bunyi | Tiada harga diterbitkan; setiap perjanjian bermula dengan perbualan jualan |
| Liputan merangkumi trafik rangkaian hibrid, berbilang awan, dan on-premises | Nilai terbaik memerlukan kerja integrasi dengan alat SOC sedia ada Anda |
| Disokong oleh penyelidikan State of Threat Detection tahunan Vectra sendiri | Berlebihan untuk organisasi yang lebih kecil tanpa keperluan keselamatan rangkaian khusus |
| Pembungkusan fleksibel berasaskan saiz penggunaan | Lebih sukar membanding harga dengan cepat tanpa proses RFP formal |
Harga: Tersuai; hubungi Vectra untuk sebut harga berdasarkan saiz rangkaian dan skop penggunaan. Tiada harga senarai diterbitkan.
Paling sesuai untuk: Pasukan mid-market hingga perusahaan yang memerlukan pengesanan dan tindak balas rangkaian dipacu AI merentasi persekitaran hibrid atau berbilang awan, bukan sekadar endpoint.
7. Wiz: Pengurusan Postur Keselamatan AI untuk Beban Kerja Awan dan AI
Wiz membina namanya atas pengurusan postur keselamatan awan tanpa ejen, dan modul AI-SPM-nya melanjutkan keterlihatan berasaskan graf yang sama kepada tindanan AI itu sendiri: model, data latihan, pangkalan data vektor, dan saluran paip yang tidak pernah dibina untuk dilihat oleh alat CNAPP tradisional. Apabila lebih banyak syarikat menghantar ciri AI mereka sendiri, mengamankan rantaian bekalan AI telah menjadi sama mendesaknya dengan mengamankan infrastruktur awan di bawahnya.
Wiz tidak menerbitkan harga setiap beban kerja; kontrak berskala mengikut bilangan sumber awan, kontena, dan fungsi tanpa pelayan yang diuruskan, dan kadangkala sebagai peratusan perbelanjaan awan. Kontrak kemasukan biasanya bermula $30,000-$50,000/tahun untuk jejak yang lebih kecil (500-1,000 beban kerja), meningkat ke angka enam dan tujuh bagi perusahaan yang menguruskan berpuluh ribu sumber.
| Apa yang Anda dapat | Apa yang Anda tidak dapat |
|---|---|
| Keterlihatan berasaskan graf merentasi infrastruktur awan dan saluran paip AI | Tiada harga setiap beban kerja diterbitkan; setiap sebut harga adalah tersuai |
| AI-SPM melanjutkan liputan kepada model, data latihan, dan pangkalan data vektor | Kos berskala terus mengikut bilangan beban kerja dan saiz jejak awan |
| Penggunaan tanpa ejen mengurangkan geseran pelaksanaan | Harga khusus perusahaan meletakkannya di luar jangkauan pasukan yang sangat kecil |
| Padanan kukuh untuk pasukan yang menghantar ciri AI mereka sendiri secara dalaman | Komitmen berbilang tahun diperlukan untuk membuka diskaun yang bermakna |
Harga: Tersuai; kontrak kemasukan biasanya $30,000-$50,000/tahun untuk 500-1,000 beban kerja, berskala ke angka enam dan tujuh bagi jejak awan perusahaan yang besar.
Paling sesuai untuk: Organisasi cloud-native dan pembina AI yang memerlukan keterlihatan postur merentasi infrastruktur awan tradisional dan model/saluran paip AI yang berada di atasnya.
8. Tenable: Pengurusan Kerentanan dan Pendedahan yang Diutamakan AI
Pertaruhan Tenable ialah pengurusan kerentanan sahaja tidak pernah menjadi intinya; intinya ialah memahami pendedahan mana yang benar-benar mencipta risiko perniagaan apabila digabungkan, dan itulah yang dibina untuk dilakukan oleh Tenable One (platform pengurusan pendedahan bersatunya) serta keupayaan AI Exposure-nya. Bukannya senarai rata CVE yang disenaraikan mengikut skor CVSS, keutamaan dipacu AI memaparkan laluan pendedahan yang benar-benar akan dirantaikan bersama oleh penyerang.
Rombakan harga Tenable pada April 2026 memperkenalkan model "kira sekali" yang dipermudahkan, jadi aset yang diimbas oleh berbilang penderia dibilkan sekali sahaja, satu perubahan yang bermakna bagi pasukan yang bosan membayar dua kali untuk pelayan yang sama. Tenable Vulnerability Management berdiri sendiri bermula sekitar $3,500/tahun untuk persekitaran yang lebih kecil, manakala penggunaan Tenable One untuk 500-2,000 aset biasanya berjalan $25,000-$150,000/tahun.
| Apa yang Anda dapat | Apa yang Anda tidak dapat |
|---|---|
| Pengurusan pendedahan yang diutamakan AI, bukan sekadar senarai keterukan CVE | Kedalaman penuh AI Exposure memerlukan peringkat Tenable One Advanced |
| Harga "kira sekali" baharu 2026 memudahkan pengebilan aset berbilang penderia | Penggunaan perusahaan (10,000+ aset) boleh melebihi $500,000/tahun |
| Meliputi pengurusan kerentanan, awan, identiti, dan OT dalam satu platform | Kerumitan platform bersatu memerlukan masa persediaan untuk dikonfigurasikan dengan baik |
| Pengiktirafan penganalisis dan pasaran yang kukuh dalam pengurusan kerentanan | Produk VM berdiri sendiri sahaja tidak menyertakan ciri AI Exposure yang lebih baharu |
Harga: Tenable Vulnerability Management bermula ~$3,500/tahun; Tenable One (Foundation/Advanced) biasanya $25,000-$150,000/tahun untuk 500-2,000 aset, berskala melebihi $500,000/tahun pada 10,000+ aset.
Paling sesuai untuk: Pasukan keselamatan yang mahukan pengurusan kerentanan dan penskoran pendedahan/risiko yang diutamakan AI disatukan dalam satu platform dan bukannya dicantum secara berasingan.
9. Exabeam: SIEM Analitik Tingkah Laku yang Tidak Bergantung Semata-mata pada Peraturan Korelasi
Pembeza Exabeam sentiasa merupakan pengesanan UEBA-first: bukannya bergantung semata-mata pada peraturan korelasi yang terlepas pandang ancaman dalaman yang perlahan dan senyap, Exabeam membina garis dasar tingkah laku untuk setiap pengguna dan entiti, kemudian menandakan penyimpangan yang tidak akan pernah ditangkap oleh enjin peraturan. Platform Nova-nya yang lebih baharu adalah cloud-native dan modular, membolehkan pasukan membeli satah data, analitik, UEBA, dan kapasiti tindak balas secara berasingan.
Harga dibilkan setiap entiti dipantau, bukan setiap kerusi penganalisis, bermula sekitar $250/pengguna/tahun, yang mengubah pengiraan kos berbanding SIEM berasaskan kerusi apabila populasi yang dipantau Anda (bukan bilangan kakitangan SOC Anda) berkembang. Pelanggan Fusion SIEM sedia ada mendapat kredit migrasi bernilai 20-40% daripada lesen Nova tahun pertama untuk berpindah ke platform yang lebih baharu.
| Apa yang Anda dapat | Apa yang Anda tidak dapat |
|---|---|
| Pengesanan UEBA-first menangkap ancaman dalaman yang terlepas pandang SIEM berasaskan peraturan | Tiada senarai harga awam yang ringkas; sebut harga bergantung pada volum data dan modul |
| Pengebilan berasaskan entiti memisahkan kos daripada bilangan kakitangan penganalisis SOC | Harga Nova modular (satah data, analitik, UEBA, tindak balas) menambah kerumitan |
| Kredit migrasi Fusion-ke-Nova memudahkan peralihan kepada platform cloud-native | Pelanggan Fusion SIEM warisan berdepan keputusan migrasi platform yang sebenar |
| Diskaun berbilang tahun 20-30% adalah lazim dengan penstrukturan kes penggunaan yang teliti | Nilai penuh analitik tingkah laku mengambil masa untuk matang apabila garis dasar dibina |
Harga: Bermula $250/pengguna dipantau/tahun (berasaskan entiti, bukan setiap kerusi); harga Nova modular membolehkan pasukan membeli satah data, analitik, UEBA, dan tindak balas secara berasingan; diskaun berbilang tahun 20-30% adalah lazim.
Paling sesuai untuk: Pasukan keselamatan yang mahukan pengesanan SIEM yang dibina atas analitik tingkah laku sejak hari pertama, terutamanya untuk menangkap ancaman dalaman yang terlepas pandang peraturan korelasi.
10. Google Security Operations (Chronicle) dengan Gemini: Siasatan AI pada Skala Hiper
Tawaran Google dengan Security Operations (dahulunya Chronicle) ialah skala kemasukan tanpa kebimbangan harga setiap GB yang membelenggu SIEM warisan: harga adalah setiap pekerja setahun, bukan setiap gigabait yang dilog, yang menghapuskan insentif untuk kurang melog persekitaran Anda demi mengawal kos. Gemini dilapiskan di atas sebagai pembantu siasatan bahasa semula jadi, menjana ringkasan berkonteks, tindakan tindak balas yang disyorkan, malah penciptaan pengesanan/playbook daripada gesaan bahasa Inggeris biasa.
Ketiga-tiga peringkat (Standard, Enterprise, Enterprise Plus) berjalan lebih kurang $30-$140 setiap pekerja setahun bergantung pada kedalaman, dan organisasi 1,000 pekerja pada Enterprise biasanya mendarat pada $60,000-$95,000/tahun sebelum diskaun 25-35% yang lazim pada skala besar. Keupayaan khusus Gemini tidak dipecahkan sebagai item baris berasingan, yang menyukarkan untuk mengasingkan dengan tepat berapa kos lapisan AI berbanding platform asas.
| Apa yang Anda dapat | Apa yang Anda tidak dapat |
|---|---|
| Harga setiap pekerja menghapuskan insentif untuk kurang melog persekitaran Anda | Ciri Gemini tidak diitemkan secara berasingan daripada harga peringkat asas |
| Siasatan bahasa semula jadi dan penjanaan playbook automatik | Peringkat Enterprise Plus penuh diperlukan untuk pengekalan data paling mendalam dan penggunaan Gemini |
| Satu tahun pengekalan telemetri disertakan tanpa kos tambahan | Memerlukan pelaburan ekosistem Google Cloud yang sebenar untuk mendapat nilai penuh |
| Disokong oleh integrasi risikan ancaman Google (Mandiant, VirusTotal) | Kontrak perusahaan 20,000+ pekerja boleh mencecah $900K-$1.4M sebelum diskaun |
Harga: Standard ~$30-$50/pekerja/tahun; Enterprise ~$60-$95/pekerja/tahun; Enterprise Plus ~$100-$140/pekerja/tahun; diskaun 25-35% biasa dirundingkan pada skala besar.
Paling sesuai untuk: Perusahaan volum tinggi yang mahukan kemasukan log skala hiper dengan siasatan AI bahasa semula jadi, terutamanya yang sudah melabur dalam Google Cloud.
11. Torq: Platform SOC AI yang Dibina untuk Menggantikan SOAR Warisan
Hujah Torq ialah SOAR tradisional (orkestrasi, automasi, dan tindak balas keselamatan) telah mencapai siling: playbook yang dibina untuk automasi berasaskan peraturan yang sempit tidak dapat mengikut volum dan kerumitan SOC moden. HyperSOC, produk unggulan Torq, ialah sistem AI berbilang ejen, dilaporkan sebagai SOC AI pertama dengan sokongan MCP (Model Context Protocol) native, dengan 300+ integrasi pra-bina dan 4,000+ langkah automasi pra-bina.
Ambisi itu tercermin pada label harga. HyperSOC disenaraikan pada $450,000/tahun di AWS Marketplace dengan kontrak 12 bulan, satu komitmen bertaraf perusahaan yang mencerminkan kedudukan Torq: hiperautomasi keselamatan tindanan penuh, bukan alat khusus tunggal. Series D syarikat itu bernilai $140 juta pada penilaian $1.2 bilion awal 2026 dan bilangan pelanggan yang berganda dua lebih kurang menunjukkan tarikan perusahaan yang sebenar pada tahap harga tersebut.
| Apa yang Anda dapat | Apa yang Anda tidak dapat |
|---|---|
| SOC AI berbilang ejen dengan sokongan MCP native dan 300+ integrasi | Harga kemasukan $450,000/tahun meletakkannya di luar jangkauan kebanyakan pasukan mid-market |
| 4,000+ langkah automasi pra-bina mengurangkan pembinaan playbook tersuai | Diposisikan untuk menggantikan SOAR warisan sepenuhnya, satu projek migrasi yang besar |
| Vendor bermodal kukuh ($332 juta jumlah pembiayaan, penilaian $1.2 bilion pada 2026) | Harga berasaskan aliran kerja/integrasi/tindakan boleh sukar diramal dengan tepat |
| Dibina untuk hiperautomasi keselamatan tindanan penuh, bukan kes penggunaan yang sempit | Berlebihan untuk pasukan yang hanya memerlukan triage amaran, bukan automasi SOC penuh |
Harga: HyperSOC bermula $450,000/tahun (kontrak 12 bulan, penyenaraian AWS Marketplace); harga platform yang lebih luas berskala mengikut aliran kerja, integrasi, dan tindakan automasi.
Paling sesuai untuk: Perusahaan besar yang bersedia menggantikan SOAR warisan sepenuhnya dengan platform automasi SOC AI berbilang ejen dan tindanan penuh.
12. Tines: Automasi Dibantu AI yang Fleksibel dan Boleh Berskala Turun, Bukan Sekadar Naik
Tines membina reputasinya atas automasi aliran kerja keselamatan tanpa kod yang tidak mengunci pasukan kepada playbook yang tegar dan ditetapkan vendor, dan lapisan AI-nya (tindakan AI Agent dan Workbench) melanjutkan fleksibiliti yang sama kepada siasatan dan tindak balas dibantu AI. Jika Torq dibina untuk hiperautomasi berskala perusahaan, Tines sengaja dibina untuk turut berfungsi bagi pasukan keselamatan dua orang.
Itulah pembeza sebenarnya: peringkat Community percuma yang kekal untuk proof-of-concept, peringkat Starter $500/bulan (dilancarkan Februari 2026) untuk pasukan kecil yang menjalankan beban kerja produksi, dan harga Enterprise yang hanya bermula sekitar $50,000/tahun untuk penggunaan berskala jabatan. Kredit AI dibilkan pada kos sebenar AWS Bedrock tanpa markup, dan pasukan yang membawa kunci API sendiri mengelak sepenuhnya sistem kredit sambil mendapat had kadar yang lebih tinggi.
| Apa yang Anda dapat | Apa yang Anda tidak dapat |
|---|---|
| Peringkat Community percuma dan Starter $500/bulan menjadikannya boleh diakses pasukan ramping | Kredit AI menambah kos di atas langganan asas melainkan kunci self-hosted digunakan |
| Pembina aliran kerja tanpa kod mengelakkan penguncian playbook yang ditetapkan vendor | Harga berasaskan penggunaan bermakna kos mengikut volum automasi, yang boleh mengejutkan |
| Berskala daripada pasukan dua orang kepada penggunaan Enterprise seluruh jabatan | Kedalaman integrasi pra-bina yang kurang secara terus berbanding pustaka 300+ Torq |
| Kredit AI dibilkan pada kos sebenar, tiada markup, model harga yang telus | Ciri Enterprise (SCIM, infrastruktur khusus) memerlukan peringkat teratas |
Harga: Community percuma; Starter $500/bulan (1 juta peristiwa/bulan, 5-20 aliran); Business berskala kepada peringkat jabatan; Enterprise berasaskan sebut harga, biasanya bermula ~$50,000/tahun.
Paling sesuai untuk: Pasukan keselamatan yang ramping dan SOC mid-market yang mahukan automasi dibantu AI tanpa kod yang fleksibel tanpa had harga khusus perusahaan.
13. Dropzone AI: Triage Amaran Tier-1 Autonomi pada Skala Besar
Tawaran Dropzone AI adalah khusus: kebanyakan keletihan amaran SOC datang daripada triage Tier-1, kerja berulang untuk menyiasat sama ada amaran itu ancaman sebenar atau bunyi, dan kerja itu adalah tepat apa yang boleh dilakukan ejen AI secara autonomi, 24/7, tanpa menjadi letih atau terlepas langkah. Ia dihantar dengan 80+ integrasi dan risikan ancaman terbina dalam, dan langganan asas merangkumi pengguna tanpa had dan bukannya mengenakan caj setiap kerusi penganalisis.
Harga adalah berasaskan siasatan dan bukannya berasaskan kerusi: $36,000/tahun merangkumi 4,000 siasatan setahun, dengan diskaun volum dan harga Enterprise/MSSP tersuai melebihi itu. Batasan yang jujur ialah Dropzone mengenakan caj setiap amaran yang diserap, yang boleh menjadi mahal dengan cepat bagi organisasi dengan volum amaran yang besar dan tidak boleh diramal, dan sesetengah pelanggan melaporkan terpaksa memilih dengan teliti sumber amaran mana untuk disambungkan akibatnya.
| Apa yang Anda dapat | Apa yang Anda tidak dapat |
|---|---|
| Siasatan amaran Tier-1 autonomi 24/7 tanpa harga setiap kerusi | Pengebilan setiap amaran yang diserap boleh melonjak dengan volum amaran yang tidak boleh diramal |
| 80+ integrasi dan risikan ancaman disertakan dalam langganan asas | Harga Enterprise/MSSP tersuai diperlukan melebihi volum siasatan standard |
| Pengguna tanpa had pada pelan asas, sesuatu yang jarang bagi alat keselamatan | Peserta yang lebih baharu; rekod prestasi perusahaan yang kurang berbanding platform sedia ada |
| Harga berasaskan siasatan mengaitkan kos dengan penggunaan sebenar, bukan bilangan kakitangan | Memerlukan pemilihan sumber amaran yang teliti untuk mengelakkan kos siasatan yang melonjak tidak terkawal |
Harga: Bermula $36,000/tahun untuk 4,000 siasatan setahun, pengguna tanpa had, 80+ integrasi, dan risikan ancaman disertakan; diskaun volum dan harga Enterprise/MSSP tersuai melebihi itu.
Paling sesuai untuk: Pasukan keselamatan yang tenggelam dalam volum amaran Tier-1 yang mahukan triage autonomi tanpa mengupah penganalisis Tier-1 tambahan.
14. Prophet Security: Penganalisis AI Dilapiskan atas SIEM dan EDR Sedia Ada Anda
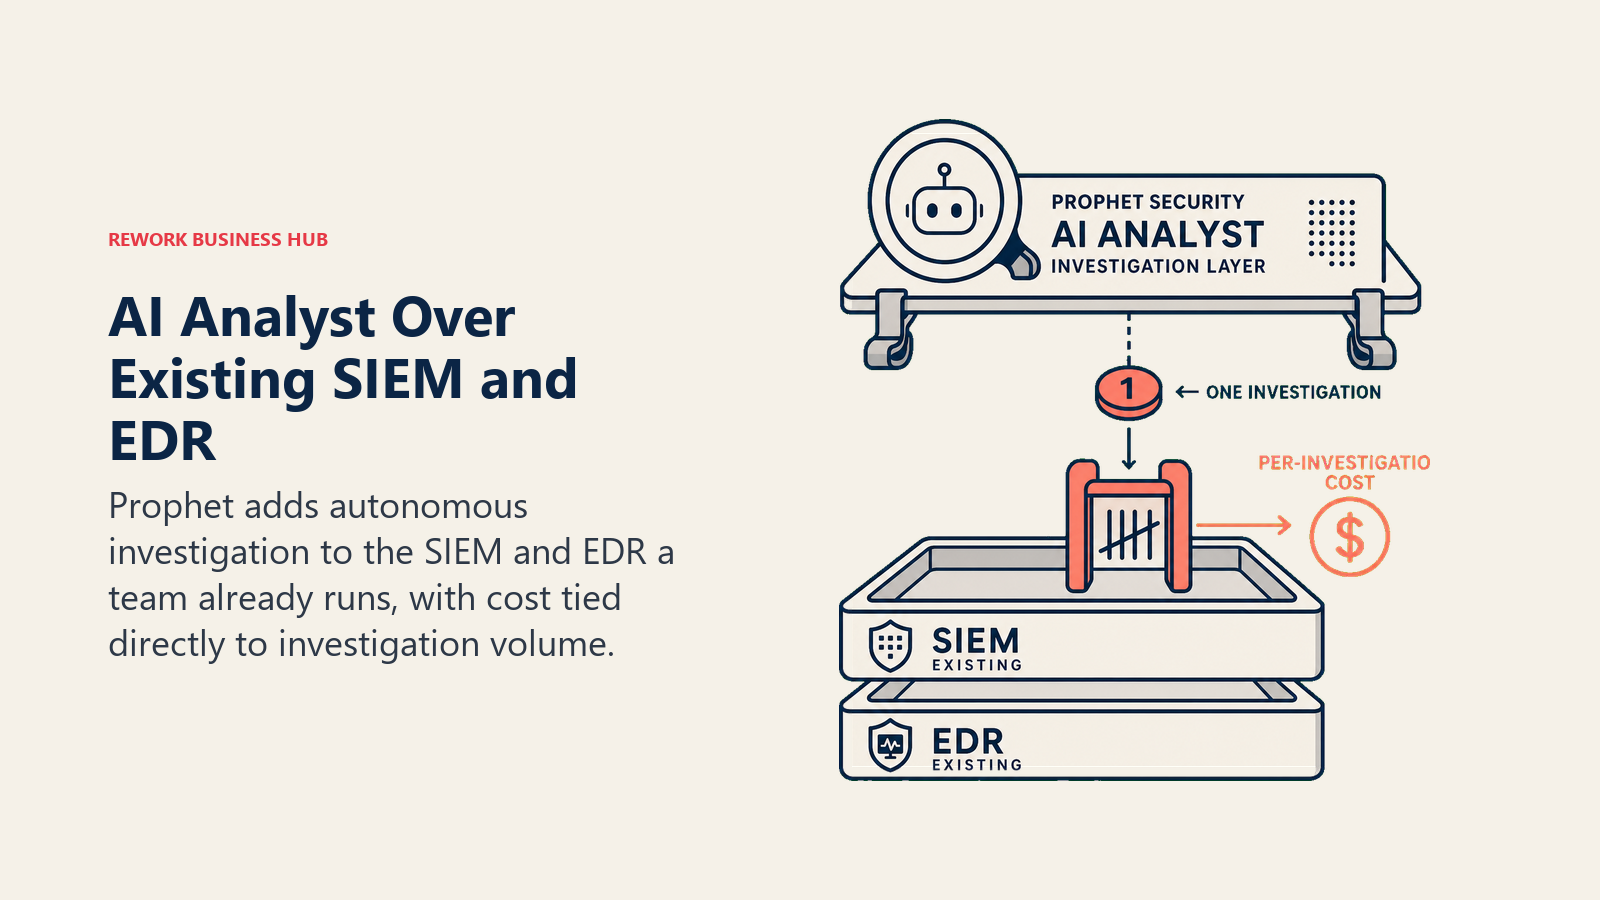
Kedudukan Prophet Security serupa dengan Dropzone (penganalisis SOC AI yang tertumpu pada siasatan autonomi) tetapi model harganya lebih terus berasaskan penggunaan: lebih kurang $10 setiap siasatan, bermakna pasukan yang menjalankan 5,000 siasatan setahun membajet sekitar $50,000/tahun ditambah lebihan pada kadar setiap siasatan yang sama. Tawarannya ialah Prophet berintegrasi dengan tindanan SIEM dan EDR yang sudah Anda jalankan dan bukannya meminta Anda menggantikannya.
Model berasaskan penggunaan itu jujur tetapi memerlukan Anda mengetahui volum siasatan Anda sebelum dapat membajet dengan yakin, yang lebih sukar bagi pasukan yang belum pernah mengukurnya sebelum ini. Prophet tidak menerbitkan harga berperingkat secara awam, jadi sebut harga yang tepat memerlukan Anda membawa pasukan jualan melalui volum amaran dan siasatan semasa Anda.
| Apa yang Anda dapat | Apa yang Anda tidak dapat |
|---|---|
| Penganalisis AI dilapiskan atas SIEM/EDR sedia ada Anda, bukan gantian menyeluruh | Harga berasaskan penggunaan memerlukan Anda mengetahui volum siasatan terlebih dahulu |
| Harga setiap siasatan mengaitkan kos terus dengan penggunaan sebenar | Tiada harga berperingkat diterbitkan; setiap sebut harga adalah tersuai |
| Diposisikan khusus untuk berintegrasi dengan, bukan menggantikan, alat semasa | Peserta yang lebih baharu masih membina rekod prestasi yang dimiliki platform yang lebih besar |
| Pengiraan kos yang mudah sebaik sahaja volum siasatan diketahui | Siasatan lebihan dibilkan pada kadar yang sama, jadi lonjakan menelan kos sebenar |
Harga: Berasaskan penggunaan, lebih kurang $10/siasatan (~$50,000/tahun untuk 5,000 siasatan), ditambah $10 bagi setiap siasatan lebihan. Sebut harga tersuai untuk volum yang lebih besar.
Paling sesuai untuk: Pasukan dengan tindanan SIEM dan EDR yang mantap yang mahukan penganalisis AI dilapiskan di atas untuk siasatan, bukan migrasi platform.
15. Huntress: SOC Dibantu AI dan Terurus untuk Pasukan Tanpa Pasukan Keselamatan
Huntress wujud untuk pembeli yang khusus: perniagaan kecil atau syarikat bersaiz sederhana yang memerlukan pengesanan dan tindak balas ancaman 24/7 tetapi tiada SOC dalaman dan tiada laluan realistik untuk membinanya. Produk EDR, ITDR, dan SIEM terurusnya menggabungkan SOC manusia-dan-AI 24/7, pemburuan ancaman aktif, kanari ransomware, dan antivirus terurus ke dalam satu harga tanpa yuran SOC berasingan dan tanpa penghadan ciri merentasi peringkat.
Pada $2.50-$3.50 setiap endpoint sebulan melalui rakan kongsi MSP (atau lebih kurang $8.99/endpoint/bulan membeli secara langsung), PKS 100-endpoint mendapat apa yang sebaliknya akan menelan kos $2,000-$3,000/bulan dalam alat perusahaan yang tidak digabungkan, untuk beberapa ratus dolar sahaja. Pertukarannya, secara jujur, ialah skala: Huntress tidak dibina untuk persekitaran perusahaan besar atau kejuruteraan pengesanan tersuai yang mendalam, dan komitmen minimum 50-endpoint bermakna ia bukan pilihan termurah untuk pasukan yang sangat kecil juga.
| Apa yang Anda dapat | Apa yang Anda tidak dapat |
|---|---|
| SOC manusia-dan-AI 24/7, pemburuan ancaman, dan AV terurus dalam satu harga | Tidak dibina untuk skala perusahaan besar atau kejuruteraan pengesanan tersuai yang mendalam |
| Tiada yuran SOC berasingan, tiada SKU tambahan AI, tiada penghadan ciri mengikut peringkat | Komitmen minimum 50-endpoint pada tempoh standard 12 bulan |
| Diskaun volum mesra MSP pada peringkat 50, 100, 250, 500, dan 1,000+ | Membeli secara langsung (berbanding melalui MSP) menelan kos yang jauh lebih tinggi setiap endpoint |
| Kos yang jauh lebih rendah berbanding memasang alat perusahaan secara berasingan | Kedalaman yang kurang dalam siasatan dipacu AI berbanding alat penganalisis SOC AI khusus |
Harga: $2.50-$3.50/endpoint/bulan pada kadar rakan kongsi MSP; ~$8.99/endpoint/bulan membeli secara langsung; minimum 50-endpoint pada tempoh standard 12 bulan.
Paling sesuai untuk: Perniagaan kecil dan MSP yang memerlukan liputan pengesanan dan tindak balas 24/7 tanpa bajet atau bilangan kakitangan untuk pasukan keselamatan dalaman.
Rangka Kerja Keputusan
Gunakan jadual ini sebagai penapis akhir Anda. Padankan situasi Anda dengan alat yang betul.
| Jika Anda memerlukan... | Pilih... | Sebab |
|---|---|---|
| AI terbina merentasi tindanan keselamatan berpusatkan Microsoft yang sudah Anda jalankan | Microsoft Security Copilot | Peruntukan SCU disertakan pada E5/E7 menjadikannya hampir percuma untuk bermula |
| Penganalisis agentic AI-native di atas endpoint/XDR yang telah Anda piawaikan | CrowdStrike Charlotte AI atau SentinelOne Purple AI | Kedua-duanya menaakul atas telemetri endpoint yang mendalam yang sudah mengalir melalui platform |
| Pengesanan anomali autonomi tanpa bergantung pada tandatangan ancaman yang diketahui | Darktrace | Self-Learning AI menangkap ancaman baharu dan dalaman yang terlepas pandang alat tandatangan |
| Untuk menghentikan pancingan data dan BEC yang dijana AI sebelum ia mendarat dalam peti masuk | Abnormal Security | Garis dasar tingkah laku menangkap serangan tanpa muatan yang terlepas sepenuhnya daripada alat get |
| Pengesanan dan tindak balas rangkaian dipacu AI merentasi hibrid atau berbilang awan | Vectra AI | Attack Signal Intelligence menembusi bunyi amaran pada lapisan rangkaian |
| Untuk mengamankan infrastruktur awan dan model/saluran paip AI yang berjalan di atasnya | Wiz | AI-SPM ialah satu-satunya tawaran di sini yang dibina khusus untuk mengamankan tindanan AI itu sendiri |
| Pengurusan kerentanan dan pendedahan yang diutamakan AI, bukan sekadar senarai CVE | Tenable | AI Exposure memaparkan laluan serangan yang benar-benar mencipta risiko perniagaan |
| SIEM yang dibina atas analitik tingkah laku dan bukan sekadar peraturan korelasi | Exabeam | Pengesanan UEBA-first menangkap ancaman dalaman yang terlepas pandang SIEM berasaskan peraturan |
| Kemasukan log skala hiper dengan siasatan AI bahasa semula jadi | Google Security Operations | Harga setiap pekerja menghapuskan insentif untuk kurang melog persekitaran Anda |
| Untuk menggantikan SOAR warisan dengan automasi SOC tindanan penuh dan berbilang ejen | Torq | HyperSOC dibina untuk hiperautomasi, bukan automasi alat khusus tunggal yang sempit |
| Automasi dibantu AI yang fleksibel dan berfungsi pada bajet pasukan keselamatan yang ramping | Tines | Peringkat percuma dan $500/bulan menjadikannya boleh diakses di bawah had perusahaan Torq |
| Triage amaran Tier-1 autonomi tanpa mengupah lebih ramai penganalisis Tier-1 | Dropzone AI atau Prophet Security | Kedua-duanya berharga mengikut volum siasatan, bukan kerusi, dan men-triage sepanjang masa |
| Pengesanan dan tindak balas 24/7 bertaraf perusahaan pada bajet PKS | Huntress | SOC manusia-dan-AI yang digabungkan mengatasi kos memasang alat perusahaan secara berasingan |
Apa yang Perlu Dilakukan Seterusnya
Pilih fungsi keselamatan yang paling membebankan Anda sekarang (keletihan amaran Tier-1, pancingan data yang menembusi get Anda, pendedahan tanpa tampalan yang tidak dapat Anda utamakan, atau SOC yang tidak dapat berskala mengikut bilangan kakitangan), bukan alat dengan demo agentic yang paling mempesonakan. Senaraikan dua pilihan daripada baris yang sama dalam rangka kerja keputusan di atas, dan uji cobakan terhadap set jenis amaran atau kes penggunaan yang ditetapkan dan terhad sebelum menyambungkan keseluruhan persekitaran Anda.
Jika organisasi Anda sudah menjalankan Microsoft, CrowdStrike, atau SentinelOne sebagai platform terasnya, mulakan dengan bertanya apa AI yang sudah disertakan sebelum membeli alat khusus baharu. Jika Anda sedang menilai kategori penganalisis SOC AI yang lebih baharu (Dropzone AI, Prophet Security, Torq, Tines), ukur volum amaran atau siasatan sebenar Anda terlebih dahulu kerana angka itu menggerakkan hampir semua pengiraan harga dalam senarai ini. Dan jika keselamatan siber ternyata bukan jurang sebenar Anda, penyusunan alat AI terbaik pada 2026 yang lebih luas dan panduan alat AI terbaik untuk perusahaan merangkumi kategori bersebelahan yang berbaloi untuk dilihat.
Bagi pasukan yang membina atau menyelia manusia di sebalik alat ini, rangka kerja kesedaran keselamatan siber dan deskripsi kerja Pakar AI Keselamatan Siber merupakan titik permulaan yang berguna, dan penjelasan keselamatan AI serta keselamatan API merangkumi konsep asas yang dibina untuk dipertahankan oleh beberapa alat dalam senarai ini. Jika Anda sedang menimbang sama ada hendak membina lapisan automasi keselamatan sendiri, pelan induk ejen pemantauan keselamatan AI menerangkan apa yang sebenarnya terlibat dalam versi buatan sendiri bagi fungsi teras Dropzone AI atau Prophet Security, dan keselamatan dan pematuhan AI merangkumi sisi tadbir urus yang tidak dikendalikan kebanyakan alat ini untuk Anda. Untuk gambaran yang lebih luas tentang automasi AI di luar keselamatan secara khusus, lihat alat automasi AI terbaik dan ejen AI terbaik.
Principal Product Marketing Strategist
On this page
- Kemas Kini Julai 2026: Apa yang Berubah
- Fakta Utama
- Jadual Perbandingan Pantas
- Kesesuaian Saiz dan Penggunaan
- 1. Microsoft Security Copilot: AI Terbina Merentasi Defender, Sentinel, dan Entra
- 2. CrowdStrike (Charlotte AI): Penganalisis Agentic pada Platform Endpoint Falcon
- 3. SentinelOne (Purple AI): Siasatan Agentic Kini Terbuka kepada Setiap Pelanggan Singularity
- 4. Darktrace: AI Self-Learning untuk Pengesanan Anomali Tanpa Tandatangan
- 5. Abnormal Security: Pertahanan AI-Native Terhadap Pancingan Data dan Kompromi E-mel Perniagaan
- 6. Vectra AI: Pengesanan dan Tindak Balas Rangkaian Dipacu AI Merentasi Awan Hibrid
- 7. Wiz: Pengurusan Postur Keselamatan AI untuk Beban Kerja Awan dan AI
- 8. Tenable: Pengurusan Kerentanan dan Pendedahan yang Diutamakan AI
- 9. Exabeam: SIEM Analitik Tingkah Laku yang Tidak Bergantung Semata-mata pada Peraturan Korelasi
- 10. Google Security Operations (Chronicle) dengan Gemini: Siasatan AI pada Skala Hiper
- 11. Torq: Platform SOC AI yang Dibina untuk Menggantikan SOAR Warisan
- 12. Tines: Automasi Dibantu AI yang Fleksibel dan Boleh Berskala Turun, Bukan Sekadar Naik
- 13. Dropzone AI: Triage Amaran Tier-1 Autonomi pada Skala Besar
- 14. Prophet Security: Penganalisis AI Dilapiskan atas SIEM dan EDR Sedia Ada Anda
- 15. Huntress: SOC Dibantu AI dan Terurus untuk Pasukan Tanpa Pasukan Keselamatan
- Rangka Kerja Keputusan
- Apa yang Perlu Dilakukan Seterusnya