As Melhores Ferramentas de IA para Cibersegurança em 2026: 15 Ferramentas Classificadas por Função de Segurança
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Se você está construindo uma pilha de segurança assistida por IA em 2026, o Microsoft Security Copilot e o CrowdStrike Charlotte AI lideram a IA embutida diretamente nas plataformas que a maioria das empresas já usa, a Darktrace e a Vectra AI lideram a detecção de ameaças com IA em rede e nuvem, a Abnormal Security lidera a defesa de e-mail com IA, a Wiz e a Tenable lideram a postura de segurança e gestão de exposição com IA, e a Dropzone AI e a Prophet Security lideram a nova categoria de analistas de SOC com IA agêntica que triam alertas sem um humano tocar em cada ticket. Este guia classifica 15 ferramentas pela função de segurança que você realmente precisa cumprir, não por qual fornecedor grita "agêntico" mais alto.
A maioria dos rankings de "IA para cibersegurança" mistura uma plataforma de automação de SOC de US$ 450.000 por ano com um complemento de agente de endpoint de US$ 9 por mês e chama isso de classificação. Isso não é útil quando seu CISO quer uma lista curta até sexta-feira. Cada ferramenta abaixo é avaliada pelo que ela realmente automatiza (investigação de SOC, detecção de rede, defesa de e-mail, priorização de vulnerabilidades ou postura de segurança), para quem ela foi construída e quanto custa. Os preços foram verificados nas páginas de preços dos fornecedores e em comunicados de imprensa onde publicados, e cruzados com rastreadores de preço de terceiros (Vendr, G2, listagens do AWS Marketplace) em julho de 2026 onde os fornecedores mantêm o preço atrás de um formulário de "fale conosco", o que é a maioria deles.
Atualizado em Julho de 2026: O Que Mudou
- A Microsoft incorporou o Security Copilot ao Microsoft 365 E5 e E7 como uma cota inclusa, em vez de um complemento puro de pagamento por uso, dando aos clientes elegíveis 400 Security Compute Units por mês para cada 1.000 licenças pagas (até 10.000 SCUs/mês) antes da cobrança extra entrar em ação a US$ 6/SCU.
- A SentinelOne abriu a Investigação Agêntica do Purple AI para todos os clientes Singularity em 2026 e introduziu os Singularity Credits, uma moeda de uso unificada para trabalho movido a IA em toda a plataforma, junto com um período de teste gratuito.
- A Tenable lançou um novo preço flexível "conte uma vez" em todo o Tenable One em abril de 2026, com o objetivo de facilitar o orçamento da gestão de exposição priorizada por IA à medida que os clientes adicionam mais tipos de ativos e superfícies de ataque ao longo do tempo.
- O relatório Data Breach Investigations Report 2026 da Verizon constatou que o volume de texto assistido por IA em e-mails de phishing maliciosos dobrou ano a ano, mesmo com as taxas de sucesso de cliques permanecendo praticamente estáveis, um sinal de que a IA está escalando a produção dos atacantes mais rápido do que a habilidade deles neste momento.
- A Torq fechou uma Série D de US$ 140 milhões com avaliação de US$ 1,2 bilhão no início de 2026, e sua base de clientes praticamente dobrou em um ano, um sinal de quanto capital e orçamento corporativo está indo atrás de plataformas de SOC com IA agêntica especificamente.
Fatos Principais
- Organizações que usam IA e automação extensivamente em segurança economizaram US$ 1,9 milhão por violação e identificaram incidentes 80 dias mais rápido do que aquelas sem uso de IA ou automação, segundo a pesquisa Cost of a Data Breach da IBM.
- A escassez severa de pessoal de segurança está associada a um aumento de US$ 1,76 milhão no custo médio de violação em comparação com organizações bem equipadas, segundo a IBM.
- A lacuna global da força de trabalho em cibersegurança está em 4,8 milhões de vagas não preenchidas, um aumento de 19% ano a ano, e a força de trabalho precisa crescer 87% para atender à demanda atual, segundo o estudo Cybersecurity Workforce Study da ISC2.
- A Gartner prevê que 50% dos centros de operações de segurança vão implantar suporte à decisão baseado em IA até o fim de 2026, segundo o Top Cybersecurity Trends da Gartner.
- 76% dos defensores dizem que agentes de IA já lidam com mais de 10% da carga de trabalho diária deles, segundo o relatório State of Threat Detection 2026 da Vectra AI.
- O volume de texto assistido por IA encontrado em e-mails de phishing maliciosos dobrou ano a ano, e o elemento humano permaneceu presente em 62% das violações, segundo o Data Breach Investigations Report 2026 da Verizon.
- Os agentes de SOC com IA estão em apenas 1%-5% de penetração de mercado hoje, uma categoria que a Gartner classifica como "embrionária", com 2 a 5 anos para adoção mainstream, segundo o Hype Cycle for Security Operations da Gartner, citado via Simbian.
Tabela Comparativa Rápida
| Ferramenta | Melhor Para | Preço Inicial | Principal Força | Principal Limitação |
|---|---|---|---|---|
| Microsoft Security Copilot | Empresas centradas em Microsoft com E5/E7 | Cota de SCU inclusa no E5/E7; pagamento por uso a partir de US$ 4/SCU-hora fora disso | IA embutida em Defender, Sentinel e Entra sem novo console | Preço avulso de pagamento por uso é caro sem a cota do E5/E7 |
| CrowdStrike (Charlotte AI) | Times focados em endpoint que querem um analista nativo de IA | Falcon US$ 7,99-US$ 19,99/dispositivo/mês; Charlotte AI adiciona ~US$ 8-US$ 14/endpoint/ano | Telemetria profunda de endpoint alimenta respostas de IA genuinamente contextuais | O valor do Charlotte AI depende de já estar profundamente no ecossistema Falcon |
| SentinelOne (Purple AI) | Investigação e resposta autônoma de EDR/XDR | Singularity Complete a partir de US$ 179,99/endpoint/ano (negociações reduzem) | Investigação agêntica agora aberta a todos os clientes Singularity | Preço avulso do Purple AI não é publicado separadamente dos níveis da plataforma |
| Darktrace | Detecção baseada em anomalia sem depender de assinaturas | Personalizado; negócios reais têm média de ~US$ 55.200/ano (faixa US$ 12 mil-US$ 132 mil) | IA de Aprendizado Autônomo estabelece a linha de base do comportamento normal em vez de perseguir ameaças conhecidas | Preço opaco; pacotes multimódulo ficam caros rápido no mercado médio |
| Abnormal Security | Barrar phishing e BEC gerados por IA | Lista ~US$ 15-US$ 35/funcionário/ano; negócios negociados costumam ficar mais baixos | Linha de base comportamental por funcionário pega ataques sem payload e sem assinatura | Só e-mail; não substitui a cobertura de endpoint, rede ou SIEM |
| Vectra AI | Detecção e resposta de rede com IA | Personalizado; entre em contato para cotação | O Attack Signal Intelligence corta o ruído de alertas em redes híbridas/de nuvem | Sem preço publicado; difícil montar uma lista curta rápido sem uma ligação de vendas |
| Wiz | Proteger cargas de trabalho de nuvem e IA (modelos, pipelines) | Personalizado; entrada típica de US$ 30 mil-US$ 50 mil/ano, escala com o número de cargas de trabalho | O AI-SPM estende a visibilidade do CNAPP até a própria pilha de IA, não só a infraestrutura de nuvem | Preço exclusivamente corporativo; os custos escalam rápido com a carga de trabalho e o gasto em nuvem |
| Tenable | Gestão de vulnerabilidades e exposição priorizada por IA | Vulnerability Management a partir de ~US$ 3.500/ano; Tenable One a partir de ~US$ 25 mil/ano | O novo preço "conte uma vez" de 2026 simplifica o orçamento entre tipos de ativos | A profundidade completa do AI Exposure exige o nível Advanced do Tenable One |
| Exabeam | SIEM de análise comportamental substituindo a correlação por regras | A partir de US$ 250/usuário monitorado/ano (baseado em entidade, não por assento) | A detecção UEBA-first pega ameaças internas que o SIEM baseado em regras perde | Não publica uma lista de preços simples; a cotação varia por volume de dados e módulos |
| Google Security Operations (Gemini) | Ingestão de logs de alto volume com investigação em linguagem natural | Standard ~US$ 30-US$ 50/funcionário/ano; Enterprise ~US$ 60-US$ 95/funcionário/ano | Assistente de investigação Gemini incluso no preço do nível em escala de hyperscale | Os recursos do Gemini não são discriminados separadamente; difícil isolar o custo/valor deles |
| Torq | Automação de SOC full-stack substituindo o SOAR legado | HyperSOC a partir de US$ 450.000/ano (AWS Marketplace, contrato de 12 meses) | SOC com IA multiagente e mais de 300 integrações prontas, fluxos de trabalho no-code | O preço de entrada de nível corporativo fica fora do alcance de times de segurança menores |
| Tines | Times enxutos que querem automação flexível assistida por IA | Gratuito (Community); Starter US$ 500/mês; Enterprise a partir de ~US$ 50 mil/ano | O preço baseado em consumo escala para orçamentos de times pequenos, não só para cima | Os créditos de IA somam custo além do plano base, a menos que você use suas próprias chaves de API |
| Dropzone AI | Triagem autônoma de alertas de Nível 1 em alto volume | A partir de US$ 36.000/ano para 4.000 investigações, usuários ilimitados | Preço baseado em investigação, não por assento; mais de 80 integrações inclusas | A cobrança por alerta ingerido pode ficar cara com um volume de alertas grande e imprevisível |
| Prophet Security | Analista de IA integrado a uma pilha de SIEM/EDR já existente | ~US$ 10/investigação (~US$ 50.000/ano para 5.000 investigações) | O preço baseado em uso atrela o custo diretamente ao volume de investigação, não ao headcount | Só cotações personalizadas; mais difícil de orçar sem conhecer antecipadamente o volume de investigação |
| Huntress | PMEs e MSPs que querem SOC 24/7 sem um time de segurança | US$ 2,50-US$ 3,50/endpoint/mês (MSP); ~US$ 8,99/endpoint/mês direto | SOC humano mais IA 24/7, caça a ameaças e antivírus gerenciado incluídos, sem taxas de complemento | Não é feito para escala corporativa grande ou engenharia de detecção personalizada e profunda |
Ajuste de Porte e Implantação
Use esta tabela como um filtro de estágio depois de saber aproximadamente quantos endpoints, funcionários ou investigações você está protegendo.
| Ferramenta | PME (menos de 200 funcionários) | Mercado Médio (200-2.000) | Corporativo (2.000+) |
|---|---|---|---|
| Microsoft Security Copilot | Possível | Bom encaixe (se estiver no M365) | Bom encaixe |
| CrowdStrike (Charlotte AI) | Possível | Bom encaixe | Bom encaixe |
| SentinelOne (Purple AI) | Possível | Bom encaixe | Bom encaixe |
| Darktrace | - | Possível | Bom encaixe |
| Abnormal Security | Possível | Bom encaixe | Bom encaixe |
| Vectra AI | - | Possível | Bom encaixe |
| Wiz | - | Possível | Bom encaixe |
| Tenable | Possível | Bom encaixe | Bom encaixe |
| Exabeam | - | Possível | Bom encaixe |
| Google Security Operations | - | Possível | Bom encaixe |
| Torq | - | - | Bom encaixe |
| Tines | Bom encaixe | Bom encaixe | Possível |
| Dropzone AI | Possível | Bom encaixe | Possível |
| Prophet Security | Possível | Bom encaixe | Possível |
| Huntress | Bom encaixe | Bom encaixe | - |
1. Microsoft Security Copilot: IA Embutida em Defender, Sentinel e Entra
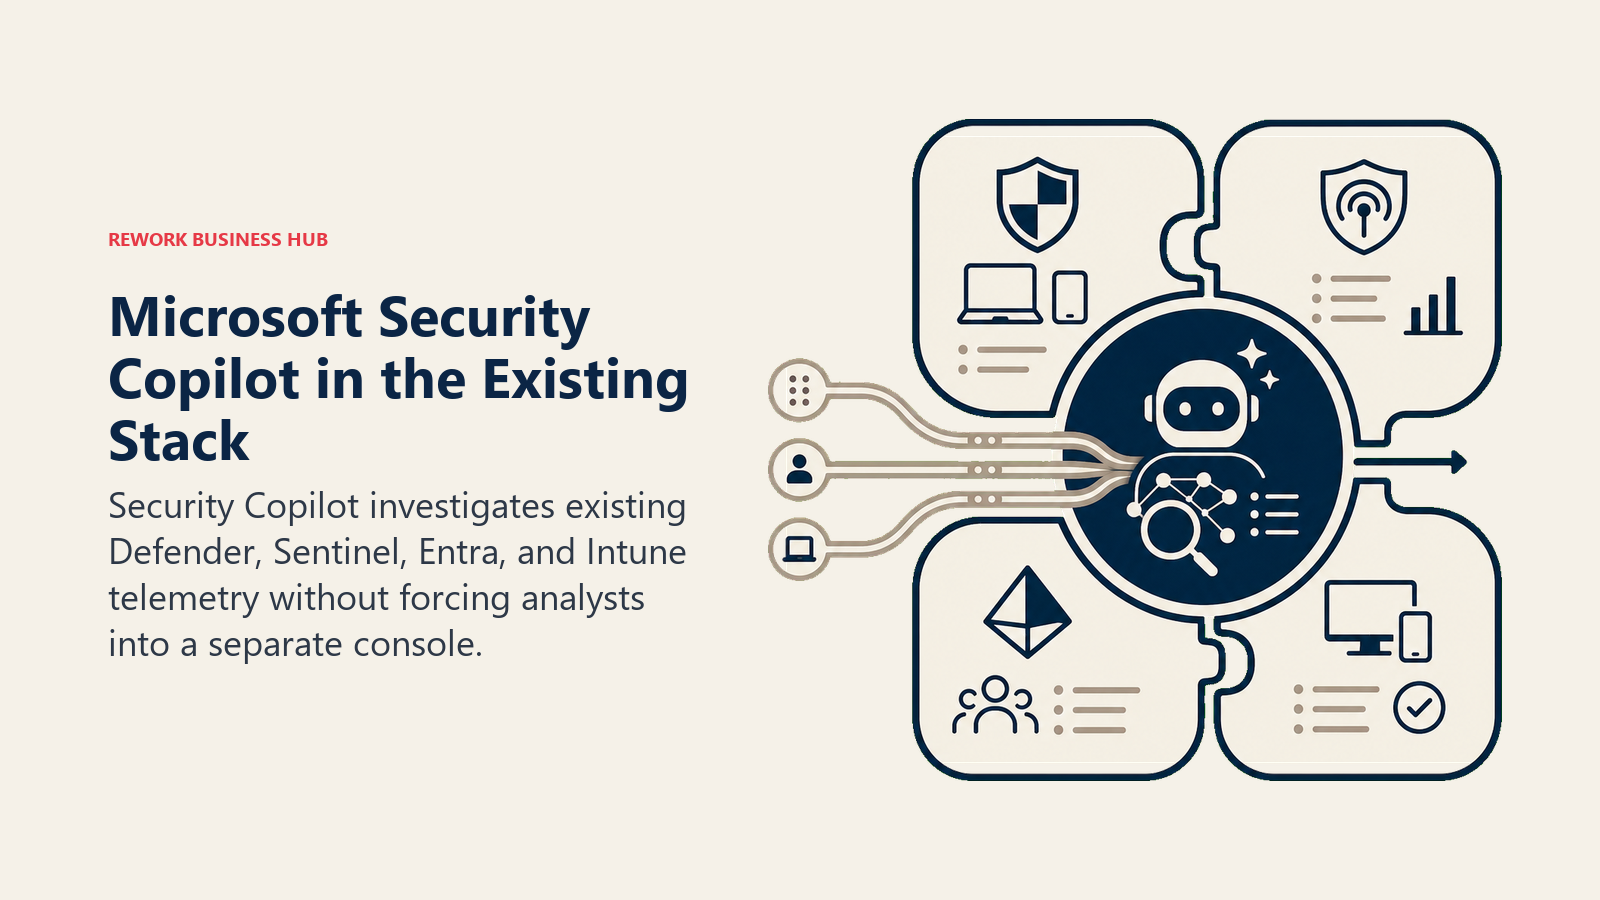
A aposta da Microsoft é que a IA de segurança não deveria viver em um console separado. O Security Copilot fica dentro do Defender, Sentinel, Entra e Intune, respondendo perguntas em linguagem natural sobre a telemetria que você já coleta e redigindo resumos de incidentes, consultas KQL e notas de engenharia reversa sem trocar de contexto.
A mudança de preços em 2026 importa mais que o próprio produto para a maioria dos compradores. Clientes do Microsoft 365 E5 e E7 agora recebem uma cota mensal de SCU (400 SCUs a cada 1.000 licenças, até 10.000/mês) sem custo extra, o que torna o Copilot efetivamente gratuito para testar para quem já paga por E5/E7. O preço avulso de pagamento por uso, em contraste, fica em torno de US$ 35.000/ano para uma única SCU provisionada, e a maioria das implantações reais precisa de pelo menos três.
| O que você ganha | O que você não ganha |
|---|---|
| IA embutida em Defender, Sentinel e Entra sem nova ferramenta para aprender | O valor total exige investimento profundo já feito na pilha de segurança Microsoft |
| Cota de SCU inclusa para clientes M365 E5/E7 a partir de julho de 2026 | Preço avulso de pagamento por uso é caro fora dessa cota |
| Investigação de incidentes em linguagem natural e geração de consultas KQL | As alocações de SCU zeram mensalmente e não acumulam se não usadas |
| Escala de um único analista até um SOC corporativo completo | Menos útil para times que rodam uma pilha de segurança majoritariamente não Microsoft |
Preços: Cota de SCU inclusa para clientes Microsoft 365 E5/E7 (400 SCUs/mês a cada 1.000 licenças, até 10.000/mês); SCUs provisionadas avulsas a partir de US$ 4/hora (~US$ 35.000/ano para uma), com cobrança extra a US$ 6/SCU.
Melhor para: Empresas que já rodam Defender, Sentinel ou Entra como sua pilha de segurança principal e querem investigação com IA sem adicionar um novo fornecedor.
2. CrowdStrike (Charlotte AI): Analista Agêntico na Plataforma de Endpoint Falcon
A filosofia da CrowdStrike é que a telemetria de endpoint é o sinal mais rico em segurança, e o Charlotte AI foi construído para raciocinar diretamente sobre essa telemetria. Ele é posicionado como um analista de segurança generativo que responde a perguntas em linguagem natural sobre seus dados do Falcon e, por meio do Charlotte Agentic SOAR, executa ações automatizadas baseadas em créditos em todo o seu ambiente.
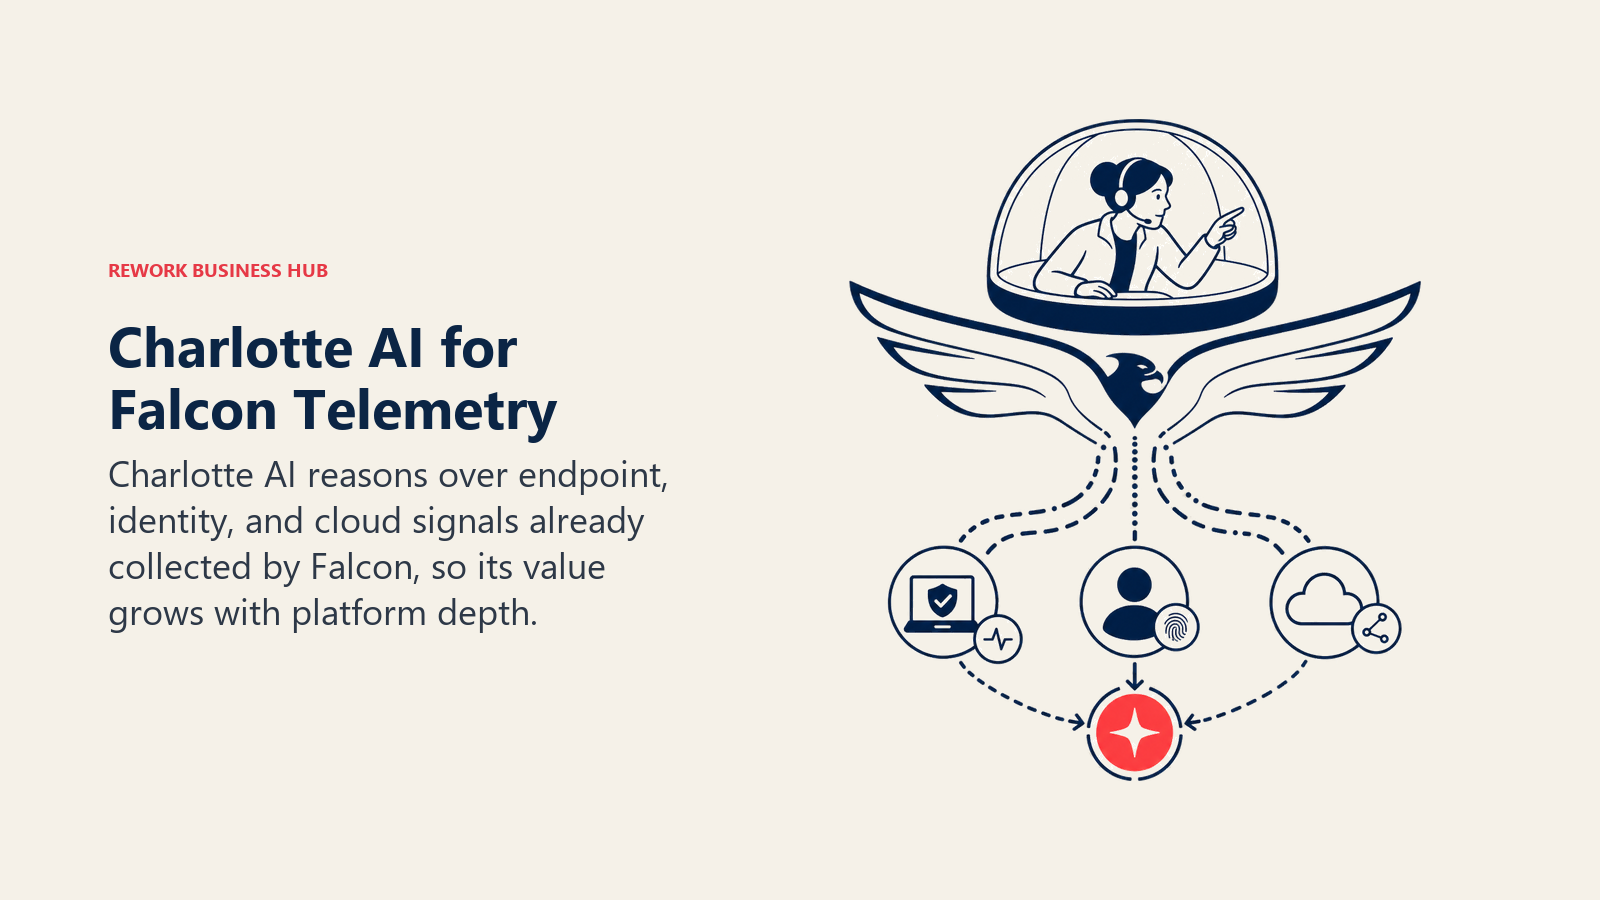
O detalhe é que a utilidade do Charlotte AI escala conforme o quanto você já está imerso no ecossistema Falcon. Times que rodam o Falcon para proteção de endpoint, identidade e nuvem recebem respostas genuinamente contextuais; times que acoplam o Charlotte AI a uma implantação Falcon rasa recebem um assistente menos capaz. O próprio Falcon abrange quatro níveis, de US$ 7,99 a US$ 19,99 por dispositivo por mês, com os recursos do Charlotte AI inclusos nos níveis mais altos e disponíveis como complemento nos demais.
| O que você ganha | O que você não ganha |
|---|---|
| Analista de IA generativa raciocinando sobre telemetria profunda de endpoint, identidade e nuvem | O valor está diretamente ligado a quanto da plataforma Falcon você já adotou |
| Charlotte Agentic SOAR para ações de resposta automatizadas baseadas em créditos | O preço baseado em créditos para ações agênticas adiciona uma segunda dimensão de custo para acompanhar |
| Posicionamento nativo de IA em todo o console unificado Falcon | Os parâmetros de preço do Charlotte AI ainda estão se estabelecendo como um complemento mais novo |
| Ótimo encaixe para times já padronizados na CrowdStrike | Menos atraente como camada de IA independente para ambientes fora do Falcon |
Preços: Plataforma Falcon de US$ 7,99-US$ 19,99/dispositivo/mês em quatro níveis; o Charlotte AI tipicamente adiciona US$ 8-US$ 14/endpoint/ano em contratos corporativos, segundo dados de referência de negócios Falcon fechados.
Melhor para: Times de segurança focados em endpoint já padronizados no CrowdStrike Falcon que querem um analista de IA por cima, não uma plataforma substituta.
3. SentinelOne (Purple AI): Investigação Agêntica Agora Aberta a Todo Cliente Singularity
O Purple AI da SentinelOne é construído em torno de uma aposta específica: que o valor do SOC com IA vem da investigação autônoma, não só do chat. Em 2026, a SentinelOne abriu a capacidade de Investigação Agêntica do Purple AI para todos os clientes Singularity e introduziu os Singularity Credits, uma moeda unificada para rodar trabalho movido a IA em toda a plataforma, com um teste gratuito para começar.
O Purple AI vem embutido no nível Singularity Complete em vez de ser um SKU independente, então o preço acompanha a plataforma mais ampla. O preço de tabela fica em torno de US$ 179,99/endpoint/ano no Complete, embora negócios corporativos negociados na faixa de 200-2.000 endpoints costumem ficar mais perto de US$ 135-US$ 153/endpoint. A contrapartida é que você não consegue comprar as capacidades específicas do Purple AI sem primeiro entrar no Singularity Complete.
| O que você ganha | O que você não ganha |
|---|---|
| Investigação Agêntica agora disponível para todos os clientes Singularity | Sem SKU independente do Purple AI; exige o nível Singularity Complete |
| Os Singularity Credits unificam a cobrança de uso de IA em toda a plataforma | O consumo de créditos para uso agêntico pesado pode ser difícil de prever no início |
| EDR completo, visibilidade Storyline e 14 dias de retenção inclusos no Complete | O preço de tabela por endpoint é alto antes da negociação corporativa |
| Ótimo encaixe para times que querem investigação autônoma, não só perguntas e respostas | Menos atraente para times que ainda não estão avaliando a SentinelOne como seu EDR |
Preços: Singularity Complete (inclui o Purple AI) a partir de US$ 179,99/endpoint/ano de tabela; negócios negociados de 200-2.000 endpoints costumam ficar em US$ 135-US$ 153/endpoint.
Melhor para: Times avaliando a SentinelOne como sua plataforma principal de EDR/XDR que querem investigação agêntica e autônoma incluída em vez de acoplada.
4. Darktrace: IA de Aprendizado Autônomo para Detecção de Anomalias Sem Assinaturas
A convicção fundadora da Darktrace não mudou desde 2013: ferramentas de segurança que dependem de assinaturas conhecidas sempre vão ficar atrás de ataques desconhecidos, então sua IA constrói um modelo vivo e em evolução do que é "normal" para sua rede, e-mail e nuvem, e então sinaliza e pode conter autonomamente desvios por meio do Antigena, seu módulo de resposta automatizada.
Essa abordagem é genuinamente diferenciada para pegar ameaças novas, lentas ou internas que ferramentas baseadas em assinatura perdem completamente. A contrapartida é a transparência de preço e o custo em escala: a Darktrace não publica preço de tabela, e contratos reais rastreados pela Vendr têm média de US$ 55.200/ano, mas variam de US$ 12.000 a mais de US$ 131.000 dependendo dos dispositivos monitorados e dos módulos implantados, com pacotes multimódulo de mercado médio chegando a US$ 150.000-US$ 500.000/ano.
| O que você ganha | O que você não ganha |
|---|---|
| IA de Aprendizado Autônomo estabelece a linha de base do comportamento normal em rede, e-mail e nuvem | Sem preço publicado; cada negócio é uma negociação personalizada |
| A resposta autônoma do Antigena contém ameaças sem esperar por um humano | Pacotes multimódulo ficam caros rápido além de implantações pequenas |
| Forte em pegar ameaças novas e internas que ferramentas de assinatura perdem | Exige tempo de ajuste para a IA aprender a linha de base do seu ambiente |
| Descontos de 20-35% sobre as cotações iniciais são comuns com preparação | Reajustes contratuais (3-7%/ano) em contratos plurianuais se acumulam |
Preços: Cotações personalizadas; negócios reais têm média de ~US$ 55.200/ano (faixa de US$ 12.000-US$ 131.667); implantações pequenas (100-500 dispositivos) custam US$ 50.000-US$ 150.000/ano por um módulo.
Melhor para: Times de mercado médio a corporativo que querem detecção baseada em anomalia em rede, e-mail e nuvem sem depender de assinaturas de ameaças conhecidas.
5. Abnormal Security: Defesa Nativa de IA Contra Phishing e Comprometimento de E-mail Corporativo
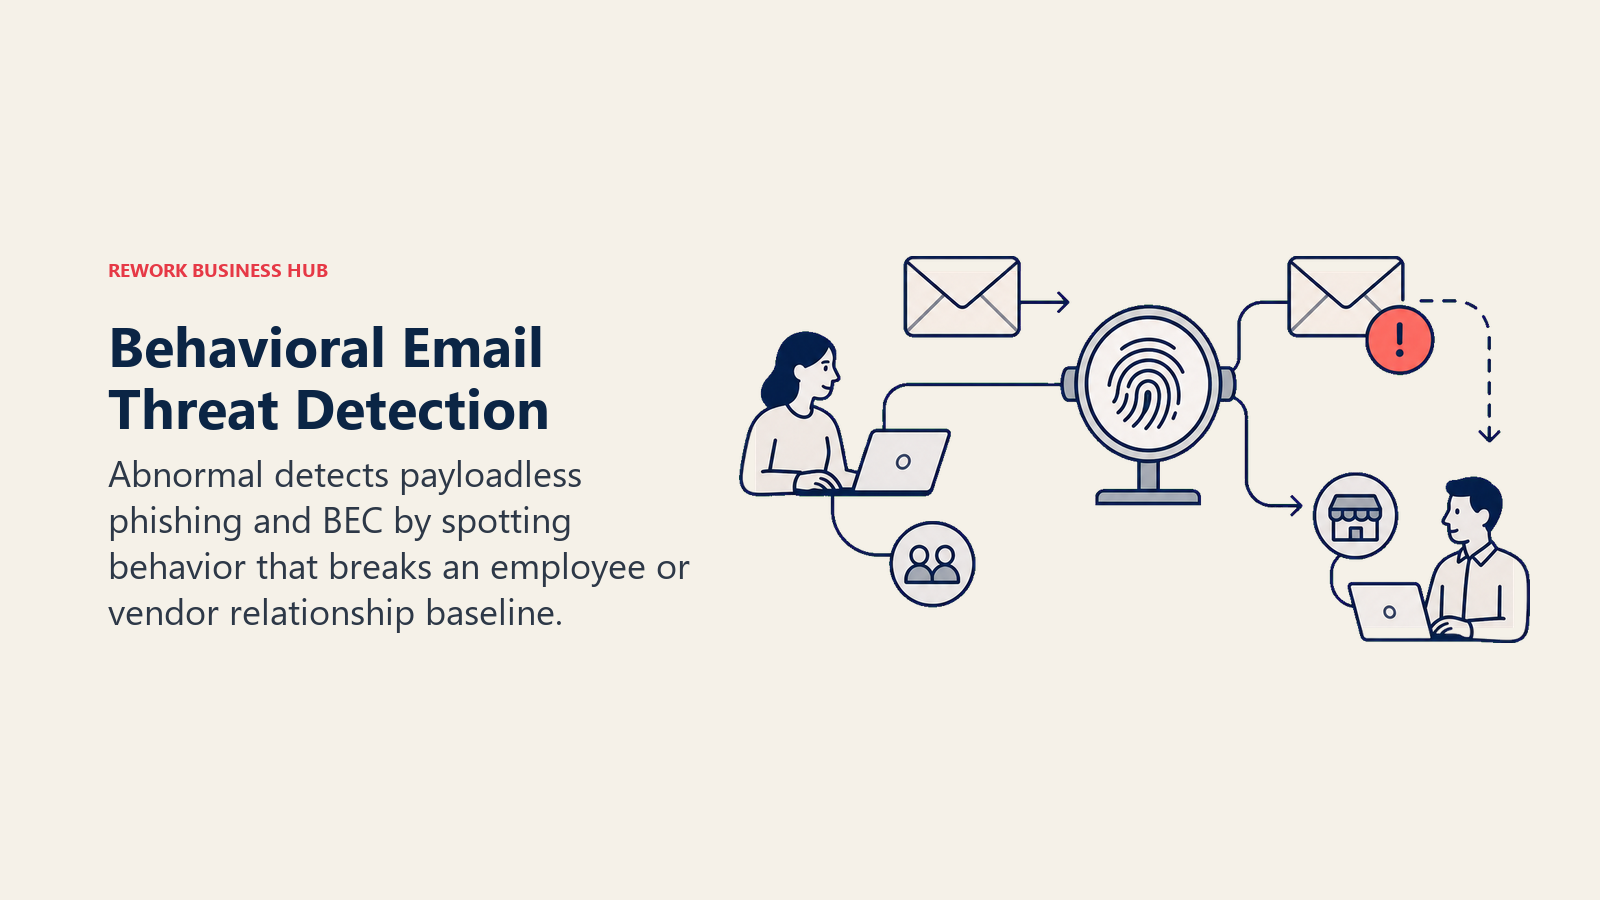
Todo o produto da Abnormal é construído sobre um insight: o phishing moderno e o comprometimento de e-mail corporativo raramente carregam um payload malicioso, então gateways de e-mail baseados em assinatura e reputação os deixam passar. A Abnormal, em vez disso, constrói uma linha de base comportamental para cada relação com funcionário e fornecedor, e então sinaliza anomalias em tempo real, seja uma fatura de fornecedor de um domínio levemente errado ou uma personificação de CEO com gramática perfeita.
Essa abordagem comportamental importa mais a cada trimestre. O DBIR 2026 da Verizon constatou que o texto assistido por IA em e-mails de phishing maliciosos dobrou ano a ano, e o phishing continua sendo o maior vetor único de acesso inicial assistido por IA, em 44%. A limitação da Abnormal é o escopo: é uma especialista em segurança de e-mail, não uma plataforma completa, então precisa ficar ao lado da cobertura de endpoint, rede e SIEM em vez de substituí-las.
| O que você ganha | O que você não ganha |
|---|---|
| Linha de base comportamental por funcionário/fornecedor pega ataques sem payload | Só e-mail; não cobre cargas de trabalho de endpoint, rede ou nuvem |
| Detecta BEC e sequestro de conta que ferramentas de gateway não pegam | O preço de tabela (US$ 15-US$ 35/funcionário/ano) deixa margem real de negociação |
| Implantação baseada em API fica ao lado do Microsoft 365/Google Workspace | Não substitui a necessidade de uma pilha mais ampla de detecção e resposta |
| Construída especificamente para o aumento de phishing assistido por IA documentado no DBIR 2026 | Organizações menores podem achar uma IA de e-mail dedicada um exagero frente a suítes empacotadas |
Preços: Preço de tabela em torno de US$ 15-US$ 35/funcionário/ano; negócios plurianuais negociados para 500-2.000 funcionários costumam ficar em US$ 18-US$ 28/funcionário/ano, e empresas com mais de 5.000 funcionários costumam ver US$ 12-US$ 20/funcionário/ano.
Melhor para: Qualquer organização, independentemente do porte, cuja plataforma principal de e-mail seja Microsoft 365 ou Google Workspace e que queira defesa comportamental de IA especificamente contra phishing e BEC.
6. Vectra AI: Detecção e Resposta de Rede com IA em Nuvem Híbrida
A filosofia de produto da Vectra gira em torno do Attack Signal Intelligence, seu motor de IA para cortar o ruído de alertas ao pontuar e priorizar os sinais que realmente indicam um atacante ativo, em vez de expor cada anomalia que a rede detecta. Ela cobre redes híbridas e multi-nuvem, não só o tráfego on-premises, o que importa conforme mais superfície de ataque migra para fora do perímetro tradicional.
A própria pesquisa de 2026 da Vectra constatou que 76% dos defensores dizem que agentes de IA já lidam com mais de 10% da carga de trabalho diária deles, um dado que a Vectra usa para argumentar que a triagem aumentada por IA já não é mais opcional. A contrapartida para compradores é a opacidade de preço: a Vectra não publica tarifas publicamente, e toda implantação exige uma conversa de vendas para dimensionar, embora um empacotamento flexível signifique que tanto times de mercado médio quanto corporativos podem ser atendidos.
| O que você ganha | O que você não ganha |
|---|---|
| O Attack Signal Intelligence prioriza o comportamento real do atacante acima do ruído | Sem preço publicado; todo negócio começa com uma conversa de vendas |
| Cobertura abrange tráfego de rede híbrido, multi-nuvem e on-premises | O melhor valor exige trabalho de integração com seu ferramental de SOC existente |
| Respaldada pela própria pesquisa anual State of Threat Detection da Vectra | Exagero para organizações menores sem uma necessidade dedicada de segurança de rede |
| Empacotamento flexível, baseado no porte da implantação | Mais difícil comparar rapidamente sem um processo formal de RFP |
Preços: Personalizado; entre em contato com a Vectra para uma cotação com base no porte da rede e no escopo da implantação. Sem preço de tabela publicado.
Melhor para: Times de mercado médio a corporativo que precisam de detecção e resposta de rede com IA em ambientes híbridos ou multi-nuvem, não só em endpoints.
7. Wiz: Gestão de Postura de Segurança com IA para Nuvem e Cargas de Trabalho de IA
A Wiz construiu seu nome na gestão de postura de segurança de nuvem sem agente, e seu módulo AI-SPM estende essa mesma visibilidade baseada em grafo até a própria pilha de IA: os modelos, dados de treinamento, bancos de dados vetoriais e pipelines que ferramentas CNAPP tradicionais nunca foram construídas para enxergar. Conforme mais empresas lançam seus próprios recursos de IA, proteger a cadeia de suprimentos de IA se tornou tão urgente quanto proteger a infraestrutura de nuvem por baixo dela.
A Wiz não publica preço por carga de trabalho; os contratos escalam com o número de recursos de nuvem, contêineres e funções serverless sob gestão, e às vezes como um percentual do gasto em nuvem. Contratos de entrada tipicamente começam em US$ 30.000-US$ 50.000/ano para pegadas menores (500-1.000 cargas de trabalho), subindo para seis e sete dígitos para empresas que gerenciam dezenas de milhares de recursos.
| O que você ganha | O que você não ganha |
|---|---|
| Visibilidade baseada em grafo em infraestrutura de nuvem e pipelines de IA | Sem preço por carga de trabalho publicado; toda cotação é personalizada |
| O AI-SPM estende a cobertura a modelos, dados de treinamento e bancos vetoriais | Os custos escalam diretamente com o número de cargas de trabalho e o tamanho da pegada de nuvem |
| Implantação sem agente reduz o atrito de implementação | Preço exclusivamente corporativo deixa fora do alcance times muito pequenos |
| Ótimo encaixe para times que lançam seus próprios recursos de IA internamente | Compromissos plurianuais necessários para desbloquear descontos significativos |
Preços: Personalizado; contratos de entrada tipicamente US$ 30.000-US$ 50.000/ano para 500-1.000 cargas de trabalho, escalando para seis e sete dígitos em grandes pegadas de nuvem corporativas.
Melhor para: Organizações nativas de nuvem e que constroem IA e precisam de visibilidade de postura tanto na infraestrutura de nuvem tradicional quanto nos modelos/pipelines de IA que rodam sobre ela.
8. Tenable: Gestão de Vulnerabilidades e Exposição Priorizada por IA
A aposta da Tenable é que a gestão de vulnerabilidades sozinha nunca foi o ponto principal; o ponto é entender quais exposições realmente criam risco de negócio quando combinadas, e é isso que o Tenable One (sua plataforma unificada de gestão de exposição) e seus recursos de AI Exposure foram construídos para fazer. Em vez de uma lista simples de CVEs ranqueados por pontuação CVSS, a priorização orientada por IA expõe os caminhos de exposição que um atacante realmente encadearia.
A reformulação de preços da Tenable em abril de 2026 introduziu um modelo simplificado "conte uma vez", então um ativo escaneado por múltiplos sensores é cobrado uma única vez, uma mudança significativa para times cansados de pagar duas vezes pelo mesmo servidor. O Tenable Vulnerability Management independente começa em torno de US$ 3.500/ano para ambientes menores, enquanto implantações do Tenable One para 500-2.000 ativos tipicamente custam US$ 25.000-US$ 150.000/ano.
| O que você ganha | O que você não ganha |
|---|---|
| Gestão de exposição priorizada por IA, não só uma lista de severidade de CVE | A profundidade completa do AI Exposure exige o nível Advanced do Tenable One |
| O novo preço "conte uma vez" de 2026 simplifica a cobrança de ativos com múltiplos sensores | Implantações corporativas (10.000+ ativos) podem ultrapassar US$ 500.000/ano |
| Cobre gestão de vulnerabilidades, nuvem, identidade e OT em uma plataforma | A complexidade da plataforma unificada exige tempo de adaptação para configurar bem |
| Forte reconhecimento de analistas e mercado em gestão de vulnerabilidades | O produto VM independente sozinho não inclui os recursos mais novos de AI Exposure |
Preços: Tenable Vulnerability Management a partir de ~US$ 3.500/ano; Tenable One (Foundation/Advanced) tipicamente US$ 25.000-US$ 150.000/ano para 500-2.000 ativos, escalando além de US$ 500.000/ano em 10.000+ ativos.
Melhor para: Times de segurança que querem gestão de vulnerabilidades e pontuação de exposição/risco priorizada por IA unificadas em uma plataforma, em vez de costuradas separadamente.
9. Exabeam: SIEM de Análise Comportamental Que Não Depende Só de Regras de Correlação
O diferencial da Exabeam sempre foi a detecção UEBA-first: em vez de depender puramente de regras de correlação que perdem ameaças internas lentas e discretas, a Exabeam constrói linhas de base comportamentais para cada usuário e entidade, e então sinaliza desvios que um motor de regras nunca pegaria. Sua plataforma mais nova, a Nova, é nativa de nuvem e modular, permitindo que times comprem separadamente a camada de dados, análise, UEBA e capacidade de resposta.
O preço é cobrado por entidade monitorada, não por assento de analista, começando em torno de US$ 250/usuário/ano, o que muda a matemática de custo em comparação com SIEMs baseados em assento conforme sua população monitorada (não o headcount do seu SOC) cresce. Clientes existentes do Fusion SIEM recebem créditos de migração de 20-40% do licenciamento do primeiro ano na Nova para migrar para a plataforma mais nova.
| O que você ganha | O que você não ganha |
|---|---|
| A detecção UEBA-first pega ameaças internas que o SIEM baseado em regras perde | Sem lista de preços pública simples; a cotação depende do volume de dados e módulos |
| A cobrança baseada em entidade desacopla o custo do headcount de analistas do SOC | O preço modular da Nova (camada de dados, análise, UEBA, resposta) adiciona complexidade |
| Créditos de migração de Fusion para Nova facilitam a mudança para a plataforma nativa de nuvem | Clientes do Fusion SIEM legado enfrentam uma decisão real de migração de plataforma |
| Descontos plurianuais de 20-30% são rotina com um faseamento deliberado de casos de uso | O valor completo da análise comportamental leva tempo para amadurecer conforme as linhas de base se formam |
Preços: A partir de US$ 250/usuário monitorado/ano (baseado em entidade, não por assento); o preço modular da Nova permite que times comprem separadamente camada de dados, análise, UEBA e resposta; descontos plurianuais de 20-30% são comuns.
Melhor para: Times de segurança que querem detecção de SIEM construída em análise comportamental desde o primeiro dia, especialmente para pegar ameaças internas que regras de correlação perdem.
10. Google Security Operations (Chronicle) com Gemini: Investigação com IA em Hyperscale
A proposta do Google com o Security Operations (antigo Chronicle) é escala de ingestão sem a ansiedade de preço por GB que assola o SIEM legado: o preço é por funcionário por ano, não por gigabyte registrado, o que remove o incentivo de sub-registrar seu ambiente para controlar custo. O Gemini se sobrepõe como um assistente de investigação em linguagem natural, gerando resumos contextualizados, ações de resposta recomendadas e até criação de detecção/playbook a partir de prompts em português claro (ou inglês, conforme o comando).
Os três níveis (Standard, Enterprise, Enterprise Plus) custam entre US$ 30 e US$ 140 por funcionário por ano, dependendo da profundidade, e uma organização de 1.000 funcionários no Enterprise tipicamente fica em US$ 60.000-US$ 95.000/ano antes dos descontos de 25-35% que são rotina em escala. As capacidades específicas do Gemini não são discriminadas como um item de linha separado, o que dificulta isolar exatamente quanto a camada de IA custa versus a plataforma base.
| O que você ganha | O que você não ganha |
|---|---|
| O preço por funcionário remove o incentivo de sub-registrar seu ambiente | Os recursos do Gemini não são discriminados separadamente do preço do nível base |
| Investigação em linguagem natural e geração automatizada de playbook | O nível Enterprise Plus completo é necessário para a retenção de dados mais profunda e o uso pleno do Gemini |
| Um ano de retenção de telemetria incluído sem custo adicional | Exige investimento genuíno no ecossistema Google Cloud para obter o valor completo |
| Respaldada pela integração de inteligência de ameaças do Google (Mandiant, VirusTotal) | Contratos corporativos de 20.000+ funcionários podem chegar a US$ 900 mil-US$ 1,4 milhão antes do desconto |
Preços: Standard ~US$ 30-US$ 50/funcionário/ano; Enterprise ~US$ 60-US$ 95/funcionário/ano; Enterprise Plus ~US$ 100-US$ 140/funcionário/ano; descontos de 25-35% rotineiramente negociados em escala.
Melhor para: Empresas de alto volume que querem ingestão de logs em hyperscale com investigação de IA em linguagem natural, especialmente aquelas já investidas no Google Cloud.
11. Torq: Plataforma de SOC com IA Construída para Substituir o SOAR Legado
O argumento da Torq é que o SOAR tradicional (orquestração, automação e resposta de segurança) bateu no teto: playbooks construídos para automação estreita e baseada em regras não conseguem acompanhar o volume e a complexidade de um SOC moderno. O HyperSOC, produto principal da Torq, é um sistema de IA multiagente, reportadamente o primeiro SOC com IA com suporte nativo a MCP (Model Context Protocol), com mais de 300 integrações prontas e mais de 4.000 passos de automação prontos.
A ambição aparece no preço. O HyperSOC custa US$ 450.000/ano no AWS Marketplace com um contrato de 12 meses, um compromisso de nível corporativo que reflete o posicionamento da Torq: hiperautomação de segurança full-stack, não uma ferramenta pontual. A Série D de US$ 140 milhões da empresa com avaliação de US$ 1,2 bilhão no início de 2026 e a base de clientes praticamente dobrada sugerem tração corporativa real nesse patamar de preço.
| O que você ganha | O que você não ganha |
|---|---|
| SOC com IA multiagente com suporte nativo a MCP e mais de 300 integrações | O preço de entrada de US$ 450.000/ano fica fora do alcance da maioria dos times de mercado médio |
| Mais de 4.000 passos de automação prontos reduzem a construção de playbooks personalizados | Posicionado para substituir totalmente o SOAR legado, um projeto de migração significativo |
| Fornecedora bem capitalizada (US$ 332 milhões em financiamento total, avaliação de US$ 1,2 bilhão em 2026) | O preço baseado em fluxo de trabalho/integração/ação pode ser difícil de prever com precisão |
| Construída para hiperautomação de segurança full-stack, não casos de uso estreitos | Exagero para times que só precisam de triagem de alertas, não de automação completa de SOC |
Preços: HyperSOC a partir de US$ 450.000/ano (contrato de 12 meses, listagem no AWS Marketplace); o preço mais amplo da plataforma escala por fluxos de trabalho, integrações e ações de automação.
Melhor para: Grandes empresas prontas para substituir totalmente o SOAR legado por uma plataforma de automação de SOC full-stack e multiagente com IA.
12. Tines: Automação Flexível Assistida por IA Que Escala Para Baixo, Não Só Para Cima
A Tines construiu sua reputação em automação de fluxo de trabalho de segurança no-code que não prende os times a playbooks rígidos e ditados pelo fornecedor, e sua camada de IA (a ação AI Agent e o Workbench) estende essa mesma flexibilidade à investigação e resposta assistidas por IA. Onde a Torq é construída para hiperautomação em escala corporativa, a Tines é deliberadamente construída para funcionar até para um time de segurança de duas pessoas.
Esse é o verdadeiro diferencial: um nível Community permanentemente gratuito para provas de conceito, um nível Starter de US$ 500/mês (lançado em fevereiro de 2026) para times pequenos rodando cargas de trabalho de produção, e um preço Enterprise que só entra em cena perto de US$ 50.000/ano para implantações em escala de departamento. Os créditos de IA são cobrados pelo custo real do AWS Bedrock, sem margem, e times que trazem suas próprias chaves de API evitam totalmente o sistema de créditos enquanto ganham limites de taxa mais altos.
| O que você ganha | O que você não ganha |
|---|---|
| O nível Community gratuito e o Starter de US$ 500/mês tornam acessível para times enxutos | Os créditos de IA somam custo além da assinatura base, a menos que se usem chaves próprias auto-hospedadas |
| O construtor de fluxo de trabalho no-code evita o aprisionamento a playbooks ditados pelo fornecedor | O preço baseado em consumo significa que o custo acompanha o volume de automação, o que pode surpreender |
| Escala de um time de duas pessoas até uma implantação Enterprise em escala de departamento | Menos profundidade de integração pronta que a biblioteca de mais de 300 da Torq |
| Créditos de IA cobrados pelo custo real, sem margem, modelo de preço transparente | Recursos Enterprise (SCIM, infraestrutura dedicada) exigem o nível mais alto |
Preços: Community gratuito; Starter US$ 500/mês (1 milhão de eventos/mês, 5-20 fluxos); Business escala até o nível de departamento; Enterprise sob cotação, tipicamente a partir de ~US$ 50.000/ano.
Melhor para: Times de segurança enxutos e SOCs de mercado médio que querem automação flexível e no-code assistida por IA sem um piso de preço exclusivamente corporativo.
13. Dropzone AI: Triagem Autônoma de Alertas de Nível 1 em Escala
A proposta da Dropzone AI é específica: a maior parte da fadiga de alertas do SOC vem da triagem de Nível 1, o trabalho repetitivo de investigar se um alerta é uma ameaça real ou ruído, e esse trabalho é exatamente o que um agente de IA pode fazer de forma autônoma, 24 horas por dia, sem se cansar ou perder passos. Ela vem com mais de 80 integrações e inteligência de ameaças embutidas, e a assinatura base cobre usuários ilimitados em vez de cobrar por assento de analista.
O preço é baseado em investigação, não em assento: US$ 36.000/ano cobre 4.000 investigações anuais, com descontos por volume e preço Enterprise/MSSP personalizado acima disso. A limitação honesta é que a Dropzone cobra por alerta ingerido, o que pode ficar caro rápido para organizações com volumes de alerta grandes e imprevisíveis, e alguns clientes relatam ter que escolher a dedo quais fontes de alerta conectar por causa disso.
| O que você ganha | O que você não ganha |
|---|---|
| Investigação autônoma de alertas de Nível 1, 24/7, sem preço por assento | A cobrança por alerta ingerido pode disparar com volume de alerta imprevisível |
| Mais de 80 integrações e inteligência de ameaças inclusas na assinatura base | Preço Enterprise/MSSP personalizado exigido além do volume padrão de investigação |
| Usuários ilimitados no plano base, incomum para ferramental de segurança | Entrante mais novo; menos histórico corporativo que os incumbentes de plataforma |
| O preço baseado em investigação atrela o custo ao uso real, não ao headcount | Exige seleção cuidadosa das fontes de alerta para evitar custos de investigação fora de controle |
Preços: A partir de US$ 36.000/ano para 4.000 investigações anuais, usuários ilimitados, mais de 80 integrações e inteligência de ameaças inclusas; descontos por volume e preço Enterprise/MSSP personalizado acima disso.
Melhor para: Times de segurança afogados em volume de alertas de Nível 1 que querem triagem autônoma sem contratar mais analistas de Nível 1.
14. Prophet Security: Analista de IA Integrado ao Seu SIEM e EDR Existentes
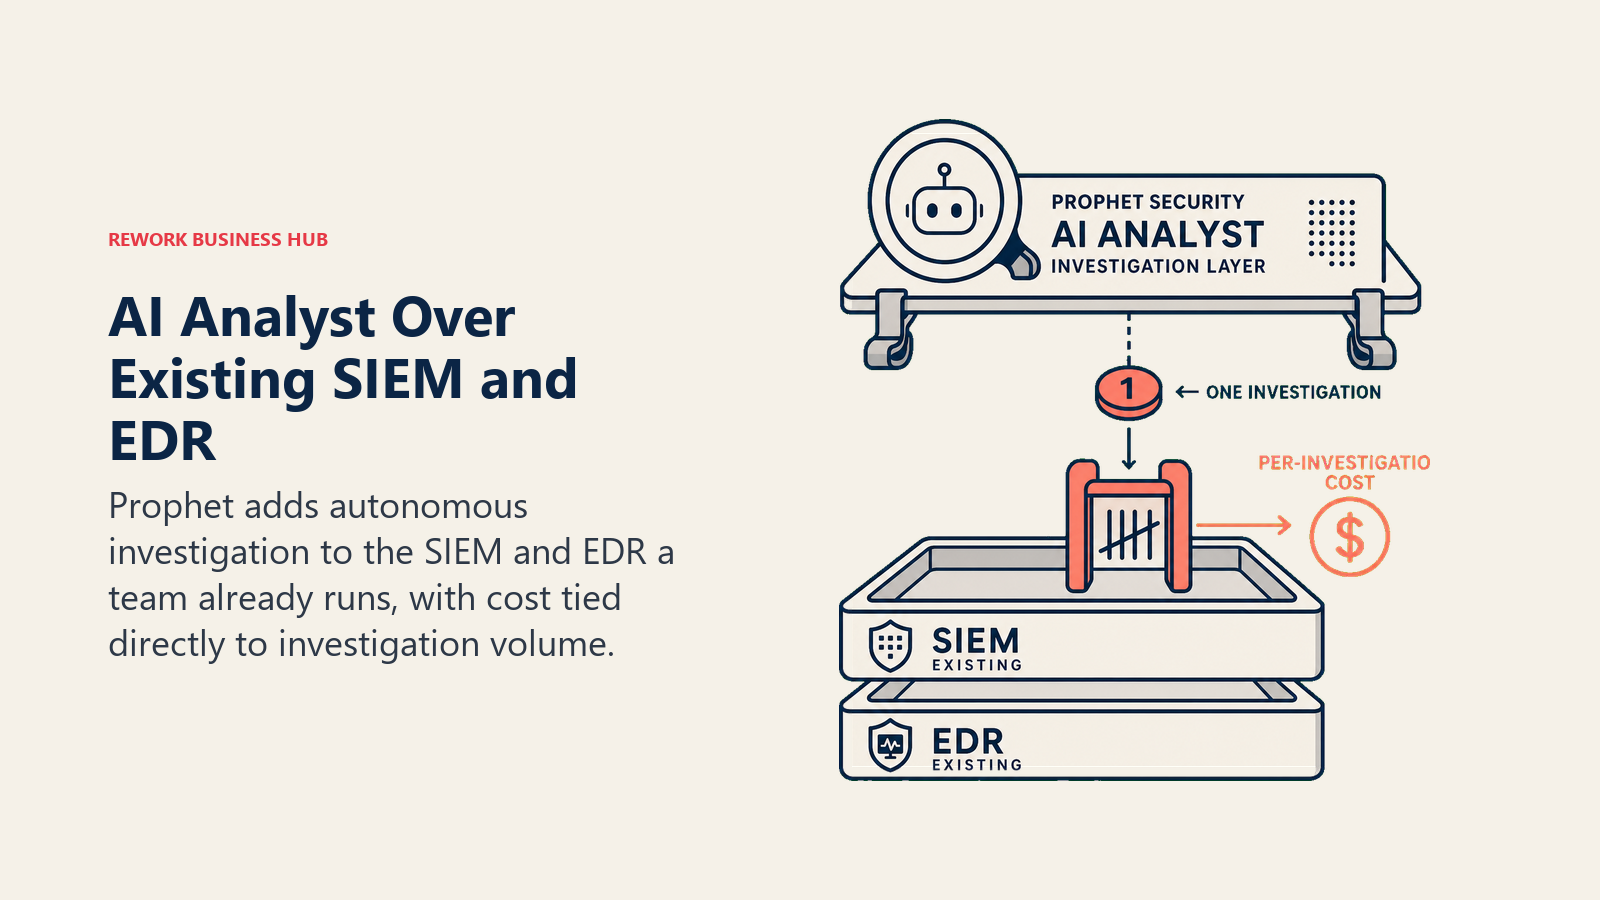
O posicionamento da Prophet Security é parecido com o da Dropzone (um analista de SOC com IA focado em investigação autônoma), mas seu modelo de preço é ainda mais diretamente baseado em uso: aproximadamente US$ 10 por investigação, o que significa que um time rodando 5.000 investigações por ano orça em torno de US$ 50.000/ano mais a cobrança extra na mesma tarifa por investigação. A proposta é que a Prophet se integra à pilha de SIEM e EDR que você já roda, em vez de pedir para você substituí-la.
Esse modelo baseado em uso é honesto, mas exige conhecer seu volume de investigação antes de conseguir orçar com confiança, o que é mais difícil para times que nunca mediram isso antes. A Prophet não publica preço em níveis publicamente, então uma cotação precisa exige passar por um time de vendas explicando seu volume atual de alertas e investigações.
| O que você ganha | O que você não ganha |
|---|---|
| Analista de IA integrado ao seu SIEM/EDR existente, não uma substituição total | O preço baseado em uso exige conhecer seu volume de investigação antecipadamente |
| O preço por investigação atrela o custo diretamente ao uso real | Sem preço em níveis publicado; toda cotação é personalizada |
| Posicionada especificamente para integrar-se, não substituir, o ferramental atual | Entrante mais novo ainda construindo o histórico que plataformas maiores têm |
| Matemática de custo simples uma vez que o volume de investigação é conhecido | Investigações extras são cobradas na mesma tarifa, então picos custam dinheiro real |
Preços: Baseado em uso, aproximadamente US$ 10/investigação (~US$ 50.000/ano para 5.000 investigações), mais US$ 10 por investigação extra. Cotações personalizadas para volumes maiores.
Melhor para: Times com uma pilha de SIEM e EDR já estabelecida que querem um analista de IA por cima para investigação, não uma migração de plataforma.
15. Huntress: SOC Gerenciado Assistido por IA para Times Sem Time de Segurança
A Huntress existe para um comprador específico: a pequena empresa ou empresa de médio porte que precisa de detecção e resposta a ameaças 24/7, mas não tem um SOC interno nem um caminho realista para construir um. Seus produtos gerenciados de EDR, ITDR e SIEM empacotam um SOC humano mais IA 24/7, caça ativa a ameaças, canários de ransomware e antivírus gerenciado em um único preço, sem taxa separada de SOC e sem restrição de recursos entre níveis.
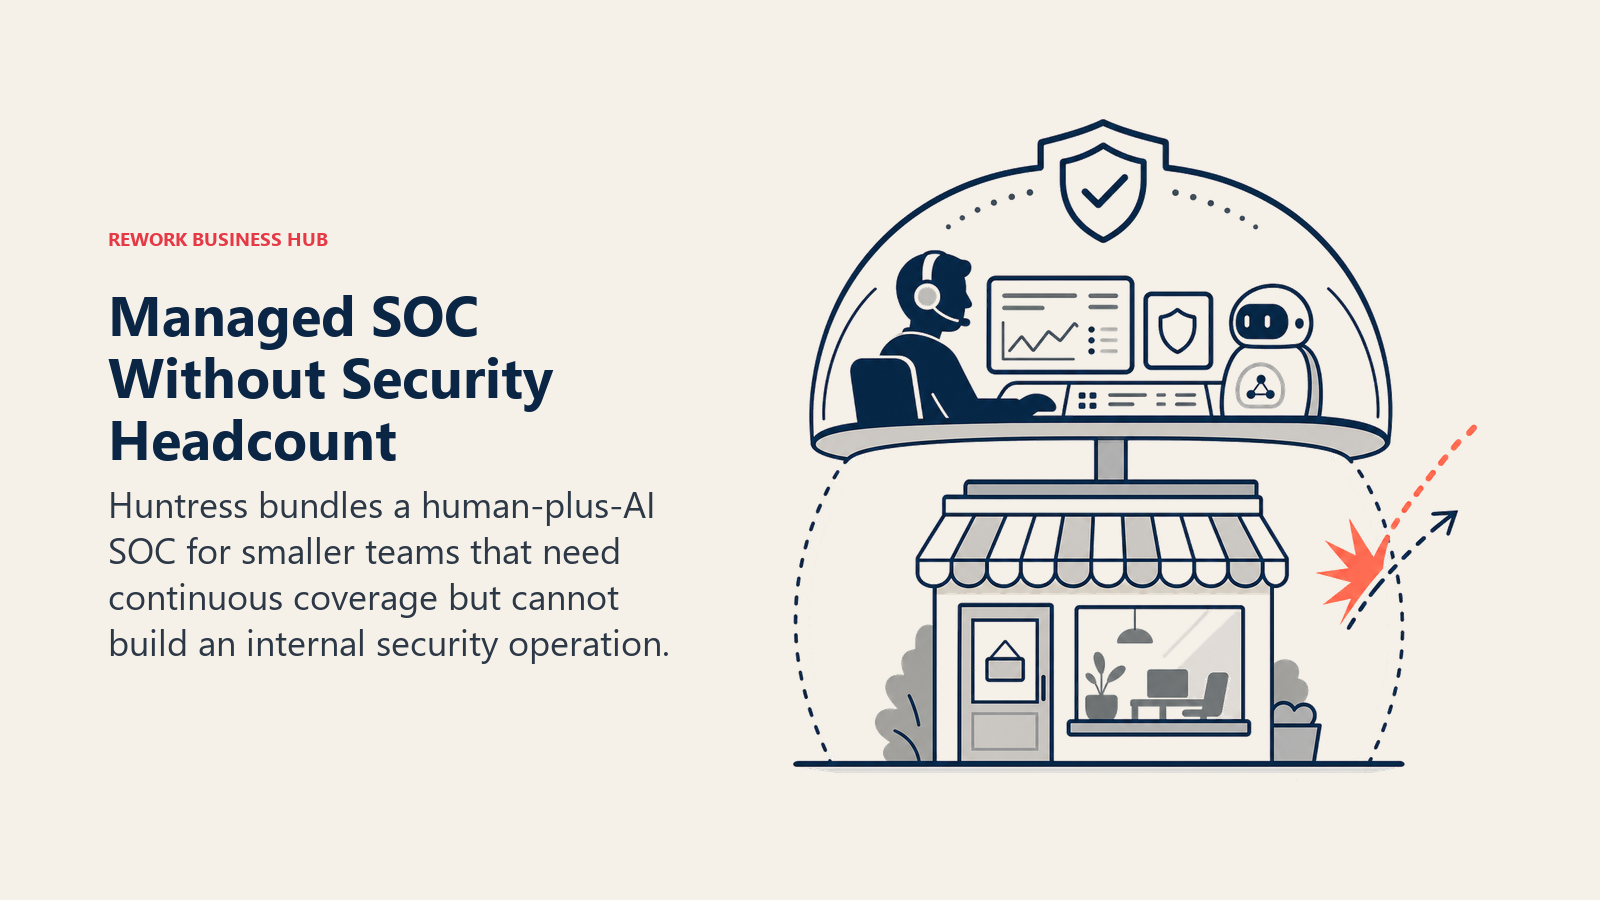
A US$ 2,50-US$ 3,50 por endpoint por mês via parceiros MSP (ou cerca de US$ 8,99/endpoint/mês comprando direto), uma PME de 100 endpoints recebe o que de outra forma custaria US$ 2.000-US$ 3.000/mês em ferramental corporativo não empacotado por algumas centenas de dólares. A contrapartida, honestamente, é a escala: a Huntress não é feita para ambientes corporativos grandes ou engenharia de detecção personalizada e profunda, e seu compromisso mínimo de 50 endpoints significa que também não é a opção mais barata para times muito pequenos.
| O que você ganha | O que você não ganha |
|---|---|
| SOC humano mais IA 24/7, caça a ameaças e antivírus gerenciado em um único preço | Não é feito para escala corporativa grande ou engenharia de detecção personalizada e profunda |
| Sem taxa separada de SOC, sem SKU de complemento de IA, sem restrição de recursos por nível | Compromisso mínimo de 50 endpoints em um contrato padrão de 12 meses |
| Descontos por volume amigáveis a MSP nos níveis de 50, 100, 250, 500 e 1.000+ | Comprar direto (em vez de via um MSP) custa significativamente mais por endpoint |
| Custo dramaticamente menor do que montar ferramentas corporativas individualmente | Menos profundidade em investigação orientada por IA do que ferramentas dedicadas de analista de SOC com IA |
Preços: US$ 2,50-US$ 3,50/endpoint/mês em tarifas de parceiro MSP; ~US$ 8,99/endpoint/mês comprando direto; mínimo de 50 endpoints em um contrato padrão de 12 meses.
Melhor para: Pequenas empresas e MSPs que precisam de cobertura de detecção e resposta 24/7 sem o orçamento ou o headcount para um time de segurança interno.
Estrutura de Decisão
Use esta tabela como seu filtro final. Combine sua situação com a ferramenta certa.
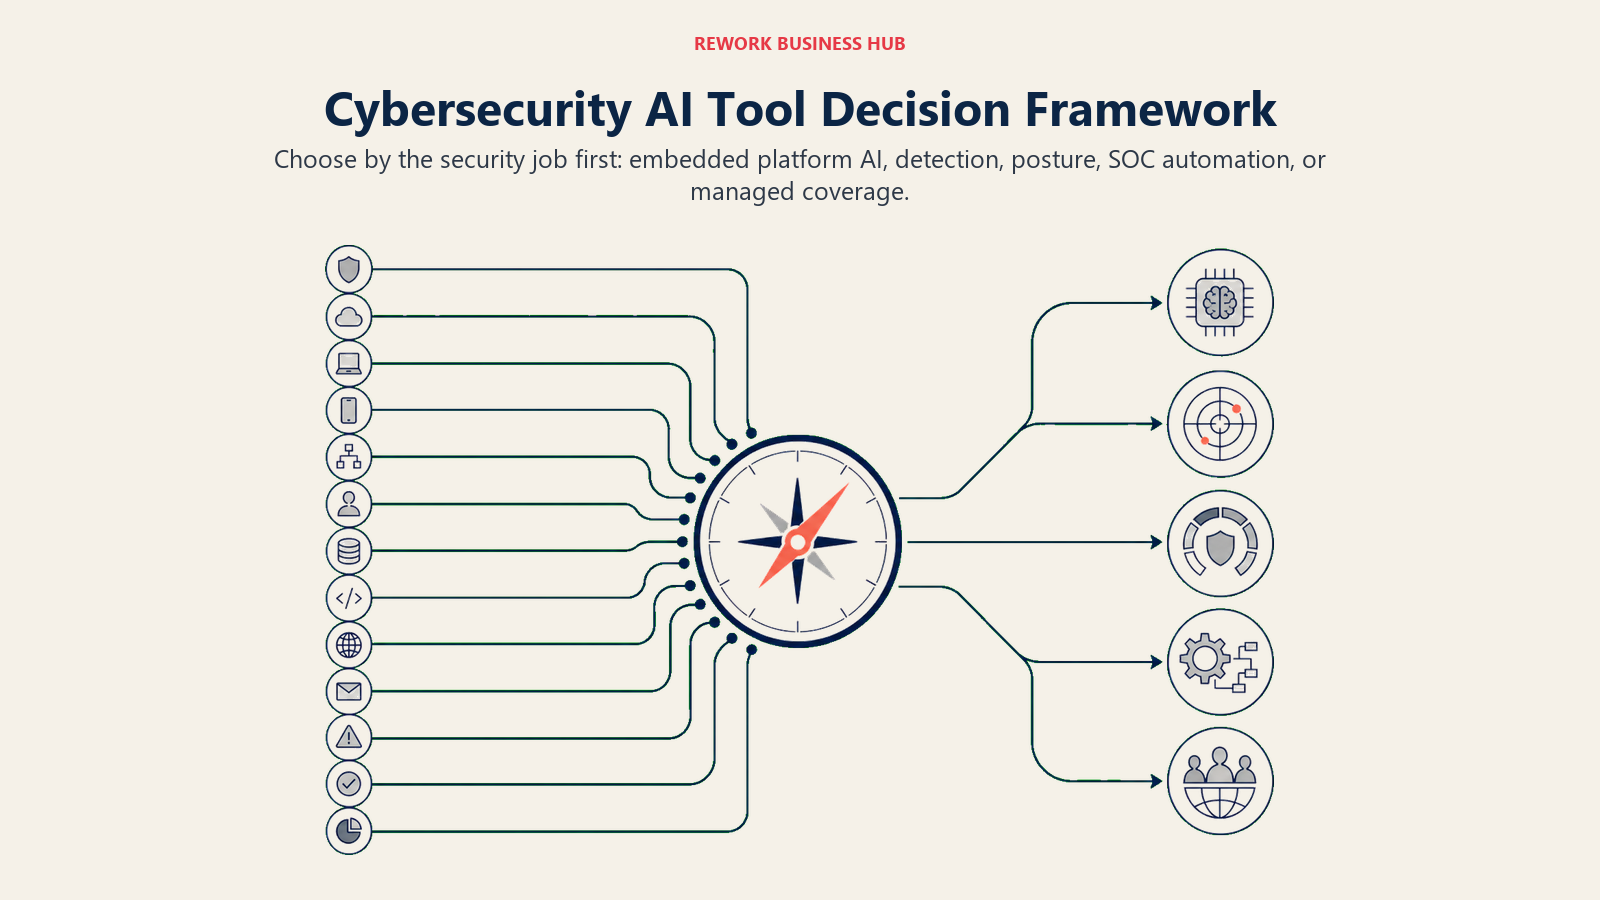
| Se você precisa de... | Escolha... | Por quê |
|---|---|---|
| IA embutida em uma pilha de segurança centrada em Microsoft que você já roda | Microsoft Security Copilot | A cota de SCU inclusa no E5/E7 o torna praticamente gratuito para começar |
| Um analista agêntico e nativo de IA por cima do endpoint/XDR em que você já é padronizado | CrowdStrike Charlotte AI ou SentinelOne Purple AI | Ambos raciocinam sobre telemetria profunda de endpoint que já flui pela plataforma |
| Detecção autônoma de anomalia sem depender de assinaturas de ameaças conhecidas | Darktrace | A IA de Aprendizado Autônomo pega ameaças novas e internas que ferramentas de assinatura perdem |
| Barrar phishing gerado por IA e BEC antes que chegue à caixa de entrada | Abnormal Security | Linhas de base comportamentais pegam ataques sem payload que ferramentas de gateway perdem completamente |
| Detecção e resposta de rede com IA em ambiente híbrido ou multi-nuvem | Vectra AI | O Attack Signal Intelligence corta o ruído de alertas na camada de rede |
| Proteger a infraestrutura de nuvem e os modelos/pipelines de IA rodando sobre ela | Wiz | O AI-SPM é a única oferta aqui feita sob medida para proteger a própria pilha de IA |
| Gestão de vulnerabilidades e exposição priorizada por IA, não só uma lista de CVE | Tenable | O AI Exposure expõe os caminhos de ataque que realmente criam risco de negócio |
| Um SIEM construído em análise comportamental em vez de só regras de correlação | Exabeam | A detecção UEBA-first pega ameaças internas que o SIEM baseado em regras perde |
| Ingestão de logs em hyperscale com investigação de IA em linguagem natural | Google Security Operations | O preço por funcionário remove o incentivo de sub-registrar seu ambiente |
| Substituir o SOAR legado por automação de SOC full-stack e multiagente | Torq | O HyperSOC é construído para hiperautomação, não automação estreita de ferramenta pontual |
| Automação flexível assistida por IA que cabe no orçamento de um time de segurança enxuto | Tines | Os níveis gratuito e de US$ 500/mês tornam acessível abaixo do piso corporativo da Torq |
| Triagem autônoma de alertas de Nível 1 sem contratar mais analistas de Nível 1 | Dropzone AI ou Prophet Security | Ambos precificam por volume de investigação, não por assento, e triam o tempo todo |
| Detecção e resposta 24/7 de nível corporativo com orçamento de PME | Huntress | O SOC empacotado, humano mais IA, vence o custo de montar ferramentas corporativas sozinho |
O Que Fazer a Seguir
Escolha a função de segurança que mais dói agora (fadiga de alertas de Nível 1, phishing que está passando pelo seu gateway, exposição não corrigida que você não consegue priorizar, ou um SOC que não consegue escalar com o headcount), não a ferramenta com a demonstração agêntica mais chamativa. Coloque duas opções da mesma linha da estrutura de decisão acima lado a lado, e pilote contra um conjunto definido e delimitado de tipos de alerta ou casos de uso antes de conectar todo o seu ambiente.
Se sua organização já roda Microsoft, CrowdStrike ou SentinelOne como sua plataforma principal, comece perguntando o que já está incluso em IA antes de comprar uma nova ferramenta pontual. Se você está avaliando a categoria mais nova de analista de SOC com IA (Dropzone AI, Prophet Security, Torq, Tines), meça primeiro seu volume real de alertas ou investigações, já que esse número dirige quase toda a matemática de preço desta lista. E se a cibersegurança acabar não sendo sua lacuna real, o ranking mais amplo de as melhores ferramentas de IA em 2026 e o guia as melhores ferramentas de IA para empresas cobrem categorias adjacentes que vale a pena conferir.
Para times que constroem ou supervisionam as pessoas por trás dessas ferramentas, o framework de conscientização em cibersegurança e a descrição de cargo Cybersecurity AI Specialist são bons pontos de partida, e os explicadores de segurança de IA e segurança de API cobrem os conceitos subjacentes que várias ferramentas desta lista foram construídas para defender. Se você está avaliando se deve construir uma camada de automação de segurança por conta própria, o blueprint de agente de monitoramento de segurança com IA percorre o que uma versão caseira da função principal da Dropzone AI ou da Prophet Security realmente envolve, e segurança e conformidade de IA cobre o lado de governança que a maioria dessas ferramentas não trata para você. Para um olhar mais amplo sobre automação de IA além da segurança especificamente, veja as melhores ferramentas de automação de IA e os melhores agentes de IA.
Principal Product Marketing Strategist
On this page
- Atualizado em Julho de 2026: O Que Mudou
- Fatos Principais
- Tabela Comparativa Rápida
- Ajuste de Porte e Implantação
- 1. Microsoft Security Copilot: IA Embutida em Defender, Sentinel e Entra
- 2. CrowdStrike (Charlotte AI): Analista Agêntico na Plataforma de Endpoint Falcon
- 3. SentinelOne (Purple AI): Investigação Agêntica Agora Aberta a Todo Cliente Singularity
- 4. Darktrace: IA de Aprendizado Autônomo para Detecção de Anomalias Sem Assinaturas
- 5. Abnormal Security: Defesa Nativa de IA Contra Phishing e Comprometimento de E-mail Corporativo
- 6. Vectra AI: Detecção e Resposta de Rede com IA em Nuvem Híbrida
- 7. Wiz: Gestão de Postura de Segurança com IA para Nuvem e Cargas de Trabalho de IA
- 8. Tenable: Gestão de Vulnerabilidades e Exposição Priorizada por IA
- 9. Exabeam: SIEM de Análise Comportamental Que Não Depende Só de Regras de Correlação
- 10. Google Security Operations (Chronicle) com Gemini: Investigação com IA em Hyperscale
- 11. Torq: Plataforma de SOC com IA Construída para Substituir o SOAR Legado
- 12. Tines: Automação Flexível Assistida por IA Que Escala Para Baixo, Não Só Para Cima
- 13. Dropzone AI: Triagem Autônoma de Alertas de Nível 1 em Escala
- 14. Prophet Security: Analista de IA Integrado ao Seu SIEM e EDR Existentes
- 15. Huntress: SOC Gerenciado Assistido por IA para Times Sem Time de Segurança
- Estrutura de Decisão
- O Que Fazer a Seguir