Las Mejores Herramientas de AI para Ciberseguridad en 2026: 15 Herramientas Clasificadas por Función de Seguridad
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Si está construyendo un stack de seguridad asistido por AI en 2026, Microsoft Security Copilot y CrowdStrike Charlotte AI lideran la AI integrada directamente en las plataformas que la mayoría de las empresas ya utilizan, Darktrace y Vectra AI lideran la detección de amenazas impulsada por AI en redes y nube, Abnormal Security lidera la defensa de correo con AI, Wiz y Tenable lideran la postura de seguridad y la gestión de exposición impulsadas por AI, y Dropzone AI y Prophet Security lideran la nueva categoría de analistas SOC de AI agéntica que triagean alertas sin que un humano toque cada ticket. Esta guía clasifica 15 herramientas según la función de seguridad que realmente necesita, no según qué proveedor grite "agéntico" más fuerte.
La mayoría de los resúmenes de "AI para ciberseguridad" mezclan una plataforma de automatización SOC de $450,000 al año con un complemento de agente de endpoint de $9 al mes y lo llaman clasificación. Eso no es útil cuando su CISO quiere una preselección para el viernes. Cada herramienta a continuación se evalúa según lo que realmente automatiza (investigación SOC, detección de red, defensa de correo, priorización de vulnerabilidades o postura de seguridad), para quién está construida y cuánto cuesta. Los precios se verificaron a través de páginas de precios de proveedores y comunicados de prensa cuando estaban publicados, y se contrastaron con rastreadores de precios de terceros (Vendr, G2, listados de AWS Marketplace) en julio de 2026 cuando los proveedores mantienen los precios detrás de un formulario de "contáctenos", que es la mayoría.
Actualización de julio de 2026: qué cambió
- Microsoft integró Security Copilot en Microsoft 365 E5 y E7 como una asignación incluida en lugar de un complemento puramente de pago por uso, dando a los clientes elegibles 400 Security Compute Units al mes por cada 1,000 licencias pagadas (hasta 10,000 SCU/mes) antes de que se active la facturación por excedente a $6/SCU.
- SentinelOne abrió la Investigación Agéntica de Purple AI a todos los clientes de Singularity en 2026 e introdujo Singularity Credits, una moneda de uso unificada para el trabajo impulsado por AI en toda la plataforma, junto con un período de prueba gratuito.
- Tenable lanzó nuevos precios flexibles de "conteo único" en todo Tenable One en abril de 2026, orientados a facilitar la presupuestación de la gestión de exposición priorizada por AI a medida que los clientes añaden más tipos de activos y superficies de ataque con el tiempo.
- El Informe de Investigaciones de Filtración de Datos 2026 de Verizon encontró que el volumen de texto asistido por AI en correos de phishing maliciosos se duplicó interanualmente, incluso mientras las tasas de éxito de clics se mantuvieron prácticamente estables, una señal de que la AI está escalando la producción de los atacantes más rápido que su habilidad en este momento.
- Torq cerró una Serie D de $140 millones con una valoración de $1,200 millones a principios de 2026, y su número de clientes casi se duplicó en un año, una señal de cuánto capital y presupuesto empresarial persigue específicamente las plataformas SOC de AI agéntica.
Datos Clave
- Las organizaciones que usan AI y automatización de forma extensa en seguridad ahorraron $1.9 millones por filtración e identificaron incidentes 80 días más rápido que aquellas sin uso de AI o automatización, según la investigación de IBM sobre el Costo de una Filtración de Datos.
- La escasez severa de personal de seguridad está vinculada a un aumento de $1.76 millones en los costos promedio de filtración en comparación con organizaciones bien dotadas de personal, según IBM.
- La brecha global de fuerza laboral en ciberseguridad se ubica en 4.8 millones de puestos sin cubrir, un aumento interanual del 19%, y la fuerza laboral necesita crecer un 87% para satisfacer la demanda actual, según el Estudio de Fuerza Laboral en Ciberseguridad de ISC2.
- Gartner predice que el 50% de los centros de operaciones de seguridad implementarán soporte de decisiones basado en AI para fines de 2026, según las Principales Tendencias de Ciberseguridad de Gartner.
- El 76% de los defensores afirma que los agentes de AI ya gestionan más del 10% de su carga de trabajo diaria, según el informe State of Threat Detection 2026 de Vectra AI.
- El volumen de texto asistido por AI encontrado en correos de phishing maliciosos se duplicó interanualmente, y el elemento humano permaneció presente en el 62% de las filtraciones, según el Informe de Investigaciones de Filtración de Datos 2026 de Verizon.
- Los agentes SOC de AI se ubican en apenas 1%-5% de penetración de mercado hoy, una categoría que Gartner califica como "embrionaria" con 2 a 5 años para la adopción masiva, según el Hype Cycle de Gartner para Operaciones de Seguridad, citado vía Simbian.
Tabla Comparativa Rápida
| Herramienta | Ideal Para | Precio Inicial | Fortaleza Clave | Limitación Clave |
|---|---|---|---|---|
| Microsoft Security Copilot | Empresas centradas en Microsoft con E5/E7 | Asignación de SCU incluida en E5/E7; pago por uso desde $4/SCU-hora en otros casos | AI integrada en Defender, Sentinel y Entra sin una nueva consola | Los precios independientes de pago por uso son costosos sin la asignación de E5/E7 |
| CrowdStrike (Charlotte AI) | Equipos centrados en endpoints que quieren un analista nativo de AI | Falcon $7.99-$19.99/dispositivo/mes; Charlotte AI añade ~$8-$14/endpoint/año | La telemetría profunda de endpoint impulsa respuestas de AI genuinamente contextuales | El valor de Charlotte AI depende de estar ya profundamente inmerso en el ecosistema Falcon |
| SentinelOne (Purple AI) | Investigación y respuesta autónoma de EDR/XDR | Singularity Complete desde $179.99/endpoint/año (acuerdos negociados más bajos) | La investigación agéntica ahora está abierta a todos los clientes de Singularity | Los precios independientes de Purple AI no se publican por separado de los niveles de la plataforma |
| Darktrace | Detección basada en anomalías sin depender de firmas | Personalizado; los acuerdos reales promedian ~$55,200/año (rango $12K-$132K) | La AI de Aprendizaje Autónomo establece la línea base de comportamiento normal en lugar de perseguir amenazas conocidas | Los precios son opacos; los paquetes multimódulo se vuelven costosos rápidamente en el mercado medio |
| Abnormal Security | Detener el phishing y el BEC generados por AI | ~$15-$35/empleado/año en lista; los acuerdos negociados suelen quedar más bajos | La línea base de comportamiento por empleado detecta ataques sin carga útil ni firma | Solo correo; no sustituye la cobertura de endpoint, red o SIEM |
| Vectra AI | Detección y respuesta de red impulsada por AI | Personalizado; contacte para cotización | Attack Signal Intelligence reduce el ruido de alertas en redes híbridas/de nube | Sin precios publicados; difícil de preseleccionar rápido sin una llamada de ventas |
| Wiz | Asegurar cargas de trabajo de nube y AI (modelos, pipelines) | Personalizado; entrada típica de $30K-$50K/año, escala con el número de cargas de trabajo | AI-SPM extiende la visibilidad de CNAPP al propio stack de AI, no solo a la infraestructura en la nube | Precios exclusivamente empresariales; los costos escalan rápido con la carga de trabajo y el gasto en nube |
| Tenable | Gestión de vulnerabilidades y exposición priorizada por AI | Vulnerability Management desde ~$3,500/año; Tenable One desde ~$25K/año | Los nuevos precios de "conteo único" de 2026 simplifican la presupuestación entre tipos de activos | La profundidad completa de AI Exposure de Tenable One requiere el nivel Advanced |
| Exabeam | SIEM de analítica conductual que reemplaza la correlación por reglas | Desde $250/usuario monitoreado/año (basado en entidades, no por asiento) | La detección centrada en UEBA detecta amenazas internas que un SIEM basado en reglas pasa por alto | No publica una lista de precios simple; la cotización varía según el volumen de datos y los módulos |
| Google Security Operations (Gemini) | Ingesta de logs de alto volumen con investigación en lenguaje natural | Standard ~$30-$50/empleado/año; Enterprise ~$60-$95/empleado/año | El asistente de investigación Gemini está incluido en el precio del nivel a escala hiperescalable | Las funciones de Gemini no se detallan por separado; difícil aislar su costo/valor |
| Torq | Automatización SOC de pila completa que reemplaza el SOAR heredado | HyperSOC desde $450,000/año (AWS Marketplace, término de 12 meses) | SOC de AI multiagente con más de 300 integraciones preconstruidas, flujos de trabajo sin código | El precio de entrada de nivel empresarial lo pone fuera del alcance de equipos de seguridad más pequeños |
| Tines | Equipos reducidos que quieren automatización flexible asistida por AI | Gratis (Community); Starter $500/mes; Enterprise desde ~$50K/año | El precio basado en consumo escala hacia abajo para presupuestos de equipos pequeños, no solo hacia arriba | Los créditos de AI añaden costo sobre el plan base a menos que use sus propias claves de API |
| Dropzone AI | Triaje autónomo de alertas de Nivel 1 en alto volumen | Desde $36,000/año por 4,000 investigaciones, usuarios ilimitados | Precio basado en investigaciones, no por asiento; más de 80 integraciones incluidas | La facturación por alerta ingerida puede volverse costosa con un volumen de alertas grande e impredecible |
| Prophet Security | Analista de AI integrado sobre un stack existente de SIEM/EDR | $10/investigación ($50,000/año por 5,000 investigaciones) | El precio basado en uso vincula el costo directamente al volumen de investigaciones, no a la plantilla | Solo cotizaciones personalizadas; más difícil de presupuestar sin conocer de antemano su volumen de investigaciones |
| Huntress | PYMEs y MSP que quieren un SOC 24/7 sin un equipo de seguridad | $2.50-$3.50/endpoint/mes (MSP); ~$8.99/endpoint/mes directo | SOC humano más AI 24/7, caza de amenazas y antivirus gestionado incluidos, sin cargos adicionales | No está diseñado para escala empresarial grande ni ingeniería de detección personalizada profunda |
Ajuste por Tamaño y Despliegue
Use esta tabla como filtro de etapa una vez que sepa aproximadamente cuántos endpoints, empleados o investigaciones está asegurando.
| Herramienta | PyME (menos de 200 empleados) | Mercado Medio (200-2,000) | Empresarial (2,000+) |
|---|---|---|---|
| Microsoft Security Copilot | Posible | Buen ajuste (si está en M365) | Buen ajuste |
| CrowdStrike (Charlotte AI) | Posible | Buen ajuste | Buen ajuste |
| SentinelOne (Purple AI) | Posible | Buen ajuste | Buen ajuste |
| Darktrace | - | Posible | Buen ajuste |
| Abnormal Security | Posible | Buen ajuste | Buen ajuste |
| Vectra AI | - | Posible | Buen ajuste |
| Wiz | - | Posible | Buen ajuste |
| Tenable | Posible | Buen ajuste | Buen ajuste |
| Exabeam | - | Posible | Buen ajuste |
| Google Security Operations | - | Posible | Buen ajuste |
| Torq | - | - | Buen ajuste |
| Tines | Buen ajuste | Buen ajuste | Posible |
| Dropzone AI | Posible | Buen ajuste | Posible |
| Prophet Security | Posible | Buen ajuste | Posible |
| Huntress | Buen ajuste | Buen ajuste | - |
1. Microsoft Security Copilot: AI Integrada en Defender, Sentinel y Entra
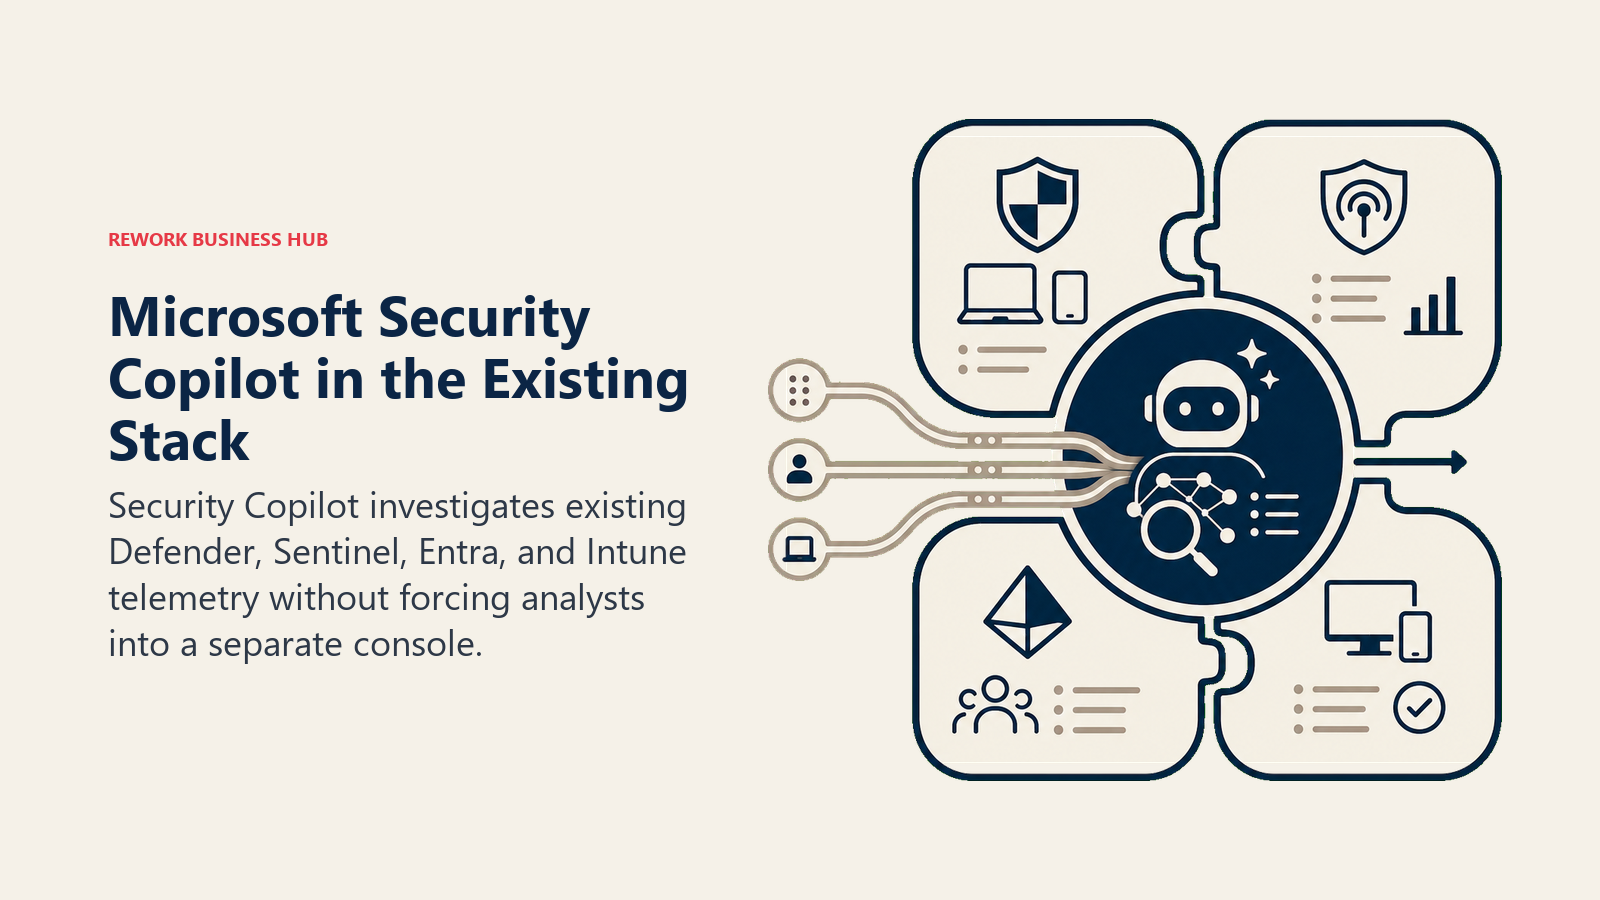
La apuesta de Microsoft es que la AI de seguridad no debería vivir en una consola separada. Security Copilot se integra dentro de Defender, Sentinel, Entra e Intune, respondiendo preguntas en lenguaje natural sobre la telemetría que ya está recopilando y redactando resúmenes de incidentes, consultas KQL y notas de ingeniería inversa sin cambiar de contexto.
El cambio de precios de 2026 importa más que el producto en sí para la mayoría de los compradores. Los clientes de Microsoft 365 E5 y E7 ahora obtienen una asignación mensual de SCU (400 SCU por cada 1,000 licencias, hasta 10,000/mes) sin costo adicional, lo que hace que Copilot sea efectivamente gratis de probar para cualquiera que ya pague por E5/E7. Los precios independientes de pago por uso, en cambio, rondan los $35,000/año por un solo SCU aprovisionado, y la mayoría de las implementaciones reales necesitan al menos tres.
| Lo que obtiene | Lo que no obtiene |
|---|---|
| AI integrada en Defender, Sentinel y Entra sin una nueva herramienta que aprender | El valor completo requiere una inversión profunda ya existente en el stack de seguridad de Microsoft |
| Asignación de SCU incluida para clientes de M365 E5/E7 a partir de julio de 2026 | Los precios independientes de pago por uso son costosos fuera de esa asignación |
| Investigación de incidentes en lenguaje natural y generación de consultas KQL | Las asignaciones de SCU se reinician mensualmente y no se acumulan si no se usan |
| Escala desde un solo analista hasta un SOC empresarial completo | Menos útil para equipos que operan un stack de seguridad mayormente no Microsoft |
Precio: Asignación de SCU incluida para clientes de Microsoft 365 E5/E7 (400 SCU/mes por cada 1,000 licencias, hasta 10,000/mes); SCU aprovisionados independientes desde $4/hora (~$35,000/año por uno), excedente a $6/SCU.
Ideal para: Empresas que ya operan Defender, Sentinel o Entra como su stack de seguridad principal y quieren investigación con AI sin añadir un nuevo proveedor.
2. CrowdStrike (Charlotte AI): Analista Agéntico en la Plataforma de Endpoint Falcon
La filosofía de CrowdStrike es que la telemetría de endpoint es la señal más rica en seguridad, y Charlotte AI está construida para razonar directamente sobre esa telemetría. Se posiciona como un analista de seguridad generativo que responde preguntas en lenguaje natural sobre sus datos de Falcon y, a través de Charlotte Agentic SOAR, ejecuta acciones automatizadas basadas en créditos en todo su entorno.
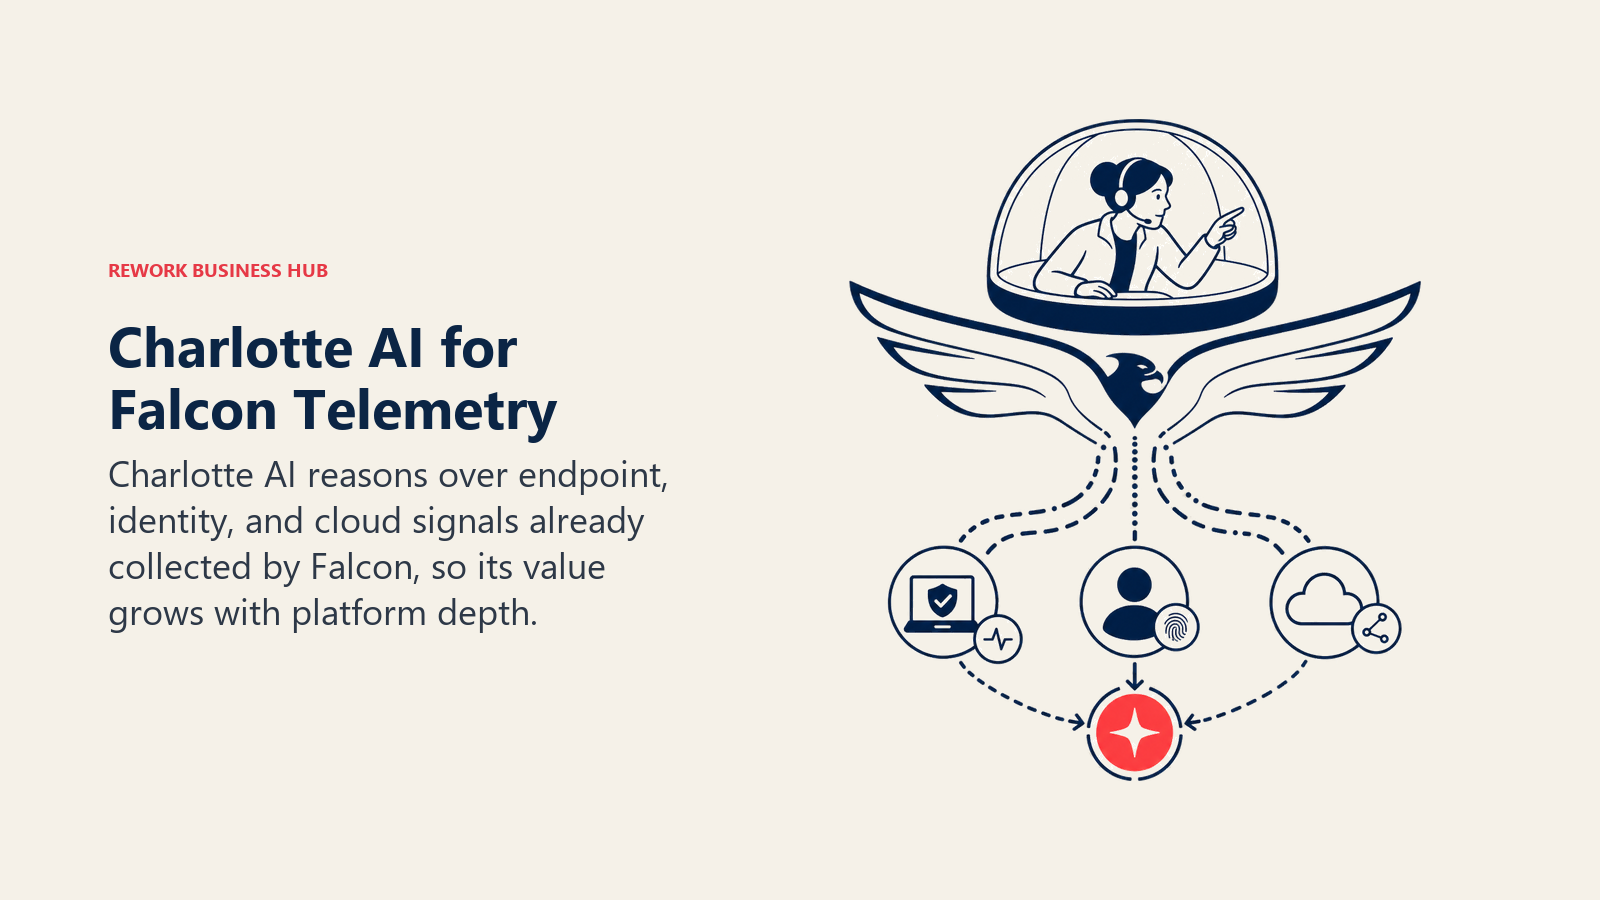
La trampa es que la utilidad de Charlotte AI escala con qué tan profundo esté ya en el ecosistema Falcon. Los equipos que ejecutan Falcon para protección de endpoint, identidad y nube obtienen respuestas genuinamente contextuales; los equipos que añaden Charlotte AI a una implementación ligera de Falcon obtienen un asistente menos capaz. Falcon en sí abarca cuatro niveles de $7.99 a $19.99 por dispositivo al mes, con funciones de Charlotte AI incluidas en los niveles más altos y disponibles como complemento en el resto.
| Lo que obtiene | Lo que no obtiene |
|---|---|
| Analista de AI generativa que razona sobre telemetría profunda de endpoint, identidad y nube | El valor está directamente vinculado a cuánto de la plataforma Falcon ya ha adoptado |
| Charlotte Agentic SOAR para acciones de respuesta automatizadas basadas en créditos | El precio basado en créditos para acciones agénticas añade una segunda dimensión de costo que rastrear |
| Posicionamiento nativo de AI en toda la consola unificada de Falcon | Los puntos de referencia de precios de Charlotte AI aún se están asentando como un complemento más nuevo |
| Buen ajuste para equipos ya estandarizados en CrowdStrike | Menos convincente como capa de AI independiente para entornos que no son Falcon |
Precio: Plataforma Falcon desde $7.99-$19.99/dispositivo/mes en cuatro niveles; Charlotte AI típicamente añade $8-$14/endpoint/año en contratos empresariales, según datos de referencia de acuerdos Falcon firmados.
Ideal para: Equipos de seguridad centrados en endpoints ya estandarizados en CrowdStrike Falcon que quieren un analista de AI integrado, no una plataforma de reemplazo.
3. SentinelOne (Purple AI): Investigación Agéntica Ahora Abierta a Todo Cliente de Singularity
Purple AI de SentinelOne está construida en torno a una apuesta específica: que el valor de un SOC de AI proviene de la investigación autónoma, no solo del chat. En 2026, SentinelOne abrió la capacidad de Investigación Agéntica de Purple AI a todos los clientes de Singularity e introdujo Singularity Credits, una moneda unificada para ejecutar trabajo impulsado por AI en toda la plataforma, con una prueba gratuita para que los equipos comiencen.
Purple AI se distribuye dentro del nivel Singularity Complete en lugar de como un SKU independiente, así que el precio sigue a la plataforma más amplia. El precio de lista se ubica alrededor de $179.99/endpoint/año en Complete, aunque los acuerdos empresariales negociados en el rango de 200-2,000 endpoints comúnmente quedan más cerca de $135-$153/endpoint. La contrapartida es que no puede comprar las capacidades específicas de Purple AI sin adquirir primero Singularity Complete.
| Lo que obtiene | Lo que no obtiene |
|---|---|
| Investigación Agéntica ahora disponible para todos los clientes de Singularity | Sin SKU independiente de Purple AI; requiere el nivel Singularity Complete |
| Singularity Credits unifica la facturación de uso de AI en toda la plataforma | El consumo de créditos para uso agéntico intensivo puede ser difícil de proyectar al principio |
| EDR completo, visibilidad de Storyline y 14 días de retención incluidos en Complete | El precio de lista por endpoint es alto antes de la negociación empresarial |
| Buen ajuste para equipos que quieren investigación autónoma, no solo preguntas y respuestas | Menos convincente para equipos que aún no evalúan a SentinelOne como su EDR |
Precio: Singularity Complete (incluye Purple AI) desde $179.99/endpoint/año en lista; los acuerdos negociados de 200-2,000 endpoints comúnmente quedan en $135-$153/endpoint.
Ideal para: Equipos que evalúan a SentinelOne como su plataforma EDR/XDR principal y quieren investigación agéntica y autónoma incluida en lugar de añadida.
4. Darktrace: AI de Aprendizaje Autónomo para Detección de Anomalías Sin Firmas
La convicción fundacional de Darktrace no ha cambiado desde 2013: las herramientas de seguridad que dependen de firmas conocidas siempre irán a la zaga de los ataques desconocidos, así que su AI construye un modelo vivo y en evolución de lo "normal" para su red, correo y nube, y luego marca y puede contener de forma autónoma las desviaciones a través de Antigena, su módulo de respuesta automatizada.
Ese enfoque está genuinamente diferenciado para detectar amenazas nuevas, lentas o internas que las herramientas basadas en firmas pasan por alto por completo. La contrapartida es la transparencia de precios y el costo a escala: Darktrace no publica precios de lista, y los contratos reales rastreados por Vendr promedian $55,200/año pero varían entre $12,000 y más de $131,000 según los dispositivos monitoreados y los módulos implementados, con paquetes multimódulo de mercado medio que llegan a $150,000-$500,000/año.
| Lo que obtiene | Lo que no obtiene |
|---|---|
| La AI de Aprendizaje Autónomo establece la línea base de comportamiento normal en red, correo y nube | Sin precios publicados; cada acuerdo es una negociación personalizada |
| La respuesta autónoma de Antigena contiene amenazas sin esperar a un humano | Los paquetes multimódulo se vuelven costosos rápidamente más allá de implementaciones pequeñas |
| Fuerte en detectar amenazas nuevas e internas que las herramientas de firma pasan por alto | Requiere tiempo de ajuste para que la AI aprenda la línea base de su entorno |
| Descuentos del 20-35% sobre las cotizaciones iniciales son comunes con preparación | Los escaladores de contrato (3-7%/año) en acuerdos multianuales se suman |
Precio: Cotizaciones personalizadas; los acuerdos reales promedian ~$55,200/año (rango $12,000-$131,667); las implementaciones pequeñas (100-500 dispositivos) cuestan $50,000-$150,000/año por un módulo.
Ideal para: Equipos de mercado medio a empresarial que quieren detección basada en anomalías en red, correo y nube sin depender de firmas de amenazas conocidas.
5. Abnormal Security: Defensa Nativa de AI Contra el Phishing y el Compromiso de Correo Empresarial
Todo el producto de Abnormal está construido sobre una idea: el phishing moderno y el compromiso de correo empresarial rara vez llevan una carga maliciosa, así que los gateways de correo basados en firmas y reputación los pasan por alto. Abnormal, en cambio, construye una línea base de comportamiento para cada empleado y relación con proveedores, y luego marca anomalías en tiempo real, ya sea una factura de proveedor desde un dominio ligeramente incorrecto o una suplantación de CEO con gramática perfecta.
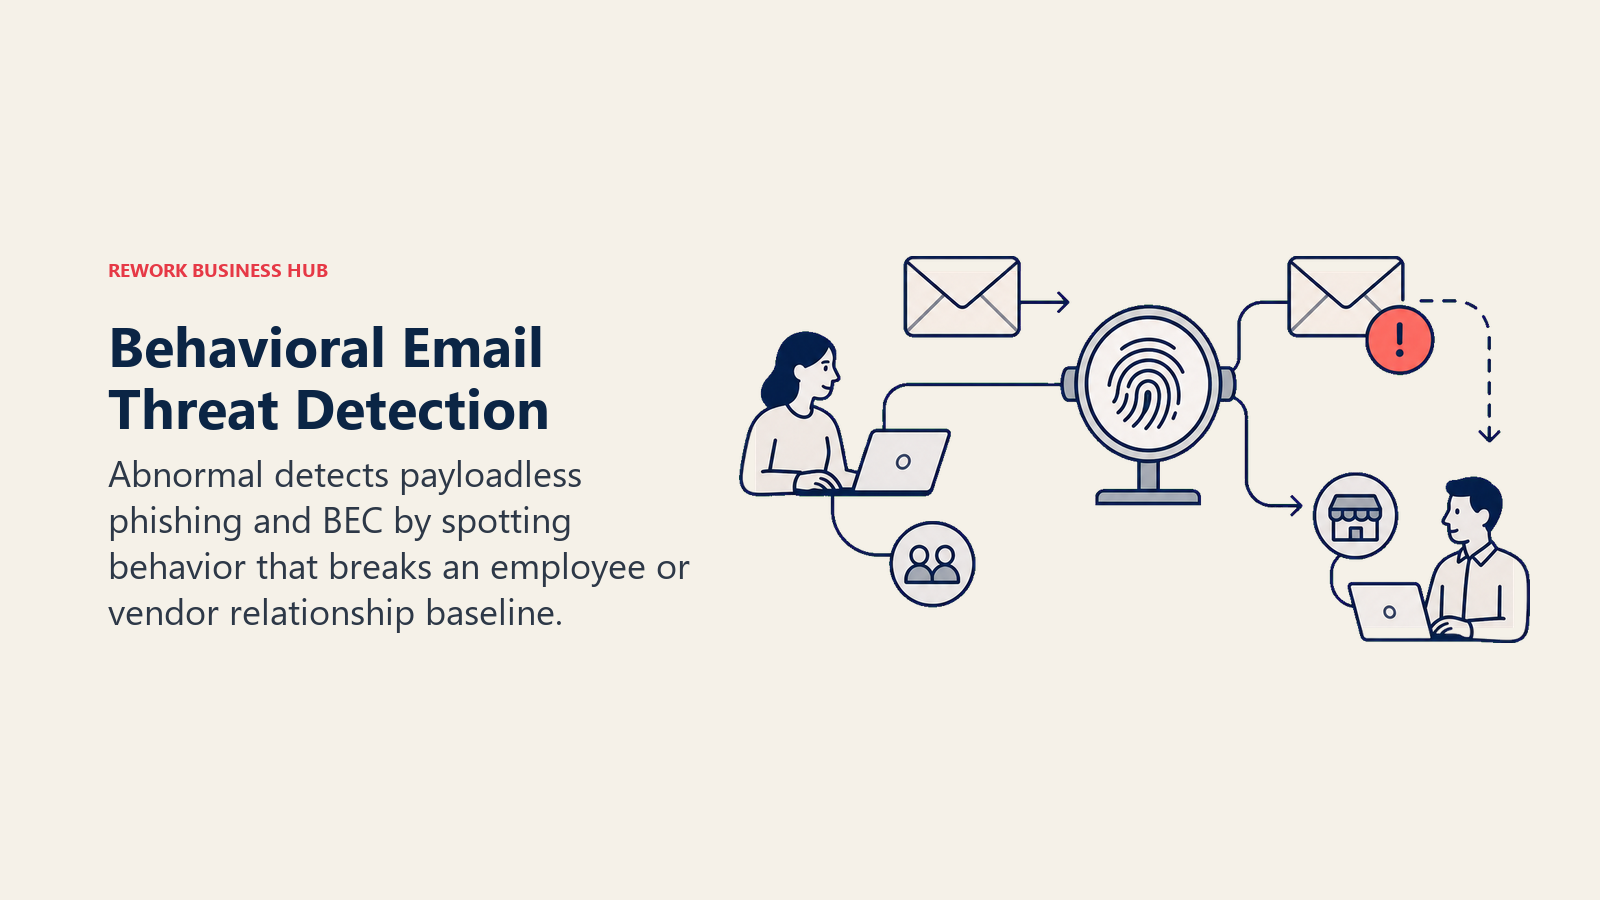
Ese enfoque conductual importa cada vez más cada trimestre. El DBIR 2026 de Verizon encontró que el texto asistido por AI en correos de phishing maliciosos se duplicó interanualmente, y el phishing sigue siendo el vector de acceso inicial asistido por AI más grande, con un 44%. La limitación de Abnormal es el alcance: es un especialista en seguridad de correo, no una plataforma completa, así que necesita convivir con la cobertura de endpoint, red y SIEM en lugar de reemplazarlas.
| Lo que obtiene | Lo que no obtiene |
|---|---|
| La línea base de comportamiento por empleado/proveedor detecta ataques sin carga útil | Solo correo; no cubre cargas de trabajo de endpoint, red o nube |
| Detecta BEC y toma de control de cuentas que las herramientas tipo gateway pasan por alto | El precio de lista ($15-$35/empleado/año) deja margen real para negociar |
| El despliegue basado en API convive con Microsoft 365/Google Workspace | No reemplaza la necesidad de un stack más amplio de detección y respuesta |
| Diseñado específicamente para el aumento de phishing asistido por AI documentado en el DBIR 2026 | Las organizaciones más pequeñas pueden considerar excesiva una AI de correo dedicada frente a suites empaquetadas |
Precio: Precio de lista aproximadamente $15-$35/empleado/año; los acuerdos multianuales negociados para 500-2,000 empleados comúnmente quedan en $18-$28/empleado/año, y las empresas de 5,000+ empleados suelen ver $12-$20/empleado/año.
Ideal para: Cualquier organización, sin importar el tamaño, cuya plataforma de correo principal sea Microsoft 365 o Google Workspace y quiera defensa conductual con AI contra el phishing y el BEC específicamente.
6. Vectra AI: Detección y Respuesta de Red Impulsada por AI en la Nube Híbrida
La filosofía de producto de Vectra se centra en Attack Signal Intelligence, su motor de AI para atravesar el ruido de alertas puntuando y priorizando las señales que realmente indican un atacante activo, en lugar de mostrar cada anomalía que una red detecta. Cubre redes híbridas y multi-nube, no solo tráfico local, lo cual importa a medida que más superficie de ataque se desplaza fuera del perímetro tradicional.
La propia investigación de Vectra de 2026 encontró que el 76% de los defensores afirma que los agentes de AI ya gestionan más del 10% de su carga de trabajo diaria, un dato que Vectra usa para argumentar que el triaje aumentado por AI ya no es opcional. La contrapartida para los compradores es la opacidad de precios: Vectra no publica tarifas públicamente, y cada implementación requiere una conversación de ventas para definir el alcance, aunque el empaquetado flexible significa que se puede acomodar tanto a equipos de mercado medio como empresariales.
| Lo que obtiene | Lo que no obtiene |
|---|---|
| Attack Signal Intelligence prioriza el comportamiento real del atacante sobre el ruido | Sin precios publicados; cada acuerdo empieza con una conversación de ventas |
| La cobertura abarca tráfico de red híbrido, multi-nube y local | El mejor valor requiere trabajo de integración con su herramienta SOC existente |
| Respaldado por la propia investigación anual State of Threat Detection de Vectra | Excesivo para organizaciones más pequeñas sin una necesidad dedicada de seguridad de red |
| Empaquetado flexible basado en el tamaño de la implementación | Más difícil de comparar rápidamente sin un proceso formal de RFP |
Precio: Personalizado; contacte a Vectra para una cotización basada en el tamaño de la red y el alcance de la implementación. Sin precios de lista publicados.
Ideal para: Equipos de mercado medio a empresarial que necesitan detección y respuesta de red impulsada por AI en entornos híbridos o multi-nube, no solo endpoints.
7. Wiz: Gestión de Postura de Seguridad con AI para Cargas de Trabajo de Nube y AI
Wiz construyó su nombre sobre la gestión de postura de seguridad en la nube sin agentes, y su módulo AI-SPM extiende esa misma visibilidad basada en grafos al propio stack de AI: los modelos, datos de entrenamiento, bases de datos vectoriales y pipelines que las herramientas CNAPP tradicionales nunca fueron diseñadas para ver. A medida que más empresas lanzan sus propias funciones de AI, asegurar la cadena de suministro de AI se ha vuelto tan urgente como asegurar la infraestructura de nube que la sostiene.
Wiz no publica precios por carga de trabajo; los contratos escalan con el número de recursos en la nube, contenedores y funciones serverless bajo gestión, y a veces como un porcentaje del gasto en nube. Los contratos de entrada típicamente inician en $30,000-$50,000/año para huellas más pequeñas (500-1,000 cargas de trabajo), escalando a seis y siete cifras para empresas que gestionan decenas de miles de recursos.
| Lo que obtiene | Lo que no obtiene |
|---|---|
| Visibilidad basada en grafos en infraestructura de nube y pipelines de AI | Sin precios publicados por carga de trabajo; cada cotización es personalizada |
| AI-SPM extiende la cobertura a modelos, datos de entrenamiento y bases de datos vectoriales | Los costos escalan directamente con el número de cargas de trabajo y el tamaño de la huella en la nube |
| El despliegue sin agentes reduce la fricción de implementación | Los precios exclusivamente empresariales lo ponen fuera del alcance de equipos muy pequeños |
| Buen ajuste para equipos que lanzan sus propias funciones de AI internamente | Se necesitan compromisos multianuales para desbloquear descuentos significativos |
Precio: Personalizado; los contratos de entrada típicamente cuestan $30,000-$50,000/año por 500-1,000 cargas de trabajo, escalando a seis y siete cifras para huellas de nube empresariales grandes.
Ideal para: Organizaciones nativas de nube y que construyen AI que necesitan visibilidad de postura tanto en la infraestructura de nube tradicional como en los modelos/pipelines de AI que se ejecutan sobre ella.
8. Tenable: Gestión de Vulnerabilidades y Exposición Priorizada por AI
La apuesta de Tenable es que la gestión de vulnerabilidades por sí sola nunca fue el punto; el punto es entender qué exposiciones realmente crean riesgo de negocio cuando se combinan, y eso es lo que Tenable One (su plataforma unificada de gestión de exposición) y sus capacidades de AI Exposure están diseñadas para hacer. En lugar de una lista plana de CVE clasificadas por puntaje CVSS, la priorización impulsada por AI muestra las rutas de exposición que un atacante realmente encadenaría.
La revisión de precios de abril de 2026 de Tenable introdujo un modelo simplificado de "conteo único", así que un activo escaneado por múltiples sensores se factura una sola vez, un cambio significativo para equipos cansados de pagar dos veces por el mismo servidor. Tenable Vulnerability Management independiente inicia alrededor de $3,500/año para entornos más pequeños, mientras que las implementaciones de Tenable One para 500-2,000 activos típicamente cuestan $25,000-$150,000/año.
| Lo que obtiene | Lo que no obtiene |
|---|---|
| Gestión de exposición priorizada por AI, no solo una lista de severidad de CVE | La profundidad completa de AI Exposure requiere el nivel Advanced de Tenable One |
| Los nuevos precios de "conteo único" de 2026 simplifican la facturación de activos multisensor | Las implementaciones empresariales (10,000+ activos) pueden superar $500,000/año |
| Cubre gestión de vulnerabilidades, nube, identidad y OT en una sola plataforma | La complejidad de la plataforma unificada requiere tiempo de adaptación para configurarla bien |
| Fuerte reconocimiento de analistas y de mercado en gestión de vulnerabilidades | El producto VM independiente por sí solo no incluye las funciones más nuevas de AI Exposure |
Precio: Tenable Vulnerability Management desde ~$3,500/año; Tenable One (Foundation/Advanced) típicamente $25,000-$150,000/año para 500-2,000 activos, escalando más allá de $500,000/año en 10,000+ activos.
Ideal para: Equipos de seguridad que quieren la gestión de vulnerabilidades y la puntuación de exposición/riesgo priorizada por AI unificadas en una sola plataforma en lugar de combinadas por separado.
9. Exabeam: SIEM de Analítica Conductual que No Depende Solo de Reglas de Correlación
La diferenciación de Exabeam siempre ha sido la detección centrada en UEBA: en lugar de depender puramente de reglas de correlación que pasan por alto amenazas internas lentas y silenciosas, Exabeam construye líneas base de comportamiento para cada usuario y entidad, y luego marca desviaciones que un motor de reglas nunca detectaría. Su plataforma más reciente, Nova, es nativa de nube y modular, permitiendo a los equipos comprar capacidad de plano de datos, analítica, UEBA y respuesta por separado.
El precio se factura por entidad monitoreada, no por asiento de analista, iniciando alrededor de $250/usuario/año, lo que cambia la matemática de costos comparado con los SIEM basados en asientos a medida que crece su población monitoreada (no la plantilla de su SOC). Los clientes existentes de Fusion SIEM obtienen créditos de migración por un valor del 20-40% de la licencia de Nova del primer año para pasar a la nueva plataforma.
| Lo que obtiene | Lo que no obtiene |
|---|---|
| La detección centrada en UEBA detecta amenazas internas que un SIEM basado en reglas pasa por alto | Sin lista de precios pública simple; la cotización depende del volumen de datos y los módulos |
| La facturación basada en entidades desvincula el costo de la plantilla de analistas del SOC | El precio modular de Nova (plano de datos, analítica, UEBA, respuesta) añade complejidad |
| Los créditos de migración de Fusion a Nova facilitan el paso a la plataforma nativa de nube | Los clientes del SIEM Fusion heredado enfrentan una decisión real de migración de plataforma |
| Descuentos multianuales del 20-30% son habituales con una puesta en marcha deliberada por caso de uso | El valor completo de la analítica conductual toma tiempo en madurar a medida que se construyen las líneas base |
Precio: Desde $250/usuario monitoreado/año (basado en entidades, no por asiento); el precio modular de Nova permite a los equipos comprar plano de datos, analítica, UEBA y respuesta por separado; descuentos multianuales del 20-30% son comunes.
Ideal para: Equipos de seguridad que quieren detección SIEM construida sobre analítica conductual desde el primer día, especialmente para detectar amenazas internas que las reglas de correlación pasan por alto.
10. Google Security Operations (Chronicle) con Gemini: Investigación con AI a Hiperescala
La propuesta de Google con Security Operations (antes Chronicle) es escala de ingesta sin la ansiedad de precios por GB que aqueja a los SIEM heredados: el precio es por empleado al año, no por gigabyte registrado, lo que elimina el incentivo de registrar de menos su entorno para controlar el costo. Gemini se superpone como un asistente de investigación en lenguaje natural, generando resúmenes contextualizados, acciones de respuesta recomendadas e incluso creación de detecciones/playbooks a partir de instrucciones en lenguaje simple.
Los tres niveles (Standard, Enterprise, Enterprise Plus) cuestan aproximadamente $30-$140 por empleado al año según la profundidad, y una organización de 1,000 empleados en Enterprise típicamente queda en $60,000-$95,000/año antes de los descuentos del 25-35% que son habituales a escala. Las capacidades específicas de Gemini no se desglosan como una línea separada, lo que dificulta aislar exactamente cuánto cuesta la capa de AI frente a la plataforma base.
| Lo que obtiene | Lo que no obtiene |
|---|---|
| El precio por empleado elimina el incentivo de registrar de menos su entorno | Las funciones de Gemini no se detallan por separado del precio del nivel base |
| Investigación en lenguaje natural y generación automatizada de playbooks | Se necesita el nivel completo Enterprise Plus para la retención de datos más profunda y el uso de Gemini |
| Un año de retención de telemetría incluido sin costo adicional | Requiere una inversión genuina en el ecosistema de Google Cloud para obtener el valor completo |
| Respaldado por la integración de inteligencia de amenazas de Google (Mandiant, VirusTotal) | Los contratos empresariales de 20,000+ empleados pueden alcanzar $900K-$1.4M antes del descuento |
Precio: Standard ~$30-$50/empleado/año; Enterprise ~$60-$95/empleado/año; Enterprise Plus ~$100-$140/empleado/año; descuentos del 25-35% se negocian habitualmente a escala.
Ideal para: Empresas de alto volumen que quieren ingesta de logs a hiperescala con investigación de AI en lenguaje natural, especialmente aquellas ya invertidas en Google Cloud.
11. Torq: Plataforma SOC de AI Diseñada para Reemplazar el SOAR Heredado
El argumento de Torq es que el SOAR tradicional (orquestación, automatización y respuesta de seguridad) alcanzó su techo: los playbooks construidos para automatización estrecha y basada en reglas no pueden seguir el ritmo del volumen y la complejidad de un SOC moderno. HyperSOC, el producto insignia de Torq, es un sistema de AI multiagente, reportadamente el primer SOC de AI con soporte nativo de MCP (Model Context Protocol), con más de 300 integraciones preconstruidas y más de 4,000 pasos de automatización preconstruidos.
La ambición se refleja en el precio. HyperSOC cotiza a $450,000/año en AWS Marketplace con un contrato de 12 meses, un compromiso de nivel empresarial que refleja el posicionamiento de Torq: hiperautomatización de seguridad de pila completa, no una herramienta puntual. La Serie D de $140 millones de la empresa con una valoración de $1,200 millones a principios de 2026 y el número de clientes casi duplicado sugieren una tracción empresarial real en ese punto de precio.
| Lo que obtiene | Lo que no obtiene |
|---|---|
| SOC de AI multiagente con soporte nativo de MCP y más de 300 integraciones | El precio de entrada de $450,000/año lo pone fuera del alcance de la mayoría de los equipos de mercado medio |
| Más de 4,000 pasos de automatización preconstruidos reducen la creación de playbooks personalizados | Está posicionado para reemplazar completamente el SOAR heredado, un proyecto de migración significativo |
| Proveedor bien capitalizado ($332M en financiamiento total, valoración de $1,200M en 2026) | El precio basado en flujos de trabajo/integraciones/acciones puede ser difícil de proyectar con precisión |
| Diseñado para hiperautomatización de seguridad de pila completa, no casos de uso estrechos | Excesivo para equipos que solo necesitan triaje de alertas, no automatización completa del SOC |
Precio: HyperSOC desde $450,000/año (contrato de 12 meses, listado en AWS Marketplace); el precio de la plataforma más amplia escala según flujos de trabajo, integraciones y acciones de automatización.
Ideal para: Grandes empresas listas para reemplazar completamente el SOAR heredado con una plataforma de automatización SOC multiagente y de pila completa.
12. Tines: Automatización Flexible Asistida por AI que Escala Hacia Abajo, No Solo Hacia Arriba
Tines construyó su reputación en automatización de flujos de trabajo de seguridad sin código que no encierra a los equipos en playbooks rígidos y prescritos por el proveedor, y su capa de AI (la acción AI Agent y Workbench) extiende esa misma flexibilidad a la investigación y respuesta asistidas por AI. Mientras Torq está construido para hiperautomatización a escala empresarial, Tines está deliberadamente construido para funcionar también con un equipo de seguridad de dos personas.
Ese es el verdadero diferenciador: un nivel Community gratuito y permanente para pruebas de concepto, un nivel Starter de $500/mes (lanzado en febrero de 2026) para equipos pequeños que ejecutan cargas de trabajo en producción, y precios Enterprise que solo entran en juego cerca de $50,000/año para implementaciones a escala de departamento. Los créditos de AI se facturan al costo real de AWS Bedrock sin margen adicional, y los equipos que usan sus propias claves de API evitan por completo el sistema de créditos mientras obtienen límites de tasa más altos.
| Lo que obtiene | Lo que no obtiene |
|---|---|
| El nivel Community gratuito y el Starter de $500/mes lo hacen accesible para equipos reducidos | Los créditos de AI añaden costo sobre la suscripción base a menos que se usen claves autoalojadas |
| El constructor de flujos de trabajo sin código evita el bloqueo de playbooks prescritos por el proveedor | El precio basado en consumo significa que el costo sigue al volumen de automatización, lo que puede sorprender |
| Escala desde un equipo de dos personas hasta una implementación Enterprise a nivel de departamento | Menos profundidad de integraciones preconstruidas desde el inicio que la biblioteca de más de 300 de Torq |
| Los créditos de AI se facturan a costo real, sin margen, modelo de precios transparente | Las funciones Enterprise (SCIM, infraestructura dedicada) requieren el nivel superior |
Precio: Community gratis; Starter $500/mes (1M de eventos/mes, 5-20 flujos); Business escala a nivel de departamento; Enterprise por cotización, típicamente desde ~$50,000/año.
Ideal para: Equipos de seguridad reducidos y SOC de mercado medio que quieren automatización flexible y sin código asistida por AI sin un piso de precio exclusivamente empresarial.
13. Dropzone AI: Triaje Autónomo de Alertas de Nivel 1 a Escala
La propuesta de Dropzone AI es específica: la mayoría de la fatiga de alertas del SOC proviene del triaje de Nivel 1, el trabajo repetitivo de investigar si una alerta es una amenaza real o ruido, y ese trabajo es exactamente lo que un agente de AI puede hacer de forma autónoma, 24/7, sin cansarse ni saltarse pasos. Se distribuye con más de 80 integraciones e inteligencia de amenazas incorporadas, y la suscripción base cubre usuarios ilimitados en lugar de cobrar por asiento de analista.
El precio se basa en investigaciones en lugar de asientos: $36,000/año cubre 4,000 investigaciones anuales, con descuentos por volumen y precios personalizados Enterprise/MSSP por encima de eso. La limitación honesta es que Dropzone cobra por alerta ingerida, lo que puede volverse costoso rápidamente para organizaciones con volúmenes de alertas grandes e impredecibles, y algunos clientes reportan tener que elegir cuidadosamente qué fuentes de alertas conectar como resultado.
| Lo que obtiene | Lo que no obtiene |
|---|---|
| Investigación autónoma de alertas de Nivel 1 24/7 sin precios por asiento | La facturación por alerta ingerida puede dispararse con un volumen de alertas impredecible |
| Más de 80 integraciones e inteligencia de amenazas incluidas en la suscripción base | Se requiere precio personalizado Enterprise/MSSP más allá del volumen estándar de investigación |
| Usuarios ilimitados en el plan base, inusual para herramientas de seguridad | Participante más nuevo; menos trayectoria empresarial que los proveedores establecidos de la plataforma |
| El precio basado en investigaciones vincula el costo al uso real, no a la plantilla | Requiere una selección cuidadosa de fuentes de alertas para evitar costos de investigación descontrolados |
Precio: Desde $36,000/año por 4,000 investigaciones anuales, usuarios ilimitados, más de 80 integraciones e inteligencia de amenazas incluidas; descuentos por volumen y precios personalizados Enterprise/MSSP por encima de eso.
Ideal para: Equipos de seguridad que se ahogan en el volumen de alertas de Nivel 1 y quieren triaje autónomo sin contratar analistas de Nivel 1 adicionales.
14. Prophet Security: Analista de AI Integrado Sobre su SIEM y EDR Existentes
El posicionamiento de Prophet Security es similar al de Dropzone (un analista SOC de AI enfocado en investigación autónoma), pero su modelo de precios es aún más directamente basado en uso: aproximadamente $10 por investigación, lo que significa que un equipo que ejecuta 5,000 investigaciones al año presupuesta alrededor de $50,000/año más el excedente a la misma tarifa por investigación. La propuesta es que Prophet se integra con el stack de SIEM y EDR que ya opera en lugar de pedirle que lo reemplace.
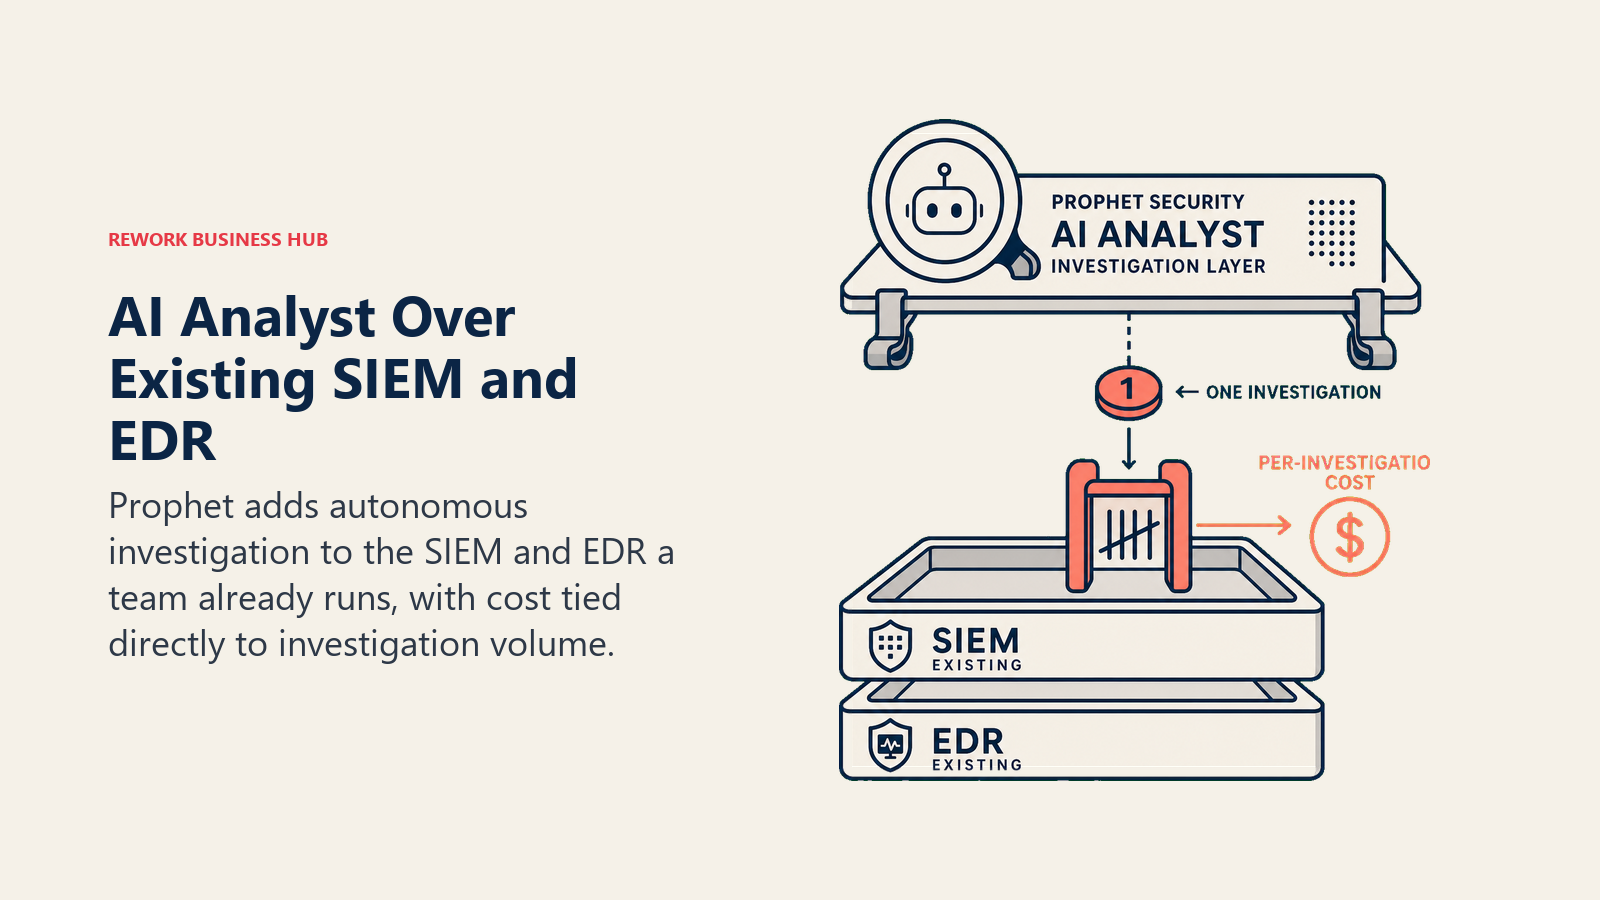
Ese modelo basado en uso es honesto pero requiere conocer su volumen de investigaciones antes de poder presupuestar con confianza, lo cual es más difícil para equipos que no lo han medido antes. Prophet no publica precios por niveles públicamente, así que una cotización precisa requiere guiar a un equipo de ventas a través de su volumen actual de alertas e investigaciones.
| Lo que obtiene | Lo que no obtiene |
|---|---|
| Analista de AI integrado sobre su SIEM/EDR existente, no un reemplazo total | El precio basado en uso requiere conocer de antemano su volumen de investigaciones |
| El precio por investigación vincula el costo directamente al uso real | Sin precios por niveles publicados; cada cotización es personalizada |
| Posicionado específicamente para integrarse con las herramientas actuales, no reemplazarlas | Participante más nuevo que aún construye la trayectoria que tienen las plataformas más grandes |
| Matemática de costos sencilla una vez que se conoce el volumen de investigaciones | Las investigaciones de excedente se facturan a la misma tarifa, así que los picos cuestan dinero real |
Precio: Basado en uso, aproximadamente $10/investigación (~$50,000/año por 5,000 investigaciones), más $10 por investigación de excedente. Cotizaciones personalizadas para volúmenes mayores.
Ideal para: Equipos con un stack establecido de SIEM y EDR que quieren un analista de AI integrado para investigación, no una migración de plataforma.
15. Huntress: SOC Gestionado Asistido por AI para Equipos Sin un Equipo de Seguridad
Huntress existe para un comprador específico: la pequeña empresa o compañía de tamaño mediano que necesita detección y respuesta de amenazas 24/7 pero no tiene un SOC interno ni una ruta realista para construir uno. Sus productos gestionados de EDR, ITDR y SIEM empaquetan un SOC humano más AI 24/7, caza activa de amenazas, canarios de ransomware y antivirus gestionado en un solo precio sin cargo separado por SOC y sin restricción de funciones entre niveles.
A $2.50-$3.50 por endpoint al mes a través de socios MSP (o aproximadamente $8.99/endpoint/mes comprando directo), una PyME de 100 endpoints obtiene lo que de otro modo costaría $2,000-$3,000/mes en herramientas empresariales no empaquetadas por unos pocos cientos de dólares. La contrapartida, honestamente, es la escala: Huntress no está construido para entornos empresariales grandes ni ingeniería de detección personalizada profunda, y su compromiso mínimo de 50 endpoints significa que tampoco es la opción más económica para equipos muy pequeños.
| Lo que obtiene | Lo que no obtiene |
|---|---|
| SOC humano más AI 24/7, caza de amenazas y AV gestionado en un solo precio | No está diseñado para escala empresarial grande ni ingeniería de detección personalizada profunda |
| Sin cargo separado por SOC, sin SKU de complemento de AI, sin restricción de funciones por nivel | Compromiso mínimo de 50 endpoints en un término estándar de 12 meses |
| Descuentos por volumen amigables para MSP en niveles de 50, 100, 250, 500 y 1,000+ | Comprar directo (vs. a través de un MSP) cuesta significativamente más por endpoint |
| Costo dramáticamente menor que ensamblar herramientas empresariales individualmente | Menos profundidad en investigación impulsada por AI que las herramientas dedicadas de analista SOC de AI |
Precio: $2.50-$3.50/endpoint/mes a tarifas de socio MSP; ~$8.99/endpoint/mes comprando directo; mínimo de 50 endpoints en un término estándar de 12 meses.
Ideal para: Pequeñas empresas y MSP que necesitan cobertura de detección y respuesta 24/7 sin el presupuesto o la plantilla para un equipo de seguridad interno.
Marco de Decisión
Use esta tabla como su filtro final. Ajuste su situación a la herramienta correcta.
| Si necesita... | Elija... | Por qué |
|---|---|---|
| AI integrada en un stack de seguridad centrado en Microsoft que ya opera | Microsoft Security Copilot | La asignación de SCU incluida en E5/E7 lo hace casi gratis para comenzar |
| Un analista agéntico nativo de AI sobre el endpoint/XDR en el que ya está estandarizado | CrowdStrike Charlotte AI o SentinelOne Purple AI | Ambos razonan sobre telemetría profunda de endpoint que ya fluye a través de la plataforma |
| Detección de anomalías autónoma sin depender de firmas de amenazas conocidas | Darktrace | La AI de Aprendizaje Autónomo detecta amenazas nuevas e internas que las herramientas de firma pasan por alto |
| Detener el phishing y el BEC generados por AI antes de que lleguen a una bandeja de entrada | Abnormal Security | Las líneas base de comportamiento detectan ataques sin carga útil que las herramientas tipo gateway pasan por alto por completo |
| Detección y respuesta de red impulsada por AI en entornos híbridos o multi-nube | Vectra AI | Attack Signal Intelligence atraviesa el ruido de alertas en la capa de red |
| Asegurar la infraestructura de nube y los modelos/pipelines de AI que se ejecutan sobre ella | Wiz | AI-SPM es la única oferta aquí diseñada específicamente para asegurar el propio stack de AI |
| Gestión de vulnerabilidades y exposición priorizada por AI, no solo una lista de CVE | Tenable | AI Exposure muestra las rutas de ataque que realmente crean riesgo de negocio |
| Un SIEM construido sobre analítica conductual en lugar de solo reglas de correlación | Exabeam | La detección centrada en UEBA detecta amenazas internas que un SIEM basado en reglas pasa por alto |
| Ingesta de logs a hiperescala con investigación de AI en lenguaje natural | Google Security Operations | El precio por empleado elimina el incentivo de registrar de menos su entorno |
| Reemplazar el SOAR heredado con automatización SOC multiagente de pila completa | Torq | HyperSOC está construido para hiperautomatización, no automatización de herramientas puntuales estrechas |
| Automatización flexible asistida por AI que funcione con el presupuesto de un equipo de seguridad reducido | Tines | Los niveles gratuito y de $500/mes lo hacen accesible por debajo del piso empresarial de Torq |
| Triaje autónomo de alertas de Nivel 1 sin contratar más analistas de Nivel 1 | Dropzone AI o Prophet Security | Ambos cobran por volumen de investigación, no por asiento, y triagean las 24 horas |
| Detección y respuesta de nivel empresarial 24/7 con un presupuesto de PyME | Huntress | El SOC empaquetado humano más AI supera el costo de ensamblar herramientas empresariales por separado |
Qué hacer a continuación
Elija la función de seguridad que más le duele en este momento (fatiga de alertas de Nivel 1, phishing que atraviesa su gateway, exposición sin parchear que no puede priorizar, o un SOC que no puede escalar con la plantilla), no la herramienta con la demostración agéntica más llamativa. Preseleccione dos opciones de la misma fila del marco de decisión anterior, y pilotee contra un conjunto definido y acotado de tipos de alertas o casos de uso antes de conectar todo su entorno.
Si su organización ya opera Microsoft, CrowdStrike o SentinelOne como su plataforma principal, empiece preguntando qué AI ya está incluida antes de comprar una nueva herramienta puntual. Si está evaluando la categoría más nueva de analista SOC de AI (Dropzone AI, Prophet Security, Torq, Tines), mida primero su volumen real de alertas o investigaciones, ya que ese número impulsa casi toda la matemática de precios de esta lista. Y si la ciberseguridad resulta no ser su brecha real, el resumen más amplio de las mejores herramientas de AI en 2026 y la guía de las mejores herramientas de AI para empresas cubren categorías adyacentes que vale la pena revisar.
Para equipos que construyen o supervisan a las personas detrás de estas herramientas, el marco de concienciación en ciberseguridad y la descripción de puesto de Especialista en AI de Ciberseguridad son buenos puntos de partida, y los explicadores de seguridad de AI y seguridad de API cubren los conceptos subyacentes que varias herramientas de esta lista están construidas para defender. Si está considerando construir usted mismo una capa de automatización de seguridad, el plano del agente de monitoreo de seguridad con AI recorre lo que realmente implica una versión propia de la función central de Dropzone AI o Prophet Security, y seguridad y cumplimiento de AI cubre el lado de gobernanza que la mayoría de estas herramientas no gestiona por usted. Para una mirada más amplia a la automatización con AI más allá de la seguridad específicamente, consulte las mejores herramientas de automatización con AI y los mejores agentes de AI.
Principal Product Marketing Strategist
On this page
- Actualización de julio de 2026: qué cambió
- Datos Clave
- Tabla Comparativa Rápida
- Ajuste por Tamaño y Despliegue
- 1. Microsoft Security Copilot: AI Integrada en Defender, Sentinel y Entra
- 2. CrowdStrike (Charlotte AI): Analista Agéntico en la Plataforma de Endpoint Falcon
- 3. SentinelOne (Purple AI): Investigación Agéntica Ahora Abierta a Todo Cliente de Singularity
- 4. Darktrace: AI de Aprendizaje Autónomo para Detección de Anomalías Sin Firmas
- 5. Abnormal Security: Defensa Nativa de AI Contra el Phishing y el Compromiso de Correo Empresarial
- 6. Vectra AI: Detección y Respuesta de Red Impulsada por AI en la Nube Híbrida
- 7. Wiz: Gestión de Postura de Seguridad con AI para Cargas de Trabajo de Nube y AI
- 8. Tenable: Gestión de Vulnerabilidades y Exposición Priorizada por AI
- 9. Exabeam: SIEM de Analítica Conductual que No Depende Solo de Reglas de Correlación
- 10. Google Security Operations (Chronicle) con Gemini: Investigación con AI a Hiperescala
- 11. Torq: Plataforma SOC de AI Diseñada para Reemplazar el SOAR Heredado
- 12. Tines: Automatización Flexible Asistida por AI que Escala Hacia Abajo, No Solo Hacia Arriba
- 13. Dropzone AI: Triaje Autónomo de Alertas de Nivel 1 a Escala
- 14. Prophet Security: Analista de AI Integrado Sobre su SIEM y EDR Existentes
- 15. Huntress: SOC Gestionado Asistido por AI para Equipos Sin un Equipo de Seguridad
- Marco de Decisión
- Qué hacer a continuación