2026年サイバーセキュリティ向け最良のAIツール15選:セキュリティ機能別ランキング
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
2026年にAI活用型のセキュリティスタックを構築しているなら、Microsoft Security CopilotとCrowdStrike Charlotte AIが、多くの企業がすでに運用しているプラットフォームに直接組み込まれたAIをリードしており、DarktraceとVectra AIがネットワークとクラウド全体でのAI主導の脅威検知をリードし、Abnormal SecurityがAIメール防御をリードし、WizとTenableがAIを活用したセキュリティポスチャーとエクスポージャー管理をリードし、Dropzone AIとProphet Securityが、人がすべてのチケットに触れることなくアラートをトリアージするエージェント型AI SOCアナリストという新カテゴリーをリードしています。本ガイドは、どのベンダーが最も声高に「エージェント型」を叫んでいるかではなく、実際に必要とされているセキュリティ業務に基づいて15のツールをランク付けしています。
「サイバーセキュリティ向けAI」をまとめた記事の多くは、年間45万ドルのSOC自動化プラットフォームと、月額9ドルのエンドポイントエージェントのアドオンを一緒くたにしてランキングと称しています。CISOが金曜日までにショートリストを求めているときには、これでは役に立ちません。以下の各ツールは、実際に何を自動化するか(SOC調査、ネットワーク検知、メール防御、脆弱性の優先順位付け、あるいはセキュリティポスチャー)、誰向けに作られているか、そしてコストはいくらかという観点で評価しています。料金は公開されているベンダーの料金ページやプレスリリースで検証し、多くのベンダーが料金を「お問い合わせください」フォームの裏に隠している場合は、サードパーティの料金トラッカー(Vendr、G2、AWS Marketplaceの掲載情報)と2026年7月時点で突き合わせて確認しました。
2026年7月更新:何が変わったか
- MicrosoftはSecurity Copilotを、単なる従量課金制のアドオンではなく、Microsoft 365 E5およびE7に含まれる割り当て枠として統合しました。 対象顧客は、ライセンス1,000件ごとに月400 Security Compute Unit(最大10,000 SCU/月)を、超過分の課金が1SCUあたり6ドルで発生する前に利用できます。
- SentinelOneは2026年、Purple AIのAgentic Investigation機能をすべてのSingularity顧客に開放し、プラットフォーム全体でAI活用の作業を行うための統一利用単位であるSingularity Creditsを導入し、無料の試用期間も設けました。
- Tenableは2026年4月、Tenable One全体に新しい「count once(1回だけカウント)」の柔軟な料金体系を導入しました。 顧客が資産の種類や攻撃対象領域を増やしていく中でも、AIによる優先順位付けを伴うエクスポージャー管理の予算立てをしやすくすることが狙いです。
- Verizonの『2026年版データ漏えい調査報告書』は、悪意あるフィッシングメールに含まれるAI生成テキストの量が前年比で倍増した一方で、クリック率自体はほぼ横ばいだったと明らかにしました。これは、AIが攻撃者のスキルよりも攻撃者の生産量を今まさに急速に押し上げていることを示す兆候です。
- Torqは2026年初頭、評価額12億ドルで1億4,000万ドルのシリーズDを調達し、顧客数もこの1年でほぼ倍増しました。これは、エージェント型AI SOCプラットフォームに向けて、資本と企業予算がいかに集中しているかを示すシグナルです。
重要なポイント
- AIと自動化をセキュリティで積極的に活用している組織は、侵害1件あたり190万ドルのコストを削減し、AIや自動化を利用していない組織と比べてインシデントの特定が80日早かった(IBMの「データ漏えいのコストに関する調査」より)。
- 深刻なセキュリティ人材不足は、人員が十分な組織と比較して、侵害コストの平均176万ドル増加と関連しています(IBMより)。
- 世界のサイバーセキュリティ人材不足は480万人分の未充足ポジションに達しており、前年比19%増加、需要を満たすには労働力を87%増やす必要があります(ISC2の「サイバーセキュリティ人材動向調査」より)。
- Gartnerは、2026年末までにセキュリティオペレーションセンターの50%がAIベースの意思決定支援を導入すると予測しています(Gartnerの「サイバーセキュリティの重要トレンド」より)。
- 防御側の76%が、AIエージェントがすでに日常業務の10%以上を担っていると回答しています(Vectra AIの「2026年版脅威検知の現状」レポートより)。
- 悪意あるフィッシングメールに含まれるAI生成テキストの量は前年比で倍増し、人的要因は侵害の62%に関与し続けています(Verizonの「2026年版データ漏えい調査報告書」より)。
- AI SOCエージェントは現在、市場浸透率わずか1〜5%にとどまっており、Gartnerはこのカテゴリーを主流化まで2〜5年を要する「黎明期」と評価しています(Simbian経由で引用されたGartnerの「セキュリティオペレーションのハイプサイクル」より)。
クイック比較表
| ツール | 最適な用途 | 開始価格 | 主な強み | 主な制約 |
|---|---|---|---|---|
| Microsoft Security Copilot | Microsoft中心の企業(E5/E7) | E5/E7では含まれるSCU割り当て、それ以外は従量課金で1SCU時間あたり4ドルから | 新しいコンソール不要でDefender、Sentinel、Entra全体にAIを組み込み | E5/E7の割り当てがない場合、単体の従量課金制料金は高額 |
| CrowdStrike(Charlotte AI) | AIネイティブなアナリストを求めるエンドポイント優先チーム | Falconは端末・月あたり7.99〜19.99ドル、Charlotte AIは端末・年あたり約8〜14ドルを追加 | 深いエンドポイントテレメトリーが真に文脈を捉えたAI回答を可能にする | Charlotte AIの価値は、すでにFalconエコシステムにどれだけ深く入り込んでいるかに左右される |
| SentinelOne(Purple AI) | 自律的なEDR/XDR調査と対応 | Singularity Completeは端末・年あたり179.99ドルから(交渉次第で低下) | Agentic Investigationが全Singularity顧客に開放済み | 単体のPurple AI料金はプラットフォーム階層とは別に公開されていない |
| Darktrace | シグネチャに依存しない異常検知 | カスタム見積もり、実際の契約は年平均約55,200ドル(範囲は1万2,000〜13万2,000ドル) | Self-Learning AIが既知の脅威を追うのではなく通常の挙動を基準化する | 料金が不透明、複数モジュールのバンドルはミッドマーケットでも急速に高額化 |
| Abnormal Security | AI生成フィッシングとBECの阻止 | 従業員・年あたり約15〜35ドルの定価、交渉で下がることが多い | 従業員ごとの行動ベースラインがペイロードなし・シグネチャなしの攻撃を検知 | メール専用、エンドポイント・ネットワーク・SIEMのカバレッジの代替にはならない |
| Vectra AI | ハイブリッド/マルチクラウドにわたるAI主導のネットワーク検知と対応 | カスタム、見積もりは要問い合わせ | Attack Signal Intelligenceがハイブリッド/クラウドネットワーク全体でアラートノイズを削減 | 公開料金なし、迅速なショートリスト作成には営業との会話が必須 |
| Wiz | クラウドとAIワークロード(モデル、パイプライン)のセキュリティ確保 | カスタム、通常は年間3万〜5万ドルからスタートし、ワークロード数に応じて拡大 | AI-SPMがCNAPPの可視性をクラウドインフラだけでなくAIスタック自体にまで拡張 | エンタープライズ向けのみの料金体系、ワークロードとクラウド支出に応じてコストが急速に増加 |
| Tenable | AI優先順位付けによる脆弱性・エクスポージャー管理 | Vulnerability Managementは年間約3,500ドルから、Tenable Oneは年間約2万5,000ドルから | 2026年新設の「count once」料金体系が資産種類をまたいだ予算立てを簡素化 | Tenable OneのAI Exposureの真価を発揮するにはAdvanced階層が必要 |
| Exabeam | 相関ルールに代わる行動分析ベースのSIEM | 監視対象ユーザー・年あたり250ドルから(エンティティベース、席数ベースではない) | UEBA優先の検知がルールベースSIEMでは見逃すインサイダー脅威を捕捉 | シンプルな公開価格表がなく、データ量とモジュールで見積もりが変動 |
| Google Security Operations(Gemini) | 大量ログの取り込みと自然言語による調査 | Standardは従業員・年あたり約30〜50ドル、Enterpriseは約60〜95ドル | Geminiの調査アシスタントが階層料金にバンドルされ、ハイパースケールで利用可能 | Gemini機能は別項目として明細化されておらず、コストと価値の切り分けが難しい |
| Torq | レガシーSOARに代わるフルスタックSOC自動化 | HyperSOCは年間45万ドルから(AWS Marketplace、12か月契約) | 300以上の構築済み連携を備えたマルチエージェントAI SOC、ノーコードワークフロー | エンタープライズ向けの参入価格は、中小規模のセキュリティチームには手が届かない |
| Tines | 柔軟なAI支援自動化を求める少人数チーム | 無料(Community)、Starterは月額500ドル、Enterpriseは年間約5万ドルから | 消費量ベースの料金体系が、拡大だけでなく小規模チームの予算にも対応 | ベースプラン料金に加えてAIクレジット分のコストが発生(自前のAPIキー利用時を除く) |
| Dropzone AI | アラート量が多い環境での自律的なTier-1トリアージ | 年間3.6万ドルから(4,000件の調査、ユーザー数無制限) | 席数ではなく調査件数ベースの料金、80以上の連携を含む | アラート取り込み単位の課金のため、予測不能な大量アラートではコストが膨らみやすい |
| Prophet Security | 既存のSIEM/EDRスタックに重ねるAIアナリスト | 調査1件あたり約10ドル(調査5,000件で年間約5万ドル) | 使用量ベースの料金が人員数ではなく調査件数に直接コストを連動させる | カスタム見積もりのみ、事前に調査件数がわからないと予算立てが難しい |
| Huntress | セキュリティチームを持たないSMB・MSP向けの24時間365日SOC | 端末・月あたり2.50〜3.50ドル(MSP経由)、直接契約では約8.99ドル | 24時間365日の人間+AIによるSOC、脅威ハンティング、マネージドAVを追加料金なしでバンドル | 大規模エンタープライズや高度なカスタム検知エンジニアリング向けには設計されていない |
規模別・導入適合度
エンドポイント数、従業員数、あるいは調査件数のおおよその規模を把握したら、このテーブルを絞り込みの基準として活用してください。
| ツール | SMB(従業員200名未満) | ミッドマーケット(200〜2,000名) | エンタープライズ(2,000名以上) |
|---|---|---|---|
| Microsoft Security Copilot | 可能 | 強く適合(M365利用の場合) | 強く適合 |
| CrowdStrike(Charlotte AI) | 可能 | 強く適合 | 強く適合 |
| SentinelOne(Purple AI) | 可能 | 強く適合 | 強く適合 |
| Darktrace | - | 可能 | 強く適合 |
| Abnormal Security | 可能 | 強く適合 | 強く適合 |
| Vectra AI | - | 可能 | 強く適合 |
| Wiz | - | 可能 | 強く適合 |
| Tenable | 可能 | 強く適合 | 強く適合 |
| Exabeam | - | 可能 | 強く適合 |
| Google Security Operations | - | 可能 | 強く適合 |
| Torq | - | - | 強く適合 |
| Tines | 強く適合 | 強く適合 | 可能 |
| Dropzone AI | 可能 | 強く適合 | 可能 |
| Prophet Security | 可能 | 強く適合 | 可能 |
| Huntress | 強く適合 | 強く適合 | - |
1. Microsoft Security Copilot:Defender、Sentinel、Entra全体に組み込まれたAI
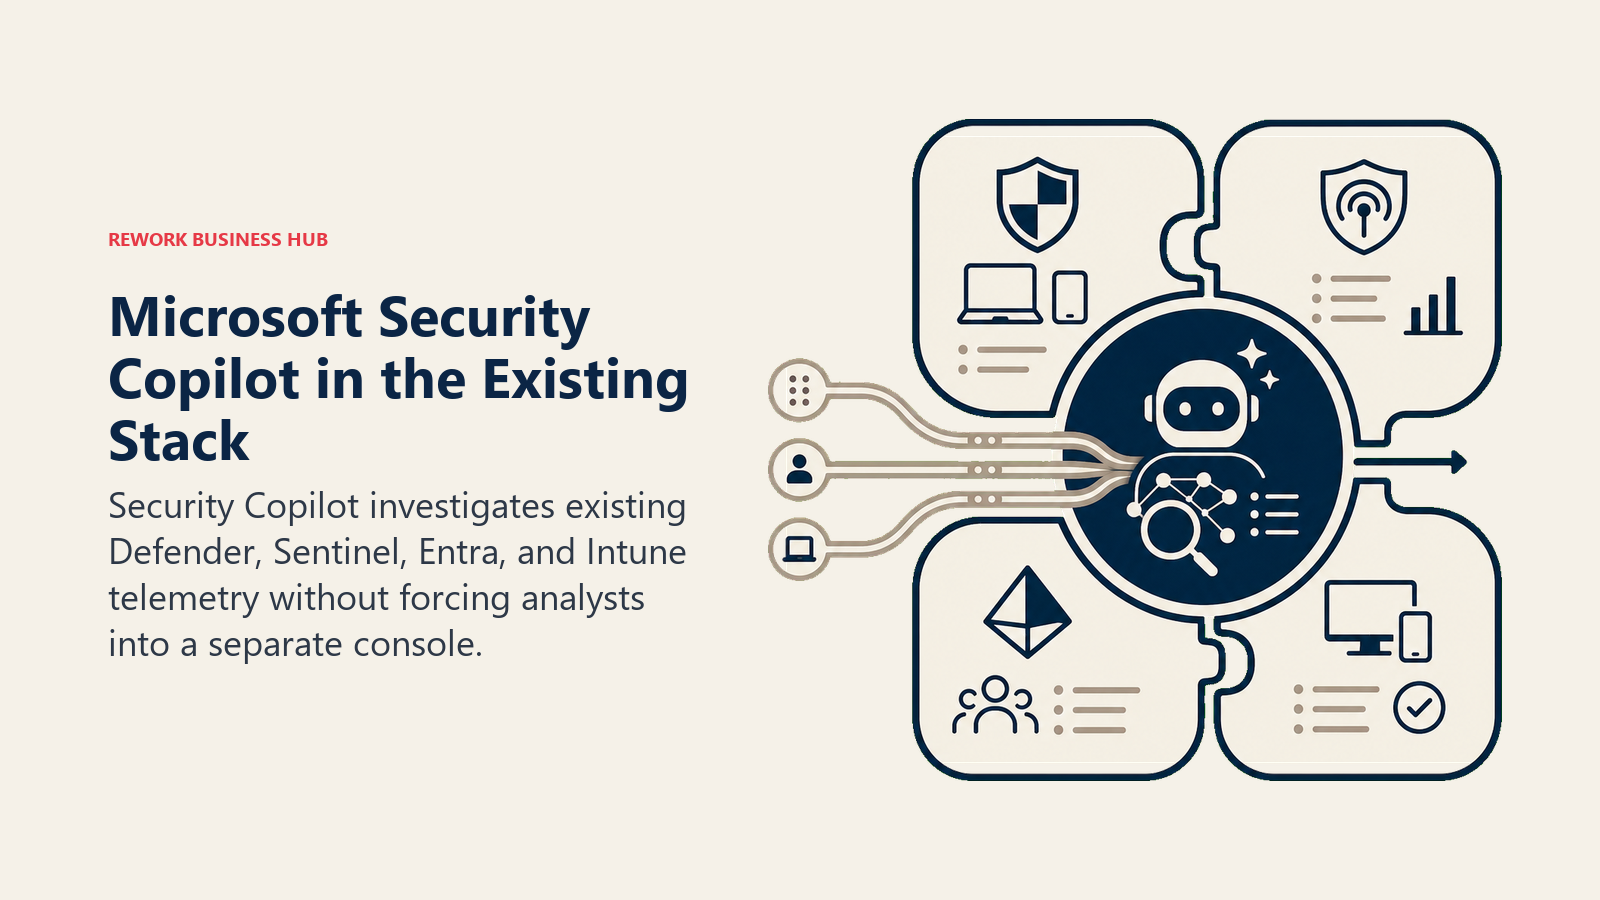
Microsoftの狙いは、セキュリティAIが独立したコンソールに存在するべきではないという点にあります。Security CopilotはDefender、Sentinel、Entra、Intuneの内部に組み込まれており、すでに収集しているテレメトリーに対して自然言語で質問に答え、コンテキストを切り替えることなくインシデントの要約、KQLクエリ、リバースエンジニアリングのメモを作成します。
2026年の料金体系の変化は、多くの購入者にとって製品そのものよりも重要です。Microsoft 365 E5およびE7の顧客は現在、追加費用なしで月間SCU割り当て(ライセンス1,000件ごとに400 SCU、最大月10,000)を受けられるため、すでにE5/E7を契約している企業にとってCopilotは実質的に無料で試せるようになります。一方、単体の従量課金制料金は、プロビジョニングされたSCU1件で年間約3万5,000ドルにのぼり、実際の導入の多くは最低でも3件を必要とします。
| 得られるもの | 得られないもの |
|---|---|
| 新しいツールを学ぶ必要なく、Defender、Sentinel、Entra全体にAIを組み込める | 真の価値を得るには、すでにMicrosoftセキュリティスタックへの深い投資が必要 |
| 2026年7月時点でM365 E5/E7顧客向けにSCU割り当てが含まれる | その割り当て枠を超えた単体の従量課金制料金は高額 |
| 自然言語によるインシデント調査とKQLクエリ生成 | SCUの割り当ては毎月リセットされ、未使用分は繰り越されない |
| 単独のアナリストから企業全体のSOCまで拡張可能 | 主にMicrosoft以外のセキュリティスタックを運用しているチームには有用性が低い |
料金: Microsoft 365 E5/E7顧客向けの含まれるSCU割り当て(ライセンス1,000件ごとに月400 SCU、最大月10,000)、単体のプロビジョニングSCUは時間あたり4ドルから(1件で年間約3万5,000ドル)、超過分は1SCUあたり6ドル。
最適な用途: すでにDefender、Sentinel、Entraを中核のセキュリティスタックとして運用しており、新たなベンダーを追加せずにAI調査を導入したい企業。
2. CrowdStrike(Charlotte AI):Falconエンドポイントプラットフォーム上のエージェント型アナリスト
CrowdStrikeの考え方は、エンドポイントテレメトリーがセキュリティにおいて最も豊富なシグナルであるというものであり、Charlotte AIはそのテレメトリーを直接推論するために構築されています。Falconのデータに対して自然言語で質問に答える生成AIアナリストとして位置づけられており、Charlotte Agentic SOARを通じて、クレジットベースの自動化されたアクションを環境全体で実行します。
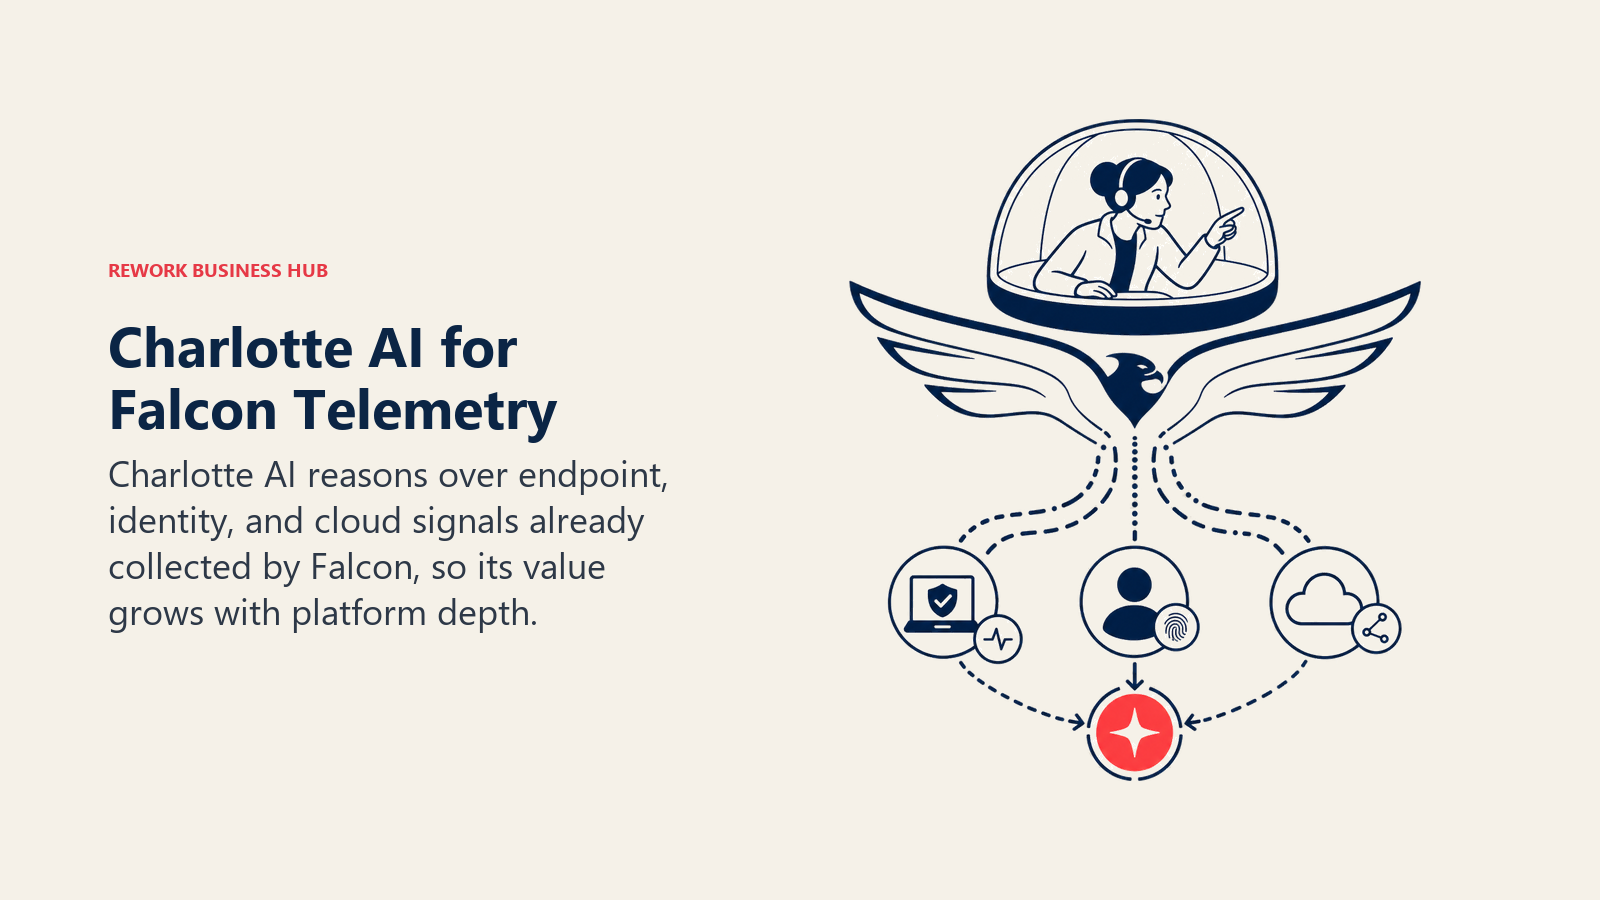
落とし穴は、Charlotte AIの有用性が、すでにFalconエコシステムにどれだけ深く入り込んでいるかに比例してスケールする点です。エンドポイント、アイデンティティ、クラウド保護のためにFalconを運用しているチームは、真に文脈を捉えた回答を得られますが、薄いFalcon導入にCharlotte AIを後付けしたチームは、能力の低いアシスタントしか得られません。Falcon自体は端末・月あたり7.99〜19.99ドルの4階層にわたり、Charlotte AIの機能は上位階層に含まれ、それ以外では追加オプションとして利用できます。
| 得られるもの | 得られないもの |
|---|---|
| 深いエンドポイント、アイデンティティ、クラウドのテレメトリーを推論する生成AIアナリスト | 価値はFalconプラットフォームをどれだけ採用しているかに直接連動する |
| クレジットベースの自動対応アクションを行うCharlotte Agentic SOAR | エージェント型アクションのクレジットベース料金がもう一つのコスト軸を生む |
| 統合されたFalconコンソール全体にわたるAIネイティブな位置づけ | Charlotte AIの料金の相場は、新しいアドオンとしてまだ定まりきっていない |
| すでにCrowdStrikeに標準化しているチームに強く適合 | 非Falcon環境向けの単体AIレイヤーとしての魅力は薄い |
料金: Falconプラットフォームは端末・月あたり7.99〜19.99ドルの4階層、Charlotte AIは通常、締結済みFalcon契約のベンチマークデータによると、端末・年あたり8〜14ドルをエンタープライズ契約に追加します。
最適な用途: すでにCrowdStrike Falconに標準化しているエンドポイント優先のセキュリティチームで、プラットフォームの置き換えではなく、その上に重ねるAIアナリストを求めている場合。
3. SentinelOne(Purple AI):全Singularity顧客に開放されたエージェント型調査
SentinelOneのPurple AIは、特定の賭けに基づいて構築されています。それは、AI SOCの価値はチャットだけでなく自律的な調査から生まれるというものです。2026年、SentinelOneはPurple AIのAgentic Investigation機能をすべてのSingularity顧客に開放し、プラットフォーム全体でAI活用の作業を実行するための統一通貨であるSingularity Creditsを導入し、チームの導入を後押しする無料トライアルも用意しました。
Purple AIは単体のSKUではなくSingularity Complete階層の中に組み込まれているため、料金はより広いプラットフォームに連動します。定価はCompleteで端末・年あたり約179.99ドルですが、200〜2,000端末規模の交渉済みエンタープライズ契約では端末あたり135〜153ドル前後に落ち着くことが一般的です。トレードオフは、Singularity Completeを先に契約しない限り、Purple AI固有の機能だけを購入できない点です。
| 得られるもの | 得られないもの |
|---|---|
| Agentic Investigationが全Singularity顧客で利用可能に | 単体のPurple AI SKUはなく、Singularity Complete階層が必須 |
| Singularity CreditsがプラットフォームをまたぐAI利用課金を統一 | エージェント型利用が多いとクレジット消費量を早期に見積もりにくい |
| Completeでは完全なEDR、Storylineの可視化、14日間の保持が含まれる | エンタープライズ交渉前の端末あたり定価は高い |
| チャットだけでなく自律的な調査を求めるチームに強く適合 | すでにSentinelOneをEDRとして評価していないチームには魅力が薄い |
料金: Purple AIを含むSingularity Completeは端末・年あたり179.99ドルから(定価)、200〜2,000端末規模の交渉済み契約では端末あたり135〜153ドルに落ち着くのが一般的です。
最適な用途: SentinelOneを中核のEDR/XDRプラットフォームとして評価しているチームで、後付けではなく、エージェント型かつ自律的な調査を標準搭載として求めている場合。
4. Darktrace:シグネチャに依存しない自己学習型AIによる異常検知
Darktraceの創業以来の信念は2013年から変わっていません。既知のシグネチャに依存するセキュリティツールは、未知の攻撃に対して常に後手に回るというものです。そのためDarktraceのAIは、ネットワーク、メール、クラウドにおける「通常」の状態をリアルタイムで進化するモデルとして構築し、逸脱を検知し、自動対応モジュールであるAntigenaを通じて自律的に封じ込めることもできます。
そのアプローチは、既知手法のツールでは丸ごと見逃してしまう新種、動きの遅い、あるいは内部関係者による脅威を捕捉する点で、確かに差別化されています。トレードオフは料金の透明性と規模拡大時のコストです。Darktraceは定価を公開しておらず、Vendrが追跡した実際の契約は年平均55,200ドルですが、監視するデバイス数と導入モジュールによって1万2,000ドルから13万1,000ドル超まで幅があり、複数モジュールのミッドマーケット向けバンドルは年間15万〜50万ドルに達します。
| 得られるもの | 得られないもの |
|---|---|
| Self-Learning AIがネットワーク、メール、クラウド全体で通常の挙動を基準化 | 公開料金がなく、すべての契約が個別交渉となる |
| Antigenaの自律対応が人の介入を待たずに脅威を封じ込める | 複数モジュールのバンドルは小規模導入を超えるとすぐに高額化 |
| シグネチャベースのツールが見逃す新種・内部脅威の検知に強い | AIが環境の基準を学習するにはチューニング期間が必要 |
| 事前準備によって初回見積もりから20〜35%の値引きが一般的 | 複数年契約のエスカレーター条項(年3〜7%)が積み重なる |
料金: カスタム見積もり、実際の契約は年平均約55,200ドル(範囲は1万2,000〜13万1,667ドル)、小規模導入(デバイス100〜500台)はモジュール1つで年間5万〜15万ドル。
最適な用途: 既知の脅威シグネチャに頼らず、ネットワーク、メール、クラウド全体にわたる異常ベースの検知を求めるミッドマーケットからエンタープライズのチーム。
5. Abnormal Security:フィッシングとビジネスメール詐欺(BEC)に対するAIネイティブな防御
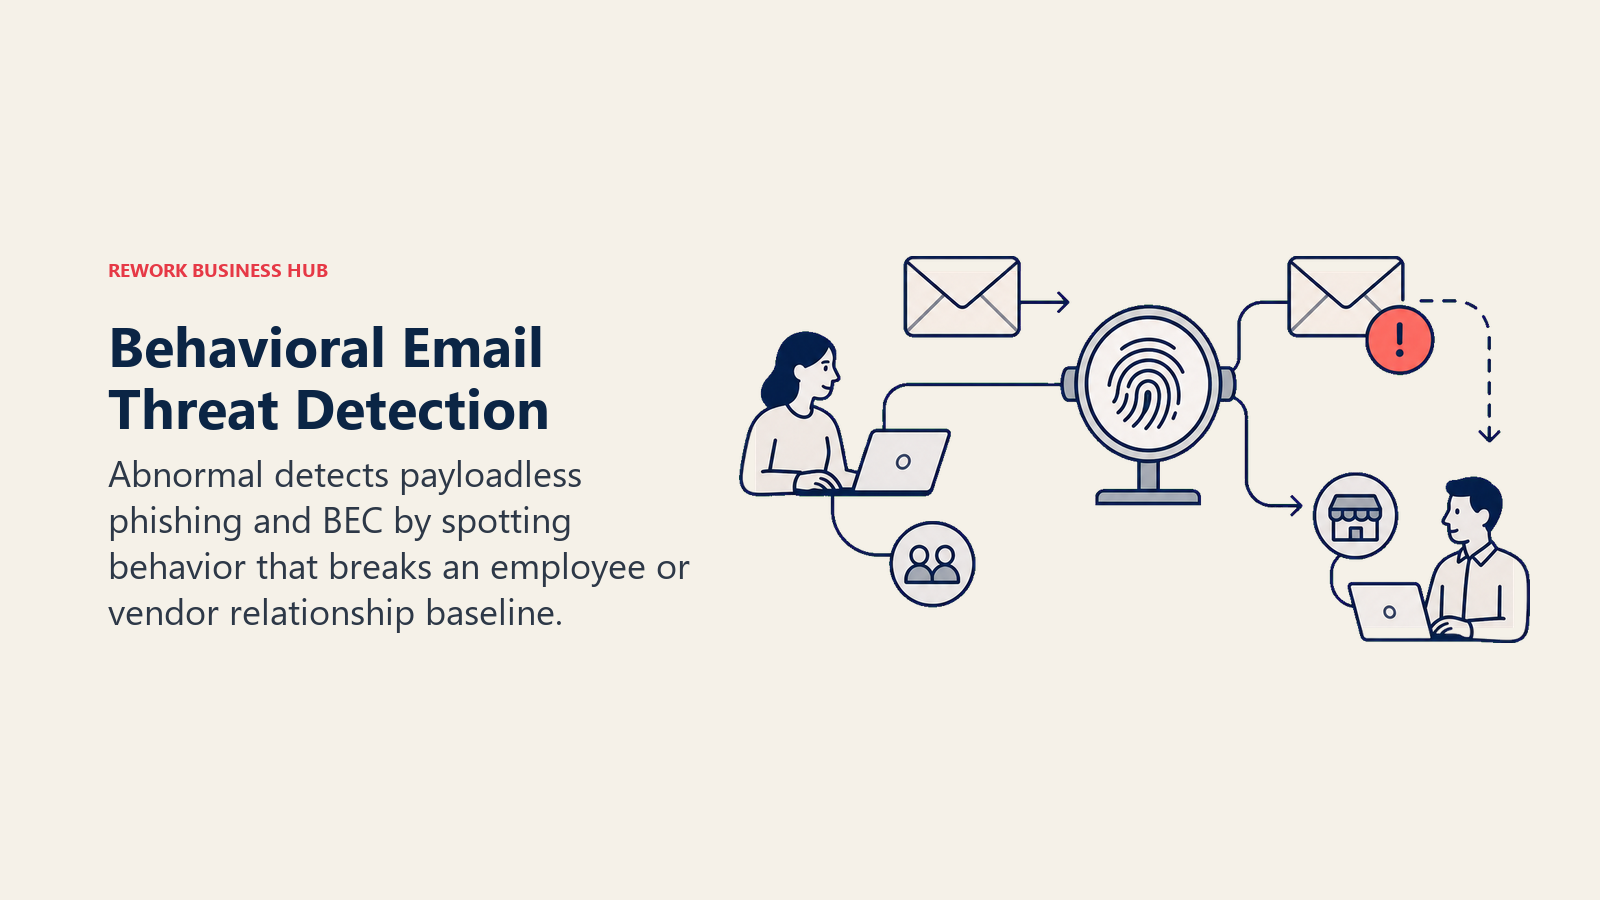
Abnormalの製品全体は、ある一つの洞察に基づいて構築されています。それは、現代のフィッシングやビジネスメール詐欺(BEC)は悪意あるペイロードを伴わないことが多く、シグネチャや評判ベースのメールゲートウェイでは検知できないというものです。Abnormalは代わりに、すべての従業員および取引先との関係について行動ベースラインを構築し、わずかにドメインが誤っている取引先請求書であれ、文法が完璧なCEOなりすましであれ、リアルタイムで異常をフラグします。
この行動ベースのアプローチは、四半期を追うごとに重要性を増しています。Verizonの2026年版DBIRは、悪意あるフィッシングメールに含まれるAI生成テキストが前年比で倍増したことを明らかにしており、フィッシングは依然としてAI支援による初期侵入経路の中で単独最大の44%を占めています。Abnormalの限界は範囲です。それはメールセキュリティの専門ツールであり、フルプラットフォームではないため、エンドポイント、ネットワーク、SIEMのカバレッジを置き換えるのではなく、それらと並行して導入する必要があります。
| 得られるもの | 得られないもの |
|---|---|
| 従業員・取引先ごとの行動ベースラインがペイロードなしの攻撃を検知 | メール専用、エンドポイント、ネットワーク、クラウドワークロードはカバーしない |
| ゲートウェイ型ツールが見逃すBECとアカウント乗っ取りを検知 | 定価(従業員・年あたり15〜35ドル)には交渉の余地が大きい |
| API連携型の導入でMicrosoft 365/Google Workspaceと並行運用可能 | より広い検知・対応スタックの必要性を代替するものではない |
| 2026年版DBIRで裏付けられたAI支援フィッシング急増への専用対策 | 小規模組織にとっては、バンドル型スイートと比べ専用メールAIが過剰な場合もある |
料金: 定価はおおむね従業員・年あたり15〜35ドル、従業員500〜2,000名規模の交渉済み複数年契約では従業員あたり18〜28ドルに、従業員5,000名以上のエンタープライズでは従業員あたり12〜20ドルに落ち着くことが多いです。
最適な用途: 規模を問わず、主要メールプラットフォームがMicrosoft 365またはGoogle Workspaceであり、フィッシングとBECに特化した行動ベースのAI防御を求める組織。
6. Vectra AI:ハイブリッドクラウド全体にわたるAI主導のネットワーク検知と対応
Vectraの製品思想は、Attack Signal Intelligenceを中心に据えています。これは、ネットワークが検知するあらゆる異常を表面化させるのではなく、実際に活動中の攻撃者を示すシグナルをスコアリングして優先順位付けすることで、アラートノイズを削減するAIエンジンです。オンプレミスのトラフィックだけでなく、ハイブリッドおよびマルチクラウドネットワークもカバーしており、これは攻撃対象領域が従来の境界線の外へと移行し続ける中で重要になります。
Vectra自身の2026年の調査では、防御側の76%がAIエージェントがすでに日常業務の10%以上を担っていると回答しており、Vectraはこのデータを、AI支援トリアージがもはや選択肢ではないことの根拠として用いています。購入者にとってのトレードオフは料金の不透明さです。Vectraは料金を公開しておらず、すべての導入で規模を把握するための営業との会話が必要ですが、柔軟なパッケージングによりミッドマーケットとエンタープライズの両方に対応できます。
| 得られるもの | 得られないもの |
|---|---|
| Attack Signal Intelligenceがノイズよりも実際の攻撃者の挙動を優先 | 公開料金がなく、すべての契約が営業との会話から始まる |
| ハイブリッド、マルチクラウド、オンプレミスのネットワークトラフィックをカバー | 最大の価値を得るには既存のSOCツールとの統合作業が必要 |
| Vectra独自の年次「State of Threat Detection」調査に裏付けられる | 専用のネットワークセキュリティニーズがない小規模組織にはオーバースペック |
| 導入規模に応じた柔軟なパッケージング | 正式なRFPプロセスなしでは迅速な比較検討がしにくい |
料金: カスタム、ネットワーク規模と導入範囲に基づく見積もりはVectraに問い合わせが必要。公開された定価表はなし。
最適な用途: エンドポイントだけでなく、ハイブリッドまたはマルチクラウド環境全体でAI主導のネットワーク検知と対応を必要とするミッドマーケットからエンタープライズのチーム。
7. Wiz:クラウドおよびAIワークロード向けAIセキュリティポスチャー管理
Wizはエージェントレス型のクラウドセキュリティポスチャー管理でその名を確立しており、AI-SPMモジュールは同じグラフベースの可視性を、モデル、学習データ、ベクトルデータベース、パイプラインといった、従来のCNAPPツールでは決して捉えられなかったAIスタック自体にまで拡張しています。多くの企業が自社のAI機能を提供するようになるにつれ、AIサプライチェーンの保護は、その下にあるクラウドインフラの保護と同じくらい急務になっています。
Wizはワークロード単位の料金を公開しておらず、契約は管理下にあるクラウドリソース、コンテナ、サーバーレス関数の数、時にはクラウド支出に対する割合に応じて拡大します。参入契約は、小規模な導入(ワークロード500〜1,000)で通常年間3万〜5万ドルからスタートし、数万件のリソースを管理するエンタープライズでは6桁から7桁に達します。
| 得られるもの | 得られないもの |
|---|---|
| クラウドインフラとAIパイプライン全体にわたるグラフベースの可視性 | ワークロード単位の公開料金はなく、すべての見積もりがカスタム |
| AI-SPMがモデル、学習データ、ベクトルデータベースにまでカバレッジを拡張 | ワークロード数とクラウドフットプリントの規模にコストが直接連動 |
| エージェントレス導入が実装の摩擦を軽減 | エンタープライズ向けのみの料金体系のため、非常に小規模なチームには手が届かない |
| 自社でAI機能を提供している組織に強く適合 | 意味のある割引を得るには複数年契約が必要 |
料金: カスタム、参入契約はワークロード500〜1,000で通常年間3万〜5万ドル、大規模エンタープライズのクラウドフットプリントでは6桁から7桁まで拡大します。
最適な用途: 従来のクラウドインフラと、その上にあるAIモデル・パイプラインの両方にわたるポスチャーの可視性を必要とする、クラウドネイティブかつAIを構築している組織。
8. Tenable:AIによる優先順位付けを備えた脆弱性・エクスポージャー管理
Tenableの考え方は、脆弱性管理単体は本来目的ではなかったというものです。本当の目的は、組み合わさったときに実際にビジネスリスクを生み出すエクスポージャーを理解することであり、それこそがTenable One(統合エクスポージャー管理プラットフォーム)とそのAI Exposure機能が実現しようとしていることです。CVSSスコアで順位付けされたCVEの単なるフラットなリストの代わりに、AI主導の優先順位付けは、攻撃者が実際に連鎖させるであろうエクスポージャー経路を表面化させます。
Tenableが2026年4月に実施した料金体系の見直しでは、簡素化された「count once(1回だけカウント)」モデルが導入され、複数のセンサーでスキャンされた資産も1回だけ課金されるようになりました。これは、同じサーバーに二重に料金を払うことにうんざりしていたチームにとって意味のある変化です。単体のTenable Vulnerability Managementは小規模環境向けに年間約3,500ドルからスタートし、資産500〜2,000件規模のTenable One導入は通常年間2万5,000〜15万ドルとなります。
| 得られるもの | 得られないもの |
|---|---|
| 単なるCVEの深刻度リストではなく、AIによる優先順位付けを伴うエクスポージャー管理 | AI Exposureの真価を発揮するにはTenable One Advanced階層が必要 |
| 2026年新設の「count once」料金体系が複数センサー資産の課金を簡素化 | エンタープライズ導入(資産1万件以上)は年間50万ドルを超えることがある |
| 脆弱性管理、クラウド、アイデンティティ、OTを1つのプラットフォームでカバー | 統合プラットフォームの複雑さゆえ、うまく設定するには立ち上げ期間が必要 |
| 脆弱性管理分野でアナリストと市場から高い評価を獲得 | 単体のVM製品だけでは新しいAI Exposure機能は含まれない |
料金: Tenable Vulnerability Managementは年間約3,500ドルから、Tenable One(Foundation/Advanced)は資産500〜2,000件規模で通常年間2万5,000〜15万ドル、資産1万件以上では年間50万ドルを超えて拡大します。
最適な用途: 脆弱性管理とAIによる優先順位付けを伴うエクスポージャー・リスクスコアリングを、寄せ集めではなく1つのプラットフォームで統合したいセキュリティチーム。
9. Exabeam:相関ルールだけに頼らない行動分析ベースのSIEM
Exabeamの差別化ポイントは常にUEBA優先の検知にあります。動きが遅く目立たない内部脅威を見逃してしまう相関ルールだけに頼るのではなく、Exabeamはすべてのユーザーとエンティティについて行動ベースラインを構築し、ルールエンジンでは決して捉えられない逸脱をフラグします。新しいNovaプラットフォームはクラウドネイティブでモジュール式であり、チームはデータプレーン、分析、UEBA、対応機能を個別に購入できます。
料金はアナリストの席数ではなく監視対象エンティティ単位で課金され、ユーザー・年あたり約250ドルからスタートします。これにより、席数ベースのSIEMと比較して、SOCの人員数ではなく監視対象人口の増加がコストを左右するようになります。既存のFusion SIEM顧客は、新しいプラットフォームへの移行に際し、Nova初年度ライセンス料の20〜40%相当の移行クレジットを受けられます。
| 得られるもの | 得られないもの |
|---|---|
| UEBA優先の検知がルールベースSIEMでは見逃すインサイダー脅威を捕捉 | シンプルな公開価格表はなく、見積もりはデータ量とモジュールに左右される |
| エンティティベースの課金がコストをSOCアナリストの人員数から切り離す | モジュール式のNova料金(データプレーン、分析、UEBA、対応)が複雑さを増す |
| Fusion-to-Novaの移行クレジットがクラウドネイティブプラットフォームへの移行を後押し | 既存のFusion SIEM顧客は実際のプラットフォーム移行という判断を迫られる |
| 計画的なユースケース段階導入により20〜30%の複数年割引が一般的 | 行動分析の真価が成熟するには、ベースラインが構築される時間が必要 |
料金: 監視対象ユーザー・年あたり250ドルから(エンティティベース、席数ベースではない)、モジュール式のNova料金によりデータプレーン、分析、UEBA、対応を個別購入可能、20〜30%の複数年割引が一般的。
最適な用途: 特に相関ルールでは見逃す内部脅威の検知のために、最初から行動分析に基づいて構築されたSIEM検知を求めるセキュリティチーム。
10. Google Security Operations(Chronicle)とGemini:ハイパースケールでのAI調査
Google Security Operations(旧Chronicle)の売りは、レガシーSIEMを悩ませるGB単位課金の不安なしに実現する取り込みスケールです。料金はログ1GBあたりではなく、従業員1人・年あたりで課金されるため、コストを抑えるために環境のログ収集を控えようとするインセンティブが生まれません。Geminiはその上に自然言語による調査アシスタントとして重なり、文脈化された要約、推奨される対応アクション、さらには平易な英語のプロンプトからの検知・プレイブック作成までを生成します。
3つの階層(Standard、Enterprise、Enterprise Plus)は、深さに応じて従業員1人・年あたりおよそ30〜140ドルで、従業員1,000名規模の組織がEnterpriseを利用する場合、規模による割引25〜35%が適用される前で通常年間6万〜9万5,000ドルに達します。Geminiの機能は別項目として切り分けられていないため、基盤プラットフォームに対してAIレイヤーが正確にいくらのコストになっているかを見極めるのは困難です。
| 得られるもの | 得られないもの |
|---|---|
| 従業員単位の料金がログ収集を控えるインセンティブを取り除く | Gemini機能は基本階層の料金から別項目として明細化されていない |
| 自然言語による調査と自動化されたプレイブック生成 | 最も深いデータ保持とGemini活用には完全なEnterprise Plus階層が必要 |
| 1年分のテレメトリー保持が追加費用なしで含まれる | 真の価値を得るには本格的なGoogle Cloudエコシステムへの投資が必要 |
| Googleの脅威インテリジェンス(Mandiant、VirusTotal)連携に裏付けられる | 従業員2万名以上のエンタープライズ契約は割引前で90万〜140万ドルに達することがある |
料金: Standardは従業員・年あたり約30〜50ドル、Enterpriseは約60〜95ドル、Enterprise Plusは約100〜140ドル、規模に応じて25〜35%の割引が日常的に交渉されます。
最適な用途: 特にすでにGoogle Cloudエコシステムに投資している、ハイパースケールなログ取り込みと自然言語によるAI調査を求める大規模企業。
11. Torq:レガシーSOARに代わるべく構築されたAI SOCプラットフォーム
Torqの主張は、従来型のSOAR(セキュリティオーケストレーション、自動化、対応)が限界に達したというものです。狭く限定的なルールベースの自動化のために構築されたプレイブックでは、現代のSOCが持つ量と複雑さについていけません。Torqの主力製品であるHyperSOCはマルチエージェント型のAIシステムであり、報告によれば初のネイティブMCP(Model Context Protocol)対応のAI SOCで、300以上の構築済み連携と4,000以上の構築済み自動化ステップを備えています。
その野心は価格タグにも表れています。HyperSOCはAWS Marketplaceで12か月契約により年間45万ドルからの価格設定であり、これはTorqの立ち位置、つまり単一の点ツールではなくフルスタックのセキュリティハイパーオートメーションを反映したエンタープライズ級のコミットメントです。2026年初頭の評価額12億ドルでの1億4,000万ドルのシリーズD調達と、ほぼ倍増した顧客数は、その価格帯における実際のエンタープライズでの支持を示唆しています。
| 得られるもの | 得られないもの |
|---|---|
| ネイティブMCP対応と300以上の連携を備えたマルチエージェントAI SOC | 年間45万ドルの参入価格は、ほとんどのミッドマーケットチームには手が届かない |
| 4,000以上の構築済み自動化ステップがカスタムプレイブック構築の手間を削減 | レガシーSOARを完全に置き換える位置づけで、大規模な移行プロジェクトとなる |
| 資金力のあるベンダー(累計調達額3億3,200万ドル、2026年時点で評価額12億ドル) | ワークフロー・連携・アクションベースの料金は正確な予測が難しい |
| 狭いユースケースではなく、フルスタックのセキュリティハイパーオートメーション向けに構築 | アラートトリアージのみを必要とするチームには、完全なSOC自動化はオーバースペック |
料金: HyperSOCは年間45万ドルから(12か月契約、AWS Marketplace掲載)、より広いプラットフォーム料金はワークフロー、連携、自動化アクションに応じて拡大します。
最適な用途: レガシーSOARを完全に置き換え、フルスタックかつマルチエージェントのAI SOC自動化プラットフォームを導入する準備ができた大企業。
12. Tines:拡大だけでなく縮小もできる柔軟なAI支援自動化
Tinesは、硬直的でベンダー主導のプレイブックにチームを縛り付けないノーコードのセキュリティワークフロー自動化でその評価を確立しており、そのAIレイヤー(AI AgentアクションとWorkbench)は、同じ柔軟性をAI支援の調査と対応にまで広げています。Torqがエンタープライズ規模のハイパーオートメーション向けに構築されているのに対し、Tinesは2人だけのセキュリティチームでも機能するよう意図的に設計されています。
これこそが本当の差別化要因です。概念実証向けの永久無料Communityティア、本番稼働を行う小規模チーム向けの月額500ドルのStarterティア(2026年2月開始)、そして部門規模の導入向けに年間約5万ドル近くから始まるEnterprise料金です。AIクレジットは実際のAWS Bedrockコストのまま上乗せなしで課金され、自前のAPIキーを持ち込むチームはクレジットシステムを完全に回避しつつ、より高いレート制限を得られます。
| 得られるもの | 得られないもの |
|---|---|
| 無料のCommunityティアと月額500ドルのStarterが少人数チームでも導入しやすくする | 自前のAPIキーを使わない限り、AIクレジットがベースサブスクリプションに上乗せされる |
| ノーコードのワークフロービルダーがベンダー主導のプレイブックへの囲い込みを回避 | 消費量ベースの料金は自動化量にコストが連動するため、想定外の増加に驚くこともある |
| 2人だけのチームから部門全体のEnterprise導入まで拡張可能 | 標準搭載の連携の深さはTorqの300以上のライブラリより劣る |
| AIクレジットは実コストのまま上乗せなしで課金される透明な料金モデル | エンタープライズ機能(SCIM、専用インフラ)は最上位ティアが必要 |
料金: Community無料、Starterは月額500ドル(月間100万イベント、5〜20フロー)、Businessは部門規模まで拡張、Enterpriseは見積もりベースで通常年間約5万ドルから。
最適な用途: エンタープライズ専用の価格下限なしに、柔軟でノーコードのAI支援自動化を求める少人数のセキュリティチームやミッドマーケットのSOC。
13. Dropzone AI:大規模での自律的なTier-1アラートトリアージ
Dropzone AIの主張は明確です。SOCのアラート疲れの多くは、アラートが実際の脅威かノイズかを調べる反復的な作業であるTier-1トリアージから生じており、その作業こそまさにAIエージェントが疲れることも手順を見落とすこともなく、24時間365日、自律的にこなせるものだというものです。80以上の連携と脅威インテリジェンスが標準搭載されており、ベースサブスクリプションはアナリスト席数ではなくユーザー数無制限をカバーします。
料金は席数ベースではなく調査ベースです。年間3.6万ドルで年間4,000件の調査をカバーし、それを超える分にはボリューム割引とカスタムのEnterprise/MSSP料金が適用されます。正直な限界は、Dropzoneが取り込んだアラート単位で課金するため、大量かつ予測不能なアラート量を抱える組織ではコストが急速に膨らみかねない点であり、その結果、一部の顧客はどのアラートソースを接続するか厳選せざるを得ないと報告しています。
| 得られるもの | 得られないもの |
|---|---|
| 席数課金なしで24時間365日の自律的なTier-1アラート調査を実現 | アラート取り込み単位の課金は予測不能なアラート量で急増しかねない |
| 80以上の連携と脅威インテリジェンスがベースサブスクリプションに含まれる | 標準の調査件数を超えるとカスタムのEnterprise/MSSP料金が必要 |
| ベースプランでユーザー数無制限、セキュリティツールとしては珍しい特徴 | 新興企業であり、プラットフォームの老舗ほどのエンタープライズ実績はまだない |
| 調査ベースの料金が人員数ではなく実際の使用量にコストを連動させる | 調査コストの暴走を避けるため、アラートソースの選定を慎重に行う必要がある |
料金: 年間4,000件の調査をカバーする年間3.6万ドルから、ユーザー数無制限、80以上の連携と脅威インテリジェンスを含む。それを超える分にはボリューム割引とカスタムのEnterprise/MSSP料金が適用されます。
最適な用途: Tier-1アラート量に埋もれており、追加のTier-1アナリストを採用せずに自律的なトリアージを求めるセキュリティチーム。
14. Prophet Security:既存のSIEMおよびEDRに重ねるAIアナリスト
Prophet Securityの立ち位置はDropzoneに似ています(自律的な調査に特化したAI SOCアナリスト)が、その料金モデルはさらに直接的に使用量ベースです。調査1件あたりおよそ10ドルで、年間5,000件の調査を行うチームは年間およそ5万ドルの予算に加え、超過分も同じ調査単価で課金されます。訴求ポイントは、Prophetが置き換えを求めるのではなく、すでに運用しているSIEMとEDRスタックと連携するという点です。
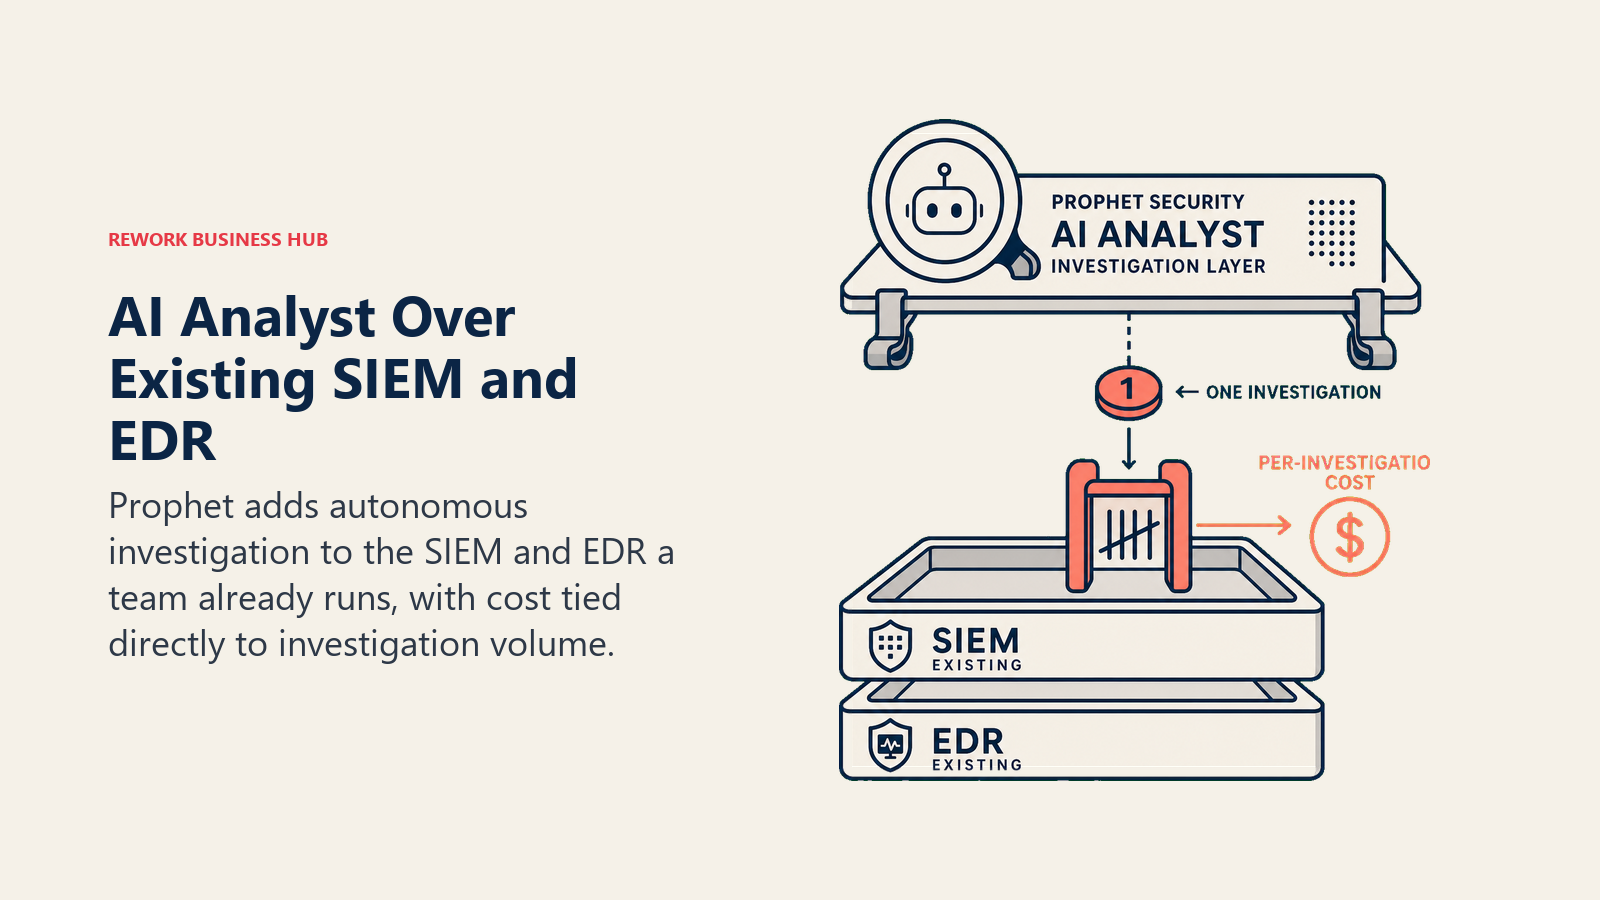
この使用量ベースのモデルは正直である一方、自信を持って予算を組むには事前に自社の調査件数を把握している必要があり、これまで計測してこなかったチームには難しくなります。Prophetは階層別の料金を公開していないため、正確な見積もりを得るには、現在のアラート量と調査量について営業チームに説明する必要があります。
| 得られるもの | 得られないもの |
|---|---|
| 既存のSIEM/EDRに重ねるAIアナリスト、リプレイスではない | 使用量ベースの料金は事前に調査量を把握している必要がある |
| 調査単位の料金が実際の使用量に直接コストを連動させる | 公開された階層料金はなく、すべての見積もりがカスタム |
| 現行のツールを置き換えるのではなく連携する専用の位置づけ | 大手プラットフォームほどの実績をまだ積み上げている新興企業 |
| 調査量がわかれば、コスト計算は明快 | 超過調査も同一単価で課金されるため、急増すると実質的なコスト負担が生じる |
料金: 使用量ベース、調査1件あたりおよそ10ドル(調査5,000件で年間約5万ドル)、超過調査1件あたり10ドル。大規模な調査量にはカスタム見積もり。
最適な用途: 確立されたSIEMおよびEDRスタックを持ち、プラットフォームの移行ではなく調査業務に重ねるAIアナリストを求めるチーム。
15. Huntress:セキュリティチームを持たないチームのためのマネージドAI支援SOC
Huntressは特定の購入者のために存在します。24時間365日の脅威検知と対応を必要としながら、社内SOCを持たず、それを構築する現実的な道筋もない中小企業や中規模企業です。そのマネージドEDR、ITDR、SIEM製品は、24時間365日の人間+AIによるSOC、能動的な脅威ハンティング、ランサムウェアカナリア、マネージドアンチウイルスを、別建てのSOC料金や階層ごとの機能制限なしに、1つの価格にバンドルしています。
MSPパートナー経由では端末・月あたり2.50〜3.50ドル(直接契約ではおよそ8.99ドル/端末/月)で、端末数100のSMBは、バンドルされていないエンタープライズツール一式なら月2,000〜3,000ドルかかるところを、その数百分の一のコストで手に入れられます。トレードオフは、正直に言えば規模です。Huntressは大規模エンタープライズ環境や高度なカスタム検知エンジニアリング向けには作られておらず、最低50端末というコミットメントがあるため、非常に小規模なチームにとって最安の選択肢とも言い切れません。
| 得られるもの | 得られないもの |
|---|---|
| 24時間365日の人間+AIによるSOC、脅威ハンティング、マネージドAVを1つの価格でバンドル | 大規模エンタープライズや高度なカスタム検知エンジニアリング向けには設計されていない |
| 別建てのSOC料金なし、AIアドオンSKUなし、階層による機能制限なし | 標準12か月契約で最低50端末のコミットメントが必要 |
| 50、100、250、500、1,000以上の各段階でMSP向けボリューム割引 | MSP経由ではなく直接契約すると端末あたりの費用が大きく上がる |
| エンタープライズツールを個別に組み合わせるより大幅に低コスト | 専用のAI SOCアナリストツールほどのAI主導調査の深みはない |
料金: MSPパートナー料金で端末・月あたり2.50〜3.50ドル、直接契約では端末・月あたり約8.99ドル、標準12か月契約で最低50端末。
最適な用途: 社内セキュリティチームのための予算や人員を持たずに、24時間365日の検知と対応カバレッジを必要とする中小企業やMSP。
選び方:意思決定フレームワーク
このテーブルを最終的な絞り込みとして活用してください。自社の状況を適切なツールに当てはめます。
| 必要なのが... | 選ぶべきは... | 理由 |
|---|---|---|
| すでに運用しているMicrosoft中心のセキュリティスタック全体に組み込まれたAI | Microsoft Security Copilot | E5/E7に含まれるSCU割り当てにより、ほぼ無料で始められる |
| 標準化済みのエンドポイント/XDR上で動くAIネイティブなエージェント型アナリスト | CrowdStrike Charlotte AI または SentinelOne Purple AI | どちらもプラットフォームにすでに流れている深いエンドポイントテレメトリーを推論する |
| 既知の脅威シグネチャに頼らない自律的な異常検知 | Darktrace | Self-Learning AIがシグネチャベースのツールでは見逃す新種・内部脅威を検知する |
| AI生成のフィッシングとBECを受信トレイに届く前に阻止 | Abnormal Security | 行動ベースラインがゲートウェイ型ツールでは丸ごと見逃すペイロードなしの攻撃を検知する |
| ハイブリッドまたはマルチクラウドにわたるAI主導のネットワーク検知と対応 | Vectra AI | Attack Signal Intelligenceがネットワーク層でのアラートノイズを削減する |
| クラウドインフラと、その上で動くAIモデル/パイプラインの保護 | Wiz | AI-SPMは、AIスタック自体の保護に特化して構築された唯一の選択肢 |
| 単なるCVEリストではなく、AIによる優先順位付けを伴う脆弱性・エクスポージャー管理 | Tenable | AI Exposureが実際にビジネスリスクを生む攻撃経路を表面化させる |
| 相関ルールだけに頼らない行動分析ベースのSIEM | Exabeam | UEBA優先の検知がルールベースSIEMでは見逃すインサイダー脅威を捕捉する |
| 自然言語によるAI調査を伴うハイパースケールなログ取り込み | Google Security Operations | 従業員単位の料金がログ収集を控えるインセンティブを取り除く |
| レガシーSOARをフルスタックかつマルチエージェントのSOC自動化で置き換え | Torq | HyperSOCは、狭い点ツール的な自動化ではなくハイパーオートメーション向けに構築されている |
| 少人数のセキュリティチームの予算でも機能する柔軟なAI支援自動化 | Tines | 無料および月額500ドルのティアが、Torqのエンタープライズ下限を下回る価格帯でも利用可能にする |
| 追加のTier-1アナリストを雇わずに自律的なTier-1アラートトリアージ | Dropzone AI または Prophet Security | どちらも席数ではなく調査量ベースで課金され、24時間体制でトリアージを行う |
| SMBの予算でエンタープライズ級の24時間365日検知・対応 | Huntress | バンドル型の人間+AIによるSOCが、エンタープライズツールを個別に組み立てるコストを上回る |
次のステップ
今まさに最も痛みを伴っているセキュリティ機能(Tier-1のアラート疲れ、ゲートウェイをすり抜けるフィッシング、優先順位をつけられない未パッチのエクスポージャー、あるいは人員数に合わせて拡張できないSOC)を選んでください。最も派手なエージェント型デモを見せてくるツールではなく。上記の意思決定フレームワークの同じ行から2つの選択肢をショートリストし、環境全体を接続する前に、限定的で明確なアラートの種類やユースケースに対してパイロット導入してください。
すでにMicrosoft、CrowdStrike、SentinelOneを中核プラットフォームとして運用している組織であれば、新たな点ツールを購入する前に、すでに何のAIが含まれているかをまず確認しましょう。より新しいAI SOCアナリストのカテゴリー(Dropzone AI、Prophet Security、Torq、Tines)を検討しているのであれば、まず実際のアラート量または調査量を計測してください。この数値が、本リストの料金計算のほぼすべてを左右するからです。もしサイバーセキュリティが実際のギャップではないと分かった場合は、より広い2026年最良のAIツールのまとめや、エンタープライズ向け最良のAIツールガイドが、隣接するカテゴリーとして一見の価値があります。
これらのツールの背後にいる人材を育成・統括するチームには、サイバーセキュリティ意識向上フレームワークとサイバーセキュリティAIスペシャリストの職務記述書が有用な出発点となります。また、AIセキュリティとAPIセキュリティの解説は、本リストの複数のツールが守ろうとしている基礎的な概念をカバーしています。自前でセキュリティ自動化レイヤーを構築すべきか検討しているなら、AIセキュリティ監視エージェントのブループリントが、Dropzone AIやProphet Securityの中核機能を自社版として実現する場合に実際に必要になることを解説しており、AIセキュリティとコンプライアンスは、これらのツールの多くが代行してくれないガバナンス面をカバーしています。セキュリティに限らない、より広いAI自動化の全体像については、最良のAI自動化ツールと最良のAIエージェントをご覧ください。
Principal Product Marketing Strategist
On this page
- 2026年7月更新:何が変わったか
- 重要なポイント
- クイック比較表
- 規模別・導入適合度
- 1. Microsoft Security Copilot:Defender、Sentinel、Entra全体に組み込まれたAI
- 2. CrowdStrike(Charlotte AI):Falconエンドポイントプラットフォーム上のエージェント型アナリスト
- 3. SentinelOne(Purple AI):全Singularity顧客に開放されたエージェント型調査
- 4. Darktrace:シグネチャに依存しない自己学習型AIによる異常検知
- 5. Abnormal Security:フィッシングとビジネスメール詐欺(BEC)に対するAIネイティブな防御
- 6. Vectra AI:ハイブリッドクラウド全体にわたるAI主導のネットワーク検知と対応
- 7. Wiz:クラウドおよびAIワークロード向けAIセキュリティポスチャー管理
- 8. Tenable:AIによる優先順位付けを備えた脆弱性・エクスポージャー管理
- 9. Exabeam:相関ルールだけに頼らない行動分析ベースのSIEM
- 10. Google Security Operations(Chronicle)とGemini:ハイパースケールでのAI調査
- 11. Torq:レガシーSOARに代わるべく構築されたAI SOCプラットフォーム
- 12. Tines:拡大だけでなく縮小もできる柔軟なAI支援自動化
- 13. Dropzone AI:大規模での自律的なTier-1アラートトリアージ
- 14. Prophet Security:既存のSIEMおよびEDRに重ねるAIアナリスト
- 15. Huntress:セキュリティチームを持たないチームのためのマネージドAI支援SOC
- 選び方:意思決定フレームワーク
- 次のステップ