Registre des risques : définition et méthode de construction (modèle)
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Un registre des risques est le document qui transforme l'inquiétude diffuse autour d'un projet en une liste structurée et gérable. Tous les projets comportent des risques. Reste à savoir si ces risques vivent dans la tête de quelqu'un ou dans un document partagé sur lequel toute l'équipe peut agir.
Qu'est-ce qu'un registre des risques ?
Un registre des risques est un outil de gestion de projet qui consigne, dans un seul document partagé, les risques identifiés, leurs scores de probabilité et d'impact, leurs responsables désignés et les stratégies de réponse prévues. On parle parfois de journal des risques, mais en pratique les deux termes sont quasiment interchangeables.
Le registre n'élimine pas le risque. Il le rend visible, pour que votre équipe décide quels risques atténuer, lesquels surveiller et lesquels simplement accepter. Un risque documenté est un risque que l'on peut gérer. Un risque qui ne vit que dans la mémoire de quelqu'un est une échéance qui n'attend que d'exploser.
Chiffres clés :
- Les projets qui pratiquent activement la gestion des risques ont 2,5 fois plus de chances d'atteindre leurs objectifs que les autres (PMI Pulse of the Profession, 2023).
- Une mauvaise gestion des risques est la deuxième cause la plus fréquente d'échec de projet, citée par 39 % des professionnels de projet dans le monde (PMI, 2024).
- Les organisations qui gèrent les risques de façon proactive gaspillent 13 fois moins d'argent que les autres (PMI Pulse of the Profession, 2023).
Ce que contient un registre des risques (les colonnes)
Un registre des risques fonctionne mieux lorsque chaque colonne a un rôle clair. Voici les champs standard et la fonction de chacun.
| Colonne | Rôle | Exemple |
|---|---|---|
| ID du risque | Identifiant unique pour citer le risque en réunion et dans les rapports | R-001, R-002 |
| Description | Énoncé en langage clair de ce qu'est le risque et de son importance | « Le sous-traitant offshore clé risque de ne plus être disponible après août à cause de retards de renouvellement de visa » |
| Catégorie | Le type de risque : technique, ressources, calendrier, budget, externe, conformité | Ressources |
| Probabilité | Vraisemblance de survenue du risque : faible / moyenne / élevée (ou échelle de 1 à 5) | Élevée |
| Impact | Gravité si le risque survient : faible / moyen / élevé (ou échelle de 1 à 5) | Élevé |
| Score de risque | Probabilité multipliée par l'impact, utilisé pour la priorisation | 9 (3x3) |
| Responsable | La personne nommément désignée pour surveiller ce risque et y répondre | Alex Kim |
| Stratégie de réponse | Comment l'équipe prévoit de le traiter : éviter, atténuer, transférer, accepter | Atténuer : identifier un sous-traitant de secours d'ici juillet |
| Statut | État actuel du risque : ouvert, en cours, clos, accepté | Ouvert |
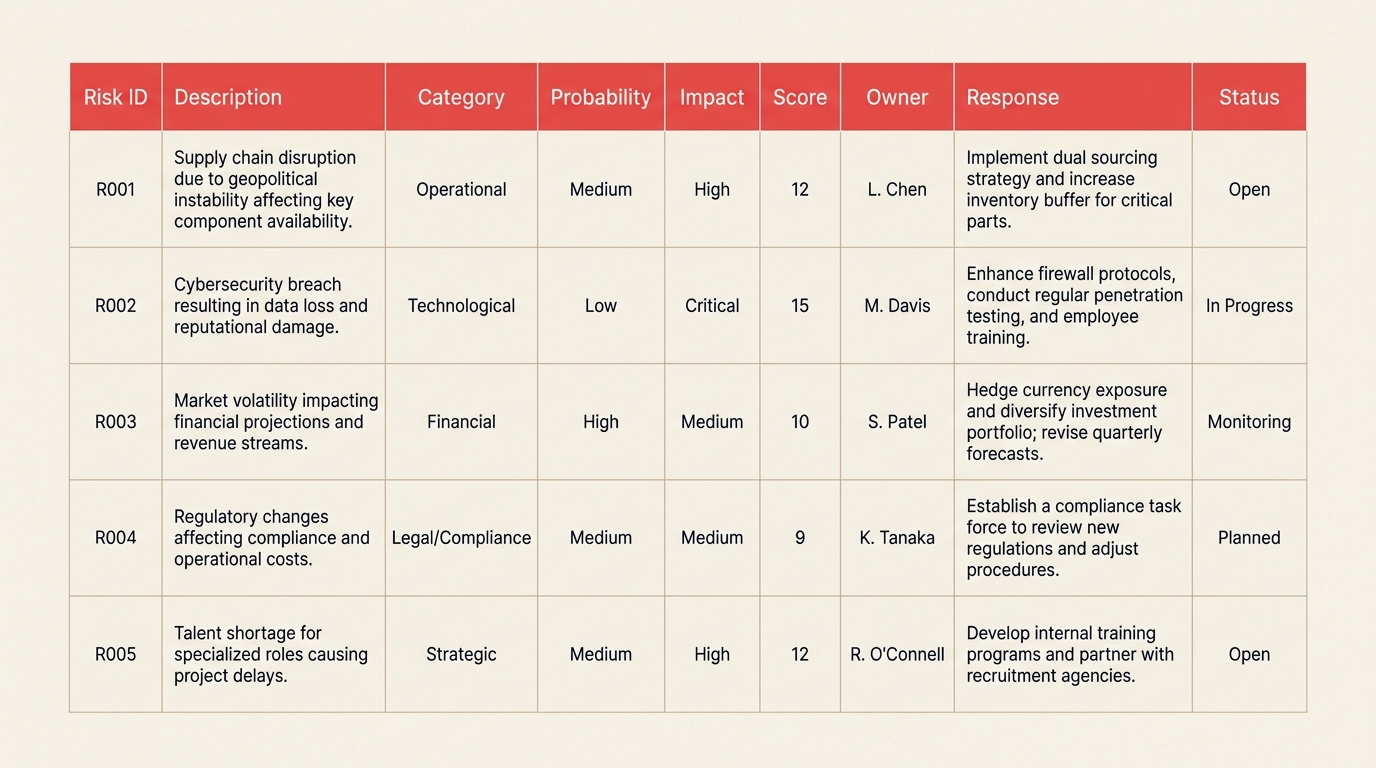
Voici à quoi ressemble un registre des risques renseigné, avec quelques lignes réalistes :
| ID du risque | Description | Catégorie | Probabilité | Impact | Score | Responsable | Réponse | Statut |
|---|---|---|---|---|---|---|---|---|
| R-001 | Retard de livraison du matériel par le fournisseur à cause d'une perturbation de la chaîne d'approvisionnement | Externe | Élevée | Élevé | 9 | Alex Kim | Identifier un fournisseur de secours ; points hebdomadaires avec le fournisseur principal | Ouvert |
| R-002 | Hausse du budget si les taux de change varient de plus de 8 % | Financier | Moyenne | Moyen | 4 | Priya Sharma | Verrouiller les tarifs du contrat annuel avant le T3 | Ouvert |
| R-003 | Un développeur clé démissionne avant le gel des fonctionnalités | Ressources | Faible | Élevé | 3 | Jamie Lee | Former un second développeur aux modules critiques | Accepté |
| R-004 | L'agrément réglementaire est retardé au-delà de la mise en production prévue | Conformité | Moyenne | Élevé | 6 | Sam Torres | Déposer le dossier de conformité 6 semaines plus tôt | En cours |
| R-005 | L'environnement de tests d'intégration n'est pas disponible à la date prévue | Technique | Élevée | Moyen | 6 | Morgan Reyes | Réserver un environnement de secours ; alerter le responsable informatique | Ouvert |
La colonne Score de risque est votre moteur de priorisation. Les risques notés 6 ou plus figurent généralement à l'ordre du jour hebdomadaire. Ceux notés 3 ou moins peuvent passer sur une liste de surveillance, sauf changement de situation.
Registre des risques, journal des risques et journal RAID
Ces termes se recoupent plus qu'ils ne le devraient, ce qui crée de vraies confusions dans les équipes projet. Voici une comparaison claire.
| Registre des risques | Journal des risques | Journal RAID | |
|---|---|---|---|
| Périmètre | Risques uniquement | Risques uniquement | Risques, hypothèses, problèmes, dépendances |
| Profondeur | Élevée : probabilité, impact, score, plan de réponse | Modérée : suit le statut et le responsable | Modérée : un seul document pour quatre catégories |
| Idéal pour | Grands programmes, secteurs réglementés, projets à forts enjeux | Suivi léger pour les petits projets | La plupart des équipes projet ; large couverture au même endroit |
| Fréquence de mise à jour | Mensuelle ou selon les événements | Hebdomadaire | Hebdomadaire, en réunion d'avancement |
En pratique, « registre des risques » et « journal des risques » s'emploient indifféremment dans la plupart des équipes. La distinction qui compte oppose le registre des risques autonome (risques uniquement, avec toute la profondeur d'analyse) au journal RAID, qui couvre les risques aux côtés des hypothèses, des problèmes et des dépendances dans un seul document, à profondeur modérée.
Pour la plupart des chefs de projet, le journal RAID est le bon point de départ. Le registre des risques se justifie quand votre projet est assez gros, ou assez réglementé, pour que la seule catégorie des risques exige son propre document, avec une analyse complète probabilité-impact.
Avantages d'un registre des risques
Il fait remonter les risques avant qu'ils ne tournent à la crise. Construire un registre des risques oblige l'équipe à réfléchir à ce qui pourrait mal tourner avant que cela n'arrive. Les équipes qui font cet exercice dès le lancement du projet repèrent les problèmes des semaines, voire des mois plus tôt que les autres.
Il crée un langage commun face à l'incertitude. Quand toute l'équipe peut s'appuyer sur le même registre, « le calendrier du fournisseur m'inquiète » devient « R-001 est noté Élevé/Élevé et Alex pilote l'atténuation ». Cette précision change le ton des échanges en réunion d'avancement.
Il donne au chef de projet de quoi rendre compte. Quand un sponsor demande pourquoi une date de livraison a glissé, le registre des risques montre si l'événement avait été consigné, qui en était responsable et si le plan d'atténuation a été suivi. Ce n'est pas seulement défensif : c'est ainsi que les équipes projet construisent leur crédibilité dans la durée.
Il relie le risque à la structure de découpage du projet (WBS). Une fois les risques documentés, vous pouvez repérer quels lots de travail concentrent le plus d'exposition. Cela guide la façon de répartir les marges dans votre calendrier et d'affecter vos meilleurs éléments.
Il alimente une meilleure analyse des parties prenantes. Savoir quels risques touchent quelles parties prenantes aide à décider qui doit être informé, qui doit être consulté et qui a l'autorité pour approuver un plan de réponse.
Erreurs courantes
Consigner les risques une fois pour ne plus jamais les revoir. Un registre des risques qui n'est pas relu régulièrement devient de la fiction. Les risques changent de statut. De nouveaux risques apparaissent. Les responsables partent. Réservez un créneau fixe de 10 minutes à la revue des risques dans votre réunion d'avancement hebdomadaire, faute de quoi le document dérivera.
Utiliser des descriptions vagues. « Risque de communication » n'est pas un risque. « Les parties prenantes côté client n'ont pas validé le document de périmètre, et le projet ne peut pas passer en phase de construction sans cette validation » en est un. Soyez assez précis pour que quelqu'un qui n'était pas là lors de la saisie comprenne exactement ce qui est en jeu.
Attribuer les risques à des équipes plutôt qu'à des personnes. « L'équipe informatique » n'est pas un responsable. Un responsable, c'est une personne nommément désignée, qui surveille le risque, alerte si nécessaire et met à jour le statut à chaque revue. On ne peut pas tenir une équipe pour responsable, mais on le peut pour une personne.
Tout noter Élevé. Quand chaque risque vaut 9, plus aucun ne vaut 9. Calibrez honnêtement vos scores. Un registre bien noté permet de concentrer l'énergie sur les risques qui comptent vraiment. Un registre rempli de 9 crée du bruit et mobilise l'attention sur des sujets qui ne le méritent pas.
Traiter le registre comme un document de conformité. Certains chefs de projet construisent un registre des risques parce que le dispositif de gouvernance du projet l'exige, puis ne le rouvrent jamais. Un registre des risques n'a de valeur que s'il s'agit d'un document vivant, utilisé en continu.
Oublier de clore les risques résolus. Quand un risque est atténué ou évité, clôturez-le avec une note expliquant ce qui s'est passé. Ces entrées closes deviennent un savoir collectif précieux pour le prochain projet similaire.
Comment construire un registre des risques
La construction suit une séquence : faire émerger les risques d'abord, les noter de façon cohérente, puis attribuer les responsabilités et les plans de réponse.
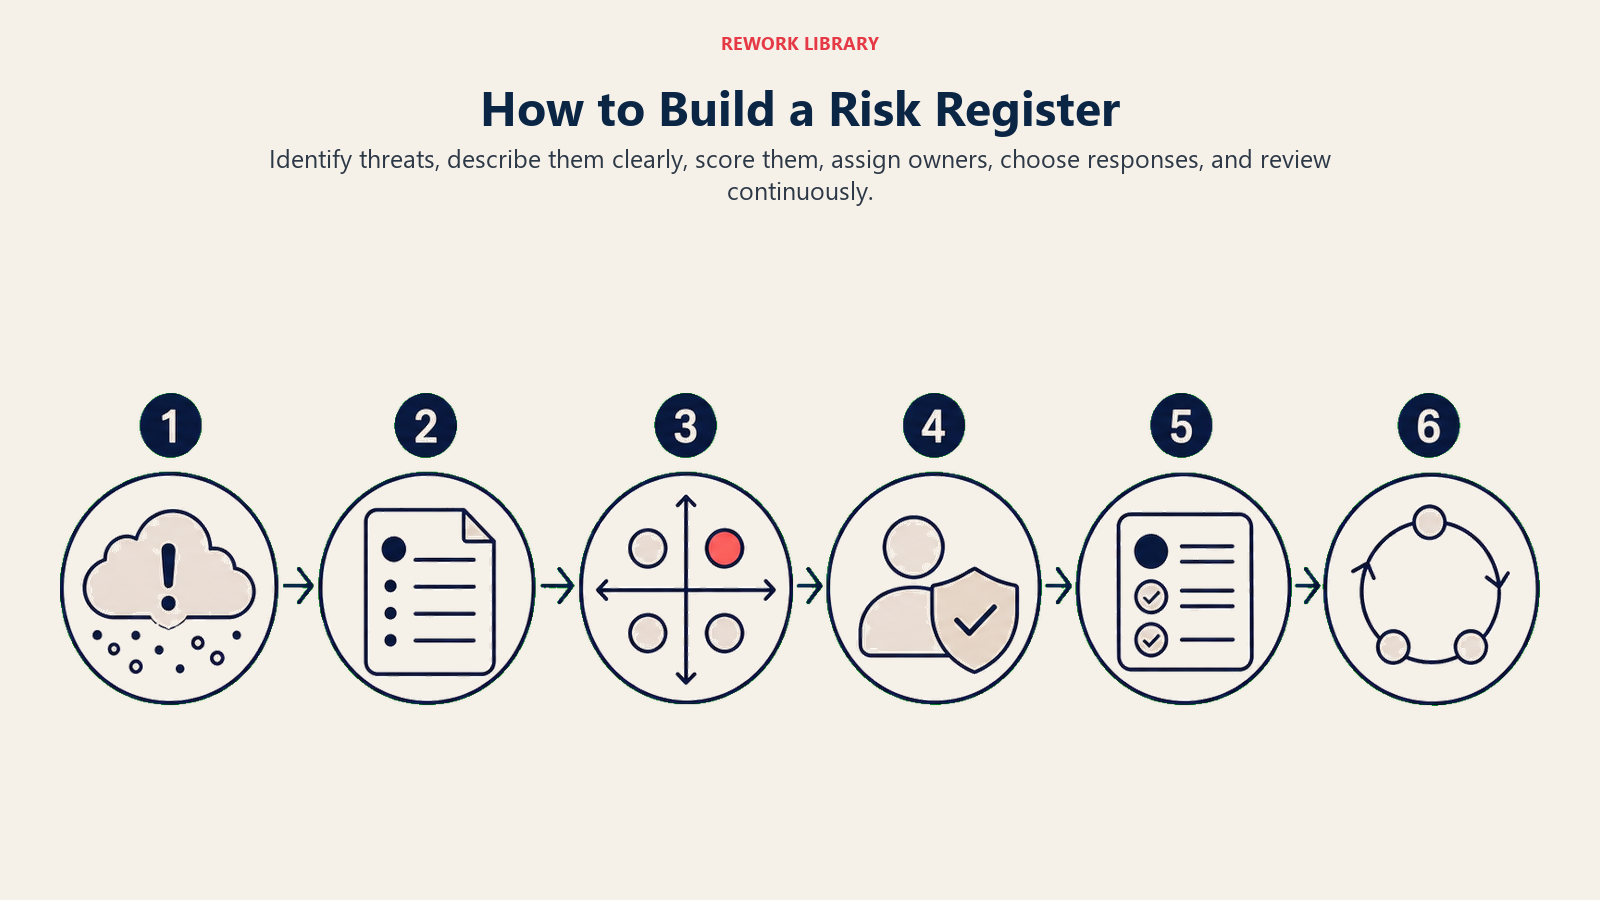
Étape 1 : identifier les risques
Commencez au lancement du projet. Animez un brainstorming structuré avec votre équipe de base : qu'est-ce qui pourrait mal tourner ? Quelles hypothèses posons-nous qui pourraient ne pas se vérifier ? De quoi dépendons-nous côté équipes externes ou fournisseurs ? Reprenez les retours d'expérience de projets similaires passés. L'objectif est de faire remonter le plus grand nombre de risques possible avant de les classer. À ce stade, la quantité prime sur la qualité. Un pré-mortem, où l'équipe imagine que le projet a déjà échoué et liste les raisons de cet échec, est un moyen rapide de remplir ce premier jet.
Catégories courantes pour lancer la discussion : risques techniques, risques liés aux ressources, risques de calendrier, risques budgétaires, dépendances externes, risques de conformité et de réglementation, et risques liés aux parties prenantes.
Étape 2 : rédiger des descriptions claires et précises
Pour chaque risque, rédigez une description d'une à deux phrases qui explique ce qu'est le risque et pourquoi il compte pour le projet. Évitez les raccourcis. « Échec de l'intégration d'API » est moins utile que « L'API de paiement tierce pourrait ne pas prendre en charge notre protocole d'authentification, ce qui exigerait de développer un middleware sur mesure et ajouterait de quatre à six semaines au calendrier ».
Étape 3 : noter la probabilité et l'impact
Utilisez la même échelle dans tout le registre. Une échelle à 3 niveaux (faible, moyen, élevé, correspondant à 1, 2, 3) convient à la plupart des équipes. Une échelle à 5 niveaux convient aux grands programmes. Ne mélangez pas les échelles au sein d'un même registre.
Notez la probabilité selon la vraisemblance de survenue du risque, compte tenu de tout ce que vous savez du contexte du projet, de l'équipe, de l'historique du fournisseur et du marché. Notez l'impact selon la gravité des conséquences si le risque se matérialisait. Multipliez ensuite : une probabilité moyenne (2) combinée à un impact élevé (3) donne un score de 6.
Étape 4 : prioriser par score et désigner les responsables
Triez votre registre des risques par score, du plus élevé au plus faible. Les risques à 6 ou plus font l'objet de plans d'atténuation actifs et d'une revue hebdomadaire. Ceux de 3 à 4 passent sur la liste de surveillance et sont revus chaque mois. Ceux de 1 à 2 sont acceptés : vous les notez sans y consacrer de ressources d'atténuation.
Pour chaque risque à 4 ou plus, désignez un responsable nommément. Cette personne doit surveiller le risque, exécuter le plan de réponse et signaler tout changement de statut. Croisez avec votre matrice RACI pour vous assurer que l'attribution du responsable est cohérente avec les rôles de responsabilité du projet.
Étape 5 : définir les stratégies de réponse
Chaque risque appelle une réponse documentée. Il en existe quatre types standard :
- Éviter : modifier le plan du projet pour éliminer totalement le risque. Exemple : si un fournisseur a une mauvaise réputation, en changer avant que le risque ne se concrétise.
- Atténuer : agir pour réduire la probabilité ou l'impact. Exemple : former un second développeur pour réduire l'impact d'un risque de dépendance à une personne clé.
- Transférer : reporter le risque sur un tiers. Exemple : souscrire une assurance projet ou ajouter une clause de performance à un contrat fournisseur.
- Accepter : reconnaître le risque et préparer un plan de contingence, sans action proactive. Ce choix convient aux risques à faible score pour lesquels l'atténuation coûte plus cher que l'impact potentiel.
Étape 6 : revoir et surveiller tout au long du projet
Le registre des risques n'est pas un document de lancement. C'est un document vivant. Passez-le en revue chaque semaine en réunion d'avancement : mettez à jour les statuts, vérifiez que les plans de réponse sont exécutés, clôturez les risques résolus et ajoutez les nouveaux à mesure qu'ils apparaissent. Pendant les phases à haut risque du cycle de vie du projet, envisagez un point risques en milieu de semaine pour tous les éléments ouverts notés Élevé.
Lorsqu'un risque se matérialise, il devient un problème et doit être suivi comme tel. Dans un journal RAID, vous le feriez passer de la section Risques à la section Problèmes. Dans un registre des risques autonome, passez le statut à « Réalisé » et ouvrez une entrée distincte dans le journal des problèmes.
Exemples de registre des risques selon le type de projet
Chaque type de projet présente un profil de risque différent. Voici à quoi ressemble une entrée du registre des risques dans trois contextes courants.
| Type de projet | Exemple de risque | Catégorie | Probabilité | Impact | Stratégie de réponse |
|---|---|---|---|---|---|
| Lancement logiciel | Le fournisseur d'hébergement cloud modifie les limites de débit de son API avant la mise en production | Technique | Moyenne | Élevé | Construire une couche d'abstraction ; tester avec une simulation de limite de débit en préproduction |
| Construction | Un sous-traitant n'obtient pas sa certification de sécurité avant l'accès au chantier | Conformité | Faible | Élevé | Exiger la preuve de certification 30 jours avant le début du chantier ; identifier un sous-traitant de secours |
| Campagne marketing | L'agence créative livre les contenus finaux avec une semaine de retard, ce qui comprime la montée en puissance de la publicité payante | Calendrier | Élevée | Moyen | Ajouter un jalon de livraison des créations deux semaines avant le lancement de la campagne ; obtenir des contenus partiels en avance |
Pour un projet logiciel, les risques techniques et de ressources tendent à dominer. Pour la construction, la conformité réglementaire et les risques de calendrier liés à la météo pèsent le plus lourd. Pour les lancements marketing, les délais des fournisseurs et de livraison des créations sont la principale exposition. La structure du registre reste la même dans les trois cas. Seuls les catégories et les scores changent.
Si votre projet comporte plusieurs lots de travail, envisagez de relier votre registre des risques à l'analyse de la méthode du chemin critique. Les risques qui touchent des tâches du chemin critique méritent une priorité plus élevée que ceux qui touchent des tâches disposant de marge, même à score probabilité-impact égal.
Bonnes pratiques
Désignez un responsable nommément par risque. Pas une équipe. Pas un rôle. Une personne.
Passez le registre en revue à chaque réunion d'avancement. Même un passage de 10 minutes suffit à le garder à jour et crédible.
Reliez les risques à score élevé à votre énoncé du périmètre du projet. Si un risque menace les livrables essentiels, c'est un sujet à porter devant le sponsor, pas seulement une note du chef de projet.
Clôturez les risques par une note écrite. Quand un risque est résolu ou évité, documentez ce qui s'est passé. Les équipes futures sur des projets similaires s'appuieront sur ces entrées closes.
Ne laissez pas le registre gonfler sans l'élaguer. Un registre de 80 risques ouverts est inutilisable. Clôturez les risques acceptés, archivez les risques résolus et gardez la liste active centrée sur ce que l'équipe peut réellement traiter.
N'utilisez pas la couleur seule pour signaler la gravité. Certains membres de l'équipe sont daltoniens, et les exports perdent souvent la mise en forme. Associez des libellés (faible, moyen, élevé) à tout codage couleur pour que l'information survive aux changements de format.
Les meilleurs registres des risques sont assez simples pour être réellement utilisés et assez détaillés pour réellement compter. Partez des neuf colonnes ci-dessus, notez vos risques honnêtement, désignez de vrais responsables et passez le document en revue chaque semaine. Faites-le avec constance, et le registre deviendra l'un des échanges les plus précieux de votre équipe tout au long du projet.
Lectures associées
- Journal RAID : risques, hypothèses, problèmes et dépendances
- Charte de projet : définir le périmètre et obtenir l'adhésion des parties prenantes
- Structure de découpage du projet (WBS) : comment la construire
- Matrice RACI : clarifier les rôles sur tout projet
- Matrice d'analyse des parties prenantes
- Triple contrainte en gestion de projet
Senior Operations & Growth Strategist
On this page
- Qu'est-ce qu'un registre des risques ?
- Ce que contient un registre des risques (les colonnes)
- Registre des risques, journal des risques et journal RAID
- Avantages d'un registre des risques
- Erreurs courantes
- Comment construire un registre des risques
- Étape 1 : identifier les risques
- Étape 2 : rédiger des descriptions claires et précises
- Étape 3 : noter la probabilité et l'impact
- Étape 4 : prioriser par score et désigner les responsables
- Étape 5 : définir les stratégies de réponse
- Étape 6 : revoir et surveiller tout au long du projet
- Exemples de registre des risques selon le type de projet
- Bonnes pratiques
- Lectures associées