Gestion des risques projet : le processus en 6 étapes expliqué
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
La gestion des risques projet est la pratique structurée qui consiste à repérer ce qui pourrait mal tourner sur un projet, à déterminer la probabilité et la gravité réelles de chaque menace, puis à mettre en place un plan de réponse avant que la menace ne devienne une crise. Il ne s'agit pas de prédire l'avenir, mais de donner à votre équipe assez de préavis pour agir plutôt que réagir.
La plupart des projets qui échouent ne sont pas victimes d'une surprise catastrophique unique. Ils échouent parce que de petits problèmes prévisibles n'ont pas été traités et se sont additionnés. Un fournisseur clé a livré en retard. Une exigence a changé une fois la conception figée. Une hypothèse technique s'est révélée fausse. Chacun de ces événements était prévisible. Ce qui manquait, c'était un processus pour les faire remonter tôt.
Ce guide présente le processus en six étapes défini dans le PMBOK Guide (Project Management Body of Knowledge), explique les outils utilisés à chaque étape et traite à la fois les menaces et les opportunités. Oui, la gestion des risques inclut le côté positif : les risques positifs méritent autant d'être gérés que les risques négatifs.
Qu'est-ce que la gestion des risques projet ?
La gestion des risques projet est le domaine de connaissance de la gestion de projet qui couvre la planification, l'identification, l'analyse, le traitement et le suivi des risques tout au long de la vie d'un projet. Le PMBOK Guide en fait l'un des dix domaines de connaissance essentiels, au même titre que le périmètre, les délais, les coûts et la qualité.
Un risque est un événement ou une condition incertain qui, s'il se produit, a un effet positif ou négatif sur les objectifs du projet. Ce dernier point compte : tous les risques ne sont pas mauvais.
- Les menaces sont les risques négatifs : retards, dépassements de budget, manque de ressources, défaillances techniques.
- Les opportunités sont les risques positifs : un fournisseur qui livre en avance, une technologie plus rapide que prévu, une fenêtre de marché qui s'ouvre.
Les deux types méritent d'être gérés. Les équipes qui ne suivent que les menaces laissent passer des occasions d'exploiter activement des conditions favorables lorsqu'elles se présentent.
Le résultat de la gestion des risques n'est pas une liste d'inquiétudes, mais un ensemble de décisions : que faire pour chaque risque, qui en est responsable et comment savoir quand il est temps d'agir.
Chiffres clés :
- Selon les travaux Pulse of the Profession du PMI, les organisations qui n'ont pas de pratiques de gestion des risques efficaces sont nettement plus exposées aux échecs de projet et aux dérives de périmètre. Les données du PMI montrent systématiquement que les organisations les plus performantes investissent bien plus que les autres dans l'identification proactive des risques. (Source : PMI Pulse of the Profession, 2023)
- Le PMBOK Guide (7e édition) fait de la gestion des risques l'un des douze principes de la gestion de projet, et non plus seulement un groupe de processus. Cela reflète le passage d'une vision du risque comme liste de contrôle à celle d'une discipline continue tout au long du cycle de vie du projet.
- Les études de KPMG et d'autres sur les grands projets d'investissement indiquent que les dépassements de délais et de coûts viennent le plus souvent de risques connus tôt, mais ni suivis formellement ni confiés à un responsable. L'échec tient rarement à des événements impossibles à anticiper.
Les 6 étapes de la gestion des risques projet
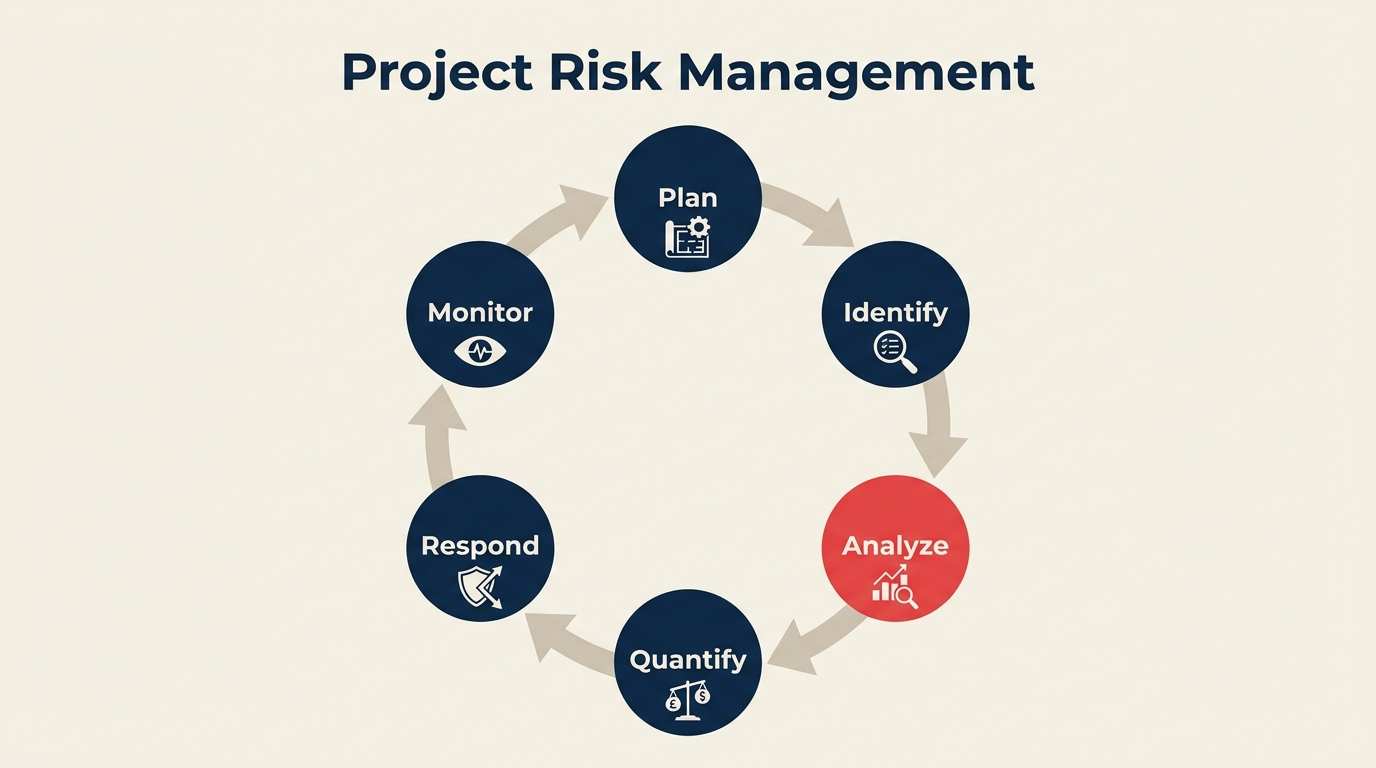
Le PMBOK Guide organise la gestion des risques en six processus séquentiels mais itératifs. Vous les déroulez à peu près dans l'ordre au démarrage du projet, puis vous reprenez en continu l'identification et le suivi.
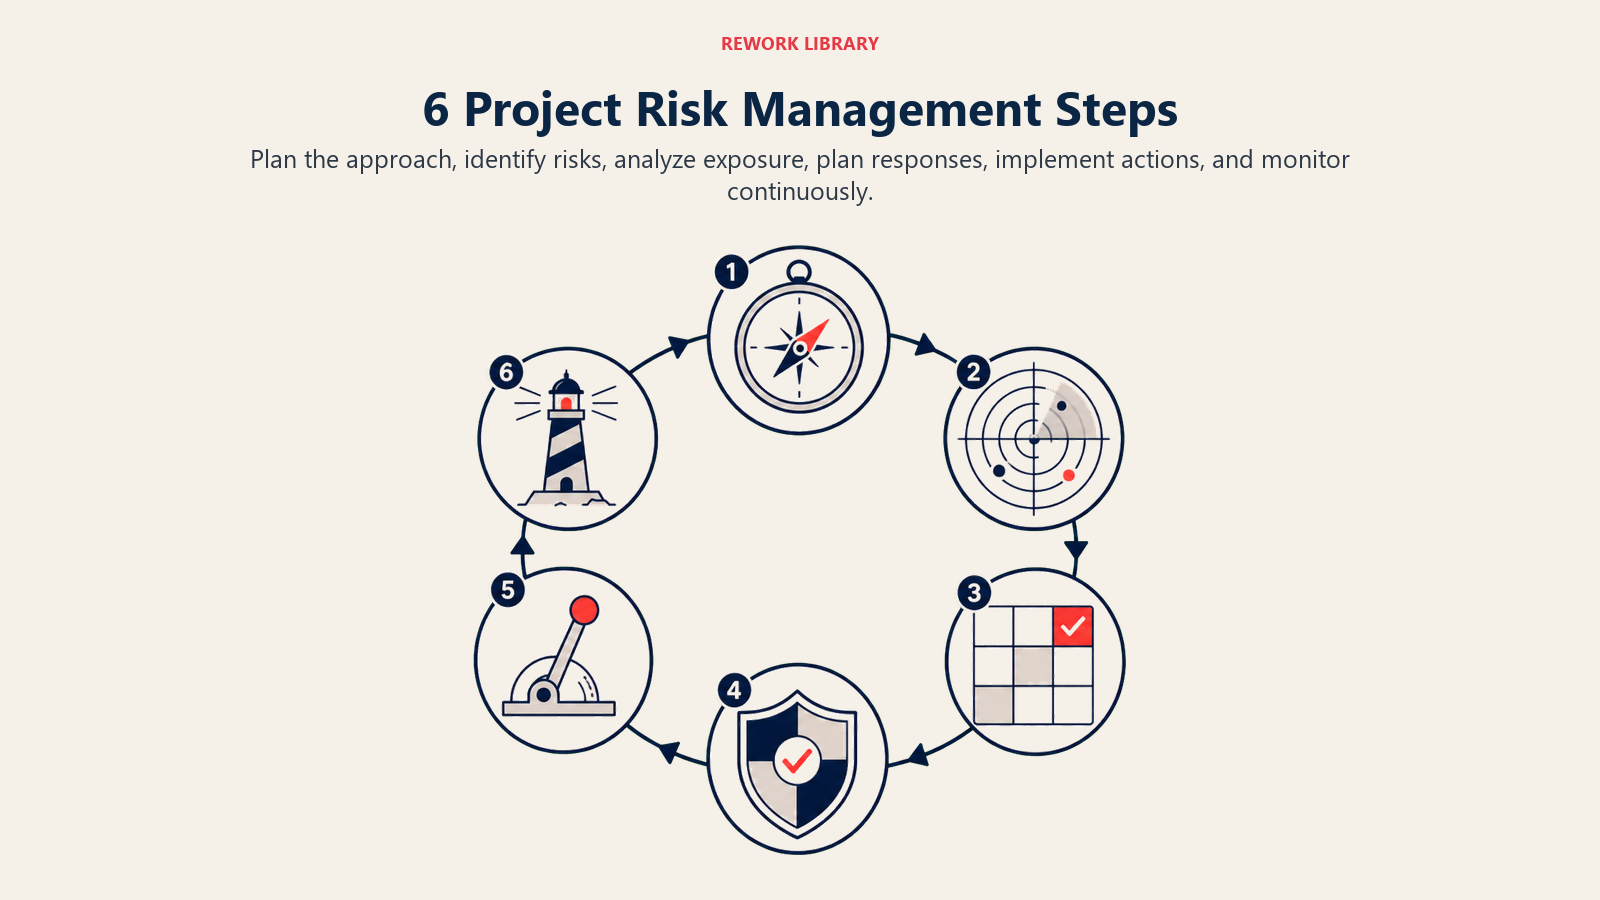
Étape 1 : planifier la gestion des risques
Avant de gérer les risques, il faut décider comment vous allez les gérer. Le plan de gestion des risques est le résultat de cette étape. Il consigne :
- L'approche et la méthodologie de gestion des risques
- Les rôles et responsabilités pour les activités liées aux risques
- Les catégories de risques (souvent organisées dans une structure de décomposition des risques, ou RBS)
- Les échelles de probabilité et d'impact (pour que tout le monde note les risques de la même façon)
- Les seuils de risque (le niveau de risque que l'organisation et les parties prenantes acceptent de prendre)
- Les formats de reporting et les protocoles de communication
Cette étape mérite d'être faite correctement. Si votre équipe ne s'accorde pas sur la façon de noter un événement de « probabilité moyenne », votre registre des risques sera incohérent et donc inutilisable pour prioriser. Mettez-vous d'accord sur les définitions dès le départ.
Outil à cette étape : la structure de décomposition des risques (RBS) et le modèle de plan de gestion des risques.
Étape 2 : identifier les risques
L'identification consiste à sortir de la tête des gens tous les risques plausibles pour les consigner dans un document partagé. L'objectif est l'étendue, pas la précision : vous filtrerez et analyserez ensuite.
Les techniques d'identification courantes sont notamment :
- Les séances de brainstorming avec l'équipe projet principale
- Les entretiens d'experts avec des spécialistes ou des vétérans de projets
- L'analyse par liste de contrôle, à partir de listes historiques de projets similaires
- L'analyse SWOT (forces, faiblesses, opportunités, menaces)
- L'analyse des hypothèses (repérer où les hypothèses du projet pourraient être fausses)
- La revue documentaire de la charte de projet, de l'énoncé du périmètre et du planning
Le résultat est le registre des risques initial (aussi appelé journal des risques), un document vivant qui consigne chaque risque identifié avec une brève description, une catégorie et un premier responsable. Consultez le guide du registre des risques pour le détail de ce qu'il faut y inclure.
Chaque membre de l'équipe doit participer. Les risques repérés par les développeurs diffèrent souvent de ceux que voient les achats ou la finance. Les contributions transversales évitent les angles morts.
Étape 3 : réaliser l'analyse qualitative des risques
Vous ne pouvez pas accorder la même attention à chaque risque. L'analyse qualitative attribue à chaque risque une note de priorité fondée sur deux dimensions : la probabilité (quelle est la chance que cela arrive ?) et l'impact (quelle serait la gravité si cela arrivait ?).
L'outil standard est la matrice probabilité-impact, souvent appelée matrice des risques. Vous évaluez chaque risque sur une échelle (en général de 1 à 5, ou faible/moyen/élevé pour chaque dimension), vous multipliez les notes et vous obtenez un classement qui indique où concentrer l'attention.
Le résultat de cette étape est un registre des risques mis à jour, avec des notes de priorité et une liste de surveillance des risques prioritaires. L'analyse qualitative est rapide et ne demande aucune donnée. Sa limite : elle est subjective, et deux chefs de projet expérimentés peuvent noter le même risque différemment.
Étape 4 : réaliser l'analyse quantitative des risques
Tous les projets n'ont pas besoin de cette étape. L'analyse quantitative vaut l'effort sur les projets vastes, complexes ou à fort enjeu, lorsqu'il faut des estimations chiffrées du risque global du projet.
Les techniques courantes sont notamment :
- La simulation de Monte-Carlo : elle exécute des milliers de scénarios modélisés par ordinateur pour produire une distribution de probabilité des résultats du projet (coûts, délais). Si la simulation indique que votre projet a 70 % de chances de se terminer à temps, vous savez où concentrer vos efforts. Consultez le guide de la simulation de Monte-Carlo pour voir comment cela fonctionne en pratique.
- La valeur monétaire attendue (EMV) : elle multiplie la probabilité d'un événement à risque par son impact financier pour obtenir une note de risque pondérée en dollars. Utile pour comparer des options de réponse.
- L'analyse par arbre de décision : elle cartographie des scénarios ramifiés, avec des probabilités et des résultats attachés à chaque branche.
Le résultat est une image chiffrée de l'exposition au risque, qui éclaire les décisions sur les réserves pour imprévus, les marges de planning et les choix de type « go / no-go ».
Étape 5 : planifier les réponses aux risques
C'est ici que la gestion proprement dite a lieu. Pour chaque risque prioritaire, l'équipe définit une stratégie de réponse précise et désigne un responsable (une personne nommément désignée, pas simplement « le chef de projet » ou « l'équipe »).
Les stratégies de réponse varient selon le type de risque. Les menaces et les opportunités appellent des approches différentes. La section suivante les détaille.
Le plan de réponse aux risques doit aussi identifier :
- Les risques résiduels : le risque qui subsiste après la mise en œuvre d'une réponse
- Les risques secondaires : les nouveaux risques créés par la réponse elle-même
- Les plans de contingence : que faire si le risque se produit malgré la réponse
- Les plans de repli : la solution de secours si le plan de contingence échoue lui aussi
- Les réserves pour imprévus : les marges de budget ou de planning mises de côté pour couvrir les risques connus
Étape 6 : mettre en œuvre les réponses et suivre les risques
La gestion des risques ne s'arrête pas une fois le plan rédigé. La dernière étape (qui se déroule en continu) comprend :
- L'exécution des réponses prévues
- Le suivi des déclencheurs (signes avant-coureurs indiquant qu'un risque est sur le point de se concrétiser)
- La réévaluation des risques existants à mesure que le projet évolue
- L'identification des nouveaux risques qui apparaissent en cours de projet
- Le compte rendu de l'état des risques aux parties prenantes
- La clôture des risques qui ne sont plus pertinents
Une revue hebdomadaire des risques, même brève, garde le registre à jour. Le journal RAID est un outil pratique pour suivre au même endroit les risques, les hypothèses, les problèmes et les dépendances.
Les stratégies de réponse aux risques
À chaque risque sa réponse. Le PMBOK Guide définit quatre stratégies pour les menaces et quatre pour les opportunités.
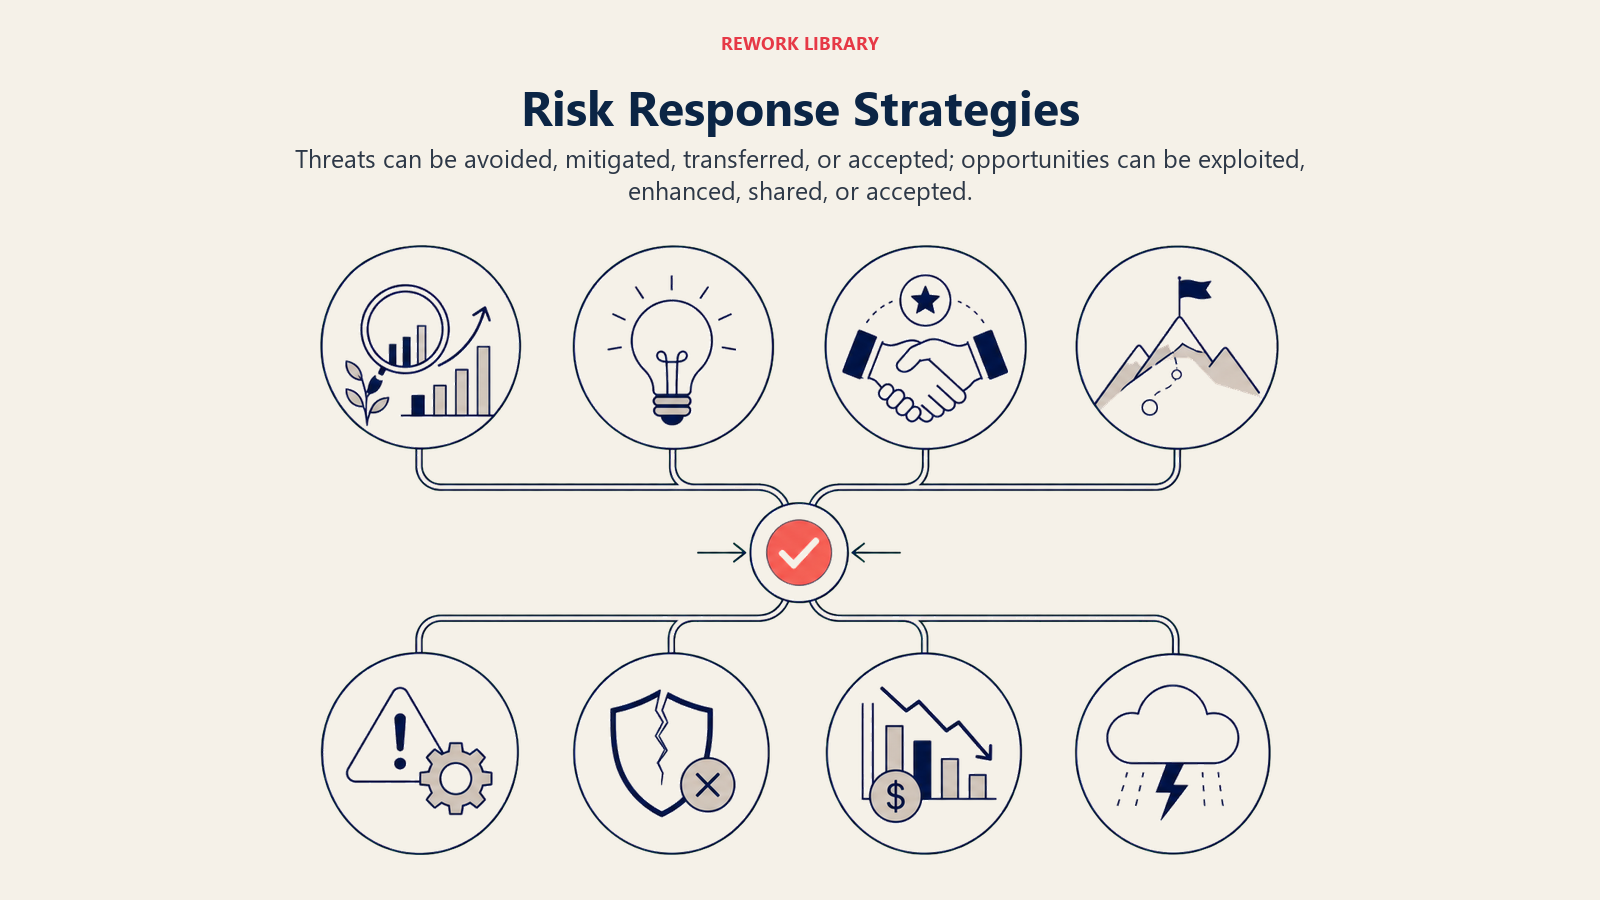
| Stratégie | Pour | Définition | Exemple |
|---|---|---|---|
| Éviter | Menaces | Éliminer la menace en modifiant le plan | Retirer du périmètre une fonctionnalité risquée ; choisir un fournisseur éprouvé plutôt qu'un fournisseur non testé |
| Atténuer | Menaces | Réduire la probabilité ou l'impact à un niveau acceptable | Ajouter des tests automatisés pour réduire le risque de retards dus aux défauts |
| Transférer | Menaces | Faire porter le risque par un tiers | Souscrire une assurance ; recourir à un contrat au forfait plutôt qu'en régie |
| Accepter | Menaces | Reconnaître le risque sans action proactive (l'acceptation active prévoit un plan de contingence ; l'acceptation passive ne fait rien) | Accepter un risque de léger retard parce que le coût de l'atténuation dépasse l'impact attendu |
| Exploiter | Opportunités | Faire en sorte que l'opportunité se concrétise | Affecter votre meilleur développeur à une tâche dont l'achèvement anticipé débloque la phase suivante |
| Renforcer | Opportunités | Augmenter la probabilité ou l'impact | Ajouter des ressources à une tâche susceptible de se terminer en avance, pour rendre cette avance plus probable |
| Partager | Opportunités | S'associer à un tiers pour saisir l'opportunité | Former une coentreprise pour entrer sur un marché qu'aucune des deux parties ne pourrait atteindre seule |
| Accepter | Opportunités | Saisir l'opportunité si elle se présente, sans investir pour la rendre plus probable | Noter qu'une livraison anticipée du fournisseur serait utile, sans réorganiser le planning autour d'elle |
Les bénéfices de la gestion des risques projet
Bien menée, la gestion des risques fait plus qu'éviter les catastrophes : elle change la façon dont une équipe travaille.
Moins de surprises. Quand les risques sont documentés et confiés à un responsable, l'équipe n'est pas prise au dépourvu lorsque quelque chose tourne mal. Elle a déjà une réponse prête.
De meilleures décisions. L'exposition chiffrée au risque alimente directement les décisions sur les réserves pour imprévus, les points de passage go / no-go et les arbitrages de périmètre. Vous décidez sur des faits plutôt qu'à l'intuition.
La confiance des parties prenantes. Les dirigeants et les clients font confiance aux équipes capables de dire : « voici les cinq principaux risques, voici ce que nous faisons pour chacun, et voici notre marge si ces mesures ne suffisent pas ».
Des estimations plus fiables. Une équipe qui suit ses risques dans la durée se constitue un historique de ce qui tourne réellement mal sur les projets. Cet historique rend les estimations futures plus justes.
La saisie des opportunités. Les équipes qui suivent aussi les risques positifs exploitent activement les conditions favorables au lieu de les laisser passer inaperçues.
Les erreurs courantes en gestion des risques projet
La gestion des risques échoue lorsque le registre paraît complet mais que personne ne met à jour les notes, ne suit les déclencheurs ni ne s'engage sur des actions de réponse concrètes.
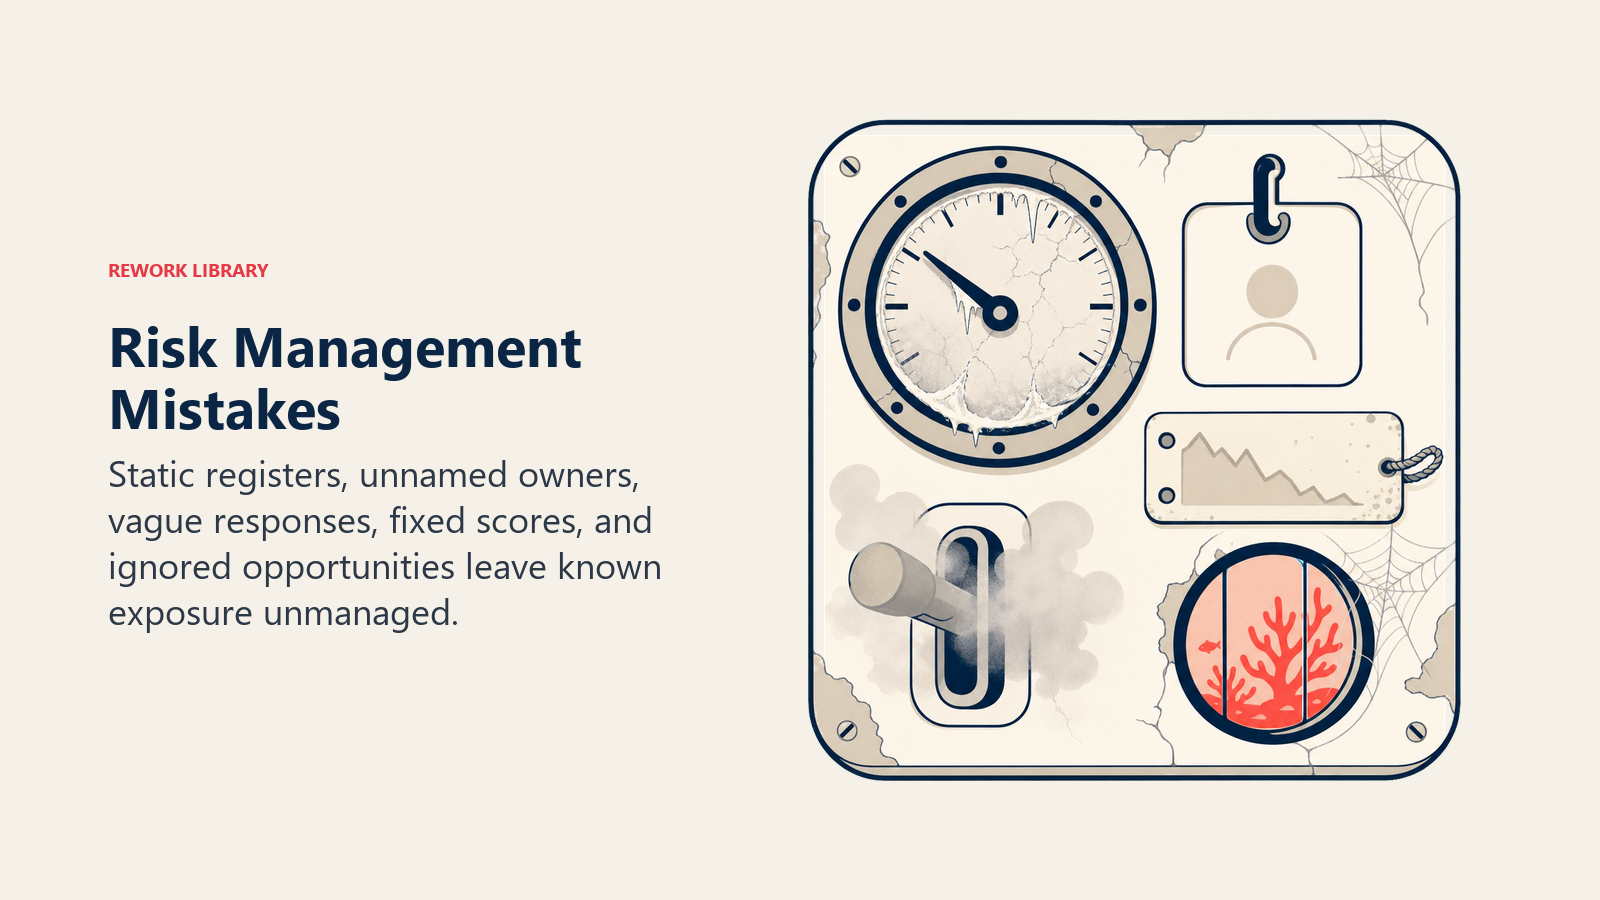
Le journal des risques « une fois pour toutes ». Les registres des risques sont construits au lancement du projet, puis plus jamais consultés. Les risques évoluent. De nouveaux apparaissent. D'anciens perdent leur pertinence. Un registre mis à jour une seule fois est un document de conformité, pas un outil de pilotage.
Ignorer les risques positifs. La plupart des équipes ne suivent que les menaces. Les opportunités sont manquées parce que personne ne guette les situations où les choses pourraient mieux se passer que prévu.
Aucun responsable désigné. Un risque confié à « l'équipe » n'est confié à personne. Chaque risque a besoin d'une seule personne nommément désignée, chargée de guetter le déclencheur et d'exécuter la réponse.
Des réponses vagues. « Surveiller de près » n'est pas une réponse à un risque. Une vraie réponse précise quelle action sera menée, quand et par qui.
Considérer les notes de risque comme figées. Un risque noté à « faible probabilité » au lancement peut devenir un risque à « forte probabilité » trois semaines plus tard, à mesure que les conditions changent. Les notes doivent être revues régulièrement, pas seulement consignées une fois.
Sauter l'étape quantitative sur les projets complexes. Pour les grands programmes à forte exposition budgétaire, la notation qualitative seule ne suffit pas. La méthode de Monte-Carlo et l'analyse EMV donnent des chiffres que vous pouvez défendre devant les sponsors.
Exemple de gestion des risques projet
Prenons une entreprise de logiciels qui migre un CRM ancien vers une nouvelle plateforme cloud, avec une échéance impérative liée au renouvellement d'un contrat.
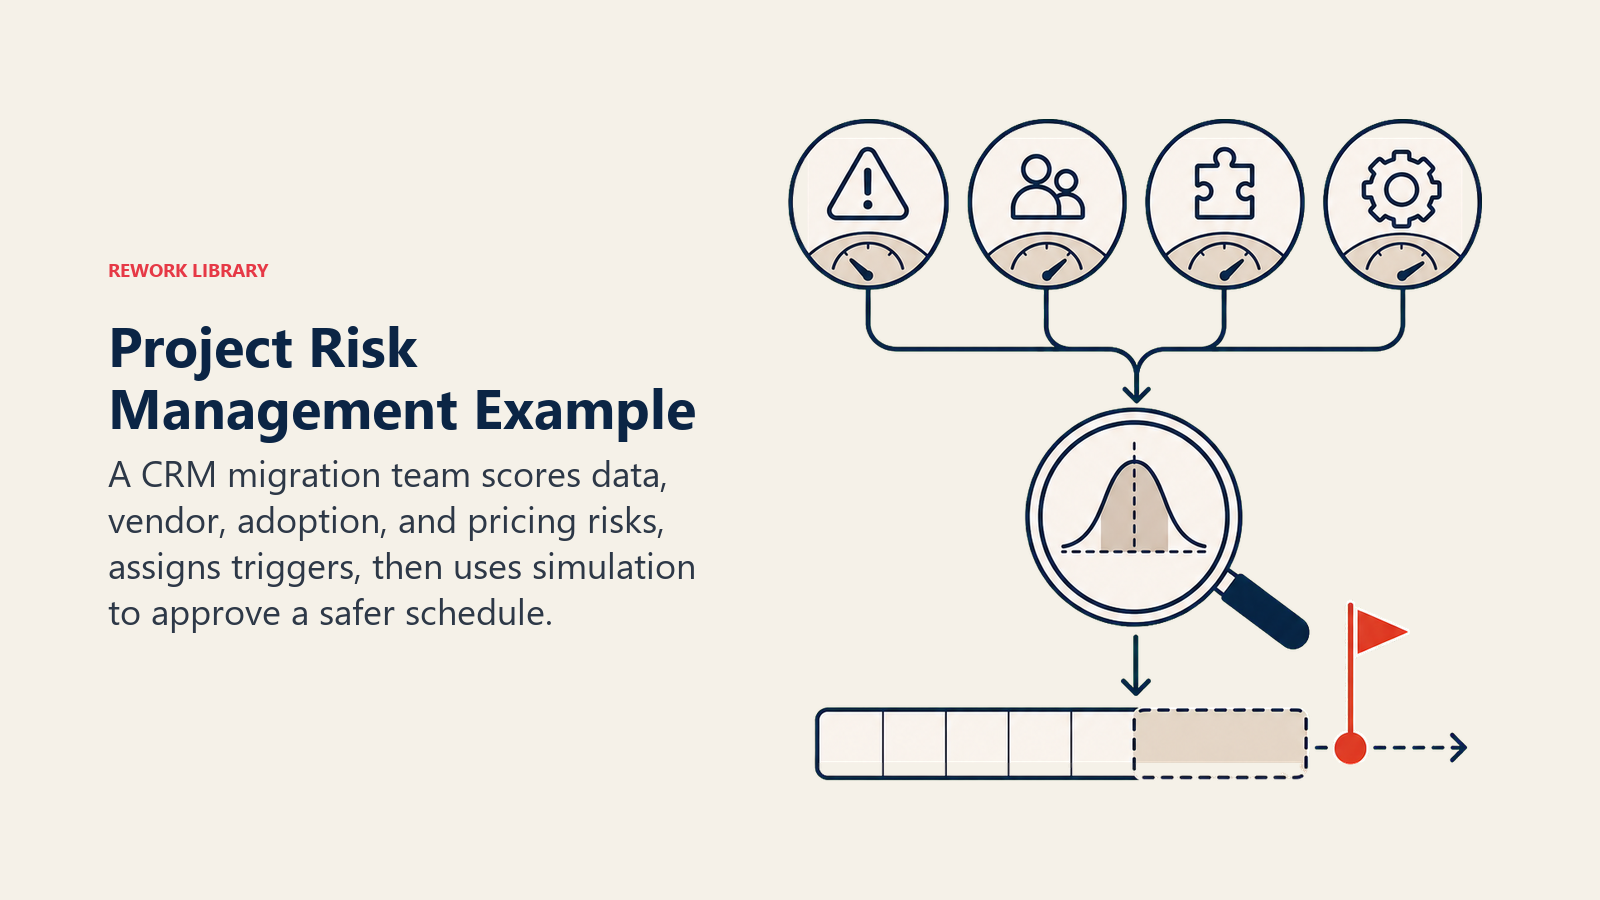
Voici comment se déroule le processus de gestion des risques :
| # | Risque | Probabilité | Impact | Note | Stratégie | Responsable | Déclencheur |
|---|---|---|---|---|---|---|---|
| 1 | Des erreurs de migration des données corrompent les fiches clients | Moyenne | Élevé | 12 | Atténuer : faire tourner les deux systèmes en parallèle pendant 2 semaines avant la bascule | Ingénieur principal | Toute défaillance de validation des données pendant la recette utilisateur (UAT) |
| 2 | Le fournisseur clé retarde la livraison de l'intégration API | Élevée | Élevé | 16 | Transférer : ajouter une clause de pénalité au contrat du fournisseur ; atténuer : construire une solution de repli interne | Responsable des achats | Jalon manqué à la semaine 4 |
| 3 | Adoption par les utilisateurs finaux inférieure à 60 % le premier mois | Moyenne | Moyen | 9 | Atténuer : programmer des sessions de formation ; renforcer : désigner un responsable de la conduite du changement | HR Business Partner | Indicateurs d'usage de la semaine 2 sous le seuil |
| 4 | Le fournisseur cloud propose une remise plus importante en cas d'engagement anticipé | Faible | Moyen | 4 (opportunité) | Exploiter : accélérer la décision d'achat | CFO | Offre de remise du fournisseur reçue |
L'équipe lance une simulation de Monte-Carlo à partir de ses estimations de planning. Elle indique 65 % de probabilité de tenir l'échéance avec le plan actuel, et 90 % si l'équipe ajoute une marge de deux semaines et démarre les tests de migration des données deux semaines plus tôt. Elle présente ces résultats au sponsor, qui approuve un calendrier allongé. Le projet est livré à la date révisée.
C'est ce que mettent en place la matrice d'analyse des parties prenantes et la charte de projet : un accord sur la tolérance au risque avant le début des travaux.
Bonnes pratiques
Commencer la planification des risques avant le début du projet. La triple contrainte de périmètre, de délais et de coûts se fixe pendant la planification. Les décisions de risque prises à ce stade coûtent bien moins cher que les changements opérés en pleine exécution.
Utiliser des modèles structurés. Un format de registre des risques homogène permet à un nouveau membre de l'équipe de prendre le document en main et de le comprendre sans briefing. L'homogénéité rend aussi possible la comparaison avec l'historique.
Faire de la revue des risques un point permanent de l'ordre du jour. Un créneau de quinze minutes dans la réunion de projet hebdomadaire suffit pour garder le registre à jour et les risques visibles.
Désigner aussi des responsables pour les risques résiduels. Une fois l'action d'atténuation menée, le risque résiduel a toujours besoin de quelqu'un pour le surveiller.
Calibrer vos échelles sur le projet. Un risque à « fort impact » sur un projet interne de 50 000 $ n'est pas le même qu'un risque à « fort impact » sur un programme d'infrastructure de 50 M$. Définissez vos échelles dans le plan de gestion des risques pour que les notes soient comparables au sein de l'équipe.
Croiser les risques avec la structure de découpage du projet. Relier les risques à des éléments précis de la WBS (voir le registre des risques) permet de voir plus facilement quels lots de travaux portent le plus d'exposition et de désigner les responsables des risques de façon appropriée.
Questions fréquentes sur la gestion des risques projet
Quelle est la différence entre un risque et un problème ?
Un risque est un événement incertain à venir, qui ne s'est pas encore produit. Un problème est une difficulté déjà survenue qui demande une résolution active. La gestion des risques consiste à prévenir les événements futurs ou à s'y préparer. La gestion des problèmes consiste à résoudre ceux du moment. Les deux se suivent dans un journal RAID, acronyme de Risks, Assumptions, Issues et Dependencies (risques, hypothèses, problèmes et dépendances).
Qu'est-ce qu'un registre des risques et quel est son lien avec la gestion des risques ?
Le registre des risques est le principal livrable et le document de travail du processus de gestion des risques. Il consigne chaque risque identifié avec sa description, sa catégorie, ses notes de probabilité et d'impact, sa priorité, son responsable, sa réponse prévue et son état actuel. Voyez le processus de gestion des risques comme le moteur et le registre des risques comme le tableau de bord.
À quelle fréquence faut-il revoir les risques ?
Au minimum à chaque réunion d'avancement du projet. Les risques prioritaires peuvent justifier un suivi quotidien lorsqu'un événement déclencheur approche. L'ensemble du registre des risques doit faire l'objet d'une réévaluation complète à chaque point de passage ou jalon majeur du projet.
Qu'est-ce que le risque résiduel ?
Le risque résiduel est le risque qui subsiste une fois la réponse au risque mise en œuvre. Aucune réponse n'élimine totalement le risque. L'atténuation le réduit, l'évitement le contourne, le transfert le déplace. L'exposition qui reste après la réponse est le risque résiduel. Il lui faut son propre responsable et son propre protocole de suivi.
Tous les projets ont-ils besoin d'une analyse quantitative des risques ?
Pas toujours. L'analyse qualitative (notation probabilité-impact) suffit pour la plupart des projets de petite et moyenne taille. Les techniques quantitatives comme la simulation de Monte-Carlo sont les plus utiles sur les projets vastes, complexes ou à fort enjeu, lorsque vous avez besoin d'intervalles de confiance chiffrés pour les coûts et les délais, ou lorsque les sponsors exigent une justification fondée sur des données pour les réserves pour imprévus. La gestion des risques projet n'est pas un exercice ponctuel que l'on boucle au lancement avant de le ranger. Les équipes qui en tirent le plus de valeur la traitent comme une conversation continue : elles gardent le registre à jour, examinent les déclencheurs à chaque réunion d'avancement et ajustent les plans de réponse à mesure que le projet évolue. Partez d'un plan clair, identifiez les risques largement, notez-les de façon homogène, désignez de vrais responsables et revoyez régulièrement. Voilà l'essentiel de la pratique.
Senior Operations & Growth Strategist
On this page
- Qu'est-ce que la gestion des risques projet ?
- Les 6 étapes de la gestion des risques projet
- Étape 1 : planifier la gestion des risques
- Étape 2 : identifier les risques
- Étape 3 : réaliser l'analyse qualitative des risques
- Étape 4 : réaliser l'analyse quantitative des risques
- Étape 5 : planifier les réponses aux risques
- Étape 6 : mettre en œuvre les réponses et suivre les risques
- Les stratégies de réponse aux risques
- Les bénéfices de la gestion des risques projet
- Les erreurs courantes en gestion des risques projet
- Exemple de gestion des risques projet
- Bonnes pratiques