Revue de sécurité : réussir les évaluations de sécurité de l'information et de conformité
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Un fournisseur d'infrastructure cloud était en train de conclure un deal de 4,5 M$ dans le secteur de la santé. Les parties prenantes métier étaient enthousiastes. La validation technique était passée. Le prix était approuvé. Puis le CISO est entré en scène.
Le commercial pensait que la revue de sécurité serait une simple formalité de plus. Erreur. Le CISO a envoyé un questionnaire de sécurité de 412 questions couvrant le chiffrement, les contrôles d'accès, la sécurité réseau, la sécurité applicative, la conformité, la réponse aux incidents, la continuité d'activité, la gestion des risques fournisseurs. Tout.
Notre commercial a transmis les questions à plusieurs équipes internes. Les réponses sont arrivées au compte-gouttes pendant trois semaines. La moitié étaient incomplètes. Certaines se contredisaient. L'équipe sécurité a relevé 47 écarts à expliquer. Le CISO, inquiet du niveau de maturité, a fait passer l'évaluation à un audit de sécurité complet avec visite sur site.
Cette revue « simple » censée durer 2 à 3 semaines en a pris 14. Le deal s'est conclu, mais avec 380 k$ d'exigences de sécurité supplémentaires et des obligations d'audit permanentes.
Un autre fournisseur, dans le même processus, était bien préparé. Il a tout envoyé d'emblée : rapport SOC 2 Type II, certification ISO 27001, résultats de tests d'intrusion, matrice de conformité HIPAA, documentation d'architecture, historique de réponse aux incidents, plans de continuité d'activité avec résultats de tests.
Le CISO a tout examiné, mené un appel d'approfondissement de 90 minutes, posé trois questions complémentaires et bouclé la revue de sécurité en 11 jours. Terminé.
Même niveau de sécurité. Résultat différent. La différence tenait à la préparation. Environ 67 % des deals grands comptes exigent désormais une revue de sécurité formelle, qui dure en moyenne de 3 à 8 semaines selon votre niveau de préparation. Comprendre le processus d'achat des grands comptes vous aide à anticiper le moment où ces revues interviendront.
Pourquoi les revues de sécurité comptent
Les CISO ne cherchent pas à faire échouer votre deal. Ils protègent leur organisation contre de vrais désastres.
Risque de fuite de données
Les fuites coûtent cher. On parle de 4 % du chiffre d'affaires mondial sous le RGPD, de 50 000 $ par enregistrement sous HIPAA, sans compter les contentieux, la notification des clients, la surveillance de crédit, l'atteinte à la réputation, les perturbations opérationnelles et les conséquences jusqu'au conseil d'administration.
Si vous traitez, stockez ou consultez des données clients, ils doivent évaluer vos contrôles. Ce n'est pas de la bureaucratie : c'est un devoir de diligence.
Mieux vaut trouver vos failles de sécurité avant la signature que les découvrir après une fuite. Toujours.
Exigences de conformité
Les secteurs réglementés n'ont pas le choix : HIPAA pour la santé, PCI DSS pour les paiements, SOX et FINRA pour les services financiers, FedRAMP pour le secteur public, RGPD pour les données européennes.
Ces exigences ne sont pas facultatives, elles sont obligatoires. Votre client est sanctionné s'il ne contrôle pas correctement ses fournisseurs. Les revues de sécurité prouvent qu'il a fait son travail.
Connaissez l'environnement réglementaire de votre client. Les clients de la santé, des services financiers et du secteur public ne peuvent pas transiger sur la sécurité. Vos contrôles doivent répondre aux standards réglementaires, pas seulement à ce que fait tout le monde.
Lois plus larges sur la protection des données
Au-delà des règles sectorielles, il y a le RGPD, le CCPA, diverses lois des États américains sur la vie privée et des exigences propres à chaque secteur. Toutes imposent une diligence raisonnable envers les fournisseurs.
Votre client est responsable de la façon dont vous traitez ses données. S'il néglige cette diligence, il s'expose à des sanctions réglementaires. Les revues de sécurité permettent de cocher cette case.
Risque de réputation
Quand votre sécurité est défaillante, la réputation de votre client en pâtit aussi. Ses données sont compromises par votre intermédiaire. Son service tombe parce que vous avez été attaqué. Il enfreint la conformité à cause de vos failles. La presse associe son nom à votre incident.
Une fuite chez un fournisseur qui touche plusieurs clients détruit la confiance de toute la base. Les CISO le savent.
Exigences d'assurance
Les polices de cyber-assurance exigent en général des évaluations de sécurité des fournisseurs : diligence raisonnable sur les tiers, documentation de revue, attestation des contrôles du fournisseur, réévaluations régulières.
Sans documents d'évaluation de sécurité, votre client risque de ne pas respecter les exigences de son assurance et de perdre sa couverture. C'est ce qui rend cette étape non négociable.
Le processus de revue de sécurité
Les revues de sécurité suivent un schéma. Si vous le connaissez, vous irez plus vite.
Questionnaire initial
La plupart des revues démarrent par un questionnaire. Il peut s'agir du SIG (Standard Information Gathering), du VSA (Vendor Security Alliance) ou d'un questionnaire sur mesure. De 50 à 500 questions.
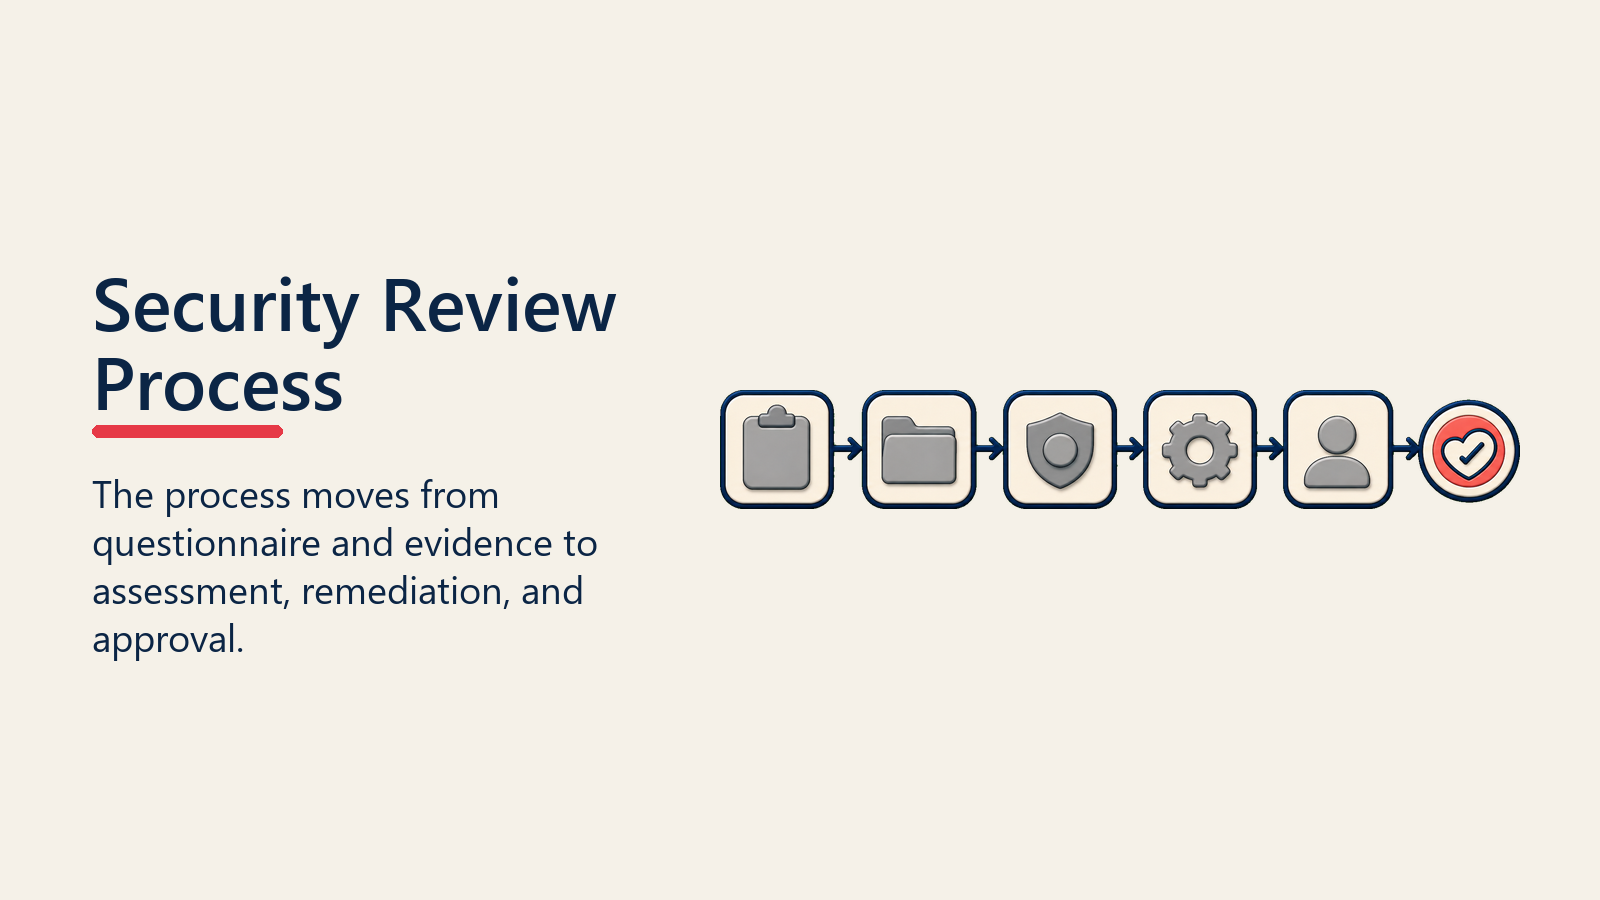
Ils interrogeront sur : le chiffrement des données, les contrôles d'accès, la sécurité réseau, la sécurité applicative, les certifications de conformité, la réponse aux incidents, la continuité d'activité, la reprise après sinistre, la gestion des fournisseurs, les sous-traitants, la sécurité physique, la gouvernance de la sécurité.
Remplissez-le intégralement. Soyez précis. Les demi-réponses ou les esquives déclenchent des vérifications plus poussées. Des réponses complètes et transparentes inspirent confiance et accélèrent le processus.
Demandes de documentation
Après le questionnaire, ils réclameront des documents : rapports SOC 2 Type II, certifications ISO 27001, résultats de tests d'intrusion, évaluations de vulnérabilités, attestations de conformité (HIPAA, PCI DSS, selon ce qui est pertinent), politiques de sécurité, plans de réponse aux incidents avec historique, plans de continuité et de reprise d'activité, schémas d'architecture, documentation sur les sous-traitants.
Faites en sorte que tout soit organisé avant qu'ils ne le demandent. Quand ils réclament un document, vous devez pouvoir l'envoyer sous 24 à 48 heures. Les retards donnent l'impression que vous êtes désorganisé ou que vous cachez quelque chose.
Revue d'architecture
Ils examineront votre architecture technique en détail : flux de données, mise en œuvre du chiffrement, gestion des clés, contrôles d'accès, authentification, segmentation du réseau, supervision, sécurité applicative, journalisation, sauvegarde et restauration, intégration à leur environnement.
C'est là que les problèmes de conception remontent. Soyez prêt à expliquer votre architecture de sécurité dans le détail et à défendre vos choix.
Tests d'intrusion ou audit
Les situations à risque élevé peuvent inclure des tests actifs : tests d'intrusion par un tiers, analyses de vulnérabilités, revues de code, audits de configuration, évaluations sur site.
Ces démarches prennent du temps et peuvent perturber l'activité. Négociez le périmètre, le calendrier et la méthodologie. Impliquez votre équipe sécurité.
Parfois, les clients acceptent vos résultats de tests d'intrusion existants plutôt que d'en lancer de nouveaux. Envoyez-leur dès le départ des résultats récents et complets, établis par un tiers.
Remédiation et réévaluation
Les revues révèlent des écarts. Il peut s'agir de lacunes dans les contrôles, de manques dans les politiques, de problèmes de conformité ou de faiblesses d'architecture.
Vous avez plusieurs options : corriger tout de suite ce qui est critique, établir des plans d'atténuation avec échéances pour les problèmes à moyen terme, recourir à des contrôles compensatoires pour ce que vous ne pouvez pas corriger rapidement, accepter le risque résiduel sur les points de faible priorité.
Parlez ouvertement des écarts, avec des plans de remédiation solides : cela crée la confiance. Cacher les écarts ou balayer les préoccupations ? Cela la détruit.
Approbation ou conditions
Une revue se termine de quatre façons : approbation sans condition (rare pour les systèmes complexes), approbation conditionnelle assortie d'exigences de remédiation, approbation avec suivi continu, ou rejet.
La plupart des approbations s'accompagnent de conditions. Sachez lesquelles, et intégrez la conformité à votre implémentation et à vos opérations. Ces conditions entrent souvent dans les négociations contractuelles et les discussions sur les SLA.
Les domaines d'évaluation de sécurité les plus courants
Les revues passent toujours par les mêmes domaines. Soyez prêt.
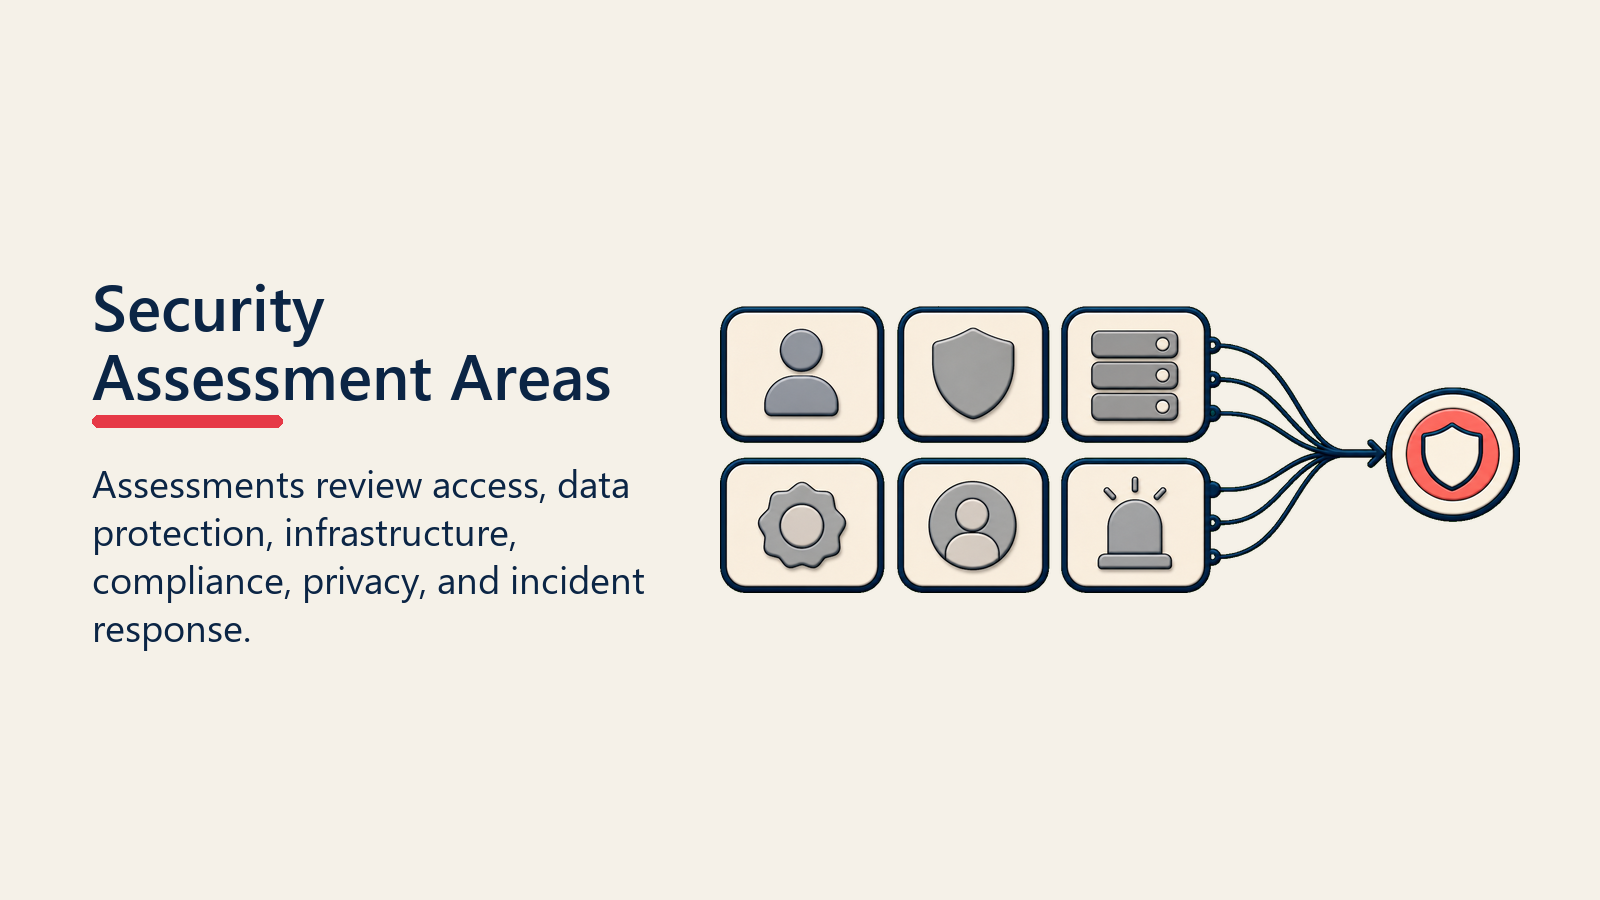
Chiffrement et protection des données
Ils poseront des questions sur : le chiffrement au repos (bases de données, fichiers, sauvegardes), le chiffrement en transit (trafic réseau, appels d'API), la gestion des clés (comment vous les générez, les stockez, les renouvelez et en contrôlez l'accès) et les standards de chiffrement (quels algorithmes, quelles longueurs de clé, quels protocoles).
Les standards habituels : AES-256 au repos, TLS 1.2 ou supérieur en transit, gestion sécurisée des clés avec séparation des responsabilités, rotation régulière des clés.
Ne dites pas « nous chiffrons les données ». Dites « nous utilisons AES-256 au repos, avec AWS KMS pour gérer les clés, qui font l'objet d'une rotation automatique tous les 90 jours ». Cela montre que vous maîtrisez le sujet.
Contrôles d'accès et authentification
Ils vérifieront : l'authentification (MFA, politiques de mots de passe), l'autorisation et les accès par rôle, la gestion des accès privilégiés, les revues et recertifications d'accès, l'attribution et le retrait des comptes.
Ce qui est attendu : MFA pour les accès administrateur, principe du moindre privilège, revues d'accès régulières, retrait automatique des accès au départ d'un collaborateur, journalisation des actions privilégiées.
Documentez vos politiques et leur mise en œuvre. Montrez des preuves de revues d'accès et de capacité d'audit.
Sécurité réseau
Ce qu'ils examinent : la segmentation du réseau, la configuration des pare-feu, la détection et la prévention d'intrusion, la supervision et la journalisation, la protection contre les attaques DDoS, l'accès distant sécurisé.
Ce qu'ils attendent : un environnement de production séparé du réseau d'entreprise, une défense en profondeur sur plusieurs couches, une supervision 24 h/24 et 7 j/7, une réponse aux incidents documentée, des revues de configuration régulières.
Envoyez des schémas d'architecture réseau montrant les zones de sécurité, les contrôles et les flux de données. Expliquez votre stratégie de défense en profondeur.
Sécurité applicative
Ce qu'ils vérifient : le cycle de développement sécurisé, les revues de code, les tests de sécurité, la gestion des vulnérabilités, la mise à jour des dépendances, la formation des développeurs à la sécurité, les pratiques de déploiement.
Ce qu'ils attendent : un SDLC qui intègre la sécurité dès la conception, des tests de sécurité automatisés dans le CI/CD, des tests d'intrusion réguliers par un tiers, des SLA de correction des vulnérabilités, une revue de code de sécurité sur les changements critiques.
Prouvez votre maturité par des éléments concrets : résultats de tests d'intrusion, documentation du SDLC, indicateurs de vulnérabilités.
Certifications de conformité
Les plus courantes : SOC 2 Type II (sécurité, disponibilité, confidentialité), ISO 27001 (gestion de la sécurité de l'information), PCI DSS (cartes de paiement), HIPAA (santé), FedRAMP (secteur public), RGPD (données européennes).
Les certifications apportent une validation indépendante. Elles accélèrent les revues, car les clients peuvent s'appuyer sur les évaluations des auditeurs au lieu de tout examiner eux-mêmes.
Obtenez les certifications pertinentes pour votre secteur. SOC 2 Type II est le minimum pour un SaaS B2B. Les certifications sectorielles (HIPAA, PCI DSS) sont obligatoires si vous opérez dans ces domaines.
Réponse aux incidents
Ce qu'ils doivent voir : la détection et l'alerte, les procédures et playbooks de réponse, les plans d'escalade et de communication, les capacités d'analyse forensique, le processus de notification des clients, la revue post-incident et l'amélioration continue.
Ce qu'ils attendent : une détection et une réponse 24 h/24 et 7 j/7, des procédures documentées et testées régulièrement, une escalade claire incluant la notification des clients, des preuves de capacité (issues de tests ou d'incidents réels).
Envoyez votre plan de réponse aux incidents. Décrivez vos capacités de détection et vos délais de réponse. Partagez des exemples anonymisés de la façon dont vous avez géré des incidents passés.
Continuité d'activité et reprise après sinistre
Ce qu'ils vérifient : les procédures de sauvegarde et leurs tests, le RTO et le RPO, la redondance et le basculement, les tests et la validation de la reprise après sinistre, la diversité géographique.
Ce qu'ils attendent : des sauvegardes automatiques régulières avec stockage hors site, des procédures de reprise après sinistre documentées et testées, un RTO/RPO conforme à leurs besoins, un test annuel de reprise avec résultats documentés, une architecture à haute disponibilité pour les systèmes critiques.
Envoyez les plans de reprise après sinistre et les résultats des tests. Soyez précis sur les chiffres de RTO/RPO et sur la redondance de l'architecture.
Accélérer les revues de sécurité
Une bonne préparation peut raccourcir de plusieurs semaines les cycles de revue.
Envoyer la documentation en amont
Avant qu'on vous le demande, envoyez : une présentation de la sécurité et de l'architecture, les rapports SOC 2 ou ISO 27001, les résultats de tests d'intrusion, les certifications de conformité, les politiques et procédures de sécurité, les plans de réponse aux incidents et de continuité et reprise d'activité, les questionnaires standard déjà remplis (SIG, VSA).
Constituez un dossier de revue de sécurité que vous utilisez pour tous les deals grands comptes. Mettez-le à jour chaque trimestre avec les nouvelles certifications, résultats de tests et documents.
Envoyer les documents de façon proactive montre votre maturité et peut faire gagner des semaines. Intégrez cette préparation à votre plan de conclusion pour que rien ne soit oublié.
Créer un trust center
Mettez en place un portail de sécurité public avec : une présentation de la sécurité et des certifications, les documents de conformité, l'architecture et les contrôles, une FAQ sécurité et des coordonnées pour les questions de sécurité.
Un trust center permet aux clients d'examiner votre sécurité avant même d'échanger avec les ventes. Les acheteurs soucieux de sécurité vérifient très tôt celle de leurs fournisseurs. Donnez-leur ce dont ils ont besoin et vous irez plus vite.
Regardez Salesforce, Workday, ServiceNow : tous disposent de trust centers complets. C'est une attente au niveau grands comptes.
Garder les questionnaires pré-remplis
Conservez des versions complétées de : SIG (Standard Information Gathering), VSA (Vendor Security Alliance), CAIQ (Cloud Security Alliance) et des questionnaires sur mesure des gros clients.
Quand un client demande un questionnaire de sécurité, vérifiez si vous l'avez déjà rempli. S'il est standard, envoyez-le immédiatement. S'il est sur mesure, appuyez-vous sur vos réponses précédentes pour le remplir plus vite.
Des questionnaires pré-remplis ramènent le délai de réponse de plusieurs semaines à quelques jours.
Obtenir des attestations de tiers
Des attestations indépendantes pèsent beaucoup plus que vos déclarations : SOC 2 Type II délivré par des cabinets reconnus, ISO 27001 délivré par des organismes accrédités, tests d'intrusion réalisés par des sociétés de sécurité réputées, évaluations de vulnérabilités par des consultants indépendants, certifications de conformité délivrées par des évaluateurs agréés.
Investissez dans les attestations pertinentes. Vous rentabiliserez largement ce coût grâce à des revues plus rapides.
SOC 2 Type II est le minimum pour un SaaS B2B visant les grands comptes. Prévoyez de 50 k$ à 150 k$ pour l'audit initial, et de 30 k$ à 75 k$ pour le renouvellement annuel. Cet investissement supprime des centaines d'heures de travail de revue dans toute votre base clients.
Mettre en relation directe les équipes sécurité
Proposez un échange direct : approfondissements sécurité avec votre CISO ou la direction sécurité, ateliers techniques avec vos architectes, revue collaborative plutôt que simple questionnaire, canaux de communication permanents sur la sécurité.
Les professionnels de la sécurité font bien plus confiance à d'autres professionnels de la sécurité qu'à des commerciaux qui parlent de sécurité. Un échange direct renforce vite la confiance.
Essayez : « Souhaitez-vous organiser un appel entre nos deux CISO pour discuter de l'architecture et des contrôles ? C'est généralement plus rapide que de multiplier les échanges de questionnaires. »
Traiter les préoccupations de sécurité
Les revues mettent des écarts au jour. La façon de les traiter compte davantage que leur existence.
Assumer ses écarts
Quand des écarts existent, reconnaissez-les et montrez comment vous les corrigerez.
Mauvaise réponse : « Ce n'est pas vraiment un problème », « Personne d'autre ne s'en soucie », ou tenter de le cacher.
Bonne réponse : « Vous avez trouvé un vrai écart. Voici ce que nous faisons : [corrections immédiates], [améliorations à moyen terme avec dates], [contrôles compensatoires le temps de corriger], [responsable], [mode de suivi de l'avancement]. »
Les professionnels de la sécurité respectent les fournisseurs qui assument leurs écarts et présentent des plans solides. Ils se méfient de ceux qui nient ou minimisent des préoccupations légitimes. Cette transparence rejoint la façon dont vous devez traiter les préoccupations de risque du client tout au long du processus de vente.
Recourir à des contrôles compensatoires
Vous ne pouvez pas tout corriger immédiatement ? Réduisez le risque avec des contrôles compensatoires : supervision renforcée pour les failles de contrôle, procédures manuelles quand l'automatisation fait défaut, accès restreint à la place de contrôles techniques, journalisation et revue renforcées à la place de la prévention, services tiers pour combler un manque de capacité.
Exemple : le client exige une résidence des données dans l'UE. Votre architecture ne permet pas encore l'isolation régionale. Contrôles compensatoires : engagement contractuel de traitement dans l'UE, chiffrement avec gestion des clés basée dans l'UE, journaux d'audit accessibles au client indiquant l'emplacement des données, migration vers une architecture régionale sous 12 mois.
Les contrôles compensatoires sont temporaires. Donnez un calendrier pour les vraies corrections.
Prendre des engagements sur la roadmap
Pour les écarts qui demandent un investissement important ou des changements d'architecture, engagez-vous sur votre roadmap : fonctionnalités ou contrôles précis que vous développez, calendrier de développement avec jalons, ressources allouées et priorité, retours du client sur les exigences.
Cela fonctionne quand : le contrôle compte mais n'est pas critique pour l'achat, vous avez un plan crédible pour tenir l'engagement, le calendrier convient à leurs besoins et vous pouvez prouver que vous tenez vos promesses.
Suivez formellement les engagements de roadmap. Si vous ne livrez pas, vous abîmerez la relation et risquerez le renouvellement.
Mobiliser l'assurance et les clauses de responsabilité
Certains risques de sécurité se traitent par l'assurance : cyber-assurance pour les fuites, responsabilité civile professionnelle pour les erreurs et omissions, plafonds de responsabilité contractuels et clauses d'indemnisation, engagements de notification des fuites et de remédiation.
Exemple : le client s'inquiète du risque de fuite. Vos contrôles sont solides, mais rien n'est parfait. Répondez avec : vos contrôles de sécurité, l'attestation SOC 2, une police de cyber-assurance de 10 M$, une notification des fuites sous 24 heures, la prise en charge des coûts de remédiation dans la limite de la police.
L'assurance ne remplace pas les contrôles. Elle montre que vous disposez d'un appui financier pour gérer le risque.
Quand la sécurité bloque les deals
Parfois, les revues de sécurité deviennent fatales pour un deal.
Votre sécurité est réellement insuffisante
Si votre niveau de sécurité ne répond vraiment pas à leurs besoins : pas de chiffrement des données sensibles, contrôles d'accès faibles ou absents, pas de supervision de sécurité ni de réponse aux incidents, pas de plan de continuité d'activité, impossibilité de satisfaire aux exigences réglementaires.
Vous avez trois options : investir immédiatement dans l'amélioration de la sécurité (coûteux et long, mais peut-être nécessaire), renoncer à ce deal et aux deals similaires tant que la sécurité n'est pas corrigée, ou viser un autre marché aux exigences plus faibles.
Certains deals sont à abandonner parce que votre sécurité ne répond pas à leurs besoins. Survendre vos capacités crée des risques de responsabilité et des relations qui tournent au désastre.
Leurs exigences sont déraisonnables
Parfois, les exigences du client sont impossibles à satisfaire : elles dépassent largement les obligations réglementaires, des contrôles de sécurité qui cassent le fonctionnement du produit, un déploiement sur site alors que vous êtes cloud-native, une résidence géographique des données que votre architecture ne gère pas, une fréquence d'audit de sécurité intenable sur le plan opérationnel.
Essayez : leur expliquer les usages du marché et ce que les autres fournisseurs proposent réellement, expliquer les contraintes techniques ou commerciales, proposer des contrôles alternatifs qui atteignent la même réduction du risque, remonter aux parties prenantes métier pour contourner la sécurité, ou vous retirer si c'est vraiment inapplicable.
Certaines équipes sécurité ne mesurent pas les réalités du marché ni les contraintes techniques. Les parties prenantes métier peuvent parfois passer outre des positions déraisonnables quand le business case est solide.
Ils utilisent la sécurité pour faire échouer le deal
Parfois, la revue de sécurité n'est qu'une manœuvre dilatoire : l'équipe sécurité ne répond pas aux documents ni aux questions, les exigences changent sans cesse après que vous y avez répondu, les délais sont irréalistes, l'équipe sécurité est acquise à un concurrent ou au statu quo.
Ripostez : remontez par les parties prenantes métier pour créer de l'urgence, impliquez les dirigeants pour forcer les décisions, fixez des échéances de retrait si le calendrier compte, documentez les comportements déraisonnables pour la planification future du compte. Quand les deals s'enlisent, l'engagement des dirigeants devient essentiel pour débloquer la situation.
Parfois, les revues sont des batailles par procuration pour des enjeux de politique interne ou de concurrence. Sachez reconnaître une obstruction de préoccupations légitimes.
Vous ne pouvez pas satisfaire leurs exigences réglementaires
Ils évoluent dans un environnement réglementaire que vous ne pouvez pas prendre en charge : résidence des données que votre architecture ne gère pas, certifications de conformité que vous n'avez pas et ne pouvez pas vous permettre d'obtenir, audits réglementaires que vous ne pouvez pas accueillir, contrôles sectoriels hors de votre portée.
Soyez honnête dès le départ sur vos limites réglementaires. Ne courez pas après les deals des secteurs réglementés si vous ne pouvez pas satisfaire aux exigences de conformité. Une revue ratée fait perdre du temps et nuit à votre réputation.
Maintenir la conformité en matière de sécurité
La revue de sécurité ne s'arrête pas à la signature.
Obligations après la vente
Vous aurez des exigences permanentes : réévaluation annuelle de la sécurité, maintien et renouvellement des certifications de conformité, notification et signalement des incidents, accord du client pour les modifications des contrôles de sécurité, droits d'audit et coopération.
Suivez ces obligations dans les contrats. Désignez des responsables. Intégrez-les à vos opérations. Une passation claire des ventes au customer success garantit que ces engagements de sécurité sont correctement transmis à l'équipe d'implémentation.
Continuer à s'améliorer
Ne laissez pas votre niveau de sécurité se dégrader : évaluations de sécurité et tests d'intrusion réguliers, gestion des vulnérabilités et correctifs, maintien des certifications, formation à la sécurité, tests et amélioration de la réponse aux incidents.
La sécurité n'est pas figée. Les menaces évoluent, la réglementation change, les attentes des clients augmentent. Continuez à progresser, sinon vous serez distancé.
Communiquer de façon proactive
Bâtissez la confiance par la communication : mises à jour régulières sur la sécurité et les certifications, transparence sur les incidents et la réponse apportée, roadmap et améliorations de sécurité, traitement réactif des demandes.
Des relations solides en matière de sécurité évitent que de simples préoccupations ne deviennent des problèmes contractuels. La transparence renforce la confiance.
Bien gérer les incidents
Des incidents surviendront. La façon de les gérer détermine leur impact : détection et confinement immédiats, notification transparente des clients, enquête et remédiation approfondies, communication claire tout au long, revue post-incident et amélioration.
Les clients vous jugent sur la qualité de votre réponse, pas sur l'absence d'incident. La sécurité parfaite n'existe pas. Une réponse professionnelle est attendue.
Conclusion
Les revues de sécurité interviennent aujourd'hui dans 67 % des deals grands comptes et allongent les cycles de vente de 3 à 8 semaines. Cet écart tient à la préparation et à la maturité du fournisseur, pas à l'exigence du client. Si vous considérez les revues comme des obstacles, vous subirez des cycles plus longs, des exigences supplémentaires et des relations dégradées. Si vous y voyez l'occasion de démontrer votre maturité, vous irez plus vite, gagnerez la confiance et vous différencierez.
Les CISO protègent leur organisation contre de vrais désastres, qui détruisent de la valeur et des carrières. Ils se soucient du risque de fuite, de la conformité réglementaire, de la réputation et des exigences d'assurance. Comprenez leurs priorités, et la revue passe de l'affrontement à la collaboration.
Accélérez avec de la préparation : une documentation de sécurité complète et prête à l'emploi, des attestations de tiers (SOC 2, ISO 27001) pour une validation indépendante, un trust center qui donne accès à l'information de façon proactive, des questionnaires standard pré-remplis et un échange direct entre équipes sécurité.
Traitez les préoccupations avec professionnalisme : assumez honnêtement vos écarts avec des plans de remédiation solides, utilisez des contrôles compensatoires pour les points qui demandent du temps, prenez des engagements de roadmap que vous tiendrez vraiment et mobilisez l'assurance et les clauses de responsabilité pour les risques résiduels.
Construisez vos capacités de façon méthodique : obtenez les certifications pertinentes pour vos marchés, faites réaliser régulièrement des tests par des tiers, tenez une documentation complète, établissez des canaux de communication sur la sécurité et investissez dans l'amélioration continue.
Maîtrisez ce processus et vous verrez vos cycles de vente raccourcir tandis que la confiance de vos clients progresse. Les CISO deviennent des défenseurs de votre solution, parce que vous leur montrez une maturité en matière de sécurité en laquelle ils peuvent avoir confiance et qu'ils peuvent défendre.
En savoir plus
- Processus d'achat des grands comptes - Comprenez le parcours d'achat complet des grands comptes, revue de sécurité comprise
- Validation technique - Prouvez l'adéquation technique et l'intégration par une validation structurée
- Préoccupations liées aux risques - Traitez les préoccupations de risque des clients en matière de sécurité, d'activité et d'implémentation
- Gestion des achats - Composez avec les processus d'achat, qui incluent souvent des exigences de sécurité
- Processus de revue juridique - Pilotez la revue juridique des dispositions de sécurité et de protection des données
- Définition des SLA - Définissez des accords de niveau de service qui incluent des engagements de sécurité et de conformité
- Plans d'action communs - Coordonnez le calendrier de la revue de sécurité avec les autres activités de conclusion
Head of Enterprise Solutions
On this page
- Pourquoi les revues de sécurité comptent
- Le processus de revue de sécurité
- Les domaines d'évaluation de sécurité les plus courants
- Accélérer les revues de sécurité
- Traiter les préoccupations de sécurité
- Quand la sécurité bloque les deals
- Maintenir la conformité en matière de sécurité
- Conclusion
- En savoir plus