Zluri vs. Torii: Identity Security oder AI Governance für Ihren SaaS-Stack 2026?
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
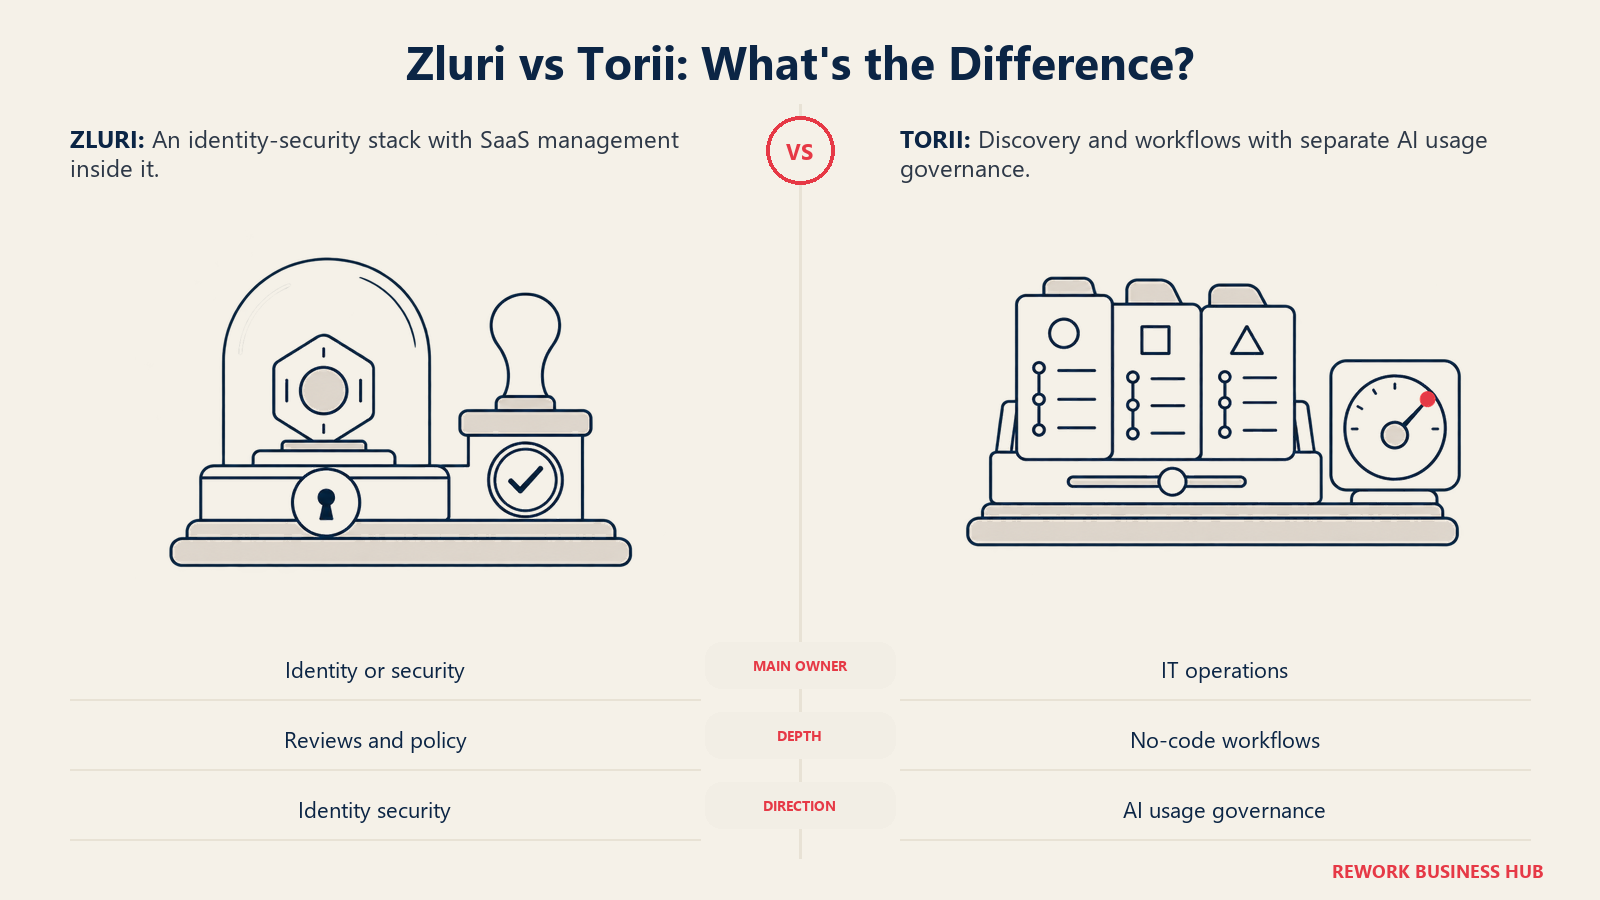
Sie sind IT Director oder Head of Identity in einem Unternehmen mit irgendwo zwischen 250 und 2.000 Mitarbeitern, und Zluri und Torii stehen beide auf Ihrer Shortlist. Das ist kein Zufall. Zluris Größenausrichtung tendiert zum oberen Ende dieser Spanne und Toriis zum unteren, was bedeutet: Liegt Ihre Mitarbeiterzahl in der Mitte, befinden Sie sich genau in der Zone, in der beide Anbieter gern den Anruf annehmen. Keiner von beiden verrät Ihnen vorab, was dieser Anruf kostet, und auch bei gründlicherem Suchen finden Sie keine Preisliste. Beide Preisseiten dienen allein dazu, Sie zu einem Menschen zu leiten, und beide haben im vergangenen Jahr leise verändert, was sie eigentlich verkaufen.
Das Fazit vorab. Zluri ist der tiefere Identity- und Governance-Stack und deshalb aufwendiger im Betrieb. Torii lässt sich schneller aufsetzen, ist um Multi-Signal-Discovery und einen Workflow-Builder herum gebaut, den Ihr eigenes Team ohne Entwickler bedienen kann, und zielt inzwischen eher auf AI Governance als auf Identity Security. Die Wahl zwischen beiden ist in Wahrheit die Wahl einer Produktrichtung für zwei Jahre und keine Funktionsliste, denn beide Unternehmen bauen gerade um, was "SaaS-Management" für sie bedeutet. Da unser Überblick zu SaaS-Management-Plattformen bereits abbildet, wo diese beiden im Vergleich zum Rest der Kategorie stehen, bleibt diese Seite eng bei den beiden: wofür jede Plattform heute tatsächlich gebaut ist, wie jede Ihre Apps findet, wie tief die Governance reicht, in welche Architektur Sie einkaufen und wie Sie ein Angebot bekommen, das sich ehrlich vergleichen lässt, statt zu raten.
TL;DR
| Dimension | Zluri | Torii |
|---|---|---|
| Kernpositionierung | "Identity Security for Autonomous Enterprises", SaaS-Management ist eines von fünf Modulen | Discovery-first-SaaS-Management-Plattform, verkauft inzwischen auch IGA und ein separates AI-Management-Produkt |
| Auf der Preisseite genannte Produkte | IVIP, IGA, ISPM, SMP, IRIS, Universal Identity Connector | IGA, SMP (App Discovery, Savings und Renewals), AI Management |
| Größenausrichtung | 250 bis 5.000+ Mitarbeiter | 100 bis 2.000 Mitarbeiter |
| Typischer Käufer | IT Director oder Head of Identity | IT Operations Manager |
| Am stärksten bei | Governance-Tiefe: Access Reviews, Segregation of Duties, automatisierte Remediation | Multi-Signal-Discovery plus ein Workflow-Builder, den Nicht-Entwickler betreiben können |
| Zitierte Anerkennung durch Dritte | Auf der eigenen Startseite keine genannt | Gibt an, im July 2026 Gartner Magic Quadrant for SaaS Management Platforms als Leader benannt worden zu sein |
| Preise | Nur auf Anfrage, keine Stufen, Preise oder Testversion veröffentlicht | Nur auf Anfrage, keine Stufen, Preise, Testdauer oder Abrechnungsbedingungen veröffentlicht |
| Betriebsaufwand | Höher, ein Identity-Stack mit fünf Modulen | Geringer, modulweise einführbar |
Die obige Tabelle zeigt die Form der Entscheidung, nicht die ganze Entscheidung. Sie sagt Ihnen nicht, ob ein Unternehmen, das drei Zluri-Module kauft, am Ende mehr oder weniger zahlt als eines, das alle drei Torii-Produkte kauft, denn keiner der Anbieter veröffentlicht diese Rechnung irgendwo öffentlich. Genau das arbeitet der Rest dieser Seite Abschnitt für Abschnitt durch.
Wichtige Fakten
- Organisationen lassen im Schnitt 36 % ihrer SaaS-Lizenzen ungenutzt, und die mittleren SaaS-Ausgaben pro Mitarbeiter liegen bei $9.455, laut Zylo SaaS Management Index 2026.
- Die SaaS-Preisinflation erreichte im Juni 2026 16,4 %, etwa das Vierfache der damaligen US-Inflationsrate (CPI) von 4,2 %, laut Vertice SaaS Inflation Index. Vertice verkauft SaaS-Verhandlung, lesen Sie dies also als Anbieter-Index und nicht als neutrale Forschung.
- Torii gibt auf der eigenen Startseite an, "named a Leader in the July 2026 Gartner Magic Quadrant for SaaS Management Platforms" worden zu sein, und sagt, Kunden hätten "cut costs by 25%", laut Torii. Wir haben diese Platzierung nicht anhand des Reports selbst überprüft. Behandeln Sie sie daher als Toriis Behauptung und nicht als unabhängig bestätigte Tatsache, und nehmen Sie nichts darüber an, wo ein anderer Anbieter in demselben Report platziert wurde.
- Zluri nennt auf der eigenen Startseite "1,500+ automated actions" für die ISPM-Remediation, laut Zluri, ein Datenpunkt dafür, wie weit Zluris Governance-Automatisierung über einfaches Deprovisioning hinausreicht.
Wofür jede Plattform tatsächlich gebaut ist
Beide Unternehmen haben am selben Punkt angefangen: einem Inventar der SaaS-Apps, die Ihr Unternehmen tatsächlich nutzt. Beide sind seither weit darüber hinausgewachsen, und was sie darüber hinaus gebaut haben, ist die eigentliche Geschichte.
Zluris Preisseite nennt sechs Dinge. IVIP (Identity Visibility and Intelligence) ist die Discovery- und Inventarschicht, die Antwort auf "Welche Apps und Identitäten gibt es?". IGA bündelt vier unterschiedliche Fähigkeiten unter einem Namen: Access Management (wer hat was), Access Requests (wie neuer Zugriff vergeben wird), Access Reviews (periodische Rezertifizierung bestehender Zugriffe) und Segregation of Duties (sicherstellen, dass keine einzelne Identität eine Kombination von Berechtigungen hält, die einen Interessenkonflikt erzeugt). ISPM (Identity Security Posture Management) ist die Remediation- und Härtungsschicht, jene mit der Aussage "1,500+ automated actions", vermutlich Dinge wie das Entziehen überzähliger Berechtigungen, das Schließen veralteter Konten und das Markieren falsch konfigurierter Zugriffe, bevor ein Auditor sie findet. SMP, die ursprüngliche SaaS Management Platform, ist das Modul, das früher das ganze Produkt war und jetzt eine Zeile unter fünfen ist. IRIS (Identity Risk Intelligence System) wird als Risikoschicht über dem Rest genannt, wobei Zluris Preisseite die Mechanik über den Namen hinaus nicht erläutert, weshalb wir nicht weiter spekulieren. Ein Universal Identity Connector verbindet alle fünf zu einem Datenmodell. SaaS-Management ist jetzt ein unterstützendes Modul und nicht mehr die Schlagzeile.
Toriis Preisseite nennt drei. IGA ist eine neuere Ergänzung der Produktlinie, und Toriis Seite gliedert sie nicht wie Zluri in Teilfähigkeiten, sodass wir nicht sicher sagen können, ob sie Segregation of Duties abdeckt oder nur Access Requests und Reviews. SMP wird weiterhin als App Discovery, Savings und Renewals beschrieben, und hier lohnt ein Innehalten: Diese Formulierung packt eine Aufgabe des Ausgabenmanagements (Savings und Renewals) in dasselbe Modul wie die Discovery, was Zluris Modulliste in keinem ihrer fünf Module nennt. Das dritte ist ein eigenständiges AI-Management-Produkt mit vier benannten Fähigkeiten: AI-App- und Projekt-Discovery (herausfinden, welche AI-Tools und Projekte existieren), Tracking des Token-Verbrauchs (wie viel der Nutzung jedes Modells verbraucht wird und von wem), AI-Nutzung und -Ausgaben nach Abteilung (diese Kosten einer Kostenstelle zuordnen) sowie Adoptionsraten und ROI-Reporting (ob die AI-Ausgaben tatsächlich messbare Nutzung erzeugen).
| Produkt | Zluri | Torii |
|---|---|---|
| Identity Visibility and Intelligence (IVIP) | Ja | Nicht als separates Produkt genannt |
| Identity Governance and Administration (IGA) | Ja, einschließlich Access Reviews und Segregation of Duties | Ja, eine neuere Ergänzung der Produktlinie |
| Identity Security Posture Management (ISPM) | Ja | Nicht als separates Produkt genannt |
| SaaS Management Platform (SMP) | Ja, ein Modul unter fünf | Ja, weiterhin als App Discovery, Savings und Renewals bezeichnet |
| Dediziertes AI-Governance-Produkt | In die Identity-Security-Rahmung integriert, keine eigene Position | Ja, AI Management wird als eigenes Produkt verkauft |
| Benannter verbindender Konnektor über Module hinweg | Ja, der Universal Identity Connector | Nicht genannt |
Produktrichtung: Identity Security vs. AI Governance
Keines der beiden Unternehmen will eine SaaS-Management-Plattform bleiben, und sie erweitern sich nicht in dieselbe Richtung.
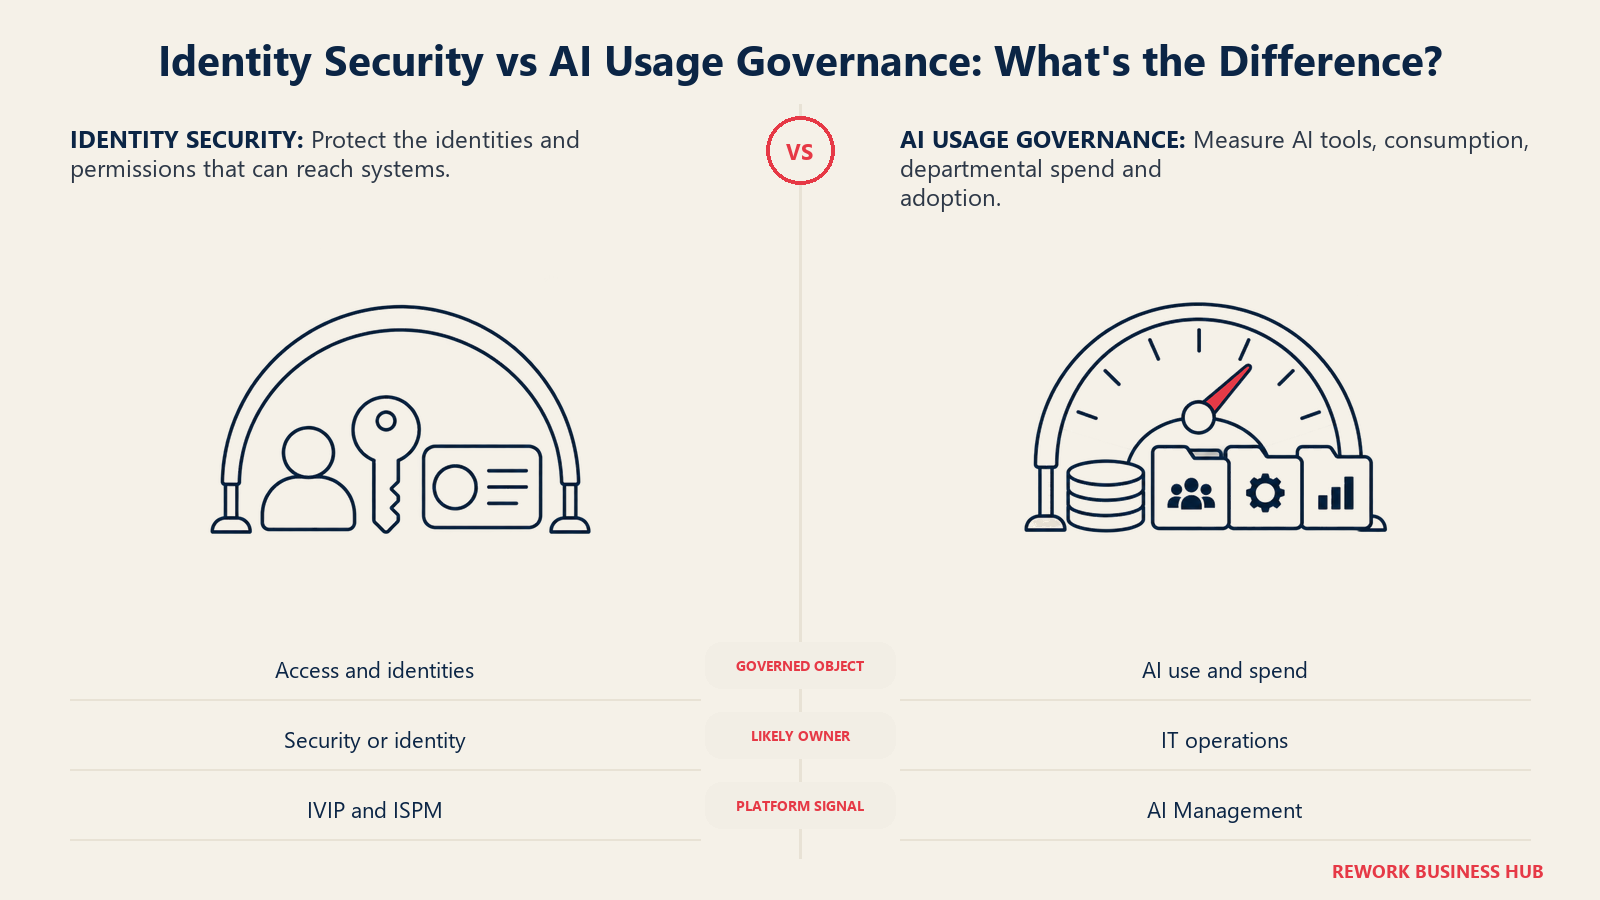
Zluris Startseite beginnt mit "Identity Security for Autonomous Enterprises", einer Rahmung, die ausdrücklich menschliche und nicht-menschliche Identitäten umfasst, laut Zluri. Service-Konten, API-Schlüssel und Maschinenidentitäten werden neben Personen genannt, was zeigt, wohin das Unternehmen seine Engineering-Investitionen der nächsten Jahre lenken will: tiefer in die Frage, wer und was auf Ihre Systeme zugreifen kann, nicht nur in die Frage, welche Apps es gibt.
Toriis neueste Wette ist eine andere. Das AI-Management-Produkt ist darauf ausgelegt, AI-Apps und AI-Projekte zu entdecken, den Token-Verbrauch zu verfolgen und AI-Nutzung und -Ausgaben nach Abteilung, Adoptionsraten und ROI zu berichten. Auch das ist ein Governance-Problem, aber Governance von Ausgaben und Nutzung bei einer schnell wachsenden Tool-Kategorie, keine Identity Security im Sinne von Zluri.
Die beiden Richtungen zielen außerdem auf unterschiedliche Budgets und unterschiedliche Personen, die den Vertrag unterschreiben, was mehr ausmacht, als es scheint, sobald der Einkauf eingeschaltet ist.
| Frage | Zluri | Torii |
|---|---|---|
| Welches Budget finanziert dies wahrscheinlich | Identity- oder Security-Budget, angesichts der Rahmung der Startseite | IT-Operations-Budget, wobei AI Management möglicherweise über eine separate AI- oder Data-Governance-Position abgerechnet wird |
| Wer sitzt wahrscheinlich bei der Freigabe im Raum | Ein CISO oder Head of Identity, neben der IT | Head of IT Operations, wobei Finance sich für den Aspekt Savings und Renewals interessiert |
| Worum es im Verlängerungsgespräch nächstes Jahr geht | Identity-Abdeckung und Reifegrad der Sicherheitslage | Trends bei App- und AI-Ausgaben sowie Governance-Reifegrad |
Wer heute eine der beiden Plattformen kauft, kauft in diese Richtung ein, nicht nur in die heutige Funktionsliste. Ein Käufer, der eine SaaS-Management-Plattform will, die eine SaaS-Management-Plattform bleibt, wird feststellen, dass beide Anbieter leise neu definieren, was dieser Begriff bedeutet, nur zu unterschiedlichen Zwecken. Keine Neudefinition ist falsch, und keine ist neutrales Marketing: Identity Security und AI Governance sind beide reale, wachsende Budgetposten, und jedes Unternehmen positioniert sich in Richtung jener, von der es erwartet, dass sie das Wachstum der nächsten Jahre finanziert. Das ist als Kontext für Sie als Käufer nützlich, denn es bedeutet: Das Modul, das Sie heute nicht brauchen, IRIS bei Zluri oder AI Management bei Torii, ist genau das, in das jedes Unternehmen Sie im Lauf der Zeit am stärksten hineinverkaufen will.
Discovery: Wie jede Plattform Ihre Apps findet
Zluris bekannte Discovery-Zahlen, die Integrationsanzahlen und App-Bibliotheksgrößen, die viele ältere Vergleichsartikel noch wiederholen, werden heute auf Zluris Website nicht veröffentlicht, und Zluris eigene Blogbeiträge widersprechen sich bei den Zahlen. Statt eine instabile Zahl zu wiederholen, ist es nützlicher, beide nach der Discovery-Methode zu vergleichen, die über Quellen hinweg stabil bleibt.
| Discovery-Methode | Zluri | Torii |
|---|---|---|
| SSO- und Identity-Provider-Logs | Ja | Ja |
| Finanz- und Spesensysteme | Ja | Ja |
| Direkte API-Integrationen | Ja | Ja |
| Browser-Extension | Ja | Ja |
| MDM | Ja | Ja |
| HRMS und Verzeichnisse | Ja | Ja |
Beide decken im Wesentlichen dieselbe Liste an Methoden ab, die Methodenliste selbst ist also nicht die Entscheidung. Jede Methode erfasst außerdem einen anderen Ausschnitt Ihres tatsächlichen App-Bestands, was man wissen sollte, bevor man annimmt, "Discovery" sei eine einzige Sache:
| Methode | Was sie typischerweise erfasst |
|---|---|
| SSO- und Identity-Provider-Logs | Apps, die bereits hinter Ihrem Identity Provider liegen, eine gute Basis, aber blind für alles außerhalb |
| Finanz- und Spesensysteme | Apps, die per Karte oder Rechnung außerhalb des eigenen Einkaufsprozesses der IT bezahlt werden |
| Direkte API-Integrationen | Tiefe Nutzungsdaten auf Seat-Ebene in Apps, die Sie bereits verbunden haben |
| Browser-Extension | Live-Nutzung auf verwalteten Geräten, einschließlich Apps, die niemand über eine Firmenkarte gekauft hat |
| MDM | Auf verwalteten Geräten installierte Apps, mobil und Desktop |
| HRMS und Verzeichnisse | Kontext aus dem Organigramm: Wer sollte plausiblerweise Zugriff haben, basierend auf Rolle und Abteilung |
Was nach der Discovery passiert, ist der Punkt, an dem sich die beiden Plattformen tatsächlich unterscheiden: Speist das Signal einen Identity-Governance-Workflow (Zluri) oder einen Workflow für Einsparungen, Verlängerungen und AI-Ausgaben (Torii)? Keines der beiden Produkte ersetzt den Identity Provider selbst; beide setzen auf einem auf. Wenn Sie diese zugrunde liegende Schicht noch auswählen, behandelt unser Leitfaden zu JumpCloud-Alternativen diese Entscheidung separat.
Governance, Access Reviews und Offboarding
Discovery sagt Ihnen, was existiert. Governance sagt Ihnen, wer noch darauf zugreifen darf und was in dem Moment passiert, in dem sich diese Antwort ändert, die schwierigere und folgenreichere Hälfte dieser ganzen Kategorie. Hier unterscheiden sich die beiden Plattformen wirklich in der Tiefe, nicht nur in den Modulnamen.
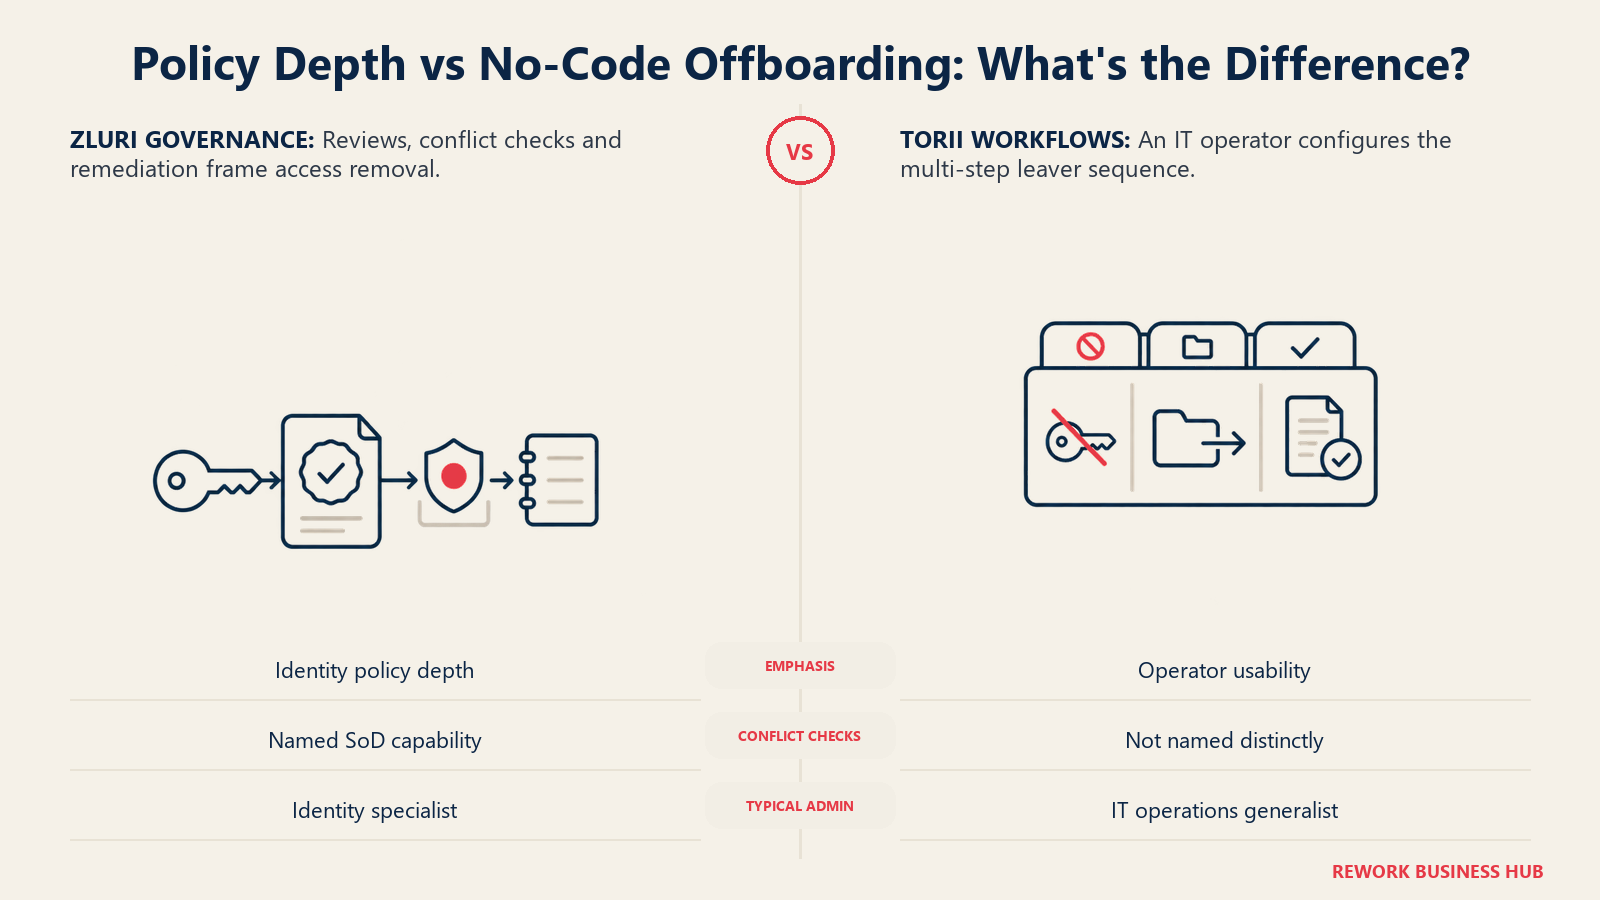
Zluris Module IGA und ISPM decken zusammen Access Requests, Access Reviews, Segregation-of-Duties-Prüfungen und automatisierte Remediation ab, wobei das Unternehmen auf der eigenen Startseite "1,500+ automated actions" für die ISPM-Remediation angibt, laut Zluri. Das ist ein echtes Governance-Programm, wie es ein Identity- oder Security-Team laufend betreibt, kein Dashboard, das man einmal pro Quartal ansieht.
Toriis Stärke liegt eine Schicht darüber, in der Bedienbarkeit und nicht in der Policy-Tiefe. Der Workflow-Builder ist ausdrücklich ein No-Code-Tool, das jemandem aus der IT-Operations, nicht einem Entwickler, ermöglichen soll zu konfigurieren, was passiert, wenn HR einen Mitarbeiter als Leaver markiert: Zugriff in benannten Apps entziehen, Dateien neu zuweisen, den App-Eigentümer benachrichtigen und alles protokollieren. Toriis IGA-Modul ist neu und hatte daher nicht Jahre Zeit zu reifen wie Zluris Identity-Stack.
| Fähigkeit | Zluri | Torii |
|---|---|---|
| Access Reviews | Ja, Teil des IGA-Moduls | Ja, Teil eines neueren IGA-Moduls |
| Segregation-of-Duties-Prüfungen | Ja | Nicht als eigene Fähigkeit genannt |
| Automatisierte Remediation-Aktionen | Ja, nennt 1.500+ (siehe Wichtige Fakten) | Ohne veröffentlichte Zahl angegeben |
| No-Code-Offboarding-Workflow-Builder | Nicht der Schwerpunkt des Produkts | Ja, gezielt für Nicht-Entwickler gebaut |
| Wer es typischerweise administriert | Identity- oder Security-Team | IT-Operations-Generalist |
Es hilft, dasselbe Ereignis durchzugehen, das Ausscheiden eines Mitarbeiters, und zu sehen, wo jede Plattform tatsächlich handelt:
| Schritt | Zluri | Torii |
|---|---|---|
| Auslöser | HR-System oder Identity Provider markiert die Person als Leaver | HR-System markiert die Person als Leaver |
| Prüfung vor dem Ausscheiden | ISPM und IGA können auffällige oder überzählige Zugriffe vor dem Austrittsdatum markieren | Nicht als eigener Schritt vor dem Ausscheiden genannt |
| Entzug | Access Management entfernt Zugriffe in verbundenen Apps oder fordert deren Entfernung an | Der Workflow-Builder entzieht den Zugriff in benannten Apps |
| Umgang mit Dateien und Daten | Auf der Preisseite nicht als eigener Schritt ausgewiesen | Weist Dateien im selben Workflow einem neuen Eigentümer zu |
| Benachrichtigung | Im Rahmen des breiteren IGA-Prozesses abgewickelt | Benachrichtigt den App-Eigentümer automatisch |
| Audit-Trail | Protokollierung von Access Reviews und Segregation of Duties | Der Workflow protokolliert die gesamte Abfolge |
Beachten Sie, was auf Zluris Seite dieser Tabelle fehlt: ein benannter Schritt für den Umgang mit Dateien und Daten. Das heißt nicht, dass Zluri keine Dateien anfassen kann, sondern nur, dass die Preisseite dies nicht als eigene Fähigkeit nennt, wie sie es bei Access Reviews oder Segregation of Duties tut. Ist die automatische Neuzuweisung der Dateien und Dokumente eines ausscheidenden Mitarbeiters eine konkrete Anforderung für Sie, fragen Sie direkt danach, statt anzunehmen, dass das Marketing einer der beiden Plattformen es abdeckt.
Integrationen und Architektur
Die Architekturentscheidung hinter jedem Produkt zählt ebenso viel wie die Modulliste.
Zluri nennt auf der Preisseite einen Universal Identity Connector, einen ausdrücklichen Versuch einer verbindenden Schicht über IVIP, IGA, ISPM, SMP und IRIS. Toriis Preisseite verkauft dagegen IGA, SMP und AI Management als drei benannte Produkte, statt auf eine beworbene verbindende Schicht zwischen ihnen zu verweisen.
| Architekturfrage | Zluri | Torii |
|---|---|---|
| Gibt es einen benannten verbindenden Konnektor über Module hinweg? | Ja, den Universal Identity Connector | Nicht genannt |
| Aus wie vielen verschiedenen Produkten kaufen Sie? | Bis zu fünf (IVIP, IGA, ISPM, SMP, IRIS) | Bis zu drei (IGA, SMP, AI Management) |
| Wo liegt das AI-spezifische Tracking? | In die breitere Identity- und Posture-Rahmung integriert | Ein eigenständiges AI-Management-Produkt |
| Ersetzt eines von beiden ein Register für Hardware und Software? | Nein | Nein |
Eine Ein-Konnektor-Architektur wie Zluris ist bequem, solange Sie innerhalb der fünf Module bleiben, bedeutet aber auch, dass mehr von Ihrer Zugriffslogik in der Konnektorschicht eines einzigen Anbieters landet. Toriis drei getrennt verkaufte Produkte lassen sich leichter stückweise, eines nach dem anderen, einführen, verteilen aber die Integrationsarbeit auf die Datenmodelle dreier Produkte statt auf eine beworbene universelle Schicht. Keine Form ist objektiv besser; es ist ein Abwägen zwischen Konsolidierungsrisiko (ein Anbieter hält mehr von Ihrem Identity Graph) und Integrationsaufwand (drei Käufe selbst zusammenfügen).
Dieser Kompromiss zeigt sich auch darin, wie sich die Verbindungen jedes Anbieters im Lauf der Zeit verhalten. Ein universelles Konnektormodell wird tendenziell reicher, je mehr Module Sie beim selben Anbieter kaufen, da jedes neue Modul Identity-Kontext wiederverwenden kann, den die anderen bereits gesammelt haben. Ein modulares Produkt-für-Produkt-Modell bleibt tendenziell modulweise einfacher nachzuvollziehen, doch Sie verlassen sich auf Toriis interne Integration zwischen IGA, SMP und AI Management statt auf eine beworbene Schicht, die diese Arbeit für Sie erledigt. Fragen Sie jeden Anbieter direkt, wie seine Module Daten untereinander teilen; es ist eine faire Due-Diligence-Frage, und keine der Preisseiten beantwortet sie.
Wenn Sie eigentlich ein Register für Hardware, Software, Eigentümer und Verlängerungen brauchen statt einer Identity-Schicht, ist keines der beiden dieses Tool. Unser Leitfaden zu IT-Asset-Management-Software behandelt diese separate Kategorie.
Preise: Warum keiner einen veröffentlicht und wie Sie ein vergleichbares Angebot bekommen
zluri.com/pricing bietet nur "Schedule a personalized discovery session". Es gibt keine Stufe, keinen Preis, keine Testdauer auf der Seite. toriihq.com/pricing hat dieselbe Form: Es nennt die drei Produkte, veröffentlicht aber keine Zahlen, Testdauer oder Abrechnungsbedingungen. Beide Anbieter erwarten ein Gespräch vor einer Zahl, was in Identity- und Governance-Software allgemein üblich ist, wo der Preis eher der Risikofläche und der Policy-Komplexität folgt als einem pauschalen Preis pro Seat, den man nachschlagen kann.
Weder Zluri noch Torii erläutern, wie aus diesem Gespräch ein Angebot wird, aber ein enger Wettbewerber der Kategorie tut es. BetterClouds eigene Preisseite stellt klar fest, dass der Preis "reflects your license count, connected apps, chosen modules, and any add-ons", laut BetterCloud. Das ist ein vernünftiger Stellvertreter dafür, wie diese ganze Kategorie bepreist, auch wenn BetterCloud nicht der Anbieter dieser Seite ist: Lizenzanzahl, verbundene Apps und Modulauswahl sind die Stellschrauben, kein Seat-Preis, den man vorab nachschlagen kann.
Zwei hypothetische Unternehmen machen das konkret. Das erste hat 1.800 Mitarbeiter, ein Identity-Team aus zwei Personen und einen Compliance-Kalender, der bereits vierteljährliche Access Reviews verlangt. Für dieses Unternehmen lautet die Modulliste für ein Zluri-Gespräch wahrscheinlich mindestens IVIP plus IGA plus ISPM, da Access Reviews und Remediation bereits eine erklärte Anforderung sind und kein Nice-to-have. Das zweite hat 380 Mitarbeiter, keine eigene Identity-Besetzung und einen IT-Operations-Lead, der sich vor allem um die AI-Tools sorgt, für die sich drei verschiedene Teams angemeldet haben, ohne jemandem Bescheid zu sagen. Für dieses Unternehmen geht es im Torii-Gespräch eigentlich um SMP für die App-Discovery und AI Management für die Transparenz der AI-Ausgaben, wobei IGA eine nachrangige Frage ist und nicht der Anlass des Gesprächs. Keines der beiden Unternehmen sollte mit derselben Modulliste in das Gespräch des anderen Anbieters gehen; die Shortlist selbst sollte schon verschieden aussehen, bevor Preise ins Gespräch kommen.
Gehen Sie mit diesen Punkten in jedes Gespräch:
| Bereithalten | Warum es wichtig ist | Zluri-spezifisch | Torii-spezifisch |
|---|---|---|---|
| Mitarbeiterzahl | Beide richten den Preis irgendwo im Stack nach der Mitarbeiterzahl aus, auch unveröffentlicht | Zluris Größenausrichtung tendiert zum oberen Ende einer typischen Shortlist | Toriis tendiert zu kleineren Größen, sodass eine sehr hohe Mitarbeiterzahl in Richtung Enterprise-Betreuung drängt |
| Eingesetzter Identity Provider | Die Discovery-Qualität hängt davon ab, was bereits mit Ihrem IdP verbunden ist | Speist IVIP und den Universal Identity Connector | Speist das IGA-Modul und schließt Lücken der Browser-Extension |
| Anzahl der anzubindenden Apps | Bestimmt sowohl die Discovery-Breite als auch den anschließenden Governance-Aufwand | Mehr Apps bedeuten mehr IGA-Access-Review-Volumen | Mehr Apps bedeuten mehr Objekte, die der Workflow-Builder verwalten muss |
| Welche Module Sie tatsächlich brauchen | Die Modulliste ist der eigentliche Preishebel, da keiner eine Preisliste veröffentlicht | Auswahl aus IVIP, IGA, ISPM, SMP, IRIS | Auswahl aus IGA, SMP, AI Management |
| Was "Governance" für Sie bedeutet | Entscheidet, ob Sie eine Identity-Roadmap kaufen oder ein Tool für Discovery und AI-Ausgaben | Governance bedeutet Access Reviews, Segregation of Duties, Posture Management | Governance bedeutet Offboarding-Workflows plus ein neueres IGA-Modul |
Was die Zahl allgemein nach oben oder unten treibt, da keiner der Anbieter eine eigene Tabelle druckt:
| Treiber | Wirkung |
|---|---|
| Mehr ausgewählte Module | Das Angebot steigt bei beiden, da jedes benannte Modul praktisch eine eigene Position ist |
| Abdeckung nicht-menschlicher Identitäten im Umfang | Steigt stärker bei Zluri, da Service-Konten und Maschinenidentitäten namentlich in IVIP und ISPM liegen |
| AI-App- und Token-Governance im Umfang | Steigt stärker bei Torii, da dies ein eigenes, neueres Produkt und keine gebündelte Funktion ist |
| Mitarbeiterzahl | Steigt bei beiden und schiebt Sie ans obere oder untere Ende der jeweils genannten Größenausrichtung |
| Anzahl verbundener Apps | Steigt bei beiden, da sie die Basiseinheit ist, von der beide Discovery-Modelle ausgehen |
Über die Modulliste hinaus trennt ein kurzer Satz an Fragen im Gespräch selbst tendenziell ein brauchbares Angebot von einer Marketingzahl:
| Frage | Warum es wichtig ist |
|---|---|
| Welche konkreten Module sind in dieser Zahl enthalten | Keines der Unternehmen veröffentlicht eine Preisliste, die Modulliste ist also faktisch die Preisliste |
| Was passiert mit dem Preis bei der Verlängerung | Bei Preisen nur auf Anfrage sehen Sie auch die Verlängerungsrechnung nicht vorab |
| Wird pro Mitarbeiter, pro Identität oder pro verbundener App abgerechnet | Die Abrechnungseinheit bestimmt, wie sich der Preis mit Ihrem Wachstum bewegt |
| Wie lang ist die Mindestvertragslaufzeit | Eine mehrjährige Bindung bei unveröffentlichtem Preis ist mehr verlangt, als es zunächst scheint |
| Was passiert mit unseren Daten, wenn wir gehen | Fragen Sie vor der Unterschrift, nicht danach, angesichts der schnellen Konsolidierung dieser Kategorie |
Sobald Sie die Modulliste kennen, schlüsseln Sie die Anfrage vor dem Gespräch auf, nicht währenddessen. Lassen Sie jeden Anbieter durch dieselbe Erfassung laufen, die Ihr Team bei jedem Kauf nur auf Anfrage nutzen würde, ähnlich einer Checkliste für die Anbieterprüfung, und strukturieren Sie den Vergleich selbst so, wie Sie eine SaaS-Ausschreibung (RFP) durchführen, damit "Zluri hat mehr angeboten" oder "Torii hat weniger angeboten" etwas bedeutet, statt zwei verschiedene Umfänge zu vergleichen.
Implementierung und Change Management
Der Rollout beider Plattformen durchläuft im Allgemeinen dieselben Phasen: Discovery-Quellen anbinden, prüfen, was markiert wird, die Policy oder den Workflow entwerfen, der darauf reagiert, die Automatisierung einschalten, dann überwachen. Der Unterschied liegt darin, wie lange es bis zu "Automatisierung einschalten" dauert. Zluris fünf Module bedeuten mehr Identitätstypen und Policies, die zu sequenzieren sind, bevor automatisierte Remediation sicher eingeschaltet werden kann; ISPM sollte man generell nicht Zugriffe entziehen lassen, bevor die Access Reviews von IGA mindestens einmal gelaufen sind, die Module haben also eine natürliche und langsamere Reihenfolge. Toriis Workflow-Builder kann diese Phase speziell für den Offboarding-Anwendungsfall schneller erreichen, da er ein engeres, gezielt gebautes Tool statt eines vollständigen Identity-Stacks ist, auch wenn die neueren Ergänzungen IGA und AI Management noch nicht Jahre Zeit hatten, dieselben Implementierungs-Playbooks anzusammeln wie das ursprüngliche Discovery-Produkt.
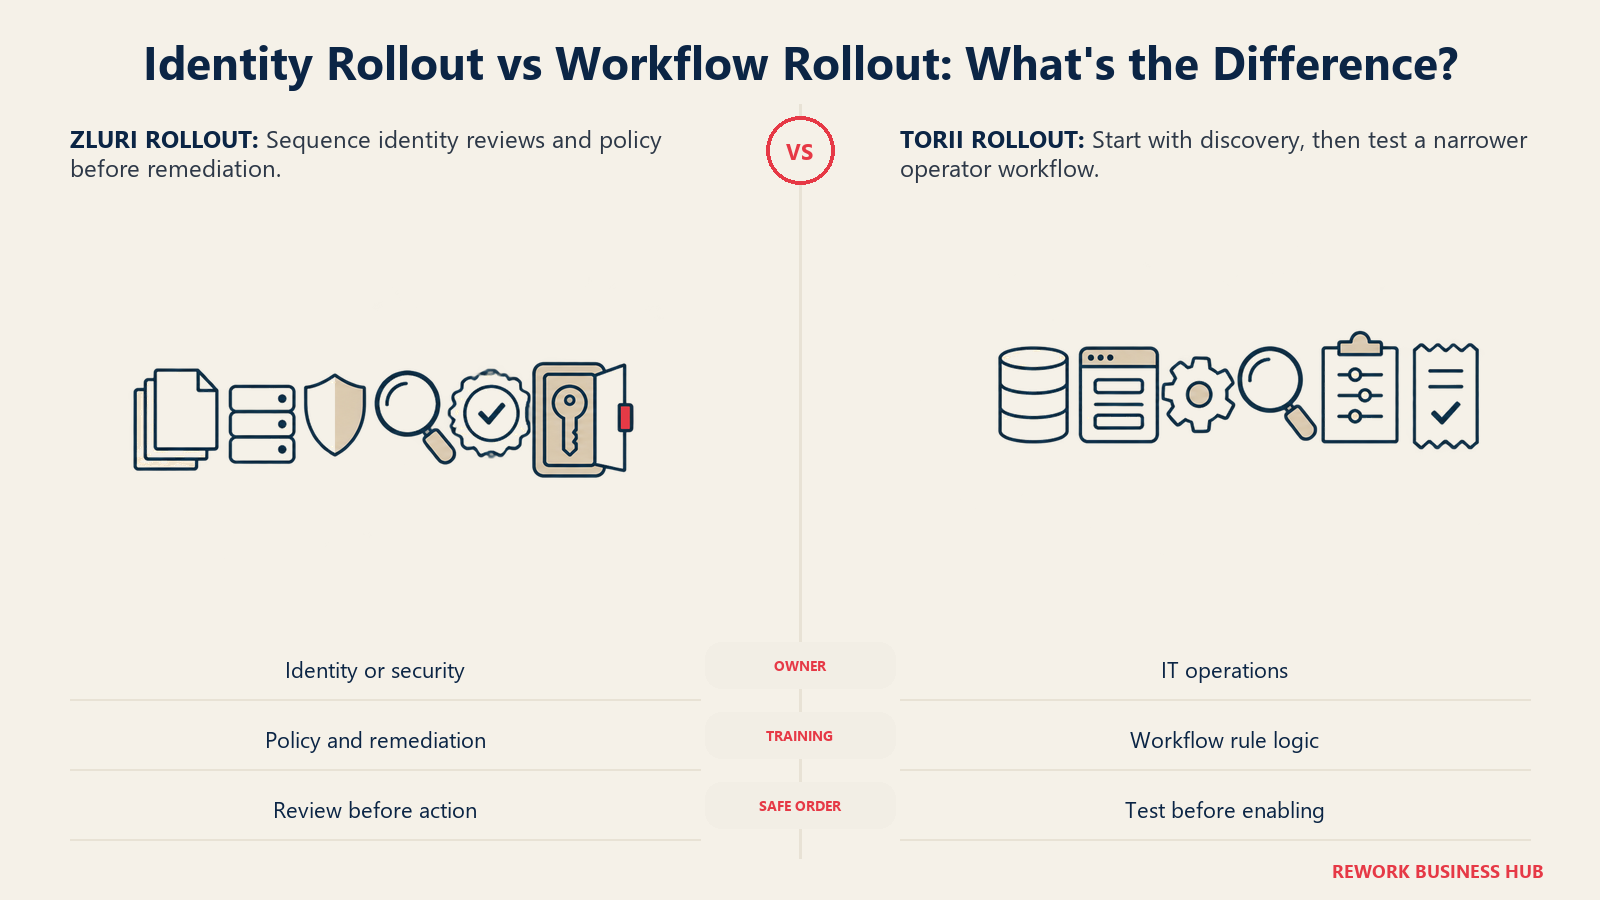
Der Schulungsaufwand folgt demselben Muster. Ein Zluri-Rollout bedeutet typischerweise, eine Identity- oder Security-Fachkraft in IGA-Policy-Design und ISPM-Remediation-Regeln einzuarbeiten, Arbeit, die eine gewisse Vertrautheit mit Access-Governance-Konzepten voraussetzt. Ein Torii-Rollout bedeutet typischerweise, einen IT-Operations-Generalisten in die Regellogik des Workflow-Builders einzuarbeiten, eine bewusst flachere Lernkurve, plus eine separate, kleinere Einarbeitung für alle in Finance oder IT, die das AI-Management-Reporting nutzen.
| Dimension | Zluri | Torii |
|---|---|---|
| Wer den Rollout typischerweise verantwortet | Identity- oder Security-Team | IT Operations |
| Anfänglicher Aufwand | Höher, fünf Module und Identitätstypen zu sequenzieren und abzubilden | Geringer, die Discovery kann weitgehend allein laufen, bevor Governance eingeschaltet wird |
| Schulungsbedarf | Höher, IGA- und ISPM-Policy-Design erfordert echtes Onboarding | Geringer, der Workflow-Builder ist für Nicht-Entwickler gebaut |
| Abdeckung nicht-menschlicher Identitäten | Ausdrücklich genannt, einschließlich Service-Konten und Maschinenidentitäten | Nicht als eigene Fähigkeit genannt |
| Risiko, wenn der Rollout auf halbem Weg stockt | Höher, je tiefer in Identity-Workflows, desto mehr ist zurückzubauen | Geringer, eine reine Discovery-Phase lässt sich leicht pausieren oder zurücknehmen |
Risiko, Governance und Anbieterkontinuität
Weil beide Anbieter nur auf Anfrage bepreisen, sehen Sie auch nicht, wie beide die Verlängerung bepreisen oder was mit Ihren Daten passiert, wenn die Beziehung endet. Das ist in dieser Kategorie nicht hypothetisch: Productiv, ein gut finanzierter Name im selben SaaS-Management-Bereich, teilte Kunden am 2. August 2026 mit, dass es am 6. August schließt, wobei die Kontodaten nach Ende des Zugriffs gelöscht werden, laut Migrationshinweisen von 1Password. Vier Tage Vorlauf bei einer Plattform, die jahrelange Nutzungshistorie hält. Weder Zluri noch Torii ist Productiv, aber die Lehre lässt sich verallgemeinern: Fragen Sie vor der Unterschrift nach Datenportabilität und Kündigungsfristen, nicht danach, und behandeln Sie das Schweigen eines Anbieters mit Preisen nur auf Anfrage zu den Verlängerungsbedingungen als Frage für das Gespräch und nicht als Annahme.
Es gibt ein zweites, leiseres Risiko, das für dieses Paar spezifisch ist: Je tiefer eine der Plattformen in Ihre Identity-Workflows eingebettet wird, desto mehr wird sie zum System of Record dafür, wer auf was Zugriff hat. Genau das ist der Sinn des Kaufs, doch es bedeutet auch, dass ein späterer Anbieterwechsel nicht dem Tausch eines Discovery-Tools gleicht. Es bedeutet, Ihre Historie der Access Reviews, Ihre Segregation-of-Duties-Regeln und (speziell bei Zluri) Ihr Inventar nicht-menschlicher Identitäten auf eine neue Plattform zu bringen. Fragen Sie jeden Anbieter in klaren Worten, wie ein Export dieser Historie tatsächlich aussieht und ob er außerhalb der eigenen Plattform nutzbar oder faktisch daran gebunden ist.
Einige der Aussagen beider Anbieter sind zitierenswert, aber nur mit Quellenangabe, da keine davon unabhängig überprüft wurde:
| Aussage | Quelle | Anbieter | Hier unabhängig überprüfbar? |
|---|---|---|---|
| Als Leader im July 2026 Gartner Magic Quadrant for SaaS Management Platforms benannt | Toriis Startseite | Torii | Nein, Aussage des Anbieters |
| "Cut costs by 25%" | Toriis Startseite | Torii | Nein, keine unabhängige Zahl verfügbar |
| "1,500+ automated actions" für die ISPM-Remediation | Zluris Startseite | Zluri | Nein, keine unabhängige Zahl verfügbar |
| Risikodimension | Zluri | Torii |
|---|---|---|
| Konsolidierungshistorie der Kategorie | Dieselbe kategorieweite Vorsicht gilt: Productiv wurde im August 2026 mit wenig Vorlauf eingestellt | Dieselbe kategorieweite Vorsicht gilt |
| Öffentliches Roadmap-Signal | Zunehmend auf Identity Security fokussiert, heute auf der Startseite sichtbar | Zunehmend auf AI Governance fokussiert, über ein neues dediziertes Produkt |
| Zitierte Validierung durch Dritt-Analysten | Keine auf der eigenen Website | Eine Behauptung zum July 2026 Gartner Magic Quadrant Leader, von uns nicht überprüft |
| Lock-in beim Ausstieg | Höher, sobald Sie Policies für Access Reviews und Remediation in IGA und ISPM aufgebaut haben | Geringer, bis Sie tiefes AI-Management-Reporting oder Offboarding-Workflows aufgebaut haben |
Wann Zluri die richtige Wahl ist
- Sie wollen Identity Governance und SaaS-Discovery unter einer Architektur, statt zwei Produkte zusammenzufügen, und nennen dies gern einen Kauf für Identity Security und nicht nur für SaaS-Management.
- Nicht-menschliche Identitäten, Service-Konten, API-Schlüssel, Agents, sind für Sie bereits ein aktuelles Governance-Problem und kein künftiges. Zluri nennt dies auf der eigenen Startseite als erstklassiges Ziel, neben menschlichen Identitäten.
- Sie haben ein Identity- oder Security-Team oder bauen aktiv eines auf, das IGA-Policy-Design, Access Reviews und Segregation-of-Duties-Regeln verantworten kann, denn das ist laufende operative Arbeit, kein Dashboard, auf das man einmal pro Quartal schaut.
- Automatisierte Remediation ist Ihnen wichtiger als reine Discovery nach App-Anzahl. Zluris eigene Aussage von 1.500+ automatisierten ISPM-Aktionen zeigt, wohin das Engineering geflossen ist, und diese Tiefe wird ein leichteres Discovery-Tool nicht anstreben.
- Ihre Mitarbeiterzahl liegt am oberen Ende der Spanne von 250 bis 2.000 oder darüber. Zluris Größenausrichtung tendiert zu größeren Organisationen, und der Fünf-Module-Stack ergibt meist erst bei genug Skalierung Sinn, um den operativen Aufwand zu rechtfertigen.
- Sie würden lieber Identity-Transparenz, Governance und Posture Management unter einem Konnektor konsolidieren, als drei oder vier Punktlösungen zu betreiben, die je einen Ausschnitt derselben Identity-Daten besitzen. Der Universal Identity Connector ist Zluris Angebot für genau diese Konsolidierung.
Wenn die Identity-Tiefe mehr ist, als Sie im Moment brauchen, oder der Prozess mit Preisen nur auf Anfrage nicht zu Ihrem Kaufzyklus passt, deckt unser Leitfaden zu Zluri-Alternativen den Rest des Feldes aus Discovery und Governance ab.
Wann Torii die richtige Wahl ist
- Sie wollen, dass jemand aus der IT Operations, weder ein Security-Spezialist noch ein Entwickler, einen Offboarding-Workflow bauen und pflegen kann, ohne ein Ticket an ein anderes Team zu öffnen.
- Ihr dringendster blinder Fleck ist speziell der Wildwuchs bei AI-Tools: welche AI-Apps und Projekte existieren, wie viele Tokens sie verbrauchen und welche Abteilung dafür zahlt. Das ist jetzt ein eigenes Torii-Produkt und keine Nebenfunktion der Discovery.
- Sie wollen eine Plattform, die auf unabhängige Analystenanerkennung verweisen kann, zumindest als Argument in Ihrem eigenen internen Business Case. Torii gibt an, im July 2026 Gartner Magic Quadrant for SaaS Management Platforms als Leader benannt worden zu sein, hier als Toriis eigene Behauptung behandelt und nicht als etwas, das wir unabhängig bestätigt haben.
- Ihre Mitarbeiterzahl liegt am unteren bis mittleren Ende der Spanne von 100 bis 2.000. Toriis Größenausrichtung tendiert kleiner als Zluris, und ein leichterer, modulweiser Einführungsweg passt tendenziell besser zu einem schlankeren IT-Operations-Team.
- Sie würden lieber jetzt SaaS-Management kaufen und Governance später ergänzen, als sich am ersten Tag auf eine vollständige Identity-Security-Roadmap festzulegen, besonders wenn Ihre Security-Funktion noch nicht besetzt ist, um eine zu betreiben.
- Sie wollen Savings und Renewals im selben Tool, das Ihre Apps entdeckt, statt eine separate Ausgabenmanagement-Plattform auf eine separate Discovery-Plattform zu setzen. Toriis SMP-Modul nennt beide Aufgaben zusammen.
Wenn Discovery plus ein leichterer Workflow-Builder nicht ganz genügt oder Sie zuerst mehr vom Feld vergleichen möchten, deckt unser Leitfaden zu Torii-Alternativen die breitere Gruppe der Discovery-first-Plattformen ab.
Entscheidungsrahmen
| Wenn Sie... | Wählen Sie... |
|---|---|
| Identity Governance und SaaS-Discovery unter einer Architektur brauchen | Zluri |
| Einen Nicht-Entwickler brauchen, der Offboarding-Workflows baut und betreibt | Torii |
| Nicht-menschliche Identitäten heute als aktuelles Risiko managen | Zluri |
| Gezielt gegen den Wildwuchs bei AI-Apps und Tokens vorgehen | Torii |
| Eine zitierte Platzierung durch Dritt-Analysten wollen, behandelt als Anbieteraussage | Torii |
| 2.000+ Mitarbeiter und eine dedizierte Identity-Funktion haben | Zluri |
| Unter 500 Mitarbeiter und ein schlankes IT-Operations-Team haben | Torii |
| Ein Tool wollen, das auch nativ in Google Workspace oder Microsoft 365 handelt | Keines von beiden; siehe unseren Leitfaden zu BetterCloud-Alternativen |
Keine dieser Zeilen ersetzt das Gespräch selbst. Sie sind eine Möglichkeit, bereits zu wissen, welche Fragen für Ihre Situation zählen, statt die Agenda von einem der beiden Vertriebsteams setzen zu lassen. Trifft mehr als eine Zeile auf Sie zu, ist das normal und kein Zeichen, dass der Rahmen kaputt ist; meist heißt es nur, dass die ehrliche Antwort lautet, beide auf die Shortlist zu setzen, bei beiden dieselben Erfassungsfragen aus dem Preisabschnitt zu stellen und die beiden Angebote (und wie jeder Anbieter die Fragen zu Verlängerung und Datenportabilität beantwortet) die endgültige Entscheidung treffen zu lassen statt die Modulliste allein.
Die nächsten Schritte
Bevor Sie eines der Gespräche führen, schreiben Sie auf, welches der beiden Produkte Sie tatsächlich kaufen: eine Identity-Security-Plattform, die zufällig SaaS-Discovery enthält, oder eine SaaS-Discovery-Plattform, die beginnt, AI Governance zu enthalten. Dieser eine Satz, vorab entschieden, bewahrt Sie vor einer Demo, die Ihnen stillschweigend die Roadmap des Anbieters verkauft, statt Ihre Frage zu beantworten. Fordern Sie dann Angebote an, aufgeschlüsselt nach Modulen und nicht nach Produktnamen, und halten Sie beide Anbieter an dieselbe Erfassungsliste aus dem obigen Preisabschnitt, einschließlich der Fragen zu Verlängerung und Datenportabilität.
Eine kurze, konkrete Abfolge: Schreiben Sie zuerst Ihre Modul-Shortlist, basierend darauf, welches Governance-Problem Sie heute tatsächlich Zeit kostet. Buchen Sie beide Gespräche in derselben Woche, damit der Vergleich stattfindet, solange die Details frisch sind, und nicht Wochen auseinander. Stellen Sie beiden Anbietern dieselben Fragen zu Verlängerung und Datenexport, mit denselben Worten, und notieren Sie die Antworten, statt dem Gedächtnis zu vertrauen. Erst dann vergleichen Sie die beiden Angebote nebeneinander, Modul für Modul, statt als eine gebündelte Zahl gegen eine andere.
Sollte sich herausstellen, dass Sie eigentlich Geräteverwaltung brauchen statt Identity- oder App-Governance, ist das ein ganz anderer Vergleich; unser Artikel Jamf vs. Intune behandelt diese Entscheidung für sich.
Principal Product Marketing Strategist
On this page
- TL;DR
- Wichtige Fakten
- Wofür jede Plattform tatsächlich gebaut ist
- Produktrichtung: Identity Security vs. AI Governance
- Discovery: Wie jede Plattform Ihre Apps findet
- Governance, Access Reviews und Offboarding
- Integrationen und Architektur
- Preise: Warum keiner einen veröffentlicht und wie Sie ein vergleichbares Angebot bekommen
- Implementierung und Change Management
- Risiko, Governance und Anbieterkontinuität
- Wann Zluri die richtige Wahl ist
- Wann Torii die richtige Wahl ist
- Entscheidungsrahmen
- Die nächsten Schritte