More in
AI bei der Arbeit: Neuigkeiten
OpenAI hat ChatGPT-Werbung für kleine Unternehmen ohne Mindestbudget geöffnet
Juni 6, 2026
AI ist überall im Arbeitsalltag. Nur 1 von 10 sagt, sie hat den Job grundlegend verändert
Juni 6, 2026
Vibe Codings 10,5-Mrd.-USD-Moment: AI startet jetzt die meisten neuen Software-Projekte
Juni 6, 2026
AI Agents haben jetzt mehr Systemzugriff als Ihre Mitarbeiter. Die wenigsten sind abgesichert
Juni 5, 2026
Selbst bauen oder kaufen? Beobachten Sie, was die Branchenriesen erworben haben.
Juni 5, 2026
Uber begrenzt die AI-Ausgaben pro Mitarbeiter auf 1.500 USD nach einem Budget-Überschuss
Juni 5, 2026
Trumps AI-Dekret ist deregulatorisch. Ihr Compliance-Risiko hat sich nicht verändert
Juni 4, 2026
AI hat 220 Einhörner unter 1 Mrd. USD gedrückt. Unternehmen aus der Vor-ChatGPT-Ära stehen vor einer Abrechnung
Juni 4, 2026
Token-Preise fielen in diesem Jahr um 67 %. Ihre AI-Rechnung steigt trotzdem
Juni 3, 2026
Kleine Unternehmen, die AI einsetzen, berichten von höheren Umsätzen und kürzeren Arbeitstagen
Juni 3, 2026
Gilt die AI-Nutzung Ihres Unternehmens nach dem EU AI Act als hochriskant?
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
Die meisten Führungskräfte, die vom EU AI Act gehört haben, halten ihn für ein Problem von AI-Unternehmen, nicht von Firmen, die AI-Tools lediglich kaufen und nutzen. Für viele Unternehmen ist das ein Irrtum, auch für zahlreiche, die noch nie ein Produkt in Europa verkauft haben.
Die beiden Fragen, auf die es wirklich ankommt, sind einfacher, als die Schlagzeilen vermuten lassen: Gilt das Gesetz überhaupt für Ihr Unternehmen, und falls ja, welche Ihrer AI-Anwendungen würden als hochriskant eingestuft? Dieser Artikel beantwortet beide Fragen verständlich und mit einem Selbstcheck, den Sie noch diese Woche durchführen können. Zur separaten Frage, welche Compliance-Grundlagen Sie unabhängig von verschobenen Fristen aufbauen sollten, lesen Sie unseren Begleitartikel zu AI-Compliance, die Regulierungsänderungen übersteht.
Ein Hinweis vorab: Es handelt sich um allgemeine Geschäftsinformationen, nicht um Rechtsberatung. Lassen Sie Ihre konkrete Betroffenheit von qualifizierten Rechtsberatern bestätigen.
Gilt der EU AI Act für Sie? Es geht nicht nur um den Firmensitz
Der häufigste Fehler ist die Annahme, der EU AI Act sei ein europäisches Problem für europäische Unternehmen. Das ist er nicht. Die Reichweite des Gesetzes hängt davon ab, wo ein AI-System eingesetzt wird oder wo seine Ergebnisse Menschen betreffen, nicht davon, wo das Unternehmen, dem es gehört, eingetragen ist.
Artikel 2 des Gesetzes nennt drei Wege in den Anwendungsbereich. Erfasst sind Anbieter, die AI-Systeme auf dem EU-Markt in Verkehr bringen, unabhängig von ihrem Sitz, Betreiber, die in der EU niedergelassen oder ansässig sind (eine europäische Niederlassung, die ein AI-Recruiting-Tool nutzt, zählt also dazu), sowie Anbieter und Betreiber außerhalb der EU, wenn die Ergebnisse ihres AI-Systems in der EU verwendet werden. Der Standort der Zentrale befreit Sie nicht, und die Schwelle, ab der das Gesetz Sie „berührt“, liegt niedriger, als die meisten Führungsteams annehmen.
Wenn ein Teil Ihres Unternehmens in die EU verkauft, dort Mitarbeitende beschäftigt oder AI-gestützte Entscheidungen trifft, die Kunden oder Personal in der EU betreffen, sollten Sie das Gesetz als aktuelle Frage behandeln und nicht als Hintergrundrauschen über eine ausländische Regulierung.
Anbieter oder Betreiber? Die Unterscheidung, die alles verändert
Sobald Sie wissen, dass das Gesetz für Sie gelten könnte, stellt sich die nächste Frage: Welche Rolle spielen Sie? Denn je nach Antwort unterscheiden sich die Pflichten erheblich.
Ein Anbieter entwickelt ein AI-System und bringt es auf den Markt. Das sind OpenAI, Anthropic, Ihr ATS-Anbieter oder Ihr Softwarehaus für Kreditbewertung. Ein Betreiber nutzt ein AI-System in eigener Verantwortung im Rahmen seiner Geschäftstätigkeit. Wenn Ihr Unternehmen ein AI-gestütztes Recruiting-Tool, eine Performance-Management-Plattform mit AI-Bewertungsfunktion oder ein Tool für Kreditentscheidungen gekauft und nicht selbst entwickelt hat, sind Sie Betreiber, nicht Anbieter.
Die meisten B2B-Unternehmen, die diesen Artikel lesen, sind Betreiber. Das ist wichtig, denn die Pflichten von Betreibern sind geringer als die von Anbietern, aber nicht null. Betreiber von Hochrisiko-AI-Systemen müssen weiterhin die menschliche Aufsicht über folgenreiche Entscheidungen sicherstellen, den Betrieb des Systems überwachen und Aufzeichnungen über seine Nutzung führen. Der Anbieter ist dafür verantwortlich, das System gemäß den Vorgaben zu bauen; Sie sind dafür verantwortlich, wie Sie es betreiben. Das sind getrennte Pflichten, und die übliche Annahme aus der SaaS-Beschaffung, der Anbieter „kümmere sich um die Compliance“, deckt nur die Hälfte des Bildes ab. Fordern Sie von Anbietern deren Compliance-Dokumentation an, aber betrachten Sie ein Ja nicht als Ende Ihrer eigenen Verantwortung.
Was als hochriskant gilt, verständlich erklärt
Der EU AI Act stuft AI-Systeme nicht danach als hochriskant ein, wie ausgefeilt sie sind. Maßgeblich ist, welche Art von Entscheidung sie beeinflussen. Ein einfaches Tool, das Bewerbende rangiert, ist hochriskant. Ein weitaus fortschrittlicheres AI-System, das Marketingtexte entwirft, ist es in der Regel nicht.
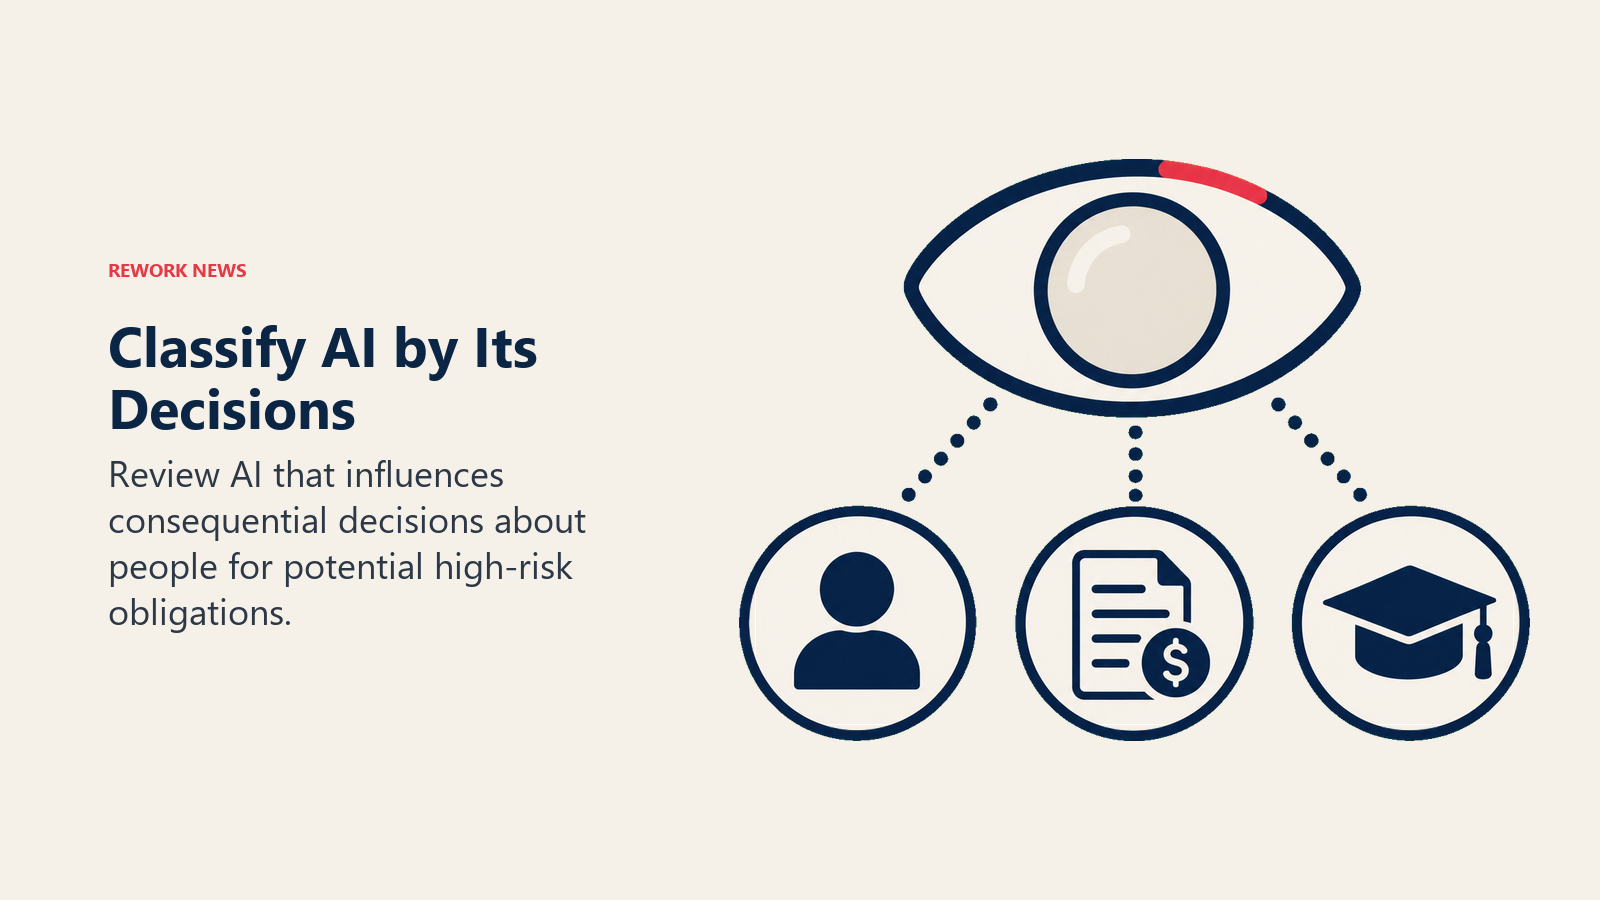
Zu den Kategorien nach Anhang III des Gesetzes, die für gewöhnliche B2B-Unternehmen am relevantesten sind, gehören:
Beschäftigung und Personalmanagement. Recruiting-Tools, die Bewerbende sichten oder rangieren, AI-Funktionen in Leistungsbeurteilungen oder Beförderungsentscheidungen sowie Überwachungstools, die Disziplinar- oder Kündigungsentscheidungen beeinflussen. Wenn Ihr Bewerbermanagementsystem eine AI-Bewertungsfunktion hat, und die meisten aktuellen Systeme haben eine, betreiben Sie wahrscheinlich einen Hochrisiko-Anwendungsfall.
Kredit und Zugang zu grundlegenden Leistungen. AI, die die Kreditwürdigkeit einzelner Personen bewertet, Lebens- oder Krankenversicherungen für Einzelpersonen bepreist oder über den Zugang zu anderen grundlegenden Leistungen entscheidet. Das kann über Banken hinausgehen, wenn ein Unternehmen AI einsetzt, um die Kreditwürdigkeit einer Einzelperson zu beurteilen, etwa eines Einzelunternehmers oder eines persönlichen Bürgen. Kreditentscheidungen über andere Unternehmen fallen in der Regel nicht in diese Kategorie, weshalb B2B-Lead-Scoring und Forecasting meist deutlich weniger Risiko bergen.
Allgemeine und berufliche Bildung. AI-Systeme, die Lernende bewerten, Prüfungen benoten oder über den Zugang zu Schulungen oder Bildungsprogrammen entscheiden.
Strafverfolgung sowie Migration und Grenzkontrolle sind im Gesetz ebenfalls Hochrisiko-Kategorien, betreffen ein gewöhnliches B2B-Unternehmen aber selten.
Was NICHT hochriskant ist
Das ist der Teil, der die meisten Führungskräfte beruhigt, sobald sie ihn schwarz auf weiß sehen. Der Großteil der alltäglichen AI am Arbeitsplatz, also Schreibassistenten, Meeting-Zusammenfassungen, interne Suche, Tools zur Codevervollständigung und allgemeine Produktivitätsfunktionen in Tools wie Rework, fällt nicht unter die Hochrisiko-Kategorien. Der Hochrisiko-Status gilt für AI, die eine folgenreiche Entscheidung über eine bestimmte Person trifft oder maßgeblich beeinflusst. Ein Tool, das Ihrem Team hilft, schneller zu schreiben oder Arbeit zu organisieren, erreicht diese Schwelle für sich genommen nicht.
Schneller Selbstcheck
| Frage | Wenn ja |
|---|---|
| Verkaufen Sie in die EU, beschäftigen Sie dort Personal oder betreiben Sie AI-Systeme, die Menschen in der EU betreffen? | Das Gesetz ist für Ihr Unternehmen eine aktuelle Frage |
| Haben Sie das AI-Tool gekauft, statt es selbst zu entwickeln? | Sie sind wahrscheinlich Betreiber mit Aufsichts- und Überwachungspflichten, nicht mit den vollen Pflichten eines Anbieters |
| Bewertet, rangiert oder entscheidet das Tool etwas über den Arbeitsplatz, die Kreditwürdigkeit oder den Bildungszugang einer bestimmten Person? | Behandeln Sie es als potenziell hochriskant, bis die Rechtsabteilung etwas anderes bestätigt |
| Wird die AI für interne Produktivität genutzt (Entwürfe, Zusammenfassungen, Suche, Terminplanung)? | Wahrscheinlich außerhalb der Hochrisiko-Kategorien |
Wo die Fristen stehen (Stand Oktober 2026)
Die obigen Compliance-Fragen ändern sich nicht mit dem Kalender, wohl aber der Zeitpunkt, ab dem sie jeweils durchsetzbar werden. Der Digital Omnibus der EU zur AI, seit Ende Juli 2026 in Kraft, hat den Durchsetzungszeitplan für Hochrisiko-Systeme neu geschrieben, wie aus der Analyse des finalen Textes durch Orrick hervorgeht.
Die Pflichten für die oben genannten Kategorien aus Anhang III, darunter Beschäftigung, Kredit und Bildung, treten nicht mehr am 2. August 2026 in Kraft. Die Aufschlüsselung der Verschiebung durch Jones Walker und der Mandantenhinweis von Morgan Lewis bestätigen beide den neuen Termin: 2. Dezember 2027. Hochrisiko-Pflichten für AI, die in regulierte Produkte wie Medizinprodukte oder Maschinen nach Anhang I eingebettet ist, verschieben sich noch weiter, auf den 2. August 2028.
Nicht alles wurde verschoben. Die Transparenzregeln nach Artikel 50, die eine Offenlegung verlangen, wenn jemand mit AI interagiert, AI-generierte Inhalte sieht oder emotional bzw. biometrisch bewertet wird, gelten weiterhin ab August 2026. Eine eng gefasste Ausnahme: Anbieter von Systemen, die bereits vor dem 2. August 2026 auf dem Markt waren, haben bis zum 2. Dezember 2026 Zeit, technisches Watermarking umzusetzen.
Die wichtigsten Fakten
- Hochrisiko-Pflichten nach Anhang III (Beschäftigung, Kredit, Bildung und ähnliche Anwendungen) werden vom 2. August 2026 auf den 2. Dezember 2027 verschoben.
- Hochrisiko-Pflichten für in Produkte eingebettete AI nach Anhang I werden auf den 2. August 2028 verschoben.
- Transparenzpflichten nach Artikel 50 (Offenlegung von AI-Interaktionen, Kennzeichnung von Deepfakes) gelten weiterhin ab August 2026 und sind von der Verschiebung weitgehend unberührt.
- Eine engere Übergangsfrist verschiebt die Pflicht zum technischen Watermarking für Systeme, die bereits vor August 2026 auf dem Markt waren, auf den 2. Dezember 2026.
- Morgan Lewis wertet die Verschiebungen als zusätzliche Zeit, um die Compliance-Arbeiten zum AI Act abzuschließen, und nicht als wesentliche Lockerung der zugrunde liegenden Pflichten.
Die Termine haben sich verschoben. Die Kategorien, die als hochriskant gelten, nicht. Ob Ihr Unternehmen in den Anwendungsbereich fällt und welche Ihrer AI-Anwendungen sich qualifizieren würden, ist dieselbe Antwort wie vor dem Digital Omnibus.
Was Sie in den nächsten 30 Tagen tun sollten
Für die ersten drei Schritte brauchen Sie keine externe Kanzlei. Bevor Sie sich auf daraus gezogene Schlüsse verlassen, aber schon.
- Listen Sie jedes AI-Tool auf, das Ihre Teams tatsächlich nutzen, einschließlich Funktionen, die in Software gebündelt sind, die Sie nicht gezielt wegen der AI gekauft haben. Ihre Verantwortlichen für HR, Vertrieb, Finanzen und Customer Success kennen jeweils Tools, von denen die Rechtsabteilung noch nie gehört hat.
- Prüfen Sie jedes Tool anhand der obigen Selbstcheck-Tabelle. Berührt es Menschen oder Märkte in der EU? Haben Sie es gekauft, statt es selbst zu entwickeln? Bewertet oder entscheidet es etwas über den Arbeitsplatz, die Kreditwürdigkeit oder den Bildungszugang einer bestimmten Person?
- Markieren Sie alles, was in eine Hochrisiko-Kategorie fällt, auch wenn die Frist auf Dezember 2027 verschoben wurde. Der Aufbau von Dokumentation und Aufsichtsprozess für ein Tool, das Beschäftigungs- oder Kreditentscheidungen beeinflusst, dauert Monate, nicht Wochen.
- Prüfen Sie Ihre Transparenzpflichten jetzt, denn Artikel 50 gilt bereits. Weist jede AI-generierte Kundenkommunikation darauf hin, dass sie von AI stammt?
- Ziehen Sie für die formale Einstufung eine Rechtsberatung hinzu. Mit der Bestandsaufnahme und dem vorläufigen Selbstcheck haben Sie alles, was diese braucht, um Ihnen eine echte statt einer allgemeinen Antwort zu geben.
Wenn Ihre AI-gestützten Vertriebs- oder Lead-Scoring-Tools Kunden in der EU betreffen, führt unsere RevOps-Compliance-Checkliste für AI-Lead-Scoring nach dem EU AI Act durch die funktionsspezifische Version dieser Bestandsaufnahme. Für die Dokumentation, sobald Sie wissen, was in den Anwendungsbereich fällt, lesen Sie unseren Leitfaden zum Aufbau einer AI-Governance-Richtlinie für Ihre Abteilung und die Vorlagen zur Bewertung der AI-Bereitschaft. Wenn Sie das EU-Risiko gegen eine lockerere Haltung in den USA abwägen, erklärt unser Blick auf die deregulierende US-Executive-Order, warum die Lockerung in einer Rechtsordnung die Pflichten in einer anderen nicht aufhebt. Unser Beitrag darüber, warum AI-Agents inzwischen mehr Systemzugriff haben, als die meisten Unternehmen abgesichert haben, behandelt den damit verbundenen Sicherheitsaspekt.
Häufig gestellte Fragen zum EU AI Act für Unternehmen
Gilt der EU AI Act auch für Unternehmen außerhalb der EU?
Ja, wenn Ihre AI-Systeme in der EU eingesetzt werden, Menschen in der EU betreffen oder Ihre Ergebnisse Kunden oder Mitarbeitende in der EU erreichen. Der Standort der Zentrale befreit Sie nicht. Lassen Sie Ihre konkrete Betroffenheit von einer Rechtsberatung bestätigen.
Mein Unternehmen nutzt nur AI-Tools, die wir von Anbietern gekauft haben. Sind wir trotzdem betroffen?
Wahrscheinlich ja, allerdings als Betreiber und nicht als Anbieter. Betreiber von Hochrisiko-AI-Systemen brauchen weiterhin menschliche Aufsicht, Überwachung und Aufzeichnungen, auch wenn der Anbieter die anbieterseitigen Pflichten trägt.
Welche alltäglichen AI-Tools gelten NICHT als hochriskant?
Allgemeine Produktivitäts-AI, Schreibassistenten, Meeting-Zusammenfassungen, interne Suche und Tools zur Terminplanung fallen in der Regel nicht unter die Hochrisiko-Kategorien, weil sie keine folgenreiche Entscheidung über eine bestimmte Person treffen oder maßgeblich beeinflussen.
Wenn die Hochrisiko-Frist auf Dezember 2027 verschoben wurde, warum sollte ich das jetzt prüfen?
Die Verschiebung verschafft Zeit zur Vorbereitung, ist aber kein Grund, sie auszulassen. Die Einstufung Ihrer AI-Anwendungen und der Aufbau eines Aufsichtsprozesses dauern Monate, und die Kategorien, die als hochriskant gelten, haben sich nicht geändert, nur der Durchsetzungstermin.
Was ist 2026 noch durchsetzbar, wenn die Hochrisiko-Regeln verschoben wurden?
Die Transparenzpflichten nach Artikel 50, also die Offenlegung von AI-Interaktionen, AI-generierten Inhalten sowie emotionaler oder biometrischer Bewertung, gelten weiterhin ab August 2026. Sie sind von den Hochrisiko-Regeln getrennt und sollten unabhängig von Ihrer Hochrisiko-Einstufung geprüft werden.
Quellen: Orrick, „EU AI Act Update: Digital Omnibus Finalizes 8 Compliance Changes“ (Juli 2026) | Jones Walker, „Yes, August 2 Still Matters: The EU Approved a High-Risk AI Delay, but Most Transparency Obligations Remain“ (Juli 2026) | Morgan Lewis, „EU Approves Delays and Other Amendments to Certain EU AI Act Obligations: What Businesses Should Know“ (Juni 2026)
Dieser Artikel enthält allgemeine Geschäftsinformationen und keine Rechtsberatung. AI-Regulierung ändert sich schnell und unterscheidet sich je nach Rechtsordnung. Lassen Sie Ihre konkreten Pflichten von qualifizierten Rechtsberatern bestätigen, bevor Sie Compliance-Entscheidungen treffen.
Principal Solution Architect
On this page
- Gilt der EU AI Act für Sie? Es geht nicht nur um den Firmensitz
- Anbieter oder Betreiber? Die Unterscheidung, die alles verändert
- Was als hochriskant gilt, verständlich erklärt
- Was NICHT hochriskant ist
- Schneller Selbstcheck
- Wo die Fristen stehen (Stand Oktober 2026)
- Was Sie in den nächsten 30 Tagen tun sollten