More in
Noticias de AI en el Trabajo
OpenAI Abrio la Publicidad en ChatGPT a Pequenas Empresas con Cualquier Presupuesto
jun. 6, 2026
La AI Esta en Todas Partes en el Trabajo. Solo 1 de Cada 10 Dice que Transformo el Empleo
jun. 6, 2026
El Momento de $10.5B del Vibe Coding: AI Ahora Inicia la Mayoria de los Nuevos Desarrollos de Software
jun. 6, 2026
Los Agentes de AI Tienen Ahora Mas Acceso al Sistema que sus Empleados. Pocos Estan Asegurados
jun. 5, 2026
¿Deberia Construir su AI o Comprarla? Observe lo que Compraron los Gigantes.
jun. 5, 2026
Uber Limita el Gasto de AI por Empleado a $1,500 por Puesto Tras un Descontrol Presupuestario
jun. 5, 2026
La Orden Ejecutiva de AI de Trump es Desregulatoria. Su Riesgo de Cumplimiento No Cambio
jun. 4, 2026
La AI Empujo a 220 Unicornios por Debajo de $1B. Las Empresas Pre-ChatGPT Enfrentan un Ajuste de Cuentas
jun. 4, 2026
Los Precios por Token Cayeron un 67% Este Ano. Su Factura de AI Sigue Subiendo
jun. 3, 2026
Las Pequenas Empresas que Usan AI Reportan Mayores Ingresos y Jornadas Laborales Mas Cortas
jun. 3, 2026
¿El uso de IA de su empresa es de alto riesgo según la Ley de IA de la UE?
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
La mayoría de los ejecutivos que han oído hablar de la Ley de IA de la UE suponen que es un problema para las empresas de IA, no para las empresas que simplemente compran y usan herramientas de IA. Para muchos negocios eso es un error, incluidos bastantes que nunca han vendido un producto en Europa.
Las dos preguntas que realmente importan son más sencillas de lo que sugieren los titulares: ¿la ley se aplica a su empresa?, y si es así, ¿cuáles de sus usos de IA se considerarían de alto riesgo? Este artículo responde ambas en lenguaje claro, con una autoevaluación que puede hacer esta misma semana. Para la cuestión aparte de qué bases de cumplimiento normativo conviene construir sin importar cómo cambien los plazos, consulte nuestro artículo complementario sobre un cumplimiento de IA que resiste los cambios regulatorios.
Una aclaración antes de seguir: esta es información empresarial general, no asesoría legal. Confirme su exposición específica con un abogado calificado.
¿Le aplica la Ley de IA de la UE? No depende solo de dónde está su sede
El error más común es suponer que la Ley de IA de la UE es un asunto europeo para empresas europeas. No lo es. El alcance de la ley depende de dónde se usa un sistema de IA o de dónde sus resultados afectan a las personas, no de dónde está constituida la empresa propietaria.
El artículo 2 de la ley establece tres vías de entrada. Cubre a los proveedores que introducen sistemas de IA en el mercado de la UE, sin importar dónde estén establecidos; a los responsables del despliegue establecidos o ubicados en la UE (por lo que una oficina europea que usa una herramienta de contratación con IA cuenta), y a los proveedores y responsables del despliegue fuera de la UE cuando los resultados de su sistema de IA se utilizan en la UE. La ubicación de la sede no lo exime, y el umbral para verse "alcanzado" por la ley es más bajo de lo que suponen la mayoría de los equipos directivos.
Si alguna parte de su negocio vende en la UE, emplea personas allí o toma decisiones basadas en IA que afectan a clientes o empleados ubicados en la UE, trate la ley como una cuestión vigente, no como ruido de fondo sobre una regulación extranjera.
¿Proveedor o responsable del despliegue? La distinción que lo cambia todo
Una vez que sabe que la ley podría aplicarle, la siguiente pregunta es qué papel desempeña, porque las obligaciones son muy diferentes según la respuesta.
Un proveedor desarrolla un sistema de IA y lo introduce en el mercado. Es el caso de OpenAI, Anthropic, el proveedor de su sistema de seguimiento de candidatos o la empresa de su software de calificación crediticia. Un responsable del despliegue utiliza un sistema de IA bajo su propia autoridad en el curso de su actividad. Si su empresa compró una herramienta de reclutamiento con IA, una plataforma de gestión del desempeño con una capa de puntuación por IA o una herramienta de decisiones crediticias, y no la desarrolló, usted es responsable del despliegue, no proveedor.
La mayoría de las empresas B2B que leen esto son responsables del despliegue, y eso importa porque sus obligaciones son más ligeras que las de los proveedores, pero no son nulas. Se espera que los responsables del despliegue de sistemas de IA de alto riesgo mantengan supervisión humana sobre las decisiones con consecuencias, monitoreen el funcionamiento del sistema y lleven registros de cómo se usa. El proveedor es responsable de construir el sistema conforme a los requisitos; usted es responsable de cómo lo opera. Son obligaciones distintas, y la suposición habitual en las compras de SaaS, que el proveedor "se encarga del cumplimiento", solo cubre la mitad del panorama. Pida a los proveedores su documentación de cumplimiento, pero no considere un sí como el fin de su propia responsabilidad.
Qué se considera de alto riesgo, en lenguaje sencillo
La Ley de IA de la UE no clasifica los sistemas de IA como de alto riesgo según su grado de sofisticación. Los clasifica según el tipo de decisión que informan. Una herramienta sencilla que ordena a candidatos a un empleo es de alto riesgo. Un sistema de IA mucho más avanzado que redacta textos de marketing, por lo general, no lo es.
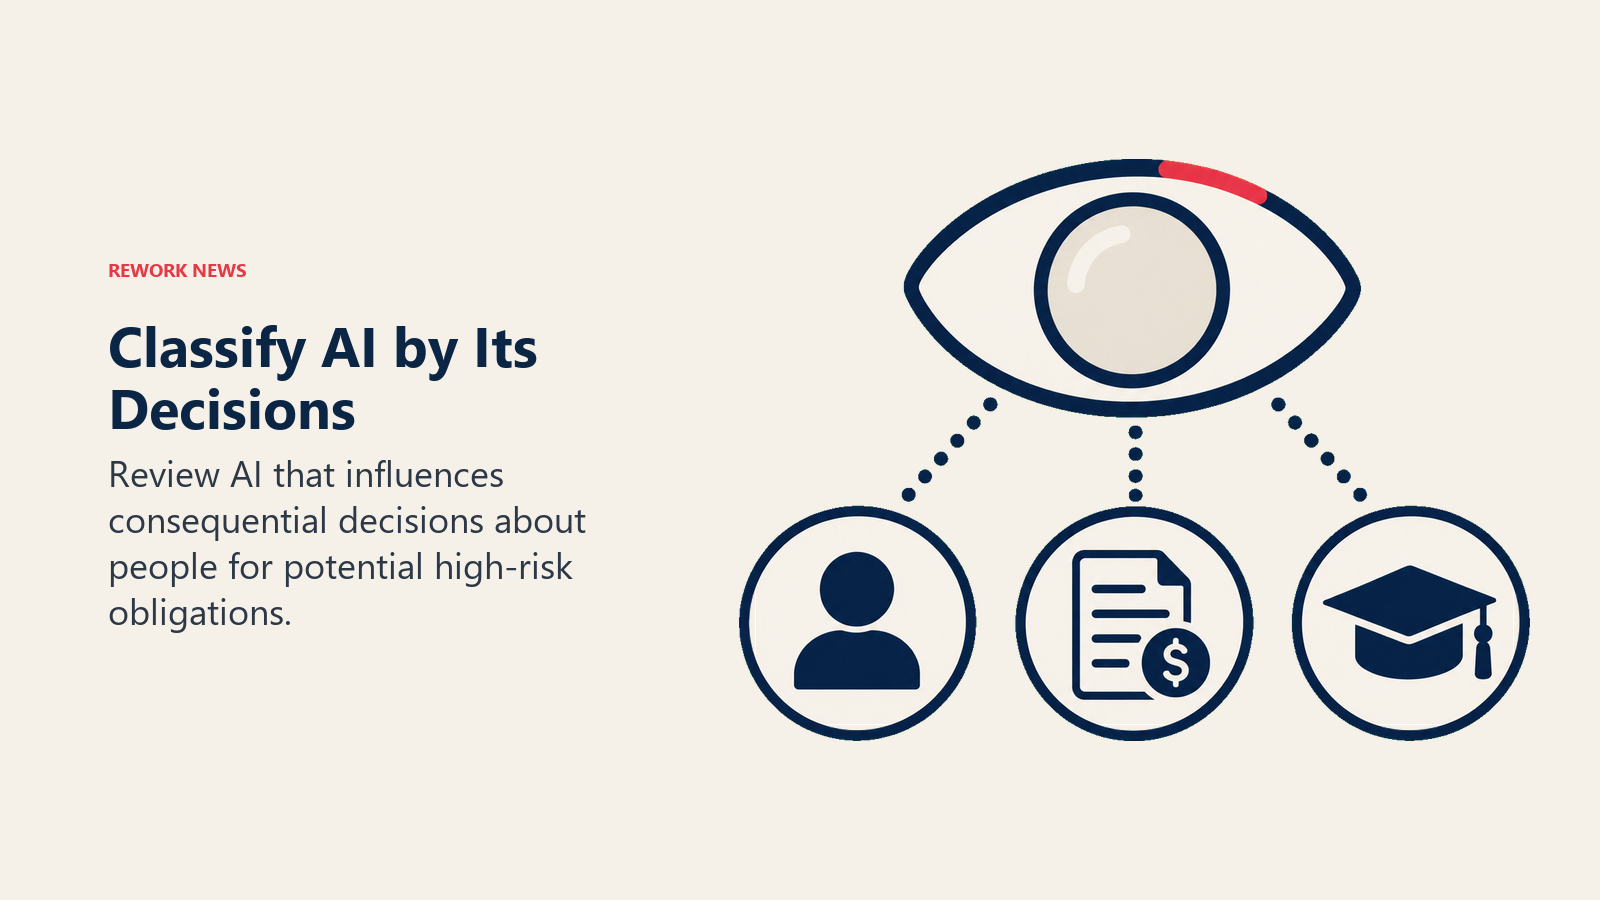
Las categorías más relevantes para las empresas B2B comunes, según el Anexo III de la ley, incluyen:
Empleo y gestión de trabajadores. Herramientas de reclutamiento que filtran u ordenan candidatos, funciones de IA en la gestión del desempeño o en decisiones de ascenso, y herramientas de monitoreo que informan decisiones disciplinarias o de despido. Si su sistema de seguimiento de candidatos tiene una capa de puntuación por IA, como la mayoría de los actuales, probablemente esté operando un caso de uso de alto riesgo.
Crédito y acceso a servicios esenciales. IA que evalúa la solvencia crediticia de personas físicas, fija precios de seguros de vida o de salud para individuos, o decide el acceso a otros servicios esenciales. Esto puede ir más allá de los bancos cuando una empresa usa IA para juzgar el crédito de una persona, como un trabajador autónomo o un garante personal. Las decisiones de crédito sobre otras empresas generalmente quedan fuera de esta categoría, y por eso la puntuación de leads y la previsión en B2B suelen implicar mucha menos exposición.
Educación y formación profesional. Sistemas de IA usados para evaluar a estudiantes, calificar exámenes o determinar el acceso a programas educativos o de formación.
La aplicación de la ley y la migración o el control fronterizo también son categorías de alto riesgo en la ley, pero rara vez afectan a una empresa B2B común.
Lo que NO es de alto riesgo
Esta es la parte que tranquiliza a la mayoría de los ejecutivos cuando la ven por escrito. La mayor parte de la IA cotidiana en el trabajo, como asistentes de redacción, resúmenes de reuniones, búsqueda interna, herramientas de autocompletado de código y funciones generales de productividad en herramientas como Rework, no entra en las categorías de alto riesgo. La condición de alto riesgo corresponde a la IA que toma o informa de manera sustancial una decisión con consecuencias sobre una persona concreta. Una herramienta que ayuda a su equipo a escribir u organizar el trabajo más rápido no alcanza ese umbral por sí sola.
Autoevaluación rápida
| Pregunta | Si la respuesta es sí |
|---|---|
| ¿Vende a, emplea personas en o opera sistemas de IA que afectan a personas en la UE? | La ley es una cuestión vigente para su empresa |
| ¿Compró la herramienta de IA en lugar de desarrollarla? | Probablemente sea responsable del despliegue, con deberes de supervisión y monitoreo, no con todas las obligaciones de un proveedor |
| ¿La herramienta puntúa, ordena o decide algo sobre el empleo, el crédito o el acceso a la educación de una persona concreta? | Trátela como potencialmente de alto riesgo hasta que el área legal confirme lo contrario |
| ¿La IA se usa para productividad interna (redacción, resúmenes, búsqueda, programación de agenda)? | Probablemente quede fuera de las categorías de alto riesgo |
En qué punto están los plazos (a octubre de 2026)
Las preguntas de cumplimiento anteriores no cambian con el calendario, pero sí cambió el momento en que cada una se vuelve exigible. El Ómnibus Digital de la UE sobre IA, en vigor desde finales de julio de 2026, reescribió el calendario de aplicación para los sistemas de alto riesgo, según el análisis de Orrick sobre el texto final.
Las obligaciones vinculadas a las categorías del Anexo III mencionadas, entre ellas empleo, crédito y educación, ya no entran en vigor el 2 de agosto de 2026. El desglose del aplazamiento de Jones Walker y la alerta para clientes de Morgan Lewis confirman que la nueva fecha es el 2 de diciembre de 2027. Las obligaciones de alto riesgo para la IA integrada en productos regulados, como dispositivos médicos o maquinaria según el Anexo I, se aplazan aún más, hasta el 2 de agosto de 2028.
No todo se movió. Las normas de transparencia del artículo 50, que exigen informar cuando alguien interactúa con una IA, ve contenido generado por IA o es evaluado emocional o biométricamente, siguen aplicándose desde agosto de 2026. Hay una excepción limitada: los proveedores de sistemas que ya estaban en el mercado antes del 2 de agosto de 2026 tienen hasta el 2 de diciembre de 2026 para implementar marcas de agua técnicas.
Datos clave
- Las obligaciones de alto riesgo del Anexo III (empleo, crédito, educación y usos similares) se aplazan del 2 de agosto de 2026 al 2 de diciembre de 2027.
- Las obligaciones de alto riesgo para la IA integrada en productos según el Anexo I se aplazan al 2 de agosto de 2028.
- Las obligaciones de transparencia del artículo 50 (aviso de interacción con IA, etiquetado de deepfakes) siguen aplicándose desde agosto de 2026, prácticamente sin cambios por el aplazamiento.
- Un periodo de gracia más limitado lleva el cumplimiento de las marcas de agua técnicas, para sistemas que ya estaban en el mercado antes de agosto de 2026, al 2 de diciembre de 2026.
- Morgan Lewis describe los aplazamientos como "una extensión del plazo para completar sus esfuerzos de cumplimiento de la Ley de IA, más que... una flexibilización sustancial de las obligaciones subyacentes".
Las fechas cambiaron. Las categorías que cuentan como de alto riesgo, no. Si su empresa está dentro del alcance y cuáles de sus usos de IA calificarían es la misma respuesta que antes del Ómnibus Digital.
Qué hacer en los próximos 30 días
No necesita un abogado externo para completar los tres primeros pasos. Sí lo necesita antes de basarse en cualquier conclusión que saque de ellos.
- Haga una lista de todas las herramientas de IA que sus equipos realmente usan, incluidas las funciones integradas en software que no compró específicamente por la IA. Sus responsables de recursos humanos, ventas, finanzas y éxito del cliente conocen herramientas de las que el área legal nunca ha oído hablar.
- Pase cada herramienta por la tabla de autoevaluación anterior. ¿Afecta a personas o mercados de la UE? ¿La compró en lugar de desarrollarla? ¿Puntúa o decide algo sobre el empleo, el crédito o el acceso a la educación de una persona concreta?
- Señale todo lo que caiga en una categoría de alto riesgo, aunque el plazo se haya movido a diciembre de 2027. Construir la documentación y el proceso de supervisión para una herramienta de decisiones de empleo o de crédito lleva meses, no semanas.
- Revise ahora sus obligaciones de transparencia, ya que el artículo 50 ya está vigente. ¿Cada comunicación con clientes generada por IA indica que es IA?
- Involucre a un asesor legal para la clasificación formal. Con el inventario y la autoevaluación preliminar listos, tendrá lo que necesita para darle una respuesta real en lugar de una general.
Si sus herramientas de ventas o de puntuación de leads basadas en IA afectan a clientes de la UE, nuestra lista de verificación de cumplimiento para RevOps sobre la puntuación de leads con IA según la Ley de IA de la UE recorre la versión específica de este inventario para esa función. Para la parte de documentación, una vez que sepa qué está dentro del alcance, consulte nuestra guía para crear una política de gobernanza de IA para su departamento y las plantillas de evaluación de preparación para la IA. Si está comparando la exposición en la UE con una postura más laxa en Estados Unidos, nuestro análisis de la orden ejecutiva desregulatoria de EE. UU. explica por qué que una jurisdicción afloje no cancela las obligaciones en otra, y nuestro artículo sobre por qué los AI agents ahora tienen más acceso a sistemas del que la mayoría de las empresas ha asegurado aborda el ángulo de seguridad relacionado.
Preguntas frecuentes sobre la Ley de IA de la UE para empresas
¿La Ley de IA de la UE se aplica a empresas fuera de la UE?
Sí, si sus sistemas de IA se usan en la UE, afectan a personas en la UE o sus resultados llegan a clientes o empleados en la UE. La ubicación de la sede no lo exime. Confirme su exposición específica con un abogado.
Mi empresa solo usa herramientas de IA que compramos a proveedores. ¿Aun así estamos cubiertos?
Probablemente sí, pero como responsable del despliegue y no como proveedor. Los responsables del despliegue de sistemas de IA de alto riesgo siguen necesitando supervisión humana, monitoreo y registros, aunque el proveedor asuma las obligaciones que le corresponden.
¿Qué herramientas de IA cotidianas NO se consideran de alto riesgo?
La IA de productividad general, los asistentes de redacción, los resúmenes de reuniones, la búsqueda interna y las herramientas de programación de agenda generalmente quedan fuera de las categorías de alto riesgo, porque no toman ni informan de manera sustancial una decisión con consecuencias sobre una persona concreta.
Si el plazo de alto riesgo se movió a diciembre de 2027, ¿por qué debería revisarlo ahora?
El aplazamiento da tiempo para prepararse, no una razón para dejar de hacerlo. Clasificar sus usos de IA y construir un proceso de supervisión lleva meses, y las categorías que cuentan como de alto riesgo no cambiaron, solo la fecha de aplicación.
¿Qué sigue siendo exigible en 2026 si las normas de alto riesgo se aplazaron?
Las obligaciones de transparencia del artículo 50, es decir, informar sobre interacciones con IA, contenido generado por IA y evaluaciones emocionales o biométricas, siguen aplicándose desde agosto de 2026. Son independientes de las normas de alto riesgo y vale la pena revisarlas sin importar su clasificación de alto riesgo.
Fuentes: Orrick, "EU AI Act Update: Digital Omnibus Finalizes 8 Compliance Changes" (julio de 2026) | Jones Walker, "Yes, August 2 Still Matters: The EU Approved a High-Risk AI Delay, but Most Transparency Obligations Remain" (julio de 2026) | Morgan Lewis, "EU Approves Delays and Other Amendments to Certain EU AI Act Obligations: What Businesses Should Know" (junio de 2026)
Este artículo es información empresarial general, no asesoría legal. La regulación de la IA cambia rápidamente y varía según la jurisdicción. Confirme sus obligaciones específicas con un asesor legal calificado antes de tomar decisiones de cumplimiento.
Principal Solution Architect
On this page
- ¿Le aplica la Ley de IA de la UE? No depende solo de dónde está su sede
- ¿Proveedor o responsable del despliegue? La distinción que lo cambia todo
- Qué se considera de alto riesgo, en lenguaje sencillo
- Lo que NO es de alto riesgo
- Autoevaluación rápida
- En qué punto están los plazos (a octubre de 2026)
- Qué hacer en los próximos 30 días