More in
職場における AI インサイト
コーディネーション・タックス(調整コスト税): 業務遂行スピードを損なう隠れたコスト
4月 13, 2026
AI の ROI をどう測定するか:実践的フレームワーク
3月 17, 2026
職場における AI ガバナンスの空白
3月 5, 2026 · Currently reading
AI エージェントがセールスパイプラインをどう変えるか
1月 22, 2026
AI コパイロット vs AI エージェント:違いと使い分け
1月 21, 2026
ガバナンスギャップ:リーダーが職場の AI について誤解していること
Turn this article into takeaways for your work.


Each assistant summarizes the article only for you and suggests best practices for your work.
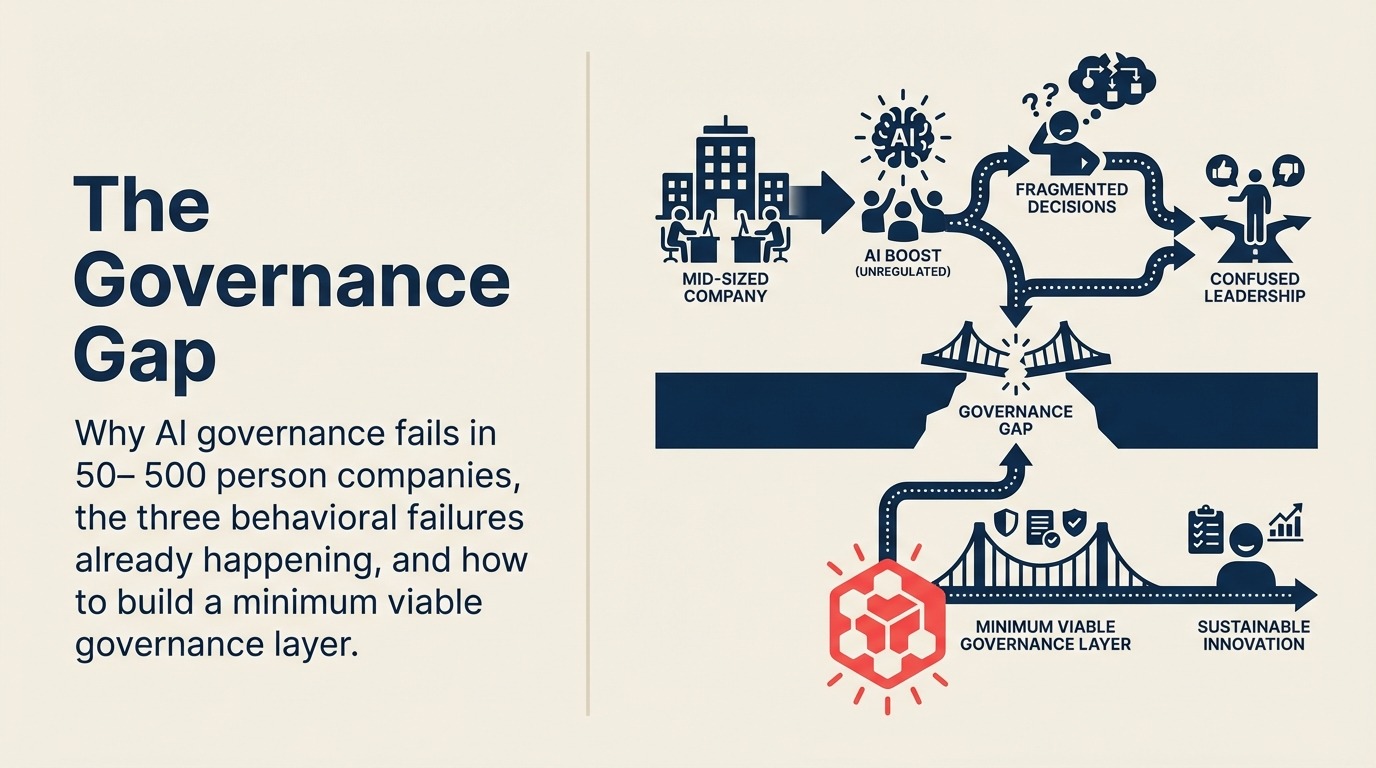
AI ガバナンスをめぐる議論の多くは、的外れなレベルで行われています。取締役会はポリシーを求め、法務部門はレビュープロセスを求めます。しかし、職場の AI における実際のガバナンスの失敗は、役員会議室では起きていません。営業担当者が顧客の商談履歴を ChatGPT に貼り付けるとき、マネージャーが AI が生成した人事評価の分析を、評価される本人に伝えないまま使うとき、そして、どの AI の判断に人間の承認が必要なのかを誰も決めていないときに起きているのです。
ギャップはポリシーの不足ではありません。行動と構造のギャップです。そして、本物のガバナンスの仕組みを築いている企業は、ポリシー優先の人たちが気づいていないことに気づいています。起きていないふりをしている行動は、統制できないということです。
御社ですでに起きている 3 つの失敗
ガバナンスの仕組みを構築する前に、すでに進行している失敗を正直に認めておくことが有益です。AI ガバナンスに明示的に取り組んでいない企業では、次の 3 つがほぼ例外なく見られます。
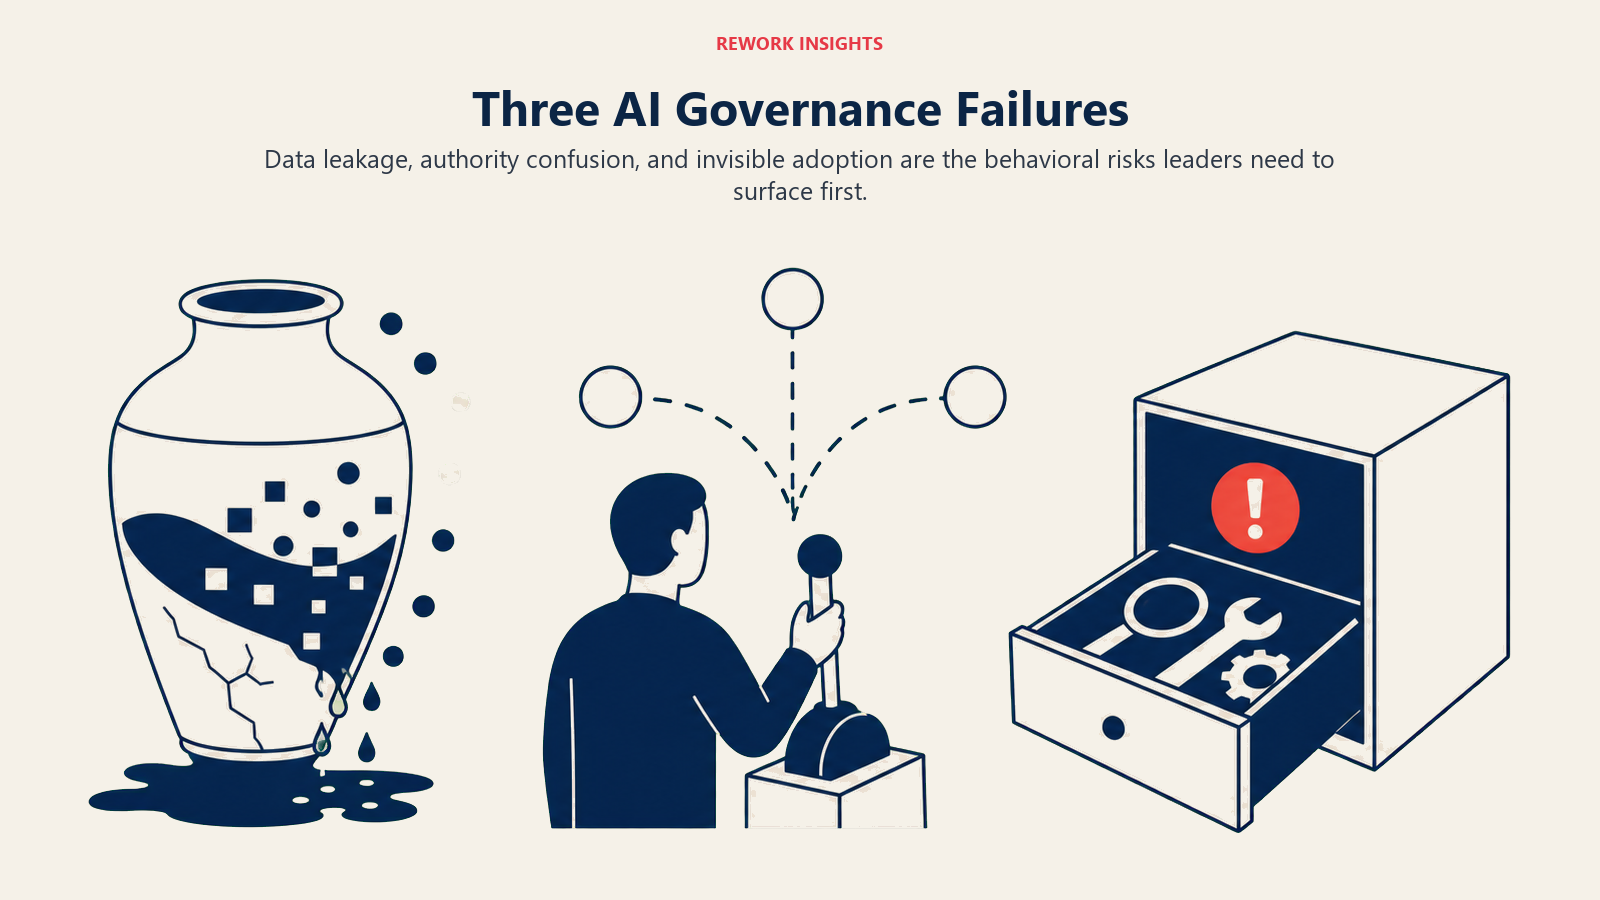
失敗 1:コンシューマー向け AI ツールを通じたデータ漏えい。 最も一般的で、最も語られていない問題です。従業員は、ChatGPT、Claude、Gemini をはじめ、数十種類のコンシューマー向け AI ツールを仕事に使っています。その一部は無害な生産性向上です。しかし一部は、顧客データ、社内の財務予測、契約条件、従業員情報を、データの取り扱いと保持のポリシーが企業向けのデータ契約ではなくコンシューマー向けの利用規約に従うツールに貼り付けるものです。Microsoft の 2024 年版 Work Trend Index によると、職場で AI を使う人の 78% が自分の AI ツールを持ち込んでおり、それらは会社が承認も、データリスクの評価もしていないツールです。
3 年分の顧客の商談履歴を ChatGPT に貼り付けて交渉戦略を得ようとする営業担当者は、わざと不注意にしているわけではありません。手近にある最も便利なツールで、現実の課題を解決しようとしているのです。失敗は構造的なものです。会社が何が許されるかを伝えず、承認された代替手段を提供せず、立ち止まって考える理由も作らなかったのです。ここでのリスクは評判にとどまりません。AI の倫理とデータプライバシーでは、コンシューマー向けツールを企業の顧客データとともに使った場合に、なぜ現実の法的リスクが生じるのかを解説しています。
Salesforce Einstein と HubSpot AI は、ほとんどの従業員がその存在を知らない企業向けのデータ契約のもとで運用されています。「契約済みの CRM の内側にある AI 機能」と「ブラウザーのコンシューマー向けタブにある AI ツール」の違いは実在しますが、誰かがそれを見えるようにしない限り、作業している本人には見えません。
失敗 2:AI の出力と AI の判断をめぐる権限の混乱。 これが、後工程で最もコストの高い問題を生みます。AI の出力は情報です。AI の判断とは、独立したレビューなしに実行されたアクション、または受け入れられた提案のことです。ほとんどの組織は、どの判断に人間の判断が必要か、どの判断を AI の出力で加速できるか、そしてどの判断を定められたパラメーターの範囲内で AI が自律的に下せるかを定義していません。
マネージャーが、生産性ツールが生成した AI による評価スコアを、評価に AI が関与したことを開示しないまま報酬や昇進の判断に使う場合、それは単なるポリシーの空白ではありません。いくつかの法域では雇用法上のリスクとなりえますし、それが表面化したときにはチームとの信頼の問題にもなります。Stanford HAI の職場の AI に関する研究は、従業員が AI ツールを導入する速さと、その導入を管理するガバナンスの枠組みを組織が整備する遅さとの間にある、拡大するギャップを記録しています。EU AI 規則のような規制は、まさにこの種の重大な AI の判断に対して、すでに開示と監査の要件を課しています。EU AI 規則が CEO の戦略に与える影響は、次の人事評価サイクルの前に確認しておく価値があります。そして、いずれ表面化します。
権限の混乱の問題は、AI 機能が既存のツールにどう組み込まれるかによって、さらに深刻になります。HubSpot AI は、営業担当者がそのスコアが AI によるものだと気づかないまま、見込み客の準備度をスコアリングできます。担当者がそれらのスコアを事実であるかのように扱って行動するとき、自分が一度も評価したことのないモデルに判断を丸投げしていることになります。それは単なる支援ではなく、判断です。
失敗 3:見えない導入の問題。 経営陣は、AI がすでに日常のワークフローにどれほど広く組み込まれているかを、一貫して過小評価しています。ほとんどの企業では、経営層で正式な AI ポリシーの議論が始まる頃には、従業員の 40〜60% がすでに毎日 AI ツールを使っており、その多くは会社が承認も、把握すらしていないツールです。
ここにガバナンス上の板挟みが生まれます。存在すると知らない行動に対しては、有効なガードレールを築けません。しかも、人々がすでに自分のワークフローに組み込んでいるツールを禁止または制限する、後出しのポリシーは、コンプライアンスではなく反発を生みます。
見えない導入の調査を前向きに進めるなら、それは脅しではありません。アンケートと対話です。「どの AI ツールを、何のために使っていますか。それらを適切に使いこなす自信を持つために、会社に何を求めますか」という対話が、ガバナンス上の課題の実際の全体像を描き出します。
AI ポリシーが失敗する理由
AI ガバナンスの課題に対する組織の標準的な対応は、ポリシーを書くことです。ポリシーは法務のレビューを受け、経営陣に承認され、イントラネットに掲載されますが、行動には測定可能な影響をまったく及ぼしません。
ポリシーが失敗するのは、許容される行動と許容されない行動を抽象的な言葉で記述するだけで、その行動を生み出す条件を変えないからです。「顧客データを外部の AI ツールに貼り付けてはならない」というポリシーは、従業員が達成しようとしているタスクに使える社内承認済みの AI ツールがなければ、問題を解決しません。担当者は結局データを貼り付けます。ただ、マネージャーの目の前でやる確率が少し下がるだけです。
ガバナンスの仕組みは、次の 4 点でポリシー文書と異なります。
禁止だけでなく、承認された代替手段を提供します。顧客データを ChatGPT に貼り付けることが禁止なら、その根本にあるタスクを達成するための承認された方法が必要です。そうでなければ、禁止は問題の解決ではなく、摩擦を増やすだけです。
意思決定の権限を明確に定義します。チームで使う新しい AI ツールを承認できるのは誰か。どの AI の判断に人間のレビューが必要かを決めるのは誰か。AI ガバナンス機能のオーナーは誰か。意思決定の権限が明確でなければ、ガバナンスは助言にとどまります。
官僚主義を持ち込まずに、軽量な説明責任を作ります。優れたガバナンスの仕組みには、正式なインシデント報告を求めずに、懸念を提起し、曖昧な状況を報告する手段があります。担当者が見守る Slack チャンネルのほうが、コンプライアンスポータルよりも効果的です。
ツールの進化とともに進化します。18 か月前の AI ガバナンス文書は、チームが使っているツールに今では存在する機能を、ほぼ確実にカバーできていません。四半期ごとの見直しが最低限の頻度です。
ヒューマン・イン・ザ・ループの問題
技術的に最も複雑なガバナンスの問いは、データについてではありません。意思決定の権限についてです。どの AI の判断に、人間によるレビュー、承認、または上書きが必要でしょうか。
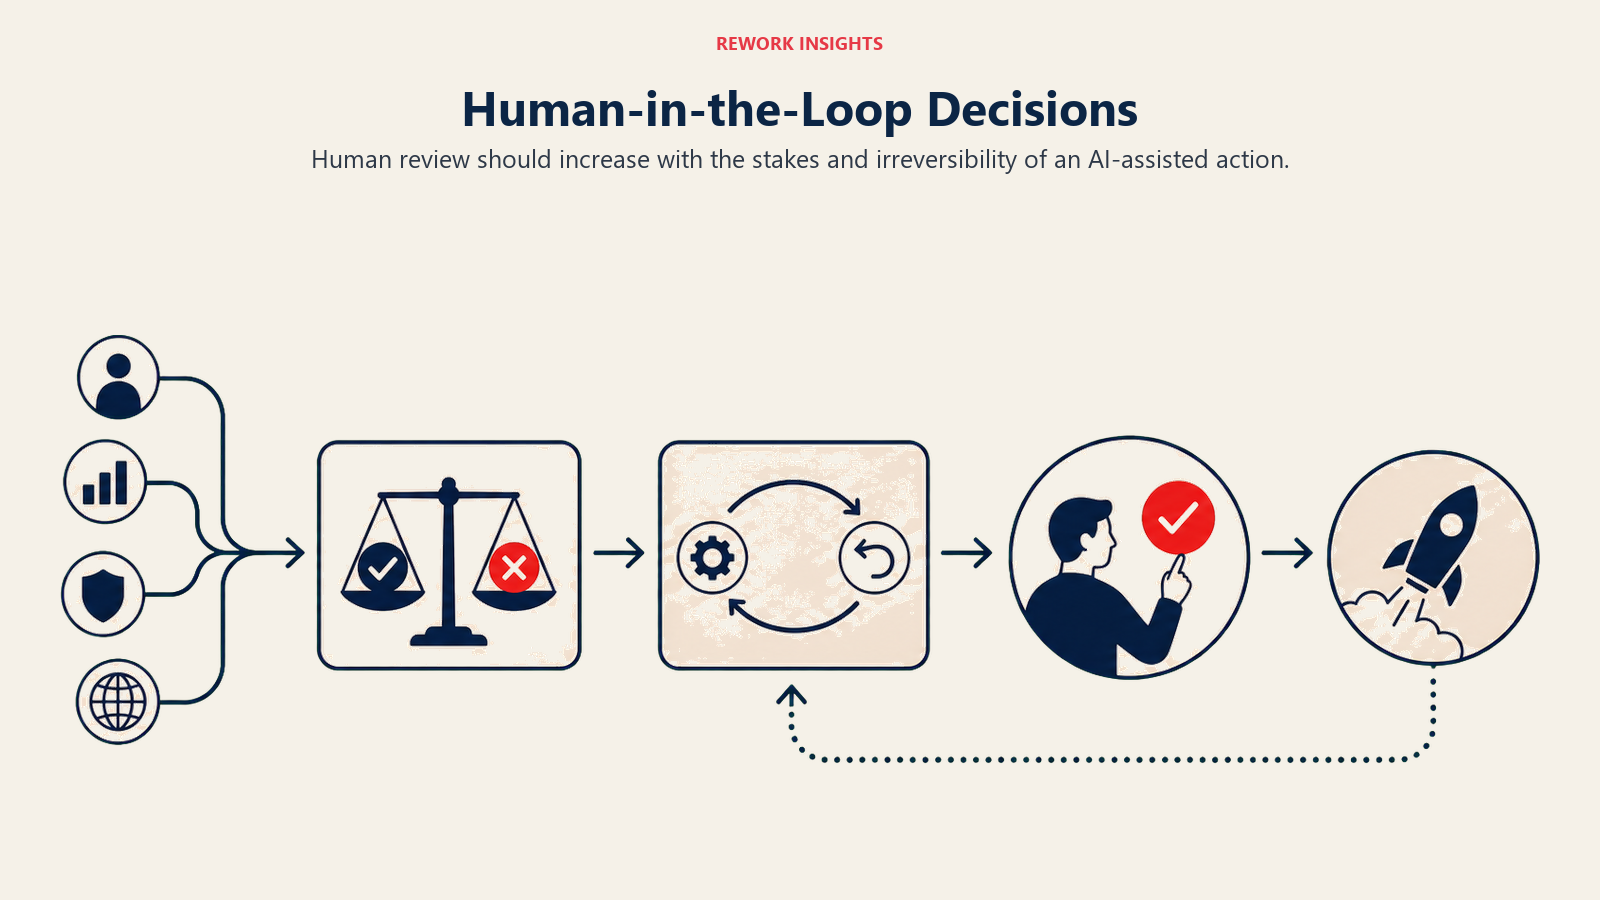
率直な答えは、リスクの大きさと取り消しやすさによって決まります。判断を誤ったときに、金銭的損失、法的リスク、関係性の損傷、安全面への影響といった重大な損害が生じるなら、その判断はリスクが高いといえます。事後に修正するのに費用がかかる、あるいは不可能なら、その判断は取り消せないものです。
リスクが高く取り消せない判断には、常に人間を介在させるべきです。与信申請の自動却下、顧客契約の解除、大規模なアウトリーチキャンペーンの送信、AI が生成した生産性データに基づく従業員の解雇。これらはすべて、事後だけでなくアクションの前に人間のレビューが必要です。Anthropic の責任ある AI 導入に関するガイダンスは、これを中核的な原則として位置づけています。リスクの高い領域で稼働する AI システムには、起こりうる誤りの深刻度に見合った人間による監督体制が必要だというものです。
しかし、ほとんどのガバナンスの枠組みが失敗するのはここです。人間によるレビューの必要性は定義しても、そのレビューを行いやすくしていないのです。AI のレコメンデーションを確認するのに 15 分かかり、3 つのシステムを行き来しなければならないなら、人々はレビューを飛ばして出力を形式的に承認してしまいます。効果的なガバナンス設計は、人間による上書きを、官僚的な回り道ではなく、最も抵抗の少ない道にします。
CRM に組み込まれた AI(Salesforce Einstein の商談スコアリング、HubSpot の予測的なコンタクト機能、Zoho Zia のパイプラインのレコメンデーション)に特化していえば、ガバナンスの問いは、セールスリーダーがこれらの出力をデータポイントとして扱っているのか、判断として扱っているのか、というものです。担当者とマネージャーがモデルの出力を懐疑的に扱うパイプライン衛生の文化を築くことが、ガバナンス層を実際に機能させる行動面の土台になります。答えは常に「データポイント」であるべきですが、実際の答えは、日常的にツールを使う人たちにその区別が明確に伝えられているかどうかにかかっています。
最小限のガバナンス層
従業員 200 人の SaaS 企業に、ガバナンス委員会も、倫理審査委員会も、専任の AI ポリシー責任者も必要ありません。必要なのは、運用上の合意事項、明確なオーナー、そして軽量な説明責任の構造です。
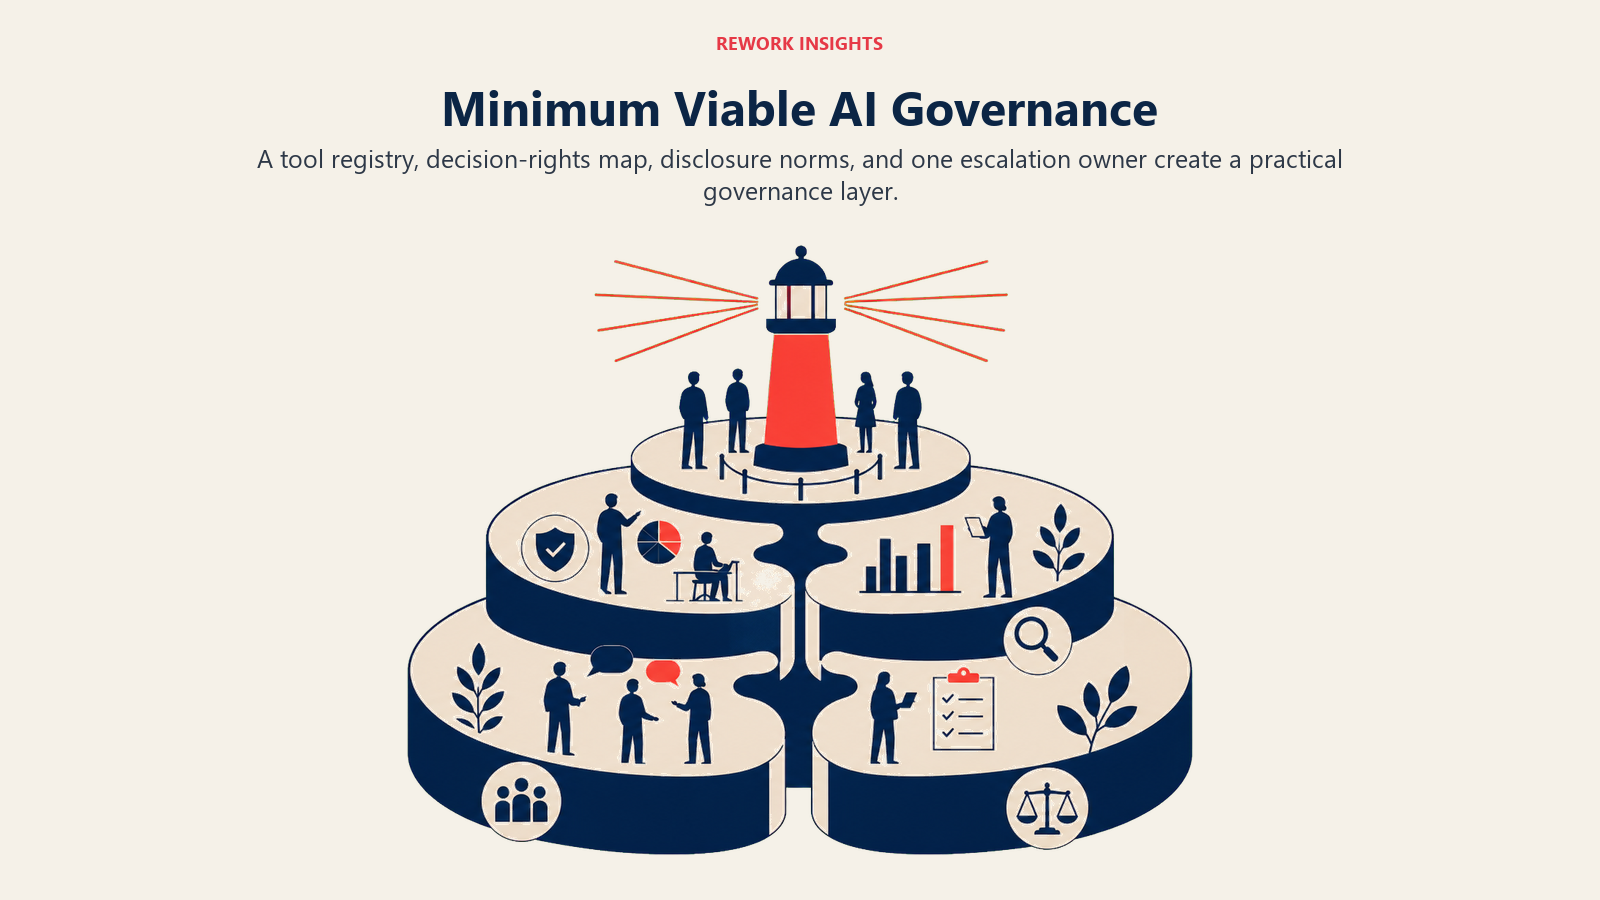
実際には次のようなものになります。
AI ツールレジストリ。 承認された AI ツール、承認されたユースケース、そしてデータ取り扱いのティア(顧客データを扱える/扱えない/個別承認が必要)をまとめたシンプルな一覧です。作成には 2 時間ほどしかかからず、見えない導入の問題を大幅に軽減します。どのツールがどの用途で承認されているかを従業員が知っていれば、より良い判断ができます。ツールをデータティアで分類する際には、AI セキュリティとコンプライアンスの資料が役に立ちます。ツールをレジストリに追加する前に、データの所在地と保持についてベンダーに確認すべき質問が載っています。
意思決定権限のマッピング。 次の問いに答える 1 ページの資料です。どの AI の出力に、アクションの前に人間のレビューが必要か。チームで使う新しい AI ツールを承認するのは誰か。ガバナンスのプロセスを所有するのは誰か。初日から網羅的である必要はありません。最も一般的な曖昧な状況が、エスカレーションなしに解決できる程度に具体的であれば十分です。
開示の規範。 AI が判断(採用の推薦、人事評価、重要な提案書)に意味のある形で貢献した場合、その貢献を開示するという合意です。判断が無効になるからではなく、受け手がそれをどう評価できるかが変わるからです。これはポリシー文書ではなく行動上の合意であり、まずリーダーシップが率先して示す必要があります。
軽量なエスカレーション経路。 AI ガバナンスに関する問い合わせの窓口として指名された 1 人(通常はオペレーションまたはピープル部門のリーダー)です。正式な委員会ではありません。曖昧な事態が生じたときに判断を下す権限を持ち、それを迅速に行うことが期待される 1 人の人物です。
AI ガバナンス準備度スコアカード
次の 5 つの運用上の観点で、自社を 1〜5 で評価し、ガバナンスのギャップが最も大きい箇所を特定します。
データ取り扱いの明確さ(1〜5)。 外部の AI ツールで使えるデータのカテゴリーを、従業員は知っていますか。承認されたツールとそのデータティアを記載した文書化された一覧はありますか。
意思決定の説明責任(1〜5)。 AI が支援する判断のうち、どれに人間のレビューが必要かを整理していますか。意思決定の権限は文書化され、それらの判断を下す人たちに周知されていますか。
従業員の認識(1〜5)。 AI ガバナンスの規範が何であるかを、従業員は知っていますか。通知だけでなく、研修を受けていますか。
オーバーライドの設計(1〜5)。 従業員が AI の出力に異議を唱えたり、上書きしたりするのは簡単ですか。ワークフローは、レビューを例外ではなく標準にしていますか。
監査証跡(1〜5)。 必要になった場合に、ある判断でどの AI ツールが使われたかを再構成できますか。コンプライアンス上の照会に対応できるだけのログがありますか。
20〜25 のスコアは、成熟したガバナンスの基盤があることを示します。10〜15 は、今後 12 か月以内に重大な問題を引き起こす可能性が最も高いギャップがあることを示します。10 未満の場合、見えない導入の問題は、経営陣が考えているよりもほぼ確実に大きくなっています。
90 分間のワークショップ進行例
また 1 つポリシー文書を作るのではなく、経営陣とともに実際の AI ガバナンスの運用合意を作りたい場合は、次のワークショップの構成が有効です。
0〜20 分:実際の利用状況を洗い出す。 あるべき姿ではなく、今起きていることから始めます。各リーダーに、自分のチームが使っている AI ツールを 2 つと、その用途を共有してもらいます。評価はせず、整理するだけです。これは、見えない導入の調査を実践するものです。
20〜40 分:リスクの大きさを整理する。 意思決定権限の問いに取り組みます。自社の AI の判断のうち、リスクが高く取り消せないものはどれでしょうか。リスクの大きさと取り消しやすさのフレームワークを使って分類します。この対話によって、ガバナンスのコンサルタントを必要とせずに、ヒューマン・イン・ザ・ループの要件が出来上がります。
40〜60 分:ツールレジストリを作る。 最初のセグメントで挙がったツールを、全員で「承認」「要レビュー」「未承認」に分類します。データティアを割り当てます。一覧が長ければ 20 分では足りませんが、成果物(実際のレジストリ)は、その時間をかける価値があります。
60〜80 分:意思決定の権限を割り当てる。 ガバナンス機能を所有するのは誰か。新しいツールを承認するのは誰か。エスカレーションを処理するのは誰か。役割だけでなく、具体的な名前を挙げます。名前が付いた合意は、きちんとフォローアップされます。
80〜90 分:開示の規範を定める。 判断への AI の貢献を、いつ、誰に開示する必要があるのかを合意します。暗黙のうちにばらついていたことを、経営陣が明確にせざるをえなくなるため、ワークショップの中で最も有益な 10 分になることが多いです。
成果物は、20 ページのポリシー文書ではなく、1 ページの運用合意書です。従業員が実際に直面する疑問に答えるものです。しかも、法務が起草したのではなく対話を通じて作られたため、AI が実際にどう使われているかという運用の現実を反映しています。
それが、見せかけのガバナンスと、仕組みとしてのガバナンスの違いです。
関連記事
